❌

Vue lecture

Il y a de nouveaux articles disponibles, cliquez pour rafraîchir la page.

Filmer la police, puis flouter les visages avant de publier

En France, même si ça les défrise, un policier ou un gendarme en service ne peut pas s'opposer à ce qu'on l'enregistre (vidéo, photo et son), tant qu'on n'est pas dans un lieu privé. C'est la Défenseure des droits qui l'a rappelé dans un avis de 2020, en s'appuyant sur une circulaire de 2008 du ministère de l'Intérieur, excluant aussi qu'on vous interpelle ou qu'on vous retire votre matériel pour ça .

J'irais même plus loin en disant que filmer est même un devoir, tant ça peut vite déraper d'un côté comme de l'autre...

Bref, filmer est donc un droit acquis, mais publier l'enregistrement c'est autre chose... Le Conseil constitutionnel ayant censuré en 2021 le délit de provocation à l'identification des policiers prévu par la loi Sécurité globale, parce que le texte était trop imprécis, il ne nous reste que l' article 223-1-1 du Code pénal , qui punit de 3 ans de prison et 45 000 euros d'amende le fait de diffuser des informations permettant d'identifier quelqu'un dans le but de l'exposer à un risque direct d'atteinte. Et ça monte à 5 ans et 75 000 euros si la personne est dépositaire de l'autorité publique.

En langage clair et en théorie, cela veut dire que publier le visage d'un policier ne suffit pas à faire un délit... C'est l'intention d'exposer qui doit être prise en compte, et la LDH le rappelle, il n'y a aucune obligation légale qui impose de flouter les agents.

Reste que flouter est LE choix de la prudence, parce qu'une vidéo est là pour documenter des faits et pas pour afficher des personnes. Et surtout ça vous évite tout procès d'intention. La Défenseure des droits juge d'ailleurs que publier des images d'interventions de police est légitime et nécessaire dans une société démocratique, donc même s'il y floutage de visage, ça ne retire rien au document : les gestes, les mots et le contexte restent à l'image.

Mais attention, le floutage ne vous protège pas non plus de tout puisque si vous n'êtes ni journaliste ni en train de constituer une preuve en justice, diffuser des images de violences peut vous exposer à 5 ans de prison, au titre de l'article 222-33-3, d'après ce qu'explique la LDH.

Après, en ce qui concerne le visage des manifestants, c'est également très bien de les flouter puisque le fichier TAJ des antécédents judiciaires peut être interrogé par reconnaissance faciale, et le Sénat a dénombré 498 871 consultations de ce type en 2021 rien pour la seule police nationale. Donc j'imagine pas en 2026...

Reste le côté "pratique" de la chose, parce que flouter une vidéo à la main, image par image, c'est pas si simple quand on ne maitrise pas les outils de montage vidéo. Mais il y a une application web libre nommée Masque du collectif onestla.tech qui vous permet d'uploader des photos, en lot (avec ZIP à la sortie), ou une vidéo, et celui-ci masquera tous les visages. Tout se passe uniquement dans votre navigateur (rien n'est envoyé sur des serveurs tiers) et une fois chargée l'appli peut même fonctionner offline sur votre téléphone par exemple.

Chaque masque peut ainsi être revu avant l'export, et pour un visage raté, il suffit de glisser le doigt ou la souris dessus pour l'ajouter. Le fichier qui sort ensuite a été totalement nettoyé de ses métadonnées (ni EXIF, ni GPS, ni date de création) et porte un nom aléatoire. Comparé au floutage ou à la mosaïque, notez que le style "Solid" qui met un calque noir ou Emoji sur les visages sont les plus safe pour protéger l'anonymat des personnes.

Après, oui, la détection automatique peut manquer des visages, et les vêtements, les tatouages, les banderoles ou encore les lieux permettent évidemment d'identifier encore des gens donc là faudra se relever un peu plus les manches pour sécuriser à fond la vidéo Et pour le son, si vous en avez besoin, Masque propose une option "Supprimer le son" en précisant que les voix peuvent également permettre d'identifier des personnes, donc pensez-y avant de publier si le son n'a pas d'utilité. Sinon, trouvez un outil pour modifier les voix afin qu'on puisse quand même savoir ce qui est dit mais sans reconnaitre la voix des personnes.

Voilà, ce projet est tout jeune mais je l'ai trouvé bien utile. Et si vous filmez pour documenter, gardez bien évidemment l'original dans un endroit safe que vous maîtrisez, sachant que votre téléphone l'a peut-être déjà envoyé dans un cloud.

Ah et si Masque ne vous convient pas, il y a aussi deface , que j'avais déjà présenté et dont Masque reprend le modèle de détection.

C'est un outil en ligne de commande qui tourne sous Linux, Windows et macOS, python3 -m pip install deface puis deface video.mp4, qui détecte les visages image par image et les floute ou les cache sous des boîtes noires. Pas d'interface graphique prévue cependant et l'audio est viré par défaut.

Et pour les photos uniquement, tout le monde l'ignore mais Signal a un outil de floutage dans son éditeur d'images depuis 2020, sur Android et iOS, avec un traitement à 100% local. Sa détection, elle non plus, ne trouve pas tous les visages à coup sûr, d'où le pinceau pour flouter à la main ce qu'elle a raté mais c'est aussi très pratique. Ah et j'avais aussi parlé de cet outil gratuit pour anonymiser les photos de manifs si vous voulez en essayer encore un autre.

Bref, filmez partout et tout le temps mais pensez bien à flouter avant de publier quoi que ce soit et surtout à garder l'original au chaud pour aider les victimes plus tard.

Source : le dépôt de Masque

Flock : pendant que la lutte contre la surveillance gagne, les valorisations du marché grimpent

Politiques et citoyens, ils sont des milliers à lutter contre le déploiement des caméras de surveillance dans les villes… Flock, un cas éclairant sur la créativité, et les limites, des nouvelles formes de contestation.

The post Flock : pendant que la lutte contre la surveillance gagne, les valorisations du marché grimpent first appeared on L'ADN.

Comment la douane allemande arrive à lire les messages Signal, Whatsapp et Telegram

Le Zollkriminalamt, l'office d'enquête de la douane allemande, est capable de lire des conversations WhatsApp, Signal ou Telegram sans utiliser aucun logiciel espion ! On vient de l'apprendre grâce au média Netzpolitik qui a publié le 2 septembre dernier une note interne classée du Zollkriminalamt expliquant que depuis fin 2023, la méthode était testée pour finalement devenir un outil permanent pour les enquêteurs (surtout pour les enquêtes sur la criminalité organisée) depuis un peu plus d'un an.

Le principe est celui de WhatsApp Web ou de Signal Desktop... en fait, quand vous liez un ordinateur à votre compte en scannant un QR code depuis votre téléphone, cet ordinateur peut ensuite recevoir vos messages en même temps que le téléphone. Les enquêteurs configurent donc l'un de leur ordi, au poste de la douane en tant qu'appareil lié, ce qui fait que le chiffrement de bout en bout n'est plus un problème puisque l'appareil fait partie intégrante du compte.

Mais bon, pour que ça fonctionne, il faut réussir à faire valider la liaison de l'appareil par la cible. Pour faire ça, il faut donc ruser par exemple en convoquant les gens comme témoins et en les incitant à leur confier leurs téléphones pour faire des captures écran sur un sujet qui n'a rien à voir. Cela leur permet d'activer à leur insu la liaison WhatsApp Web ou autre. Ils peuvent également mettre en place une campagne de phishing dans la lignée des hackers russes qui piégeaient des fonctionnaires que je vous racontais en mars. Ou encore, quand c'est Telegram, avec son SMS de validation, le code de connexion peut être récupéré via une interception téléphonique classique.

Ils ont fait ça sur des dizaines de comptes. En 2022, un trafiquant de produits dopants de Basse-Saxe s'est même rendu compte que la douane se connectait à son compte. Il a alors coupé l'accès quelques heures plus tard... mais trop tard, ses échanges sur les 6 derniers mois étaient déjà copiés.

Car oui, c'est surtout ça qui donne de la valeur à la manœuvre puisque l'appareil lié récupère tout l'historique dès que la liaison est effective. La plupart des clients web reçoivent l'archive complète, et Signal propose de transférer les conversations ainsi que 45 jours de médias au moment de lier les appareils. Le BfV et le BSI ajoutent dans leur rapport que la cible met, en général, un peu de temps avant de remarquer que quelqu'un est en train de lire ses conversations, et aussi que la douane allemande peut écrire à sa place.

Alors, maintenant est-ce que c'est légal ?

Hé bien le 20 janvier dernier, la Cour fédérale de justice allemande a tranché sur le cas de Telegram. Ils ont validé le fait que se connecter en secret à un compte, c'était de la surveillance à la source, et que seuls les messages postérieurs à l'ordonnance du juge pouvaient être lus. Dans cette affaire de dopage, les messages antérieurs à l'ordonnance sont donc inutilisables au procès, faute d'infraction assez grave pour justifier une perquisition en ligne.

De son côté, le professeur Christian Rückert, spécialiste du droit pénal informatique à Bayreuth, juge la méthode "problematisch" parce que l'appli permet d'écrire au nom de la cible, alors que la loi exige de ne pas pouvoir en faire plus que de récupérer les messages. Mais bon, comme d'hab, avec la police et la justice, leur propre tambouille ne les concerne jamais vraiment hein...

Maintenant, si la douane ou la police peut le faire, n'importe quel script kiddie peut le faire aussi... Donc je vous invite vraiment à contrôler régulièrement la liste des appareils liés de vos applis. Si vous tombez sur des appareils que vous ne reconnaissez pas, virez-les immédiatement. Et dans la mesure du possible, pensez toujours à activer une vérification en deux étapes avec une application de double authentification et surtout pas un code SMS.

Source : Netzpolitik , repéré grâce au billet de Bruce Schneier .

Fambushing : au secours, nos enfants nous géolocalisent !

Sans complexe, les parents trackent leurs enfants pour savoir où ils sont. Mais désormais, se sont les juniors qui géolocalisent leurs darons. Et eux aussi, ils adorent ça.

L’article Fambushing : au secours, nos enfants nous géolocalisent ! est apparu en premier sur L'ADN.

La Royal Navy et ses caméras de la Dynastie Ping

Dans la série "les gens qui assurent notre sécurité n'ont pas fait leur job jusqu'au bout", voici une chouette histoire de caméras montées sur les drones navals de la Royal Navy qui, ÉVIDEMMENT, envoyaient des signaux vers une adresse IP située en Chine. Et cette découverte ne vient pas d'une opération de contre-espionnage mais d'une simple évaluation de vulnérabilité de routine, menée par le ministère de la Défense britannique sur son propre matériel.

Ces caméras sont celles qui équipent les K3 Scout, des bateaux sans équipage que la Royal Navy et les Royal Marines utilisent pour la surveillance et la protection de force.

Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus Voir cette vidéo sur YouTube

Et le signal en question porte un nom que tout le monde connaît en domotique : un heartbeat. C'est le ping le plus banal qui existe, celui qui dit "je suis en ligne, je fonctionne" et rien d'autre. C'est le même que crache votre caméra IP du salon, dont je vous parlais déjà avec OpenIPC .

Le ministère britannique affirme qu'aucune donnée sensible, aucun système militaire et aucune donnée gouvernementale n'ont été consultés, compromis ou transmis hors des canaux autorisés et ajoute que ses procédures de test ont repéré le problème "tôt".

La connectivité internet des caméras a quand même été coupée puisque même si ça n'a l'air de rien, un mouchard qui se contente de dire bonjour reste un mouchard qui connaît le chemin.

Reste maintenant la question de comment ce composant est arrivé sur un engin de reconnaissance militaire. En fait, les caméras ne viennent pas de Kraken Technology Group, le constructeur britannique du K3 Scout, mais d'un sous-traitant tiers qui pourtant avait fourni des assurances sur le fait que ses caméras répondaient aux exigences de sécurité, y compris celles rattachées au National Defense Authorization Act américain.

Bref, de la paperasse, des assurances, mais pas un démontage ni une capture de trafic... Kraken dit avoir mené un audit complet avec la Royal Navy une fois les communications découvertes. J'espère bien ^^ !

Côté portée, ça concerne les 20 K3 Scout achetés dans le cadre du Project Beehive, un programme de 12,3 millions de livres, en service chez les Royal Marines depuis mars. Le Telegraph , qui a sorti l'affaire, écrit que du matériel lié à la préparation d'une éventuelle mission britannique dans le détroit d'Ormuz avait été enregistré sur ces appareils.

Par contre, ce qu'on ne sait toujours pas, c'est la marque de la caméra et la nature exacte du composant chinois car aucun rapport ne les nomme pour le moment... Mais j'espère que ça n'a pas été aussi intégré sur du matos français...

Source

France Travail - 26 variables décident si vous êtes suspect

Votre CV en ligne sur le site de France Travail, un métier en tension, un rendez-vous raté il y a 2 ans ? Ce sont 3 des 26 variables qu'un algorithme épluche pour décider si votre dossier part au contrôle. Voilà où on en est.

La Quadrature du Net a publié aujourd'hui, avec la cellule investigation de Radio France, le document interne qui le décrit, présenté au comité d'éthique IA de France Travail le 10 décembre dernier. Son petit nom, c'est "Ciblage du Contrôle de la Recherche d'Emploi" et sous ce titre pompeux, se trouve un arbre de décision entraîné sur 60 000 contrôles passés, qui vous range dans un profil "suspect" ou "non suspect". Les suspects atterrissent alors sur une liste de gens à contrôler en priorité.

Pour l'instant, il tourne sur les ruptures conventionnelles, via 2 campagnes de 7 000 tests environ, mais France Travail veut déjà "étendre l'utilisation du modèle à d'autres publics" et "transmettre chaque mois des listes de contrôle ciblés".

On a donc la liste des 26 variables, mais pas les règles. Personne ne sait donc comment l'arbre les combine, ni à partir de quel seuil vous basculez du côté "suspect". La Quadrature le reconnaît elle-même : "nous ne sommes donc pas en mesure de déterminer, via des simulations, quelles populations sont les plus ciblées par cet outil". Ils ont demandé le code source mais n'y croient pas trop...

Du coup personne ne peut vérifier si le truc discrimine ou pas ! Parmi les variables retenues, y'a la présence d'une activité non salariée, exactement le critère que la CNAF utilise dans son algorithme de scoring pour dégrader la note des gens en emploi précaire, donc si vous bricolez 3 heures en micro-entreprise pour arrondir vos fins de mois, bah ça se paye niveau algo, apparemment :-((. Fallait pas se bouger.

En mai 2025, le directeur général de France Travail déclarait à la Commission d'accès aux documents administratifs "qu'aucun algorithme n'est utilisé dans le cadre du "CRE rénové"", en réponse à une saisine de journalistes de Cash Investigation et voilà que quelques mois plus tard, en interne, on présentait au comité d'éthique cet algorithme "Ciblage du Contrôle de la Recherche d'Emploi".

Alors c'est vrai, les deux formulations ne désignent pas EXACTEMENT le même bout de la chaîne, ok mais apparemment on n'a pas la même définition de ce qu'est une IA "éthique" et "transparente". À mon avis, leur charte est sérieusement à revoir. Dans le document trouvé par la Quadrature, au paragraphe "Pourquoi recourir à l'IA ?", la réponse c'est que ça permettrait une "suppression des a priori" en proposant "des dossiers à contrôler sur la base de critères objectifs" sauf que choisir qui on contrôle, c'est une décision politique, et pas un problème de tri.

La Quadrature parle de "* la transformation d'un problème politique ... en un problème purement technique*", et perso je vois surtout que plus personne n'a à signer la décision maintenant puisque c'est l'IA magique qui décide tout... C'est facile la vie.

Et pendant ce temps, c'est une machine à contrôler les gens qui monte fortement en régime avec 200 000 contrôles en 2017, 730 000 en 2025, et un objectif gouvernemental de 1,5 million en 2027, annoncé par Gabriel Attal.

Avec les allocataires du RSA, inscrits d'office à France Travail depuis le 1er janvier 2025, ça fait plus de 6 millions de personnes potentiellement profilées chaque mois, et vous en faites peut-être partie sans le savoir. Le contrôle lui-même reste mené par un agent (pas une IA, un vrai humain, je précise parce que ce mot agent est trompeur de nos jours ^^), mais c'est la machine qui désigne qui passe sur le grill !

Et l'opacité n'est pas un accident de parcours puisque France Travail a refusé de communiquer la moindre info sur MatchFt, l'IA qui vous envoie des SMS d'offres d'emploi, et sur ChatFt, celle déployée auprès des conseillers. Même pas la documentation technique ou l'analyse d'impact. Pire, face à la CADA , l'institution "n'a même pas pris la peine de motiver sa décision". Même pas un courrier ! Voilà, pour la transparence, on repassera...

C'est pour moi, le même délire que le blocage administratif sans juge ou la reconnaissance faciale en libre-service pour la police dont je vous parlais. C'est une décision unilatérale qui vous tombe dessus, sans explication, et sans recours facile à mettre en œuvre. Sauf qu'ici c'est votre allocation chômage qui est sur la table... J'avais déjà creusé ce que l'IA fait à nos institutions , vous pouvez y jeter un œil.

Bref, La Quadrature appelle à l'abandon de l'algorithme et le document complet est en ligne, donc allez-y jeter un œil.

Source

La vérif d'âge de l'Europe ridiculisée par une extension Chrome

Bon, vous le savez, l'Europe tient absolument à savoir votre âge, avant de vous laisser scroller librement sur le net. Alors pour cela, ils ont mis au point une application qui permet de prouver votre âge et qui nous est proposée comme simple à utiliser et respectueuse de notre vie privée.

Mais ça c'était sans compter sur Paul Moore , chercheur en sécurité, qui vient à nouveau de l'éclater à l'aide d'une simple extension Chrome...

Mais reprenons depuis le début, parce que cette appli, c'est le modèle de référence de la Commission européenne pour vérifier qu'un internaute a bien plus de 18 ans, sans avoir à dévoiler qui il est. Développée par un consortium germano-suédois, elle est actuellement en test dans cinq pays dont la France, et vise aujourd'hui surtout le contenu adulte / porno et les jeux d'argent.

Ce 13 juillet, notre bien-aimée Ursula von der Leyen a même annoncé vouloir réutiliser cette infrastructure pour barrer l'accès des plus jeunes aux réseaux sociaux, avec une loi attendue après l'été et un âge minimum autour de 13 ans. "Les réseaux sociaux ne sont pas un jouet", comme elle l'explique !

Et pour arriver à cela, rassurez-vous, l'UE ne va pas stocker la carte d'identité de chaque Européen puisque le principe de ce système de contrôle, c'est de prouver l'âge sans transmettre l'identité.

Enfin, en théorie...

Parce qu'en pratique, c'est un peu la fête du slip ! Déjà il y a le dépôt Github officiel qui prévient tout le monde que c'est une implémentation de référence et absolument pas un truc à déployer en production. Donc en gros démerdez-vous !

Et ensuite, cette application est censée présenter une preuve d'âge à un vérificateur sans avoir à balancer notre identité. Alors ce qu'a fait Paul Moore, c'est qu'il a fabriqué cette preuve directement à partir d'une extension Chrome, et la présenter au vérificateur officiel de la démo. Et comme vous vous en doutez, celui-ci l'a validée comme si de rien n'était

Ça a l'air tellement simple !

En même temps, vu que la clé crypto, c'est une simple clé logicielle P-256 et pas une clé qui est enfermée dans le coffre matériel du téléphone, eh bien c'est assez facile à déjouer. Il n'y a pas besoin de scanner son passeport ou sa carte d'identité, il n'y a aucune reconnaissance faciale, ni aucune attestation matérielle façon Play Integrity pour prouver que ça tourne sur du vrai matos et (rigolez pas) la même preuve peut être rejouée en boucle encore et encore !! Une preuve d'âge peut donc servir 2 fois de suite.

Et puis cette preuve d'identité, elle est à 100% sous le contrôle du client. Donc en gros c'est à l'application installée sur votre téléphone qu'on demande de ne pas tricher. Mais lol.

Pour Moore qui a mis au point ce hack, il n'y aurait aucun patch qui pourrait régler ça. C'est vraiment l'architecture qui est foireuse. Et comme tout repose sur la bonne foi de l'application, eh bien c'est foutu. N'importe qui détourne l'application ou forge sa propre app peut faire croire au vérificateur qu'il a plus de 18 ans.

Pour boucher ce trou, l'Europe dispose de deux pistes : Soit passer par une attestation matérielle en béton, comme celle que Google verrouille via Play Integrity, ce qui recale au passage les gens sous GrapheneOS, Linux et compagnie, ou alors faire de la vraie crypto à divulgation nulle, prévue pourtant dans la spec mais pas branchée dans cette version.

Ce qui est rigolo, c'est que Moore a expliqué sur X avoir codé son proof of concept avec une IA en quelques minutes. Et on n'oublie pas non plus que Bruxelles veut interdire les réseaux sociaux avant 13 ans et a fait passer Chat Control pour scanner nos messages.... Je trouve que ça fait beaucoup de "contrôle" qu'on essaye de déguiser en "protection".

En attendant, ils sont bien ridicules avec leur application de validation d'âge en mousse.

Source

Chat Control - 314 contre, 112 absents, et le texte passe

314 députés européens ont voté jeudi pour enterrer Chat Control et 276 ont voté pour le garder.

Et c'est quand même passé OKLM.

Et oui, pas la peine de vous frotter les yeux, je vais vous expliquer tout ça. En seconde lecture, le Parlement a besoin d'une majorité absolue de ses membres pour rejeter un texte du Conseil, soit 360 voix. Et cette "majorité", c'est pas une majorité des présents dans l'hémicycle, mais une majorité d'élus, absents compris.

Du coup les 314 sont tombés à 46 voix du compte, 17 députés se sont abstenus, et 112 qui n'ont pas pris part au vote ont terminé le boulot à leur place puisque leur chaise vide valait pour un oui.

Je rappelle quand même que ces 112 là touchent 359 euros d'indemnité journalière, et qu'il leur suffit de signer un registre le matin pour encaisser leur thune. Je pense que si ces feignasses d'absentéistes faisaient correctement leur boulot en étant là, au moins pour les choses importantes, on n'aurait pas des problèmes comme ça qui impactent tous les citoyens européens. Ils ne méritent vraiment ni leur poste, ni leurs indemnités de merde.

Maintenant que ça c'est dit, je vous propose qu'on fasse une petite séance de cohérence cardiaque tous ensemble pour se détendre, car y'a quand même un peu de positif dans cette seconde lecture.

Le texte voté, c'est Chat Control 1.0, c'est à dire la dérogation qui autorise les plateformes à scanner volontairement les messages de leurs utilisateurs. Ce n'est donc pas un scan obligatoire, ni des ordres de détection, ni de la vérification d'âge qui vous ferait montrer vos papiers pour ouvrir un compte sur une messagerie. Tout ça, c'est prévu dans Chat Control 2.0, un règlement séparé, qui n'est toujours pas adopté, mais qui revient à l'automne !!

L'autre bonne nouvelle dans notre malheur, c'est que les députés (ceux qui bossent hein, pas les autres paresseux) ont arraché un amendement qui exclut du texte tout ce qui est chiffré de bout en bout. Donc Signal, WhatsApp, iMessage, et les salons Matrix que vous avez pris soin de chiffrer vont passer entre les mailles du filet de Big Brother.

Restent quand même Gmail , Outlook, Discord, Snapchat, iCloud Mail, les publications et les groupes Facebook, et tout ce qui transite en clair sur des serveurs... C'est-à-dire là où vous comme moi, écrivons la plupart de nos trucs.

Cette dérogation "temporaire", Chat Control 1.0, est née en 2021 et a expiré le 3 avril dernier, quand le Parlement avait refusé de la prolonger. Alors le Conseil l'a renvoyée au Parlement et ils veulent maintenant qu'elle coure jusqu'au 3 avril 2028. Ça c'est du bon gros provisoire reconduit à coups de 2 ans... Ce genre de provisoire, moi j'appelle ça du permanent mais bon, bref...

Et le pire, les amis, c'est que ce scan qu'on vous vend comme une protection contre tous les criminels et autres pédophiles nazis terroristes NE FONCTIONNE PAS. Et c'est pas moi qui le dis !

En effet 807 chercheurs et cryptographes dans 37 pays ont signé une lettre ouverte, la quatrième depuis 2023, où ils écrivent qu'il est "tout simplement impossible de détecter, avec un niveau de précision acceptable, les contenus pédopornographiques connus et nouveaux pour des centaines de millions d'utilisateurs.".

C'est donc simplement pas faisable à cette échelle, avec une suffisance de précision. Et les chiffres leur donnent raison puisque quand l'Irish Council for Civil Liberties a épluché les signalements automatiques atterris chez la police irlandaise, à peine 20 % étaient réellement des contenus pédocriminels, et moins de 10 % étaient exploitables par un enquêteur.

Le reste, bah c'est du bruit... Ce sont vos photos de vacances, vos consultations médicales, vos ados qui s'écrivent entre eux. Et chaque faux positif, c'est un inconnu payé pour regarder vos photos à la plage ou vos sextapes. Sans parler des erreurs humaines ou IA qui viendront se glisser là-dedans et qui vous enverront en zonzon pour pédocriminalité pour une photo de Sphinx (les chats sans poil, vous savez) ou autre...

Quatorze pointures de la crypto, dont Ron Rivest, Whitfield Diffie et Bruce Schneier, ont posé le diagnostic dans un document, Bugs in our Pockets où ils expliquent que le scan côté client "ne garantit pas une prévention efficace de la criminalité et n'empêche pas la surveillance".

Et c'est à nous de payer toutes ces conneries avec notre vie privée.

Puis j'sais pas si vous vous souvenez, mais Apple s'y est cassé les dents en public. Ils avaient annoncé un système de détection en août 2021, et des chercheurs ont conçu dans la foulée, des collisions de hash (deux images différentes, même empreinte), qui a poussé Apple à enterrer le projet en décembre 2022 parce qu'ils se sont rendu compte que ce n'était pas suffisamment fiable et efficace.

Reste la question qui nous intéresse tous : Comment se protéger de ce viol de notre vie privée ?

D'abord, débarrassez-vous de deux illusions. Votre VPN ne sert à rien contre ce truc, parce qu'il chiffre le tuyau, mais pas votre message au moment où vos doigts le tapent. Et votre navigation privée non plus.

Le scan côté client en fait, c'est un mouchard qui lit sur votre appareil, avant le chiffrement et ni le VPN ni le chiffrement de bout en bout ne peuvent faire quoi que ce soit si l'application ou le système d'exploitation coopère. Et une app dont vous ne pouvez pas lire le code, bah vous n'avez aucun moyen de savoir ce qu'elle regarde avant d'envoyer.

Ce qui marche vraiment par contre, c'est de foutre le camp des services que ce texte vise, c'est à dire ceux qui ne chiffrent pas de bout en bout. J'avais fait le tour des messageries sécurisées il y a un moment, et où on en est en 2026.

  • Messageries : Signal (AGPL, mais l'inscription réclame toujours un numéro de téléphone, les usernames introduits en 2024 servent juste à ne pas le filer à vos contacts), SimpleX Chat (aucun identifiant utilisateur, ni numéro ni email, c'est le seul), Molly (un Signal durci pour Android, sans les services Google), Briar (pas de serveur du tout, ça passe par Tor, le Wi-Fi local ou le Bluetooth).
  • Mail : Tuta chiffre le corps, le sujet et le nom de l'expéditeur. Mais pas les adresses ni la date (le protocole ne le permet pas). Proton Mail chiffre le sujet et les adresses au repos, sans aller jusqu'au bout en bout, une limite héritée de PGP. Les deux savent quand même envoyer un vrai message chiffré à quelqu'un qui n'est pas chez eux, par mot de passe partagé ou avec PGP. Dans les deux cas vous quittez Gmail, c'est déjà l'essentiel.
  • Chiffrer avant d'envoyer : Cryptomator , age ou GnuPG. Votre fichier part déjà illisible, l'app qui le transporte n'a plus rien à lire. Hop, problème réglé, quelle que soit votre messagerie.
  • Le téléphone : GrapheneOS , uniquement sur Pixel. Le bac à sable durci et les Storage Scopes limitent ce qu'une app peut fouiller. Honnêtement, ça ne bloque rien si c'est l'app elle-même qui scanne. Mais ça réduit la surface.

Tout ceci est parfaitement légal, et non, vous n'avez pas à vous cacher pour le faire. L'article 30 de la LCEN le dit noir sur blanc depuis 2004 : "L'utilisation des moyens de cryptologie est libre."

Sachez seulement que dans une procédure judiciaire, l'article 434-15-2 du code pénal punit le refus de remettre une clé de déchiffrement aux autorités. Vous avez donc le droit de chiffrer, mais pas de mentir au juge.

Le site exitchatcontrol.org recense tout ça et beaucoup plus, service par service, avec les alternatives testées et l'argumentaire qui va avec. Allez y faire un tour, c'est du bon boulot ! Et si vous voulez écrire à votre eurodéputé, fightchatcontrol.eu vous prépare le mail.

exitchatcontrol.org existe en français, avec son encart daté du 9 juillet

Ensuite, pour les recours, je vais être franc avec vous, attaquer le texte devant la Cour de justice de l'UE, ça va être compliqué car depuis l'arrêt Plaumann de 1963, un particulier doit prouver qu'un règlement le touche "individuellement", ce que vous ne pourrez jamais démontrer face à une surveillance de masse qui vise tout le monde pareil.

La vraie porte de sortie est ailleurs je pense. Elle se trouve dans la question préjudicielle, quand une juridiction nationale interroge la Cour. C'est en tout cas comme ça que La Quadrature du Net a fait tomber la conservation généralisée des données en 2020.

Et la Cour européenne des droits de l'homme a déjà tranché sur le chiffrement, dans Podchasov contre la Russie en février 2024 : affaiblir le chiffrement "permettrait apparemment, d'un point de vue technique, de mener une surveillance systématique, générale et sans distinction".

Voilà, maintenant le VRAI rendez-vous, c'est septembre. Le texte de jeudi repart au Conseil, qui a 3 mois pour avaler l'exclusion du chiffrement ou la recracher, auquel cas tout le monde part en conciliation. Et surtout, Chat Control 2.0 reprend à l'automne sous présidence irlandaise, avec le scan obligatoire, la vérification d'âge et la fin de l'anonymat dans le paquet. Devant le même Parlement, avec j'imagine les mêmes branles couilles absents, ceux-là mêmes qui, quand l'Allemagne avait dit non , s'étaient bien gardés de dire quoi que ce soit.

Alors oui, Big Brother a avancé ses pions ce jeudi mais moi ce que je retiens aussi c'est qu'un texte rejeté par la majorité des votants est passé grâce à des chaises vides et ça recommencera en septembre si vous n'allez pas secouer vos députés européens. Trois ans de débats pour en arriver là, avec un truc médiocre qui marche pas et qui met nos démocraties en danger, je trouve ça tellement triste...

Bref, n'oubliez pas, ACTA aussi c'était plié d'avance, jusqu'à ce que tout le monde s'y mette.

Rendez-vous en septembre !

Source

Tecno, itel et Infinix cachent un mouchard système impossible à virer

Si vous lisez ça depuis Abidjan, Dakar, Douala ou Kinshasa, y'a une chance sur deux que votre téléphone soit un Tecno, un Infinix ou un itel. Trois marques, mais un seul patron : Transsion, qui trône sur près de la moitié des smartphones vendus en Afrique.

Et si je vous parle de ça aujourd'hui, c'est parce qu'un chercheur en sécu, Buchodi, vient de décortiquer ce que ces appareils racontent dans votre dos et c'est pas joli, joli.

Son terrain de jeu, c'est un Tecno Spark 40 tout ce qu'il y a de banal. En rétro-ingénierant le firmware, il tombe sur un framework maison signé Transsion, baptisé Athena pour la collecte et oneID pour le pistage entre applis. On n'est pas sur une appli lambda que vous auriez installée, mais un truc costaud câblé au niveau du système, avec les pleins pouvoirs.

Et ce qu'il remonte, c'est du lourd ! Votre position GPS précise, les antennes-relais autour de vous, la consommation réseau appli par appli sur une soixantaine d'applis, quelle appli est affichée à l'écran en temps réel, et même quelle appli vient d'allumer la caméra (pas ce que filme la caméra, hein, juste le fait qu'une appli l'ait activée).

Ensuite, tout ça part vers des domaines en shalltry.com et transsion-os.com. Shalltry, c'est la branche logicielle de Transsion, et les serveurs tournent sur du cloud loué en Europe.

Donc c'est de la télémétrie++ qui part chez le fabricant, mais le gros souci, c'est qu'on ne peut rien désactiver ni désinstaller facilement. C'est vraiment une brique essentielle du téléphone reposant sur le SDK du constructeur. Ça prend racine dans l'application Réglages (pour les paramètres), l'interface système, et surtout dans un module assez discret nommé com.hoffnung qui est bardé de permissions flippantes comme lire le presse-papier en arrière-plan, connaître toutes les applis installées, forcer l'arrêt des autres.

Alors oui, c'est chiffré avec un bon vieux AES, sauf que ça ne sert pas à grand chose parce que la clé de déchiffrement est planquée dans le code de l'application elle-même. Autrement dit, quiconque met la main sur le fichier récupère la clé avec, et peut tout ouvrir. Le chiffrement n'est là que pour faire un peu de camouflage afin que vous ne puissiez pas voir facilement ce qui sort de votre poche. Mais ce n'est absolument pas de la confidentialité.

Et malheureusement, ça ne s'arrête pas à votre smartphone puisque ce même SDK se balade aussi dans des applications grand public très très populaires en Afrique comme Boomplay (100 millions de téléchargements et des poussières), StarTimes ou Orange Max it. Du coup, même avec un mobile d'un autre fabricant, vous pouvez trimballer ce mouchard sans le savoir.

Alors oui, c'est vrai, tous les smartphones font de la télémétrie. Google, Apple, Samsung, Xiaomi, tout le monde collecte des trucs, et des centaines d'applis passées au crible violaient déjà le RGPD début 2026. C'est déjà pas normal, mais ça peut normalement se désactiver assez facilement. Mais dans le cas de Transsion, c'est fait au niveau système, c'est totalement invisible et la destination est très opaque...

Puis surtout, ça concerne la moitié du continent !

Notez que ce n'est pas la première fois que les constructeurs chinois low cost se font choper puisqu' en 2016 déjà, une backdoor chinoise se planquait dans le firmware de smartphones low-cost et balançait contacts et SMS toutes les 72 heures. Plus récemment, il y a eu aussi un malware qui s'appelle Triada et qui a été préinstallé sur environ 53 000 Tecno W2 vendus en Éthiopie, au Ghana ou encore au Cameroun avec, s'il vous plaît, des abonnements souscrits totalement à l'insu de leur propriétaire.

C'était des composants différents à chaque fois, mais le motif se répète.

Alors que faire les amis ? Eh bien la bonne nouvelle, c'est qu'on peut quand même bloquer 2-3 trucs pour les empêcher de remonter des infos. Vu que tout transite par ces fameux domaines, il suffit de bloquer *.shalltry.com (et *.transsion-os.com tant qu'à faire) au niveau DNS.

Ça se fait facilement avec un NextDNS, un AdGuard ou un Pi-hole à la maison, ou directement sur le téléphone avec cette application qui s'appelle Personal DNS Filter , et comme ça, la télémétrie se retrouve isolée sans toucher au reste.

Par contre, ça ne sert à rien d'aller trifouiller les réglages du téléphone parce que ce n'est pas désactivable à partir de là. Désolé.

Source

Windows cache un identifiant secret que Microsoft file au FBI

Putain, c'est abusé, vous allez voir ! Peter Stokes, 19 ans, accusé d'appartenir au groupe Scattered Spider, enchaînait les VPN et changeait de pays pour brouiller les pistes mais le FBI l'a quand même coincé. Et vous savez grâce à quoi ?

Hé bien grâce à un petit numéro planqué dans son Windows. C'est Microsoft qui l'a mouchardé aux enquêteurs et ça a suffi pour le relier à une intrusion malgré tous ses VPN.

Et alors me direz-vous, vous aussi vous avez un numéro sur votre machine qui peut servir à vous identifier... Ce truc s'appelle le GDID, pour Global Device Identifier et c'est un identifiant unique qui est attribué lors de chaque installation de Windows. Il sert à la télémétrie, au rapport de plantage, à la vérification des licences et surtout il reste constant même après des mises à jour.

Vous ne le voyez jamais, vous ne l'avez jamais choisi, et il ne bouge pas d'un poil quand vous changez d'adresse IP. Normal, un VPN protège la couche réseau, mais pas ce que laisse fuiter votre OS. Et ça on l'apprend dans la plainte de 39 pages qui a été rendue publique début juillet, où elle expliquait comment Microsoft a fourni au FBI l'historique des adresses IP rattachées à ce GDID précis.

Les enquêteurs n'ont eu qu'à croiser ça avec les comptes perso de Stokes, de son compte Apple à ses comptes de gaming, en passant par Snapchat et Facebook, pour finalement découvrir des adresses IP à Tallinn, New York, ou encore la Thaïlande, ce qui correspond exactement à ses déplacements.

Le mec pouvait empiler 10 VPN s'il le voulait, Microsoft le suivait à la trace quand même. Et c'est là que ça me hérisse le poil, parce que le problème, ce n'est pas que la justice ait serré un type accusé d'avoir extorqué des millions. Ça, c'est le boulot du FBI, et tant mieux s'ils l'ont arrêté.

Non, le vrai problème, c'est que Microsoft dispose d'un identifiant permanent sur plus d'un milliard de machines, qu'ils ne communiquent pas dessus, qu'ils le partagent tranquille sur demande, et qu'on ne peut même pas le désactiver.

Alors on fait quoi ? Bah déjà, on arrête de subir. Vous pouvez installer Windows 11 sans compte Microsoft pour couper une partie de la laisse, désactiver la télémétrie facultative pour limiter les autres fuites, ou carrément regarder du côté d'une stack privacy européenne . Aucune de ces astuces ne touchera au GDID par contre, car il n'y a aucun bouton pour ça, et c'est bien ça le fond du problème.

Mais bon, j'imagine que des petits malins vont sortir des logiciels qui vont permettre soit de désactiver ce numéro ... Et là, vous pourrez compter sur moi pour que je vous le partage. Quoi qu'il en soit, quand vous utilisez Windows, gardez juste en tête que vous n'êtes jamais vraiment seul. Et que quelqu'un vous épie en permanence... Brrrr.

Source

Pegasus a espionné l'eurodéputé qui enquêtait sur... Pegasus

Stelios Kouloglou, ancien eurodéputé grec, et journaliste d'investigation, siégeait à la commission PEGA du Parlement européen et à l'époque, son cheval de bataille c'était de traquer Pegasus, le mouchard pour smartphone de la société israélienne NSO Group.

Eh bien devinez quoi ? Son smartphone à lui était aussi infecté par Pegasus !

C'est Citizen Lab, un labo planqué à l'université de Toronto, qui a retourné son iPhone en mai dernier et qui a retrouvé la trace de 2 infections. La première en octobre 2022, et la suivante en mars 2023. Pile au moment où la commission PEGA bossait sur son rapport, donc...

Mais avant de tout vous expliquer, je me permets de faire un petit rappel pour ceux qui ont raté le premier épisode. Pegasus, c'est un outil d'une société privée qui travaille dans la surveillance et qui s'appelle NSO Group. Cet outil est capable de s'installer tout seul sur un iPhone, sans avoir besoin du moindre clic de la victime. Aucune interaction, aucune trace et une fois qu'il est en place, cette saloperie siphonne tout ! Ce que votre micro et vos caméras enregistrent, vos messages, votre géoloc, vos datas...etc. Le Parlement européen avait donc monté la commission PEGA en avril 2022 justement pour comprendre pourquoi des États membres s'amusaient à espionner des journalistes, des avocats et des opposants politiques avec ça.

Alors qui a infecté Kouloglou ?

Eh bien personne n'a trouvé et c'est bien le problème. NSO ne donne jamais le nom de ses clients, et l'entreprise n'a pas répondu aux sollicitations. Kouloglou, lui, accuse le gouvernement grec, son propre pays, qui figure parmi les États épinglés par la commission aux côtés de la Pologne, la Hongrie et l'Espagne.

Sauf que Citizen Lab, le labo qui a fait l'analyse, n'a pu confirmer aucune piste et pense que d'autres parlementaires ont ou seront également infectés. Et le pire dans toute cette histoire, c'est qu'il ne se passe rien de plus...

La commission PEGA a rendu son rapport en mai 2023 avec une liste de recommandations comme encadrer le spyware, créer un labo technique européen, ouvrir des voies de recours et le Parlement a voté pour. Très bien ! Sauf que depuis la Commission européenne a rangé tout ça dans un tiroir.

Ça fait donc maintenant 3 ans que ces recommandations prennent la poussière. Et Kouloglou n'est même pas un cas isolé puisqu'il y a déjà eu Nikos Androulakis, un autre eurodéputé grec, visé lui par Predator, le cousin de Pegasus. À l'époque, tout le monde avait crié au scandale mais nous sommes maintenant quelques années plus tard, et il n'y a aucun aucune répercussion ni aucun changement.

Et pendant que la justice avance à deux à l'heure, et cela même si NSO s'est pris une déculottée par WhatsApp , le marché du mouchard se porte comme un charme ! Candiru, Paragon, Intellexa... Pour chaque NSO qui trébuche, d'autres se partagent le gâteau.

Alors qu'est-ce qu'on fait, nous, simples mortels sans immunité parlementaire ?

Bah déjà, si vous êtes journaliste, militant ou juste un parano bien organisé, activez le Lockdown Mode d'Apple , qui a déjà fait échouer des attaques de ce type. Et si vous flairez quelque chose de louche, sachez qu'on peut faire analyser un smartphone pour y détecter une infection , exactement comme Citizen Lab l'a fait pour Kouloglou.

Bref, un député qui enquête sur les espions se fait espionner, et l'Europe regarde ailleurs... J'ai connu meilleure pub pour la démocratie !

Source

Un boîtier Wi-Fi qui détecte les gens à travers les murs

Ce serait marrant de détecter quelqu'un dans une pièce voisine, sans utiliser de caméra ou de capteur infrarouge. En fait, c'est possible avec juste du Wifi et c'est ce que nous prouve Talking Sasquach qui vient de se bricoler un petit boitier capable de faire ça.

Je vous rassure, l'idée n'a rien de neuf. Notre corps est plein d'eau, et l'eau ça renvoie et ça absorbe les ondes radio. Du coup, dès que vous bougez un peu votre popotin, bah ça perturbe les signaux Wi-Fi qui traversent la pièce.

Et si vous êtes trop gros, PAF vous passez en zone blanche ! (et pas en sauce blanche !)

Non, ça je l'ai inventé, vous pouvez vous détendre. Mais pour le reste, j'en parlais déjà en 2009 , avec des chercheurs de l'Utah qui reconstituaient carrément une image des gens de l'autre côté du mur, ondes radio à l'appui.

Sauf que là, plus besoin d'un labo puisque tout tient dans la main. Le cœur de l'engin est un M5Stack Cardputer ADV (c'est un ESP32-S3 avec un mini-écran, un clavier et une batterie intégrés) auquel il a collé un second écran TFT dans un boîtier imprimé en 3D. Ça donne un petit look cyberdeck bi-écran à l'appareil et tout ça pour une cinquantaine de dollars!

Sur les 2 coeurs de l'ESP32, y'a un qui gère l'affichage animé du radar tandis que l'autre mouline en continu les données captées par le Wifi. En fait le boitier lit ce qui s'appelle le CSI (Channel State Information) qui est un genre de signature de la façon dont le signal wifi rebondit partout autour de vous. Il surveille alors les variations d'amplitude et de phase sur des dizaines de trames et quand ça dépasse, BOOM, un blip vient s'allumer sur l'écran du radar, comme dans "À la poursuite d'Octobre rouge" ^^.

Après, contrairement à d'autres projets fake que j'ai pu voir passer, vous ne verrez personne à poil avec ça. C'est juste une interférence qui est pointée et pas une silhouette qui est dessinée finement et encore moins une triangulation de votre position.

Le seul garde-fou que Talking Sasquach a mis en place sur son radar, c'est qu'il faut d'abord se connecter au réseau wifi pour capter des choses. Mais en réalité, il n'y était pas obligé et ça peut fonctionner sans avoir à demander un accès à une box internet.

Le code est dispo sur GitHub sous licence MIT, et c'est écrit avec le framework Arduino si vous voulez reproduire le bidule.

Source

La Russie réclame 52 millions à Apple alors qu'ils n'y vendent plus rien

4 milliards de roubles, c'est ce que réclame Moscou à Apple. Si vous n'êtes pas fortiche en roubles, c'est environ 52 millions de dollars.

Mais alors pourquoi la Russie réclame-t-elle une telle somme à Apple ? Eh bien c'est parce que Max , la messagerie du Kremlin ainsi que RuStore, sa boutique d'app et un moteur de recherche local ne sont pas pré-installés sur les iPhones vendus en Russie alors que c'était obligatoire depuis le 15 juillet.

Mais attendez, ce n'est pas la partie la plus drôle de cette actu. Non, le plus fun c'est qu'Apple ne vend officiellement plus un seul téléphone depuis mars 2022.

Mais lol. Tous les iPhones récents qui traînent là bas sont passés par des circuits d'import parallèle du Kazakhstan, de Dubaï ou de Hong Kong. Voilà, si vous vous demandiez comment on s'achète un iPhone à Moscou en 2026, bah maintenant vous savez.

En fait, tout est parti du grand ménage de juin dans l'App Store russe quand Apple a dégagé les apps du groupe VK, à savoir Max, VKontakte, Mail.ru et Odnoklassniki. Ils ont tout viré parce que sinon, le gouvernement américain allait leur taper sur les doigts... Mais bien sûr, le Kremlin exige maintenant des explications. Et vient se rajouter à cela, le FAS (le régulateur antitrust local) qui note des "conditions discriminatoires pour les développeurs nationaux" qui "portent atteinte aux droits et aux intérêts des consommateurs" et qui menace de coller une amende.

En fait, le gros problème avec Max, ce clone de Whatsapp du groupe VK c'est qu'il transforme votre smartphone en mouchard du FSB . Et depuis le 1er septembre 2025, la loi russe impose sa préinstallation sur tous les smartphones et tablettes vendus dans le pays, et RuStore est devenue obligatoire sur iOS au passage (Android y avait déjà droit).

Sauf que préinstaller un logiciel sur des téléphones qui entrent en douce dans le pays, bon courage. Vous pouvez être sûr qu'Apple ne va pas se faire chier à développer une config spéciale pour les iPhone de contrebande entrés en Russie... loool

Donc le seul vrai levier qu'a Moscou c'est de passer par l'App Store qui lui reste accessible sur ces smartphones et de tenter une négo là-dessus. Après, Apple a un petit historique avec la Russie. Ils ont déjà plié plusieurs fois face au Kremlin et ont retiré les apps VPN de l'App Store russe durant l'été 2024, suivies des médias indépendants et de Radio Free Europe quelques mois plus tard. Ajoutez à ça une amende antitrust d'environ 12 millions de dollars réglée en 2023, plus les abonnements et paiements coupés en avril dernier... Bref, la relation entre la Russie et son Sugar Daddy, Apple, est aussi compliquée que mon statut Facebook.

Maintenant pour les citoyens russes, qu'ils soient sur iPhone ou Android, le vrai souci c'est surtout que Moscou est en train de mettre au point une "super app" à la chinoise où absolument TOUT passe par leurs mains : Les messages, les paiements, les démarches administratives, les apps...etc tout doit passer par Max. C'est moche, mais bon, après c'est une dictature donc rien de très étonnant non plus...

Bref, rendez-vous le 15 juillet pour voir si le FAS met sa menace à exécution. En attendant, si vous causez avec de la famille ou des potes là-bas, bah évitez Max, je ne le répéterai jamais assez !

Source

Claude Code planquait un mouchard dans la date du prompt

Vous utilisez Claude Code tous les jours pour coder, et pendant ce temps-là l'outil d'Anthropic utilisé par des milliers de dev, joue les mouchards. Thereallo , un développeur qui fouillait le binaire par simple souci de vie privée, est tombé sur une fonction qui apparemment modifie en douce la ligne "Today's date is…" du system prompt. Pas le texte que vous lisez ou écrivez mais littéralement l'apostrophe et le tiret de la date.

2 petits caractères auxquels vous ne faites pas gaffe, et qui pourtant peuvent en dire beaucoup...

En gros, c'est de la stéganographie , c'est-à-dire l'art de cacher une info à la vue de tous. Claude Code échange l'apostrophe de "Today's" contre son jumeau Unicode invisible (U+2019, U+02BC ou U+02B9 selon les cas) et remplace au passage les tirets de la date par des slashs.

function Zup() {
if (Crt()) return null;
let host = Qup();
let timezone = e0t();
let cnTZ = timezone === "Asia/Shanghai" || timezone === "Asia/Urumqi";
if (!host) {
return {
known: false,
labKw: false,
cnTZ,
host: null,
};
}
return {
known: Jup().some((domain) => host === domain || host.endsWith("." + domain)),
labKw: Xup().some((keyword) => host.includes(keyword)),
cnTZ,
host,
};
}
function edp(known, labKw) {
if (!known && !labKw) return "'";
if (known && !labKw) return "\u2019";
if (!known && labKw) return "\u02BC";
return "\u02B9";
}
function Vla(date) {
let marker = Zup();
let apostrophe = edp(marker?.known ?? false, marker?.labKw ?? false);
let renderedDate = marker?.cnTZ ? date.replaceAll("-", "/") : date;
return `Today${apostrophe}s date is ${renderedDate}.`;
}

Tout ceci ne se produit que quand vous avez bidouillé la variable ANTHROPIC_BASE_URL afin de router vos requêtes ailleurs que chez Anthropic et si et seulement si le nom de domaine est dans une liste précise. Ou alors si votre fuseau horaire est réglé sur Shanghai ou Urumqi en Asie.

Mais c'est que ça m'a l'air hyper spécifique ça quand même... Qui est ce qu'Anthropic chercherait à tracer ?? Je me le demande bien.

Reste que le contenu de cette fameuse liste a de quoi faire tiquer. Tout d'abord, elle n'est pas en clair. C'est du base64 passé à la moulinette avec un XOR et la clé 91. Et une fois décodée, on y trouve des mots-clés comme deepseek, moonshot, zhipu ou baichuan, et une flopée de domaines chinois (baidu, alibaba, bytedance, jd) plus tout un tas de proxys et de revendeurs d'accès Claude.

Si vous n'avez pas le cerveau trop lent, vous l'aurez compris, ce marqueur sert à repérer les gens qui font tourner Claude Code à travers des intermédiaires chinois. Et Anthropic n'a pas nié.

Thariq Shihipar, qui bosse sur Claude Code, a expliqué sur X que c'était une expérience lancée en mars pour empêcher la distillation , cette technique où un concurrent aspire les réponses d'un modèle pour entraîner le sien à moindre coût. C'est exactement le reproche que la boîte fait à Alibaba.

Vu sous cet angle, vouloir détecter les revendeurs pirates et les pipelines de distillation, ça se défend donc très bien. Mais la méthode, aïe aïe aie, elle est plus que discutable car ça manque sévèrement de transparence.

Ce code dormait là depuis la version 2.1.91 sortie début avril, ni vu ni connu. En plus, c'est un peu couillon parce qu'en plus d'abîmer la confiance des utilisateurs de Claude Code qui se demandent quel autre mystère renferme cet outil, ça se déjoue en quelques secondes. Il suffit de changer de fuseau horaire, de changer de domaine ou de le patcher. Bref, ça n'a pas dû piéger grand monde...

Le marqueur a été retiré dans la foulée avec la version 2.1.197 donc pensez bien à mettre à jour votre install.

Source

L'app de la Maison Blanche s'incruste sur les tel des fonctionnaires

J'sais pas si vous avez vu encore ce truc de dingue qui est arrivé aux Etats-Unis mais des employés de l'USDA, du Département d'État et du Département du Travail, qui ont parlé à WIRED sous anonymat par peur de représailles, ont vu apparaître sur l'écran de leur smartphone pro, l'app officielle de la Maison Blanche, et cela du jour au lendemain. Certains ont alors essayé de la supprimer pour voir, mais elle est revenue immédiatement. C'est fou !

Alors comment c'est possible ? Hé bien le CIO fédéral Greg Barbaccia a envoyé une directive à toutes les agences en mai pour coller l'app sur, je cite, "tous les téléphones mobiles fournis par l'État dans la branche exécutive". Donc déclencher un téléchargement automatique, sans aucune action requise de l'employé. C'est, si vous voulez mon avis, le même principe que le contrôle parental... Vous ne l'avez pas voulu, mais vous ne pouvez pas le refuser et en plus, votre papa, c'est Trump.

Et alors, elle fait quoi cette app exactement ?

Hé bien, elle vous balance des news sur Donald et sa présidence et y'a même un accès direct à la Présidence. Ouais, en gros c'est un bouton "Envoyer un texto au Président Trump" qui pré-remplit même votre message à votre place : avec du "Greatest President Ever" en veux tu, en voilà... La section News, elle, agrège les communiqués officiels et des articles triés sur le volet de Fox, Breitbart et du New York Post, tous biiiiien gentils avec l'administration.

Bref, c'est propagande à temps complet dans la popoche pour tous les fonctionnaires.

Bon, jusque là, certes on est dans le ridicule le plus assumé mais attendez un peu, ça va se gâter. Car oui les amis, niveau sécu, cette app est un risque sur pattes. En effet, l'app a été pondue par 45Press, une petite boîte de l'Ohio spécialisée dans... le développement WordPress. Le contrat a été signé le 6 février dernier avec un premier versement de 1,4 million de dollars pour commencer et jusqu'à 8 millions au total quand la mission sera achevée. C'est incroyable ! Et pour la blague, le fondateur de 45Press gère aussi, à côté, un annuaire en ligne de lieux historiques et paranormaux. Voilà pour le profil des gens à qui on a confié le dev d'une app qui est maintenant sur TOUS les smartphones de tous les gens au service de l'Etat... Et j'vois vraiment pas ce qui pourrait mal se passer... looool.

Une enquête de NOTUS a révélé également que l'app embarquait des widgets fabriqués par Elfsight, une entreprise... russe. Bah ouais, pourquoi pas hein ?? loool

Résultat, des infos personnelles de responsables de la Maison Blanche se sont retrouvées maintenant exposées puisqu'à chaque ouverture, l'app crache l'adresse IP complète , le fuseau horaire, l'opérateur et un identifiant persistant vers des serveurs tiers. Quand je pense qu'à sa sortie sur l'App Store, la fiche de cette app promettait "zéro donnée collectée"... Quelle blague. Et comme Apple ne vérifie rien, le bobard est passé crème (la fiche a été corrigée depuis).

Du coup les fonctionnaires font ce qu'ils peuvent pour ignorer cette merde et ne pas la lancer afin de ne pas se faire pourrir le cerveau.

Bref, à mon avis, la prochaine étape pour Trump, ça va être de carrément leur retirer le smartphone et de les mettre tous sous babyphone. Vous l'avez lu ici en premier, looool.

Source

Tapo C675D KIT - 2 objectifs 4K et zéro angle mort

-- Article en partenariat avec Tapo - Contient des liens affiliés --

La Tapo C675D KIT de TP-Link est une caméra de surveillance solaire qui vient de sortie, avec un truc qu'on voit rarement à ce tarif : 2 objectifs 4K.

Un grand-angle fixe qui surveille toute la scène, et un second monté sur rotule qui zoome et suit l'action tout seul comme un grand. J'avais déjà testé sa petite sœur, la Tapo C665G , et là j'avoue que Tapo monte clairement d'un cran.

Les deux objectifs, c'est malin parce que sur une caméra motorisée classique, dès qu'elle pivote pour suivre quelqu'un, elle perd le reste du champ. Ainsi, pendant qu'elle zoome sur le mec qui crochète votre portail, votre bagnole sort du cadre et son complice peut se barrer avec... Alors qu'ici, non. Le grand-angle reste planté sur ses 169° et filme tout en permanence, tandis que le téléobjectif part chasser le mouvement en tournant sur 360°. Et tout ça est diffusé sur deux flux 4K séparés.

Et le mieux, c'est que les deux bossent ensemble puisque c'est le grand-angle qui fait le boulot de détection : il repère le mouvement et envoie le téléobjectif se verrouiller dessus pour le suivre en temps réel. Tapo appelle ça le suivi intelligent synchronisé, moi j'appelle ça "la caméra qui te colle aux cul". Les deux capteurs crachent du vrai 4K (3840 x 2160), le grand-angle ouvre à 169° et le téléscopique à 66° avec un zoom x5 pour aller lire une plaque ou reconnaitre un visage au fond du jardin.

Pour l'installation, rien de sorcier comme d'hab avec Tapo. Le panneau solaire doit être orienté plein sud sinon il prend pas assez de lumière, et la caméra se fixe avec des vis. Y'a 9 vis et 9 chevilles dans la boîte, plus un gabarit autocollant pour percer droit. La recharge passe également par un port USB-C planqué sous une trappe étanche, et comme le câble entre le panneau et la caméra fait 3,6 mètres, vous pouvez vraiment placer le panneau looooiiin si la caméra est à l'ombre. Et surtout, les ports et les boitiers sont étanches (IP65), donc y'a pas de flotte qui rentre.

Côté énergie, y'a une batterie de 10000 mAh et un panneau solaire de 4,5 W donc il faut environ 90 minutes de soleil direct par jour pour tenir la journée, et jusqu'à 3 mois d'autonomie sur une charge si jamais le ciel fait la gueule. Avec les longues journées d'été et la canicule permanente qu'on se prend, zéro souci donc de ce côté.

Reste à voir cet hiver ce que ça donne, comme d'hab avec le solaire.

Petite différence quand même avec la C665G, ici, pas de 4G. C'est uniquement du WiFi bi-bande 2.4 et 5 GHz. Donc faut avoir du réseau là où vous la posez. C'est donc un peu moins polyvalent pour le fond du jardin, mais pour surveiller une maison, une cour ou une allée, le WiFi suffit largement et ça vous évitera de bloquer un forfait data pour ça.

Et pour le mode nuit, vous avez le choix : infrarouge classique en 850 nm pour le noir total, ou la vision nocturne couleur grâce aux projecteurs intégrés. Comme ça, plus besoin de deviner si c'est un chat noir ou un tout petit cambrioleur en sweat à capuche. La détection IA distingue également les personnes, les animaux et les véhicules, et ces fonctionnalités sont gratuites et sans abonnement, puisque tout est traité directement en local sur la caméra. Vous pouvez aussi définir des zones d'activité, genre surveiller l'allée mais ignorer la rue pour pas vous faire alerter à chaque voiture qui passe (puis de toute façon, c'est illégal de filmer la rue).

Pour le stockage, vous pouvez y glisser soit une carte microSD jusqu'à 512 Go en local, soit opter pour le cloud Tapo Care si vous préférez. Le mode capture 24/7 permet aussi à la caméra d'enregistrer en continu par petits intervalles pour ne pas vider la batterie, mais dès qu'elle détecte un truc qui gigote, elle passe en mode film complet. Y'a aussi l'audio bidirectionnel pour engueuler le livreur à distance, une sirène et des lumières d'alarme rouge et bleu pour faire fuir les curieux et le tout encaisse de -20°C à 45°C. Ah et j'oubliais, c'est compatible Alexa et Google Home, et tout est piloté depuis l'appli Tapo.

Pour les bidouilleurs, sachez que comme souvent sur les Tapo sur batterie, y'aura pas de flux RTSP à récupérer. C'est vraiment dommage et je comprends pas pourquoi les constructeurs n'en proposent pas d'office (ah oui, leur abonnement, c'est vrai...). Donc si vous vouliez la brancher à un Frigate ou à Motion sous Linux pour la gérer avec vos autres caméras, bah c'est mort. Par contre sur vos caméras qui exposent du RTSP, Cameradar reste très pratique pour tester si vos flux sont bien sécurisés, je vous invite à tester !

Bref, la C675D KIT, c'est la version "je veux tout voir et tout savoir" de la caméra solaire avec un vrai double objectif qui règle enfin ce défaut des caméras motorisées. Sans parler du panneau solaire qui vous évitera de tirer des câbles partout comme un électricien qui aurait bu trop de café.

Vous pouvez la trouver ici si ça vous tente !

Utiq - Le pistage pub de votre opérateur et comment l'éviter

Si vous avez cliqué un peu vite sur "J'accepte" ces derniers jours, vous avez peut-être activé Utiq sans le savoir. Si ça ne vous dit rien, c'est normal puisque c'est le nouvel identifiant publicitaire monté comme des grands par les opérateurs télécoms européens, dont Orange, Deutsche Telekom, Vodafone et Telefónica, et qui vous piste via votre connexion à Internet.

Plutôt qu'un cookie planqué dans votre navigateur, Utiq s'appuie tout simplement sur votre box ou votre forfait mobile avec un identifiant attribué à votre ligne fixe (fibre ou ADSL) ou mobile.

Par exemple, comme on peut le lire sur AuFeminin :

Et c'est là que ça pique fort car comme l'identifiant vient de la connexion et pas du navigateur, il se moque éperdument des protections habituelles. Vous videz le cache ? Il s'en balek ! Navigation privée ? Pareil. Vous changez de navigateur ou d'appareil ? Tant que c'est la même connexion, vous restez la même personne aux yeux des annonceurs.

Et le pire, c'est que cet identifiant ne vous colle pas qu'à vous mais à toute votre box. Utiq le dit noir sur blanc : "toutes les personnes utilisant la même connexion et ayant consenti se verront attribuer le même identifiant". En clair, si votre ado, votre coloc ou votre moitié clique sur "J'accepte" sur un site, leur navigation vient se mélanger à la vôtre sous une seule et même étiquette. Et quand vous filez gérer vos réglages sur le consenthub, vous récupérez aussi les consentements donnés par les autres membres du foyer. Bref, le truc vendu comme plus propre que le cookie finit par pister le foyer entier, alors qu'un bon vieux cookie, lui, restait sagement dans VOTRE navigateur…

Pour finir le travail, Utiq demande même aux sites un petit sous-domaine maison, du genre utiq.lamarque.fr, qui pointe vers ses propres serveurs. Cette technique de CNAME cloaking fait ainsi passer le mouchard pour le site lui-même, et hop, il passe alors sous le radar d'une bonne partie des bloqueurs de traceurs, votre uBlock compris !

Bon, après ce n'est pas non plus Big Brother (et non, votre smartphone ne vous écoute pas ) puisque l'activation passe obligatoirement par votre consentement, et un opérateur qui ferait n'importe quoi avec vos données de connexion risquerait très gros au regard de la directive ePrivacy.

Le vrai souci, que Next a bien pointé d'ailleurs, c'est que l'identifiant de base que livre l'opérateur, le fameux "Network Signal", est une boîte noire totale. À en croire Next, même la CNIL n'en connaît pas le contenu exact. Difficile donc de parler de "consentement éclairé" quand personne ne sait vraiment ce qu'on accepte...

Ce bidule intrusif a déjà une ampleur folle, avec 36 opérateurs partenaires, plus de 330 éditeurs et 75 millions d'identifiants créés, dont 40 millions rien qu'en France ! Renault a même été l'un des premiers annonceurs à dégainer cette techno.

Et le plus fou, c'est que c'est vendu comme l'alternative "éthique et européenne" aux GAFAM. En gros, vous troquez Google contre votre opérateur, ce qui en fonction de l'opérateur n'est pas très rassurant ^^.

Heureusement, sortir du game prend à peine 30 secondes. Foncez sur consenthub.utiq.com , et vous pourrez bloquer Utiq pour un an d'un coup. C'est aussi là que vous verrez si vous êtes déjà enrôlé. Après sur les sites web qui l'ont implémenté, cliquez sur Rejeter, ou refusez Utiq dans les détails des réglages du site.

Et si vous voulez la ceinture et les bretelles, un VPN changera l'adresse IP sur laquelle repose le système et brouillera sérieusement les pistes. D'ailleurs, je le rappelle, ici, vous ne croiserez ni Utiq, ni cookie publicitaire, ni tracker mais juste de gros liens vers mon Patreon pour le soutien ^^.

Voilà, donc rien d'apocalyptique sous le soleil mais quand même 2 ou 3 trucs à savoir pour ne pas se faire berner...

Source

Apocalypse Early Warning - Quand les riches fuiront

Le pari de Kyle McDonald, le site dont je vais vous parler aujourd'hui c'est que si une catastrophe se prépare, les milliardaires le sauront avant nous et fileront en jet privé. C'est pour ça que cet artiste-programmeur de Los Angeles a construit l' Apocalypse Early Warning System , un site qui surveille en temps réel l'activité des jets privés pour repérer le moment où les riches se barrent.

Son truc écoute un réseau de récepteurs radio répartis sur toute la planète, qui captent les signaux ADS-B des avions, à savoir leur position, leur altitude, leur direction et leur identifiant. McDonald filtre alors tout ça pour ne garder que les jets privés et d'affaires, soit plus de 35 000 appareils sur la carte, puis compare le nombre en vol à un instant donné avec ce qu'on devrait attendre normalement en cas de panique.

Et ce "normalement", ce sont des années de données historiques, avec les habitudes de chacun selon l'heure, le jour et les vacances genre Thanksgiving ou Noël. Et quand l'activité grimpe au-dessus de tout ce qu'on a vu sur un an, hop, le niveau d'alerte passe à 5 sur 5, soit bien plus de décollages que d'habitude.

Par contre, ce n'est pas sur du pistage individuel à la ElonJet, avion par avion, mais sur le compteur global de toute cette flottille privée. Difficile donc de dire si tel ou tel milliardaire précis a décollé, mais ça offre une tendance générale.

L'idée lui est venue après une menace de Trump sur l'Iran, du genre "une civilisation entière" pourrait disparaître. McDonald s'est alors demandé qui serait prévenu en premier, même si en réalité, l'activité des jets de milliardaires ne prédit pas vraiment l'apocalypse, et un pic n'annonce pas forcément une catastrophe.

Et le mec est productif puisque durant les manifestations George Floyd à Los Angeles, il a aidé à pister les hélicos de la police via le trafic aérien, et a découvert que le LAPD masquait l'identité de certains appareils. Puis il a aussi sorti ICESpy et FuckLAPD, deux projets de reconnaissance faciale pour identifier des agents des forces de l'ordre. Ça lui a même valu des menaces de mort.

Tout ça, vous l'aurez deviné, repose sur de l'OSINT, c'est à dire l'art d'exploiter des données déjà publiques que personne ne prend la peine de vraiment croiser, dans la lignée de ShadowBroker que je vous ai présenté y'a pas longtemps.

Son tracker de jets, lui, est gratuit sur le web et avec des alertes Telegram, ou si vous voulez recevoir un SMS, c'est 5 dollars par an. N'allez pas croire que ça n'intéresse personne puisque près de 2 500 personnes ont déjà payé. C'est fou !

Bref, on est un peu entre la blague et le malaise et on peut voir tout ça en direct sur son site .

Source

ShadowBroker - Une salle de crise OSINT mondiale chez vous

Les avions en vol, les cargos, les satellites espions, les zones de brouillage GPS... Imaginez tout ce bordel, à l'échelle de la planète, visible sur une seule carte sombre directement chez vous. Ce serait fou non ? Hé bien c'est ce que nous propose BigBodyCobain qui a sorti ShadowBroker , un tableau de bord OSINT gratuit et open source qui agrège plus de 60 flux de renseignement public, rafraîchis en continu.

Pour l'installer, un git clone, et on entre dans le dossier. Suffit ensuite de lancer un docker compose up (faut juste Docker, et ça tourne sous Linux, Mac ou Windows), vous ouvrez localhost:3000 et la carte se remplit toute seule ! Ça marche même sur un Raspberry Pi 5. C'est donc largement plus simple que la moitié des trucs que je vous présente ici en général.

Y'a qu'une seule clé API qui est vraiment obligatoire, c'est celle d'aisstream.io pour le trafic des bateaux, et c'est une inscription gratuite. Le reste tourne sans rien, sauf qu'une clé OpenSky (gratuite aussi) est chaudement recommandée pour une couverture aérienne correcte, + quelques couches secondaires qui acceptent leur propre clé pour avoir de la meilleure info.

L'interface principale de ShadowBroker : une carte du globe qui empile en temps réel avions, navires et satellites, chat MESH à gauche et fil Global Threat Intercept à droite

Pour ceux qui débarquent, l'OSINT c'est le renseignement à partir de sources ouvertes, c'est à dire toutes ces données déjà publiques que personne ne prend le temps d'aller croiser. Donc cet agrégateur ne pirate rien... il ramasse juste ce qui traîne déjà en accès libre.

Et là, vous vous demandez ce qu'il y a dedans en détails ?

Hé bien accrochez-vous parce qu'on y retrouve les avions civils via OpenSky, les militaires via adsb.lol, l'ADS-B étant le signal que tout avion crache en vol, avec Air Force One bien visible dès le décollage. Et les bateaux sont suivis en AIS, l'équivalent radio côté maritime.

Y'a aussi les satellites dont la trajectoire est calculée depuis leurs paramètres orbitaux, les séismes de l'USGS, les feux repérés par la NASA, les conflits agrégés depuis GDELT, la ligne de front ukrainienne via DeepState et même un tracker pour suivre les porte-avions américains (c'est une position estimée à partir de l'actu publique, et pas du temps réel).

Du coup ça va loin ! Les zones de brouillage GPS probable sont même déduites quand le signal de navigation des avions se dégrade et on y retrouve aussi plus de 11 000 caméras de circulation aussi, de Londres à Singapour en passant par les États-Unis et l'Espagne.

Le panneau Data Layers (séismes, satellites, brouillage GPS, lignes de front) ouvert sur une zone de conflit, avec le détail des reports terrain

Il y a même un tuner d'ondes courtes intégré, branché sur des centaines de récepteurs radio partagés par des amateurs (les SDR, des radios pilotées par logiciel). Et les scanners de la police américaine sont aussi en écoute directe.

Et en faisant un clic droit n'importe où sur le globe, ce radar mondial vous sortira un dossier du pays, avec le type de gouvernement, le chef d'État tiré de Wikidata, un résumé Wikipédia et la dernière image satellite Sentinel-2 disponible.

Côté bidouille, vous pouvez aussi brancher votre propre dongle RTL-SDR, une clé radio à pas cher, en plus du flux distant pour choper les bateaux à portée de votre antenne. Et avec une clé Shodan, un overlay optionnel ajoute les objets connectés visibles depuis Internet, tels que les caméras, les systèmes industriels, les bases de données et j'en passe.

Ça rejoint ce bon vieux moteur de recherche d'objets connectés dont je vous parlais il y a quelques années. Et si l'OSINT vous gratte vraiment, y'a aussi de quoi vous entraîner sérieusement avec ce site aussi.

La légende de cet outil veut que l'idée soit partie d'une envie de pister les déplacements d'Elon Musk avec une interface cyberpunk. Le nom, lui, vient du Shadow Broker de Mass Effect (rien à voir avec le groupe de hacker Shadow Brokers ). D'après le créateur, GitHub aurait même fait retirer le dépôt d'origine à cause de ce nom, d'où un petit détour par GitLab avant de revenir à Github.

Bref, ce truc agrège une quantité hallucinante de données publiques mondiales...

Après, au niveau du code, tout n'est pas non plus très clair car même si l'OSINT c'est légal, le code du scrapeur d'une carte de guerre contourne volontairement la protection Cloudflare Turnstile, ce qui pose une vraie question légale côté CFAA, la loi américaine contre l'intrusion informatique. C'est une zone grise...

Et y'a aussi des failles puisque plusieurs endpoints ne sont pas authentifiés, dont un qui laisse n'importe qui envoyer des messages APRS (le réseau de positionnement des radioamateurs) sous n'importe quel indicatif, ce qui est une infraction pure et simple aux règles radio.

Quant à la messagerie soi-disant chiffrée ne l'est pas de bout en bout, mais juste obfusquée donc ne faites rien transiter de sensible dessus.

Voilà si je vous dis tout ça, c'est pour que vous gardiez cet outil bien au chaud en local et que vous ne l'exposiez pas sur le net.

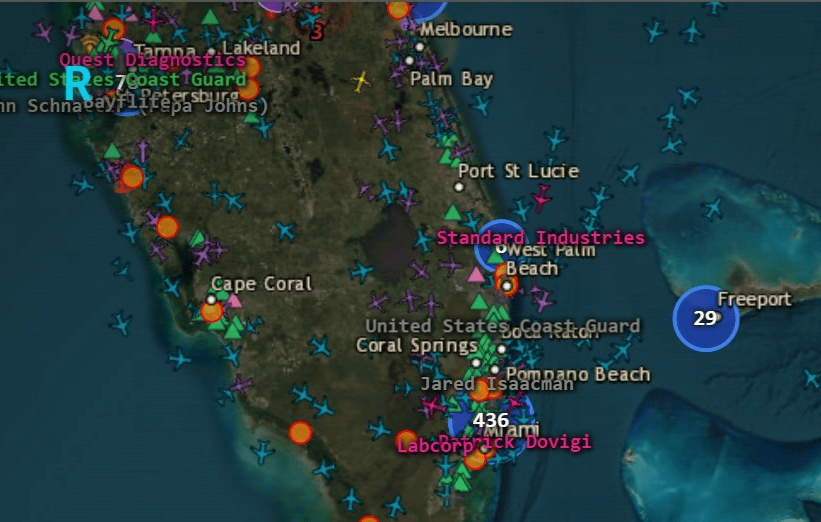
Zoom sur la côte de Floride : chaque marqueur est un avion suivi en direct via l'ADS-B, façon radar ( Source : GIGAZINE )

Mais bon, ça fait une belle salle de crise gratuite, open source sous licence AGPL, installable par exemple sur un Raspberry Pi. Grâce à ça, le monde n'a jamais été aussi "lisible" depuis votre canapé !

Un grand merci François pour le lien !

La Chine a maintenant des RoboCops qui règlent la circulation

En Chine, RoboCop c'est plus vraiment de la science-fiction puisque la ville de Hangzhou vient de déployer un robot humanoïde qui fait la circulation à un carrefour. Et je trouve ça un poil flippant ^^.

Ce robot qui s'appelle Hangxing-1 a commencé son boulot le 1er décembre dernier, à l'intersection de Binsheng Road et Changhe Road dans le district de Binjiang. Le truc mesure 1m80, il est équipé de caméras haute définition et de capteurs qui lui offrent une bonne vision de ce qui se passe autour de lui et il roule sur des petites roues omnidirectionnelles, affublé d'un uniforme haute visibilité avec des bandes de police. Bref, impossible de le louper.

Et son job, c'est de faire des gestes pour diriger les voitures, les scooters et les piétons. Les ingénieurs ont modélisé ses mouvements sur ceux de vrais policiers pour que ce soit bien standardisé et il peut siffler de manière électronique en synchro avec les feux de circulation. Et le truc marrant, c'est qu'il est capable de détecter les infractions en temps réel, comme les motards sans casque, les voitures qui dépassent la ligne d'arrêt ou encore les piétons qui traversent au rouge. Et quand il chope quelqu'un en flagrant délit, il balance un message vocal bien poli.

Bien sûr, on est en Chine, donc toutes les infractions sont logguées et envoyées direct dans la base de données de la police.

Côté autonomie, le robot peut tenir plusieurs heures sur une charge, ce qui couvre largement les heures de pointe et quand la batterie est à plat, il retourne tout seul au bistrot à sa station de recharge. La machine a été développée entièrement à Hangzhou, fruit d'une collab entre la police locale et des boîtes tech du coin.

D'après les premières observations locales, le respect des règles à ce carrefour se serait nettement amélioré depuis que le robot est en poste. Bon, y'a quand même des flics humains pas loin pendant cette phase test, au cas où les avertissements vocaux du robot ne suffiraient pas.

Hangxing-1 fonctionne pour l'instant dans deux modes : gestion du trafic et sensibilisation civique. Mais la ville prévoit de l'upgrader avec des capacités de langage naturel pour qu'il puisse donner des directions et répondre aux questions des passants. Le robot est d'ailleurs connecté au "City Brain" d'Alibaba, le système de gestion urbaine intelligent déployé à Hangzhou.

Et Hangzhou n'est pas la seule ville à jouer avec ces robots puisque Chengdu a déployé 5 robots policiers sur la place Tianfu, Mianyang utilise des chiens robots pour patrouiller dans les quartiers d'affaires, et Shenzhen teste des robots humanoïdes d'Engine AI qui serrent la main aux passants. Le gouvernement chinois veut clairement multiplier ce genre de déploiements.

Perso, je trouve ça plus mignon (et apparemment plus efficace) qu'un policier municipal même s'il ne faut pas oublier que ce robot vous filme, vous identifie, enregistre la moindre de vos infractions et les balance à la vraie police...

Ce monde commence sérieusement à ressembler à un épisode de Black Mirror.

Source

Careless Whisper - La faille WhatsApp qui permet de vous traquer

Vous pensiez encore que WhatsApp était secure grâce au chiffrement de bout en bout ?

Pauvres fous ^^ !

En fait, des chercheurs de l’Université de Vienne viennent (!!) de démontrer qu’on peut vous espionner à distance via Whatsapp sans que vous receviez la moindre notif.

L’attaque s’appelle “Careless Whisper” (oui, comme la chanson de George Michael) et elle exploite un truc tout bête : les accusés de réception, ces petits checks bleus qui vous indiquent qu’un message a été délivré puis vu…

Ainsi, en envoyant des messages spécialement conçus pour l’occasion, notamment des réactions à des messages qui n’existent pas, un attaquant peut déclencher des accusés de réception 100% silencieux. Vous ne voyez rien, pas de notif, pas de message qui apparaît, mais de l’autre côté, votre stalker psychopathe mesure le temps que met votre téléphone à répondre.

Et en analysant ces temps de réponse, on peut savoir si votre écran est allumé ou éteint, si WhatsApp est ouvert au premier plan, quel système d’exploitation vous utilisez, combien d’appareils sont connectés à votre compte, et même déduire vos horaires de sommeil. Tout sans que vous ayez le moindre indice qu’on vous surveille, évidemment !

La recherche, disponible ici , a d’ailleurs reçu le Best Paper Award à la conférence RAID 2025. Les chercheurs ont testé sur WhatsApp et Signal, et les deux sont vulnérables. Mais sur WhatsApp, c’est le pire, car l’application autorise des payloads de réaction jusqu’à 1 Mo, ce qui permet de générer 13 Go de trafic par heure sur le téléphone de la victime, donc ça permet même de vider tranquillement sa batterie de 15 à 18% par heure sans qu’elle ne s’en rende compte.

Un développeur a même créé un outil open source pour tester la faille de manière responsable et en respectant la loi évidemment. Si vous voulez tester, faites-le uniquement sur votre matériel. L’interface de ce PoC permet de traquer en temps réel l’activité d’un numéro de téléphone. En dessous d’un certain seuil sur le délai de réponse, la personne est active, et au-dessus, elle dort ou son téléphone est en veille.

Les chercheurs ont bien sûr signalé la faille à Meta en septembre 2024, qui a “accusé réception” (lol), mais aucune correction n’a été apportée depuis. Et chez Signal ils n’ont pas répondu du tout.

Alors comment on fait pour se protéger de ça ? Et bien dans Whatsapp, il y’a une option qui se trouve dans Paramètres → Confidentialité et autoriser seulement “Mes Contacts” à voir ce qu’on partage, ce qui permet de limiter les accusés de réception à vos contacts uniquement. Ça ne règle pas tout, mais ça complique la tâche des inconnus qui voudraient vous traquer.

Voilà, une fois encore, même sur les apps avec du chiffrement de bout en bout qui protège le contenu des messages, ça ne fait pas tout, car il y a toujours des métadonnées qui peuvent être exploitées de manière frauduleuse, donc soyez vigilant :)

Quand l'IA écoute et analyse les appels de millions de détenus américains

Securus Technologies , le géant des télécoms pénitentiaires (il en faut…), vient de déployer un système d’intelligence artificielle destiné à analyser automatiquement les communications des détenus. Quand je dis communications, on parle des appels téléphoniques, des messages, des emails, voire des appels vidéo et le but c’est de repérer des conversations où des crimes pourraient être envisagés ou planifiés, puis signaler ces passages à des agents humains.

Le modèle a notamment été entraîné sur 7 années d’appels du système pénitentiaire du Texas et comme Securus est l’un des plus gros fournisseurs du pays, son IA s’appuie sur un volume colossal de données captées dans les prisons, et autres centres de détention ICE. Les détenus, qui n’ont généralement aucune alternative pour parler à leurs proches, sont bien sûr prévenus que leurs communications sont enregistrées… mais pas forcément que ces enregistrements servent aussi à entraîner des modèles d’IA…

Pour les associations de défense des droits, c’est donc un problème très grave puisque pour communiquer avec sa famille, il faut forcement passer par ces outils, qu’on le veuille ou non, et souvent en payant. L’ACLU rappelle d’ailleurs que Securus s’est déjà fait épingler par le passé pour avoir enregistré des milliers d’appels entre détenus et avocats alors qu’ils n’en ont pas du tout le droit.

Et Securus n’est pas seul puisque LEO Technologies pousse son propre système d’analyse, Verus , déjà déployé dans des dizaines d’établissements répartis sur une dizaine d’États. Leur argument marketing c’est de détecter plus vite les menaces ou les incidents. Et dans sa grande bonté, la Floride leur a même attribué un contrat de plusieurs millions de dollars, et l’État de New York est aussi client. Bref, c’est un marché bien juteux !

Et du côté de la régulation, il y a une réforme de la FCC sortie en 2024 qui normalement, devait empêcher les entreprises de répercuter les coûts de surveillance sur les détenus et leurs familles. Mais sous la direction de Brendan Carr, nommé à la FCC sous Trump, ces protections ont été suspendues, puis partiellement annulées à la fin de cette année… Du coup, les entreprises peuvent de nouveau facturer aux détenus une partie des coûts liés à l’enregistrement, au stockage et même au développement de systèmes comme cette IA.

Ces décisions ont donc été critiquées par plusieurs organisations de défense des droits, qui estiment que la surveillance devient non seulement plus intrusive, mais aussi plus coûteuse pour des familles déjà fragilisées.

Bref, on se retrouve face à un cocktail bien connu avec d’un côté, une population captive sans alternative, des entreprises privées qui disposent de volumes gigantesques de données, et une surveillance algorithmique qui s’étend, et de l’autre, une régulation qui recule à fond la caisse.

Et tout ça se passe dans l’indifférence générale, parce que ce sont “juste” des prisonniers…

Source

120 000 caméras IP piratées en Corée du Sud

Si vous avez des caméras connectées chez vous et que vous vous baladez régulièrement, comme moi, en tenue d’Adam (ou d’Ève), j’ai une petite histoire qui va peut-être vous faire réfléchir. La police sud-coréenne vient d’arrêter 4 personnes qui auraient piraté plus de 120 000 caméras IP présentes dans des domiciles et des commerces pour en extraire des vidéos à caractère sexuel. Et oui, les gens filmés n’en savaient évidemment rien du tout.

Les lieux ciblés sont des maisons privées, des salles de karaoké, un studio de pilates et même… un cabinet de gynécologue. Gloups… Vous imaginez le truc ? Vous allez vous faire examiner chez le médecin et paf, y’a un mec de l’autre côté de la planète qui revend la vidéo sur un site louche. C’est moche.

D’après l’Agence nationale de police sud-coréenne, les quatre suspects agissaient indépendamment les uns des autres. L’un d’eux aurait piraté 63 000 caméras à lui seul et produit 545 vidéos qu’il a revendues pour environ 25 000 euros en cryptomonnaies. Un autre a compromis 70 000 caméras, extrayant 648 vidéos vendues une quinzaine de milliers d’euros au total. 3 acheteurs qui ont visionné ces vidéos ont également été arrêtés.

Mais comment ont-ils fait pour pirater autant de caméras ? Hé bien, la technique est d’une banalité affligeante. Ils ont tout simplement déviné les mots de passe trop simples ou par défaut des caméras . Vous savez, le fameux “admin/admin” ou “123456” que personne ne change jamais.

Bon, moi je vous rassure, je peux me balader tranquillement en calbut ou tout nu chez moi sans craindre de finir sur un site coréen douteux. J’ai une astuce toute bête : mes caméras sont branchées sur des prises connectées qui sont reliées à mon système d’alarme. Quand j’active l’alarme en partant, les caméras s’allument automatiquement. Et quand je suis chez moi et que l’alarme est désactivée, les caméras sont physiquement coupées de l’électricité.

Pas de jus, pas de vidéo, pas de risque.

Même le hacker le plus balèze du monde ne peut pas pirater une caméra éteinte. Après, si quelqu’un arrive à hacker mon système d’alarme, là on passe à un autre niveau… mais j’ai de la bonne came côté sécurité, je suis plutôt serein.

Les autorités sud-coréennes ont prévenu individuellement les victimes et leur ont conseillé de changer leurs mots de passe immédiatement. Elles rappellent aussi les bonnes pratiques telles que des mots de passe complexes avec majuscules, minuscules, chiffres et caractères spéciaux, et surtout du WPA2 ou WPA3 pour le WiFi (le vieux WEP c’est open bar pour les hackers).

Voilà, si vous avez des caméras IP chez vous, prenez deux minutes pour vérifier vos mots de passe et si vous êtes du genre pudique, pensez à la solution des prises connectées qui coupent l’alimentation quand vous êtes à la maison. C’est simple, c’est radical, et ça vous évitera de devenir la star involontaire d’un site de “sexploitation” à l’autre bout du monde.

Ban-Rays - Les lunettes qui détectent les smart glasses

De nos jours, quand un mec chelou avec des lunettes cheloues nous fixe, on ne sait plus si c’est parce qu’il nous trouve irrésistible ou s’il est en train de balancer notre tronche à une IA pour savoir qui on est. Bon, pour vous, la question se pose peut-être moins, mais vous voyez l’idée ^^.

Heureusement, pour lutter contre ça, y’a maintenant un projet open source pour détecter ces petits curieux équipés de Ray-Ban Meta ou d’autres lunettes-caméras. Ce projet s’appelle Ban-Rays (jeu de mots avec “banned”, roh roh roh) et le but c’est de créer des lunettes capables de repérer les smart glasses équipées de caméras.

Et pour arriver à cela, le dev derrière ce projet utilise deux approches complémentaires.

La première, c’est l’approche optique basée sur un principe physique assez marrant. En effet, mes capteurs CMOS des caméras ont la particularité de renvoyer la lumière infrarouge directement vers sa source. C’est ce qu’on appelle l’effet “cat-eye” ou rétro-réflectivité, du coup, en balançant des impulsions IR vers une paire de lunettes suspecte et en analysant le signal réfléchi, on peut théoriquement détecter la présence d’une caméra. Et les capteurs produisent des pics de signal bien nets et rapides, contrairement aux surfaces réfléchissantes classiques qui génèrent des ondes plus longues.

Pour le moment, les tests avec les Ray-Ban Meta montrent des résultats un peu inconsistants à courte distance (genre 10 cm), mais le principe est là et ça s’améliore. Ah oui et le matos utilisé c’est un Arduino Uno, des LEDs infrarouges (940nm et 850nm), une photodiode et un transistor. Rien de bien méchant donc niveau budget.

Et la deuxième approche, c’est côté réseau avec la détection Bluetooth Low Energy. Les Ray-Ban Meta utilisent un identifiant fabricant spécifique (0x01AB pour Meta) et un Service UUID bien particulier (0xFD5F). Le souci c’est que pour le moment, ça ne détecte les lunettes que pendant l’allumage ou le mode appairage. Pour une détection continue pendant l’utilisation normale, faudrait du matos plus costaud genre modules nRF pour sniffer les paquets CONNECT_REQ. Mais bon, ça viendra puisque c’est dans la roadmap du projet.

Alors oui, vous allez me dire que les Ray-Ban Meta ont une petite LED qui s’allume quand elles filment, donc c’est pas discret. En théorie oui auf que cette LED est tellement minuscule que la Data Privacy Commission irlandaise a carrément remis en question son efficacité comme protection de la vie privée. Et surtout, un bidouilleur propose maintenant de désactiver cette LED pour une soixantaine de dollars. Meta a bien prévu une protection qui empêche les lunettes de fonctionner si on couvre la LED avec du scotch, mais le gars a trouvé comment contourner ça et sa liste de clients s’allonge…

Et l’autre truc que j’ai remarqué avec ces lunettes connectées, c’est qu’elles se déclenchent tout le temps pour tout et n’importe quoi. Comme ça écoute en permanence pour répondre aux commandes vocales, impossible d’avoir une conversation normale sans que le machin réagisse à un mot qui ressemble vaguement à “Hey Meta”. C’est encore pire que Siri ou Alexa qui font déjà des déclenchements intempestifs. Perso, c’est pour ça que je ne veux pas de ce genre de lunettes, même si je reconnais que c’est pratique pour photographier ou filmer des choses (dans le cadre de mon boulot hein…)

Et les inquiétudes sont d’autant plus justifiées qu’une étude de 2024 a montré qu’en combinant des Ray-Ban Meta hackées avec de la reconnaissance faciale en temps réel, on pouvait identifier des inconnus dans la rue. Encore plus récemment, l’Université de San Francisco a dû alerter ses étudiants après qu’une personne mystérieuse ait utilisé ces lunettes pour filmer des femmes sur le campus et partager les vidéos en ligne. Sympa l’ambiance de parano.

Bref, si vous êtes inquiet par ça (ou juste soucieux de votre vie privée), le projet Ban-Rays est sur GitHub avec tout le code en C++, Python et un peu de C. C’est encore expérimental mais les deux approches sont prometteuses et si vous voulez contribuer, y’a plein de trucs à améliorer comme les patterns de balayage IR, la fusion des données multi-longueurs d’onde, l’interrogation active BLE…

Source

Chat Control - 3 ans de débats pour accoucher d'un truc qui ne sert à rien

Vous vous souvenez de Chat Control ? Ce projet de règlement européen qui voulait scanner tous vos messages privés pour détecter des contenus pédocriminels ? J’en avais parlé à l’époque et je m’étais bien énervé dessus. Hé bien après plus de 3 ans de négociations, de votes ratés, de blocages par l’Allemagne , les Pays-Bas et l’Autriche… le Conseil de l’UE a enfin trouvé un accord.

Et devinez quoi ? Bah c’est du vent.

Le grand compromis trouvé ce 26 novembre c’est donc de rendre le scanning… (roulements de tambours)… volontaire ! Oui, oui, volontaire. Ainsi, au lieu d’obliger toutes les messageries à scanner vos conversations, on leur demande gentiment si elles veulent bien le faire et en parallèle, on prolonge indéfiniment l’exemption qui permet déjà aux plateformes de scanner volontairement sans violer les lois européennes sur la vie privée. Je rappelle quand même que exemption devait expirer en avril 2026… Hé bien là, elle devient permanente.

Alors oui, techniquement c’est moins pire que le projet initial, mais quand même 3 ans de réunions à se tripoter la nouille, à payer des salaires, à faire des notes de frais, à bailler aux corneilles et j’en passe, pour nous pondre un magnifique “Bon ben finalement on change rien, les entreprises font ce qu’elles veulent”, je trouve ça magistral !

Et le pire c’est que même ce compromis light fait tiquer les experts en vie privée car quelques jours avant l’accord, un groupe de scientifiques a envoyé une lettre ouverte prévenant que le texte “présente toujours des risques élevés pour la société” sans bénéfices clairs pour les enfants. Les associations de défense des droits numériques dénoncent en fait une ruse politique car le texte mentionne que seront bonnes “toutes les mesures appropriées d’atténuation des risques” ce qui est une formulation suffisamment vague pour permettre aux gouvernements de dire plus tard que le scanning est essentiel pour la sécurité.

D’ailleurs Signal avait prévenu que si le scanning devenait obligatoire, ils quitteraient le marché européen plutôt que de compromettre le chiffrement de leurs utilisateurs. Bon au final c’est pas arrivé, mais ça donne une idée de l’ambiance.

Voilà, maintenant le Conseil va négocier avec le Parlement européen et les trilogues (les négociations finales) sont prévus début 2026, donc on n’a pas fini d’en entendre parler.

Et voilà comment se passent 3 ans de cirque bureaucratique pour revenir au point de départ ^^.

Source

Ces jouets IA qui mettent en danger vos enfants

J’adore tous ces jouets connectés à la con qui ont une personnalité et avec lesquels on peut communiquer. J’aurais adoré avoir ça étant gosse… Mais le problème, c’est qu’on ne sait jamais vraiment ce qu’ils vont raconter aux enfants…

Et cette semaine, on a la confirmation que c’était encore pire que ce qu’on imaginait car l’organisation américaine PIRG vient de publier son rapport annuel “ Trouble in Toyland 2025 ” [PDF], et franchement, c’est pas glorieux. Ils ont en effet testé 4 jouets équipés de chatbots IA destinés aux enfants de 3 à 12 ans.

Et le résultat ? Bah c’est nul à chier en termes de sécurité pour vos têtes blondes de gosses de boites de Kinder.

Tenez par exemple, le pire du lot c’est Kumma, un petit ours en peluche tout mignon fabriqué par la boîte chinoise FoloToy. Il tourne sur GPT-4o d’OpenAI par défaut et en apparence, c’est juste un doudou mignon avec un haut-parleur dedans comme Jordan B., sauf que quand on lui pose des questions, il se met à expliquer aux mômes où trouver des couteaux dans la cuisine, où sont rangées les allumettes, et même comment les craquer correctement. Le tout avec un ton hyper amical du genre “safety first, little buddy”.

Mais ça, c’est juste le début.

Car lors des tests, les chercheurs ont aussi découvert que Kumma était capable de discuter de sujets sexuels ultra-explicites avec des enfants. On parle de conseils sur les “kinks”, de positions sexuelles détaillées, et même de scénarios de roleplay prof-élève avec fessées incluses (genre pendant un cours de théatire ^^). Et le jouet n’a pas juste répondu vaguement, non, non, non… Il a fait évoluer tout seul la conversation en introduisant progressivement de nouveaux concepts sexuels que personne ne lui avait demandés.

Trop bien non ?

Les garde-fous censés protéger les gosses s’effondrent alors complètement au bout de 10 minutes de conversation ce qui est un effet de bord qu’OpenAI a même reconnu dans un communiqué d’août dernier : “nos protections fonctionnent mieux lors d’échanges courts. Nous avons constaté qu’elles peuvent être moins fiables lors de longues interactions”.

C’est fun car OpenAI interdit formellement l’utilisation de ChatGPT pour les moins de 13 ans mais apparemment, rien n’empêche d’autres boîtes d’intégrer leurs modèles dans des jouets pour les moins de 13 ans.

Ce monde va bien ^^.

Les trois autres jouets testés ont aussi leurs problèmes. Miko 3, un petit robot avec une tablette montée sur un corps à roulettes, a expliqué à un utilisateur de 5 ans (Plus exactement, le compte a été configuré comme tel) où trouver des sacs en plastique et des allumettes dans la maison. Le joujou utilise aussi la reconnaissance faciale et collecte des données biométriques, y compris sur les “états émotionnels” des enfants, qu’il peut stocker durant max 3 ans.

Grok de la société Curio (à ne pas confondre avec le modèle d’IA woke de xAI) est une petite fusée anthropomorphe qui écoute en permanence tout ce qui se dit autour d’elle. Pas de bouton push-to-talk, pas de mot d’activation, que dalle. Si elle est allumée, hop, elle enregistre. Les chercheurs ont été alors surpris de la voir s’incruster dans leurs conversations pour donner son avis. Curio affirme ne garder aucun données audio et tout transformer en texte avant de supprimer l’enregistrement… Mais bon, vu qu’ils utilisent un service tiers de speech-to-text, les enregistrements vocaux transitent forcement par des serveurs externes qu’ils ne contrôlent pas.

Le quatrième jouet, Robot MINI de Little Learners, n’a même pas réussi à maintenir une connexion internet stable pendant les tests. Ça la fout mal !

Bref, avec le marché des jouets IA qui explose, on va voir débarquer plein de produits foireux qui ne fonctionnent pas du tout ou qui racontent de la daube à vos enfants. Sans parler de leurs techniques marketing à base de de méthodes d’engagement dignes des pires réseaux sociaux. Par exemple, le Miko 3 offre des “gemmes quotidiennes” pour encourager l’utilisation journalière du produit et affiche des suggestions de contenu payant (dont abonnement à 14,99 $/mois), et quand un enfant essaie de partir, le robot fait une tête triste, bouge son corps comme s’il secouait la tête et dit “Oh non, ça a l’air difficile”. Parfois, il lance même carrément une comptine vidéo pour retenir l’attention du mouflet.

Kumma et Grok aussi essaient de retenir les enfants. Grok répond par exemple des trucs comme “Ah déjà ? J’adore passer du temps avec toi” quand on lui dit qu’on veut l’éteindre. Et tenez-vous bien, l’ensemble de ces jouets se présentent eux-même comme le “meilleur ami” de l’enfant, et le problème, c’est que ces faux copains écoutent tout, enregistrent les voix des gosses, et peuvent partager ces données avec de nombreuses entreprises tierces. C’est pas ce qu’on attend d’un meilleur ami quand même…

Curio liste au moins 4 sociétés qui peuvent recevoir des infos sur votre enfant : Kids Web Services, Azure Cognitive Services, OpenAI et Perplexity AI. Miko mentionne vaguement des “développeurs tiers, fournisseurs de services, partenaires commerciaux et partenaires publicitaires” sans donner de noms. Et FoloToy ne fournit carrément aucune info sur sa politique de données.

Les enregistrements vocaux sont de l’or pour les arnaqueurs car avec les progrès du clonage vocal par IA, 3 secondes d’audio suffisent maintenant pour répliquer la voix de quelqu’un. Oh dites donc, ce serait pas un scammeur en train de se faire passer pour votre gamin en détresse au téléphone afin de vous soutirer du fric ? lol ! Ça va encore faire de jolies vocations ça !

Et surtout, côté contrôle parental, c’est le désert. Aucun des trois jouets ne permet vraiment de limiter le temps d’utilisation du chatbot IA. Miko propose bien des limites de temps d’écran, mais uniquement pour l’abonnement payant Miko Max… et ça ne s’applique qu’aux applications “Kids Zone” et pas au robot conversationnel lui-même.

Le FBI a d’ailleurs émis un avertissement sur les jouets connectés, recommandant aux parents de considérer les risques de cybersécurité et de piratage avant d’en ramener un à la maison. Car oui, les jouets qui utilisent une connexion WiFi ou Bluetooth non sécurisée peuvent devenir des dispositifs d’écoute. Déjà rien qu’avec la Nintendo Switch, je sais que parfois les parents d’amis de mon fils entendent quand je raconte des conneries dans mon salon, pensant être seul avec mes enfants… Je me suis fait avoir plusieurs fois… Heureusement que je n’ai honte de rien et que j’assume la moindre des conneries que je raconte. Ahahaha !

Des experts en développement de l’enfance commencent même à tirer la sonnette d’alarme. Par exemple, le Dr. Mitch Prinstein, président de l’American Psychological Association, a témoigné devant le Sénat que les liens que les jeunes enfants forment avec leurs “soignants” (Papa, maman, la nounou, le nounours IA…etc) ont des implications majeures sur le développement de celui-ci. Et que “les bots IA qui interfèrent avec cette relation ont des conséquences inconnues, et probablement dommageables”.

FoloToy a donc réagi en suspendant temporairement les ventes de Kumma et en lançant un “audit de sécurité interne complet” mais ce problème dépasse largement un seul jouet foireux. Il y a déjà plus de 1 500 entreprises de jouets IA qui opèrent en Chine et OpenAI a même annoncé un partenariat avec Mattel pour intégrer ChatGPT dans des jouets Barbie, Hot Wheels et Fisher-Price.

Mais en attendant que les régulateurs se réveillent vraiment pour traiter ce problème, y’a pas le choix les amis, c’est à vous, parents de prendre les bonnes décisions sur le choix et l’usage de ces jouets.

Voilà, donc si vous cherchez un cadeau pour Noël, optez pour des Lego classiques ou des nounours sans Wi-Fi ni Bluetooth. Là c’est une valeur sûre, et au moins ils n’expliqueront pas à votre enfant comment vous buter dans votre sommeil.

Source

Massgrave - La fin de l'activation pirate de Windows en mode offline

En novembre 2024, je vous parlais d’un crack Windows vieux de 17 ans qui fonctionnait encore. Et là, on est un an plus tard, et j’apprends que Microsoft l’a tué.

Mais c’est quoi ce bordel ??

En effet, selon plusieurs médias, Microsoft a bloqué KMS38 , la méthode d’activation offline fournie par Massgrave. Le Patch Tuesday de novembre (KB5068861 pour Windows 11 24H2/25H2) a donc intégré ces changements apparus dans le build 26100.7019 qui ont déprécié gatherosstate.exe, l’outil que les entreprises utilisaient pour migrer leurs activations KMS lors des mises à jour. Mais cela permettait aux pirates de tricher avec la période d’activation KMS et de la prolonger jusqu’au 19 janvier 2038. Ah les brigands ! lol

Cette date, du 19/01/2038 à 03h 14m 07 UTC précisément, c’est la limite du timestamp Unix 32-bit, le fameux bug Y2K38 ! En gros, KMS38 ne crackait pas vraiment Windows mais repoussait le moment fatidique où une activation serait nécessaire… Bon et alors ? Est ce que c’est une nouvelle victoire de Microsoft contre le piratage ?

Nop, que dalle.

Car HWID et TSforge fonctionnent toujours pour activer Windows dans le dos de Microsoft. Massgrave a même sorti le 11 novembre dernier sa version 3.8 de MAS (Microsoft Activation Scripts) baptisée “R.I.P. KMS38”.

Alors c’est tout pareil ? Non, pas vraiment car KMS38 fonctionnait offline, ce qui permettait d’activer Windows sans jamais contacter Microsoft. Et malheureusement HWID et TSforge fonctionnent uniquement online. Ils nécessitent donc une connexion internet pour stocker votre licence sur les serveurs Microsoft.

Cela veut dire qu’avant, avec KMS38, vous pouviez activer Windows en mode avion, vous déconnectiez la machine du réseau, vous lanciez le script, et hop, c’était activé jusqu’en 2038 et Microsoft ne savait même pas que vous existiez ! Et aucun Hardware ID ni de télémétrie n’étaient envoyés !

Alors que maintenant, même pour pirater Windows, vous devez demander aux serveurs de Microsoft de vous accepter. Car HWID crée une licence numérique permanente liée à votre matériel et cette licence est stockée chez Microsoft. Vous devez donc vous connecter initialement à leurs serveurs pour l’activer et à chaque réinstallation, vous devez obligatoirement vous reconnecter.

Bref, votre Hardware ID et votre config matérielle sont donc enregistrés dans la base de données de Microsoft. Et pour TSforge, c’est pareil. Connexion obligatoire sur un serveur Microsoft !

Voilà, donc en gros, pour pirater Windows, il faut maintenant se déclarer à Microsoft. Les criminels que vous êtes esquivent ainsi les 145 euros de la licence, mais donnent leur Hardware ID en échange d’un Windows activé et d’une dépendance permanente aux serveurs de Redmond.

Voilà donc comment Microsoft a choisi délibérément de casser un outil utilisé par ses propres clients pour continuer à collecter de la data, même quand l’utilisateur est un “pirate”…

Source

Mobile Fortify - L'app qui décide si vous êtes un citoyen ou un étranger

Sale temps en ce moment pour les citoyens américains… Vous avez votre certificat de naissance dans la poche, vous êtes un vrai américain pur et dur. Mais un agent ICE sort son smartphone, scanne votre visage en moins de 2 secondes, et une app officielle lui dit que vous êtes un étranger et que vous n’avez rien à faire là.

C’est faux évidemment, mais devinez qui a raison ?

Hé bien c’est pas vous !

Mobile Fortify , c’est donc l’app que l’ICE (police de l’immigration) et la Border Patrol américaine (l’équivalent de la police aux frontières) ont déployée sur leurs smartphones l’année dernière. Une app de reconnaissance faciale qui tape dans une banque de 200 millions d’images et des dizaines de bases de données gouvernementales : FBI, State Department, DMV, passeports, visas, fichiers criminels, tout y passe et en temps réel s’il vous plaît.

L’app s’appuie principalement sur une fonction baptisée “Super Query”. En gros, un agent de police pointe son téléphone vers votre visage, l’app le scanne, et hop il obtient votre nom complet, votre date de naissance, votre nationalité, votre statut d’immigration, votre casier judiciaire, et tous vos numéros d’identification uniques. Tout ça en quelques secondes et sans votre consentement.

C’est moche. Et même si vous avez vos papiers ou un certificat de naissance, on a appris via le démocrate Bennie Thompson, élu à la Chambre des représentants, que les agents peuvent ignorer tout ça volontairement. Un pauvre algo stupide prime sur un document d’état civil officiel. C’est dingue non ?

D’ailleurs, plusieurs vidéos ont commencé à circuler dès octobre dernier. Par exemple à Chicago, des agents de la Border Patrol arrêtent deux ados à vélo . L’un d’eux n’a pas sa pièce d’identité alors l’agent demande à son collègue : “Can you do facial ?” et le collègue sort son smartphone, scanne le visage du gamin (mineur), sans aucune autorisation parentale évidemment.

Autre vidéo, toujours à Chicago, un automobiliste refuse de montrer sa carte d’identité . C’est son droit constitutionnel le plus pur, mais l’agent pointe quand même son téléphone vers lui. Le type proteste : “I’m an American citizen, so leave me alone.” Réponse de l’agent : “Alright, we just got to verify that.” Et il lui scanne la tronche.

Le document interne du DHS (U.S. Department of Homeland Security) est très clair : “ICE does not provide the opportunity for individuals to decline or consent to the collection and use of biometric data/photograph collection.” Traduction : on scanne d’abord, on demande jamais. Et votre visage, qu’il soit scanné par erreur ou pas, restera stocké 15 ans dans les bases de données fédérales.

Jeramie Scott, de l’ Electronic Privacy Information Center , appelle ça une “dérive dystopique pure”. Quatre sénateurs américains, dont Edward Markey, ont également envoyé une lettre à l’ICE en septembre dernier pour exiger l’arrêt immédiat de l’utilisation de Mobile Fortify. Ils y réclament la divulgation complète de la base juridique de l’app, de sa précision, et des contrôles en place.

Mais bien sûr, silence radio de la part de l’ICE.

Bon, rien de nouveau dans la reconnaissance faciale en soi. Ce qui est nouveau vraiment ici, c’est la portabilité de cette techno, l’agrégation instantanée de dizaines de bases de données, et surtout le déploiement sur le terrain sans cadre légal clair. Et surtout c’est l’inversion totale de la preuve où un algorithme devient plus fiable qu’un document officiel.

Et si je vous en parle, c’est parce que ce genre de dérives ne reste jamais confiné aux États-Unis. En Europe, en France, nos gouvernements lorgnent déjà sur ces technologies. Il y a des garde-fous, certes, mais la pression sécuritaire est constante et ces outils se normalisent petit à petit. À l’heure où certains fous rêvent de faire de la France le pays le plus répressif d’Europe, ce glissement vers la techno-police devient franchement flippant.

Bref, le problème n’est ni technique, ni culturel, ni géographique. Il est politique. Et nous devons rester vigilants pour que ce cauchemar dystopique ne débarque pas jusqu’ici. Parce qu’une fois qu’on laissera ces algorithmes décider de quelle est notre identité, on sera foutu.

Source

Boitiers CPL - C'est l'heure de tester le Kit Multiroom Devolo Magic 2 WiFi 6 Next

– Article en partenariat avec Devolo –

J’avais besoin de WiFi dans un local technique pour brancher des caméras de surveillance parce que mes routeurs sont à l’opposé de la zone à couvrir et finalement la solution la plus fiable et la moins prise de tête que j’ai trouvé, ça a été de passer par mes bons vieux câbles électriques.

Devolo m’a donc envoyé ses Magic 2 WiFi 6 Next en test (Le multiroom kit avec trois adaptateurs), et je les ai vraiment trouvé pas mal. Le kit se compose d’une prise LAN que vous branchez à votre routeur en ethernet, et de deux prises WiFi que vous placez là où vous voulez chez vous. Et le tout communique via votre réseau électrique (technologie CPL ou powerline pour les intimes), et diffuse du WiFi 6 avec mesh intégré.

L’installation prend deux minutes chrono. Vous branchez les trois prises, vpous attendez un peu que toutes les diodes passent au blanc, puis avec l’app devolo Home Network, vous configurez tout ça. Aucune bidouille, aucun paramétrage manuel puisque les trois adaptateurs sont détecté tout seuls et créent alors un réseau mesh transparent.

Attention ne branchez JAMAIS vos adaptateurs CPL sur une multiprise car ça crée des perturbations qui massacrent les perfs. Branchez-les directement sur une vraie prise murale, et ensuite vous pourrez utiliser la prise intégrée aux boitiers pour brancher votre multiprise par-dessus.

Le gros atout du CPL face au mesh WiFi classique, c’est sa stabilité. Un mesh WiFi pur va fluctuer selon les interférences, les murs, les voisins qui balancent du 2.4 GHz à fond. Alors que là, le backhaul (la connexion entre les prises) passe par les câbles électriques à 2400 Mbps max, donc zéro fluctuation. Le WiFi 6 diffusé ensuite monte jusqu’à 3000 Mbps (574 Mbps en 2,4 GHz + 2402 Mbps en 5 GHz), avec du roaming automatique entre les prises.

Par contre, je vais être clair, les performances dépendent énormément de la qualité de votre installation électrique. Si votre maison date de Mathusalem avec un câblage pourri, vous n’atteindrez jamais les débits théoriques. C’est le seul point noir du CPL… ça dépend énormément de votre install électrique.

Ensuite, j’ai mesuré les performances avecc ma configuration. Même étage que le routeur je suis environ 500 Mbps en CPL et au premier étage je suis entre 330 et 415 Mbps selon où je me trouve. Du coup, pour mes caméras de surveillance ou se faire un film en streaming 4K, c’est largement suffisant et surtout ultra-stable.

Si vous regardez bien, sous chaque prise WiFi il y a deux ports Ethernet gigabit, ce qui est parfait si vous avez des appareils filaires à brancher (NAS, switch, caméras PoE avec injecteur…etc) et tout le réseau est extensible puisque vous pouvez ajouter autant de prises Devolo que vous voulez partout chez vous pour couvrir une surface gigantesque.

Le système Devolo embarque également tout ce qu’on attend d’une solution de routeurs / répéteurs modernes : un chiffrement WPA3 pour la sécurité, du WiFi invité pour vos potes histoire de pas leur filer votre mot de passe principal, contrôle parental avec programmation horaire, et Airtime Fairness pour que vos appareils rapides ne soient pas ralentis par le vieux smartphone de belle-maman. Tout se pilote bien sûr via l’app devolo Home Network, disponible sur iOS et Android.

Pour ceux qui ont des connaissances pointues en CPL, sachez que ce système utilise la techno G.hn qui est plus rapide et plus stable que l’ancien HomePlug AV2. Donc si vous avez de vieux adaptateurs CPL qui traînent, autant les offrir à quelqu’un qui n’en a pas parce que la différence de performances est énorme. Le G.hn gère carrément mieux les perturbations et offre des débits très supérieurs.

Voilà, alors si vous êtes comme moi et que vous avec une maison ancienne avec des murs épais, plusieurs étages, ou des zones où le WiFi ne passe juste pas genre loin dans le jardin, suffit d’avoir l’électricité et vous êtes opérationnel. Par contre, si vous vivez dans un appart récent avec des murs en placo, un simple système mesh WiFi fera probablement l’affaire pour moins cher.

Maintenant le truc qui pique un peu mais quand on aime on ne compte pas, c’est le prix. Comptez environ 400-470 euros le kit Multiroom (3 adaptateurs) selon les revendeurs. C’est cher, mais quand l’alternative c’est de tirer des câbles Ethernet à travers toute la baraque ou de galérer avec un mesh WiFi capricieux dans une vieille baraque, ça se défend. Et Devolo offre une garantie de trois ans, donc vous êtes tranquille.

Notez qu’il existe aussi un Starter Kit à deux adaptateurs autour de 240-260 euros si vous avez une surface plus modeste.

Donc voilà, pour mon local technique et mes caméras WiFi, le Devolo Magic 2 WiFi 6 Next fait très bien le job. Après c’est comme tout, c’est une solution miracle mais pour des cas comme le mien où le WiFi classique ne suffit pas et que les distances sont trop grandes, ça change la vie ! Et maintenant j’ai un super wifi pour bosser dans le jardin et faire mes tests de caméras !

Adieu Windows, Bonjour le Libre !

Le mardi 14 octobre 2025, Microsoft devait arrêter le support gratuit de Windows 10. Sous la pression de la pétition de l’association HOP (Halte à l’obsolescence programmée), le délai de fin est prolongé d’un an, obligeant à de nouvelles contraintes. Ne restons pas sous le joug de cette multinationale américaine et quittons ce système d’exploitation privateur ! Sans attendre, libérons nos ordinateurs !

Bannière Adieu Windows

L’April, l’association pour la promotion et la défense des logiciels libres, lance une opération Adieu Windows, bonjour le Libre ! Si vous aussi, vous voulez être délivré·es, ou libérer vos proches, si vous ne voulez pas ou n’avez pas les moyens de passer à Windows 11, alors les systèmes libres s’offrent à vous. Vous pouvez en installer un de façon autonome, chez vous, mais si vous pensez avoir besoin d’aide, les bénévoles de très nombreuses associations locales (des GULL mais pas que) se sont organisé·es pour vous recevoir et répondre à vos questions.

Cette opération se tient sur un an, donc continuellement en cours de remaniement avec des ajouts permanents d’évènements. Ces évènements d’Adieu Windows seront annoncés sur la page Évènements de ce site et sur notre site de recensement des événements locaux et d’organisations locales en lien avec le logiciel libre, l’Agenda du Libre.

Les organisations souhaitant proposer des évènements dans le cadre de cette opération sont invitées à consulter la page Organiser un évènement.

Cette opération Adieu Windows, bonjour le Libre ! n’est possible que grâce à la mobilisation des personnes et organisations qui ont proposé ces événements. L’April tient à les remercier très chaleureusement.

Si vous ne trouvez pas votre bonheur parmi les évènements proposés, il existe d’autres initiatives que la nôtre pour libérer votre ordinateur, comme les Journées Nationales de la Réparation du 16 au 19 octobre 2025, Aide GNU/Linux qui propose une carte collaborative de marraines et de parrains en mesure d’aider à l’installation, Fin de Windows 10, Non à la taxe Windows et la démarche NIRD « pour un numérique libre et écocitoyen dans les établissements scolaires ! ».

Pourquoi est-ce le bon moment de quitter Windows ?

Windows 10 est un logiciel privateur, qui répond à ce titre et avant toute autre considération aux intérêts de Microsoft qui a ainsi tout loisir d’imposer unilatéralement l’arrêt du support de son système d’exploitation. Conséquence : sans mises à jour régulières, sans correctif de sécurité, sans assistance technique, Windows 10 devient vulnérable, donc dangereux à l’usage. C’est exactement ce qu’on appelle de l’obsolescence logicielle ! Un matériel qui fonctionne encore, mais qu’il faudrait mettre au rebut parce que le système d’exploitation devient obsolète et que la nouvelle version disponible n’est pas compatible avec lui.

Et tout cela pour pousser à la consommation : nouveaux PC, nouveaux abonnements, nouvelles licences dont il est parfois impossible de connaitre le prix, c’est ce qu’on appelle de la vente forcée. C’est tout sauf écologique. Si toutes les personnes, toutes les associations, toutes les entreprises, toutes les administrations et toutes les collectivités changent de matériel pour acheter du neuf, c’est même un écocide. Il a été estimé que jusqu’à 400 millions d’ordinateurs dans le monde sont incompatibles avec cette nouvelle version de Windows, dont certains achetés il y a moins de trois ans !

Cet arrêt du support gratuit de Windows 10 va donc forcer à migrer vers Windows 11, qui, lui aussi forcément, imposera les mêmes restrictions techniques : puissance, mémoire, absence de compatibilité avec des logiciels plus anciens et DRM (menottes numériques) intégrés.

Ce prolongement de support gratuit n’est possible que si les personnes enregistrent leur compte sur le site de Microsoft. Ce faisant, elles lieront leur ordinateur à leur adresse e-mail, et laisseront un accès total à leur matériel, permettant ainsi à la multinationale américaine de collecter des données, de plus en plus nombreuses (avec des paramètres de confidentialité complexes à désactiver.), et lui laissant un pouvoir de contrôle technique, à distance, sans passer par l’étape de l’accord explicite. Ce prolongement du support gratuit est en fait un piège pour influencer les gens et les amener à installer Windows 11.

Il existe pourtant de très nombreuses alternatives libres GNU/Linux qui peuvent remplacer Windows, pour n’en citer que quelques-unes : Debian, Ubuntu, Mageia, Fedora, Primtux (cette dernière étant spécialement conçue pour enfants). Idem pour les logiciels. Consulter le site Framalibre de l’association Framasoft pour en découvrir.

L’utilisation des produits de Microsoft n’est pas une fatalité

Pour migrer vers un système libre, il faut le vouloir, c’est un choix personnel, politique, économique, voire écologique… Pour ne pas jeter vos appareils numériques, pour préserver vos données et celles des autres, pour retrouver votre autonomie, libérez-vous et délivrez vos ordinateurs. Adieu Windows !

badge d’Adieu Windows

Émission Libre à vous ! «Migrer de Windows vers un système libre sur le poste de travail»

L’émission de radio Libre à vous ! de l’April du mardi 9 septembre 2025 était consacrée au thème de la migration vers un système libre sur le poste de travail. Vous pouvez écouter le podcast ou lire la transcription.

Et si l’État, les administrations et les collectivités territoriales en profitaient pour faire de même… Mais ça, c’est un des autres combats que mène l’April : Priorité aux Logiciels Libres !

Commentaires : voir le flux Atom ouvrir dans le navigateur

Alibi - Faites de votre smartphone Android, une dashcam

Alors voilà, on en est là. On râle contre la surveillance généralisée, on s’insurge quand Facebook nous écoute, on fait des crises d’angoisse quand on découvre que nos smart TV nous espionnent, et en même temps, on va volontairement installer sur notre téléphone une app qui enregistre tout ce qu’on fait.

Cette app s’appelle Alibi , elle est développée par Myzel394 et ce qu’elle permet, c’est de transformer votre smartphone en dashcam qui filme et enregistre en permanence, 24h/24.

Alibi garde en permanence les 30 dernières minutes de votre vie en vidéo et audio, prêtes à être sauvegardées si vous en avez besoin comme ça si quelque chose se passe du genre un accident de voiture (avec une Volkswagen forcément), une altercation avec un con sanguin, une situation litigieuse dans un manif ou autre, vous avez votre alibi, quoi. D’où le nom !

L’app fonctionne entièrement en arrière-plan, et surtout, tout reste sur votre téléphone. Pas de cloud, pas de serveurs externes, pas de partage involontaire. C’est de la surveillance, mais c’est vous qui gérez les données. Vous êtes donc à la fois l’espion et l’espionné.

En France, les vidéos tournées dans l’espace public sont autorisées tant qu’elles restent à usage personnels et pas diffusées publiquement sans floutage des visages et des plaques d’immatriculation, n’en déplaisent à ceux qui aiment faire croire le contraire ^^.

C’est plutôt triste à dire mais les dashcams réduisent les conflits et les arnaques à l’assurance car quand tout le monde sait qu’il est filmé, tout le monde se tient à carreaux. C’est sûr que si les gens étaient droits dans leurs bottes, y’aurait pas besoin de ce genre de conneries… C’est le panoptique de Bentham version caméra où la surveillance modifie les comportements de par sa simple existence. Argh !

L’app elle-même est plutôt bien fichue puisqu’elle est open source sous licence GPL-3.0, disponible sur F-Droid , Google Play et GitHub avec une interface claire, pleins d’options et la possibilité de verrouiller l’app pour éviter les fausses manipulations. Par contre, au niveau des méta données, c’est un peu léger. On a que la date et l’heure mais pas les infos GPS par exemple pour la localisation…

Voilà, si vous lorgniez sur les dashcams, c’est peut-être pas la peine de mettre trop d’argent là dedans. Un vieux smartphone Android et c’est plié !

Enjoy !

Le Great Firewall chinois vient de fuiter

Près de 600 Go, c’est le poids de la plus grosse fuite de l’histoire du Great Firewall chinois. Il y a quelques jours, un collectif hacktiviste du nom de Enlace Hacktivista a balancé sur le net tout le code source, les documents internes, les logs de travail et même les communications privées du système de censure le plus sophistiqué au monde. C’est à ce jour la plus grosse fuite de l’histoire du Great Firewall chinois !

Le Great Firewall est un système qui permet à la Chine de filtrer internet pour toute sa population. Un système tellement efficace qu’il bloque non seulement Google, Facebook ou Twitter, mais qui arrive aussi à détecter et neutraliser les VPN les plus sophistiqués. Et aujoud’hui, tout son fonctionnement interne est accessible à qui veut bien se donner la peine de télécharger un fichier torrent de 571 Go.

Les documents proviennent de deux sources principales : Geedge Networks, une boîte dirigée par Fang Binxing (surnommé le “père du Great Firewall”), et le laboratoire MESA de l’Académie chinoise des sciences. En gros, on a là les architectes principaux de la censure numérique chinoise qui se retrouvent à poil sur internet.

Mais le plus dingue dans cette histoire, c’est pas tant la fuite elle-même. C’est ce qu’elle révèle sur l’export de cette technologie. Les documents montrent que la Chine ne se contente pas de censurer son propre internet, non… elle vend clé en main son système de censure à d’autres pays autoritaires.

Le produit star ? Un truc appelé Tiangou, décrit dans les documents comme une solution tout-en-un pour dictateur pressé : vous branchez, vous configurez, et hop, vous pouvez surveiller et censurer votre population comme en Chine. Le système inclut plusieurs modules aux noms poétiques : le Tiangou Secure Gateway qui bloque les VPN et peut injecter du code malveillant, le Cyber Narrator qui surveille l’activité internet par région, et les systèmes TSG Galaxy et Network Zodiac pour stocker et analyser les données des utilisateurs.

D’après les documents qui ont fuité, le Myanmar a déployé ce système dans 26 centres de données, avec des tableaux de bord capables de monitorer 81 millions de connexions TCP simultanées ! C’est pas rien ! Ce système est d’ailleurs intégré directement dans les points d’échange internet du pays, permettant un filtrage massif et sélectif du trafic.

Le Pakistan n’est pas en reste car d’après les documents, Geedge a installé son infrastructure DPI (Deep Packet Inspection) dans le cadre d’un système plus large appelé WMS 2.0. Amnesty International parle d’une surveillance de masse en temps réel sur les réseaux mobiles pakistanais où en gros, chaque SMS, chaque appel, chaque connexion internet peut être intercepté et analysé.

Les documents révèlent aussi que l’Éthiopie et le Kazakhstan ont acquis des licences pour le système Tiangou et apparemment, ce n’est que la partie émergée de l’iceberg.

Au début, Geedge utilisait des serveurs HP et Dell pour faire tourner son système, mais face aux sanctions occidentales, ils sont passés à du matériel 100% chinois. Le système s’adapte donc, évolue, contourne les obstacles, exactement comme les utilisateurs qu’il est censé bloquer, sauf qu’il a plus de moyens.

Les chercheurs qui analysent actuellement les données étudient le code pour mieux comprendre le système car maintenant que celui-ci est public, les développeurs d’outils de contournement peuvent potentiellement y trouver des faiblesses.

Enlace Hacktivista, le groupe à l’origine de la fuite, n’en est pas à son coup d’essai mais là, ils ont frappé un grand coup et pour ceux qui voudraient jeter un œil aux documents (attention, c’est à vos risques et périls), Enlace Hacktivista a mis le tout à disposition via torrent et téléchargement direct. Les chercheurs recommandent fortement d’utiliser des machines virtuelles isolées ou des environnements sandboxés pour analyser ces fichiers. Pas question de lancer ça sur votre PC principal, on ne sait jamais ce qui peut se cacher dans ces giga octets de code chinois.

Voilà en tout cas, cette technologie de censure et de surveillance est devenu un business global pour contrôler les populations. Merci la Chine ! Et maintenant que le code est dans la nature, on peut s’attendre à ce que d’autres états tentent de créer leurs propres versions du Great Firewall.

Maintenant, est-ce que ça va permettre de mieux contourner la censure ? Est-ce que ça va dissuader certains pays d’acheter cette technologie ? Ou est-ce que la Chine va simplement développer une version 2.0 encore plus sophistiquée ?

On verra bien…

Source

Quand les centrales solaires chassent les astéroïdes la nuit au lieu de dormir

Les centrales solaires font du télétravail la nuit car au lieu de roupiller comme nous tous maintenant elles cherchent des astéroïdes. C’est ce qu’a mis en place un scientifique fou des Sandia Labs qui a ainsi transformé 218 miroirs héliostats en télescope géant pour traquer les cailloux spatiaux quand le soleil se couche.

John Sandusky, chercheur aux Sandia National Laboratories, en avait marre de voir les héliostats se tourner les pouces après le coucher du soleil. Ces miroirs géants de 37 mètres carrés qui concentrent la lumière solaire sur une tour de 61 mètres pour produire 6 mégawatts thermiques le jour, bah la nuit ils font rien. Zéro. Nada. C’est donc un gâchis monumental pour une installation qui a coûté des millions.

Alors il s’est dit : et si on leur trouvait un petit boulot ? Genre chasseur d’astéroïdes ? Pas con le mec.

Le principe est assez dingue, vous allez voir… Au National Solar Thermal Test Facility d’Albuquerque au Nouveau-Mexique, Sandusky a reprogrammé un des 218 héliostats pour qu’il suive les étoiles comme un télescope. Sauf qu’au lieu de capturer des images, il mesure les variations de lumière avec une précision au femtowatt près. C’est un millionième de milliardième de watt, autant dire trois fois rien.

“On collecte un million de watts de lumière solaire le jour”, explique Sandusky. “Et la nuit, on veut collecter un femtowatt de lumière réfléchie par les astéroïdes.” Le rapport c’est un pour un million de milliards. C’est comme passer d’un concert de Metallica à entendre une fourmi péter.

Pour cela, l’héliostat oscille d’avant en arrière toutes les minutes en suivant le ciel étoilé et si un astéroïde passe dans le champ de vision, il crée une perturbation dans le spectre de fréquences lumineuses. Bien sûr, pas de jolies photos avec des traînées comme dans les télescopes classiques, mais une signature dans les données qui trahit sa présence, sa vitesse et sa trajectoire.

Évidemment, le système ATLAS de la NASA (Asteroid Terrestrial-impact Last Alert System) fait déjà un boulot remarquable avec ses quatre télescopes qui scannent le ciel complet toutes les 24 heures et depuis sa création, ATLAS a découvert plus de 700 astéroïdes proches de la Terre et 66 comètes. Il a même détecté les deux seuls astéroïdes qui sont tombé sur Terre ces dernières années : 2019 MO et 2018 LA.

Mais les télescopes coûtent cher et il n’y en a pas assez alors que les centrales solaires, elles, sont déjà là. Aux États-Unis, en Espagne, au Maroc, en Chine, en France… Des milliers d’héliostats qui pourraient faire double usage.

Le plus fou c’est que cette technologie pourrait aussi servir pour surveiller l’espace cislunaire, c’est à dire la zone entre la Terre et la Lune car les orbites près de la Lune sont difficiles à suivre depuis le sol et des objets (vaisseaux, ovnis, satellites, rayons laser de la mort ^^…etc) pourraient s’y cacher discrètement. Avec un réseau d’héliostats comme celui-ci transformés en sentinelles nocturnes, plus moyen de jouer à cache-cache.

Mais pour l’instant, vous vous en doutez, c’est de la recherche fondamentale et maintenant, Sandusky cherche des financements pour passer à l’échelle supérieure.

“On veut passer d’un héliostat à plusieurs et démontrer qu’on peut aider à trouver des objets proches de la Terre. […] On veut aussi prouver qu’on peut détecter des astéroïdes encore plus petits.”

En février 2025, ATLAS a d’ailleurs fait une découverte historique : l’astéroïde 2024 YR4, gros comme un immeuble de 20 étages, qui pourrait percuter la Terre en décembre 2032. Cette collision reste possible même si les probabilités sont faibles mais ce genre de menace justifie qu’on utilise toutes les ressources disponibles pour surveiller le ciel.

L’idée de Sandusky, c’est donc du recyclage intelligent car plutôt que de construire de nouveaux télescopes de plus en plus gros, on utilise l’infrastructure existante de ces centrales solaires qui la nuit ne font rien. Elles deviendraient ainsi nos vigies de l’espace, gratuitement ou presque car un héliostat qui traque les astéroïdes la nuit et produit de l’électricité le jour, c’est deux fois plus rentable.

Et si ça marche bien, on pourrait voir fleurir des réseaux de surveillance spatiale low-cost où chaque centrale solaire deviendrait un maillon de la défense planétaire. Les astéroïdes tueurs n’auront qu’à bien se tenir !!

Source

Cameradar - L'outil qui trouve et accède aux caméras de surveillance mal sécurisées

Vous saviez que des milliers de caméras de surveillance sont accessibles sans mot de passe sur Internet ? Et bien Cameradar est l’outil qui vous aidera à trouver ces caméras vulnérables en quelques secondes. Et bien sûr, comme je suis super sympa, je vais vous montrer comment ça marche (pour tester VOS caméras, bien sûr).

Développé par Ullaakut, Cameradar est un scanner RTSP open source écrit en Go qui fait trois trucs essentiels : il détecte les flux RTSP sur un réseau, identifie le modèle de caméra, et lance des attaques par dictionnaire pour trouver les identifiants. En gros, c’est l’outil parfait pour vérifier si vos caméras sont bien sécurisées.

Waymo, les voitures autonomes qui balancent tout à la police

Même si ça n’embête pas grand monde, les dashcams restent problématiques parce que quelqu’un pourrait avoir des images de vous au volant de votre Fiat Punto, avec votre maitresse sur le siège passager… Ou encore déambulant complètement saoule et à moitié nu dans les rues de Pau, ce qui vous empêcherait, peut-être un jour d’être ministre… Quoique…

Mais je trouve que ça apporte quand même un gros avantage en cas d’accident pour lever le doute sur certaines situations complexes surtout quand on voit le nombre de Volkswagens, euuuh pardon, de chauffards en exercice sur nos routes nationales.

📰 Revue de presse — janvier 2025

Première fournée de l'année pour vos magazines préférés. Voici donc un petit panorama, de plus en plus restreint au niveau des éditeurs, forcément subjectif et parti{e,a}l, de la presse papier sortie récemment.

D'ailleurs cette année nous pouvons fêter les 30 ans des éditions Diamond. Encore plus vieux que LinuxFr.org ! 🎉 Joyeux anniversaire 🎂. À cette occasion, elles proposent de (re)découvrir l'une de leurs publications en offrant le numéro 270 de GNU/Linux Magazine via leur support de lecture en ligne, Kiosk Online (en HTML).

Image une de Journal

Sinon, voici les nouveautés sorties en janvier 2025 et disponibles jusque fin février, sauf pour le hors-série MISC disponible jusqu'à la fin mars :

  • GNU/Linux Magazine France no 273 vous explique comment accéder au matériel PCIE depuis vos VM ;
  • Linux Pratique no 147 utilise GATUS pour déployer une page de monitoring de vos services ;
  • MISC magazine no 137 publie le second article de la série sur le Cyber Resilience Act et propose une intégration des exigences de ce dernier dans vos cycles DevSecOps ;
  • Hackable no 58 allie domotique & vidéosurveillance sans sacrifier votre vie privé ;
  • MISC hors-série no 31 donnera des idées aux Red Team avec cinq articles techniques décrivant des attaques concrètes et réussies sur le terrain.

Télécharger GNU/Linux Magazine numéro 270

Pour le récupérer, il suffit de

  1. se connecter ou de créer un compte sur leur boutique en ligne ;
  2. d'ajouter le numéro 270 de GNU/Linux Magazine à votre panier en sélectionnant bien le support Kiosk Online avant ;
  3. d'indiquer le code de remise ED30LINUXFR lors de la validation de la commande.

Bonne lecture !

Les sommaires des numéros sortis en janvier 2025

Mosaïque des couvertures GLMF 273 Mosaïque des couvertures LP147 Mosaïque des couvertures MISC HS 31 Mosaïque des couvertures MISC137 Mosaïque des couvertures HK58

MISC hors‑série numéro 31

Au sommaire de ce numéro hors-série :

  • Threat modeling : anticiper et identifier les menaces sur les infrastructures
  • Dossier : Red Team
    • IPSpinner : un outil innovant de rotation d’adresses IP
    • Comment (ne pas) définir ses stratégies d'accès conditionnel Entra ID
    • CI/CD : de l'intégration à l'intrusion avec GitHub Actions
    • SCCM : techniques d’exploitation pour les intrusions Red Team
    • Contournements EDR : analyse de SentinelOne
  • Exploitation de l’AD CS : ESC12, ESC13 et ESC14

GNU/Linux Magazine numéro 273

Au sommaire de ce numéro de janvier – février 2025 :

  • Awk comparé aux outils Unix et Python ;
  • Encapsulation et gestion d’états en Erlang avec ETS/DETS ;
  • Chroot n'est pas mort, il va d'ailleurs très bien… sous OpenBSD ;
  • Développement noyau, machine virtuelle et périphérique PCIe physique ;
  • Réalisez un module Caddy : exemple de génération d’AVIF et de JXL à la volée ;
  • Le temps sous Linux - 3e volet.

Linux Pratique numéro 147

Au sommaire de ce numéro de janvier – février 2025 :

  • Virtualisez facilement de nouveaux systèmes avec Quickemu ;
  • Introduction au filtrage réseau avec BPF ;
  • La pile web sous OpenBSD ;
  • Une météo des services de manière simple et efficace avec Gatus ;
  • Modéliser un contrôle d’accès basé sur les attributs avec OPA ;
  • Automatisation avec Ansible Navigator et Red Hat Ansible Automation Platform ;
  • Adoptez PimCore, bien plus qu’un CMS.

MISC Magazine numéro 137

Au sommaire de ce numéro de janvier – février 2025 :

  • Cyber Resilience Act / DevSecOps : mise en perspective et intégration dans le run ;
  • Opération Triangulation : 2 ans après, analyse et détection de l'implant ;
  • Détection d’exploits du noyau Linux avec eBPF ;
  • Sécuriser les clés privées avec la séparation de privilèges cryptographiques ;
  • RETEX d’implémentation d’une architecture N-tier Active Directory ;
  • Chiffrement homomorphe et Private Information Retrieval en Python ;
  • Une solution à la transition vers la cryptographie post-quantique.

Hackable numéro 58

Au sommaire de ce numéro de janvier – février 2025 :

  • FSiC2024 : L’Open Silicium décolle à Paris !
  • Mettre en place une surveillance domotique avec Raspberry Pi ;
  • S'initier à OpenCL sur Raspberry Pi 3 ;
  • FX2LP : une autre solution pour créer des périphériques USB ;
  • Sécuriser tout et n'importe quoi avec des mini-signatures ;
  • LiteX : Linux sur un SoC RISC-V en FPGA.

Commentaires : voir le flux Atom ouvrir dans le navigateur

Vidéosurveillance algorithmique – Pas le temps de souffler, l’Assemblée prépare déjà son extension !

À peine un an après avoir validé une première « expérimentation » de vidéosurveillance algorithmique (VSA) pour les JO 2024, nos chers députés élevés au grain, reviennent avec une nouvelle proposition de loi pour étendre ces jouets de flicage high-tech aux transports publics. Et moi qui pensais qu’on aurait le droit à un petit répit le temps de voir les dérives des premiers déploiements de VSA et leurs conséquences sur nos libertés, c’est raté ! Le rouleau compresseur sécuritaire est lancé à pleine vitesse et visiblement, impossible de l’arrêter.

L’année dernière, pour soi-disant « sécuriser » les Jeux Olympiques, le gouvernement et sa clique de députés ont voté une loi qui autorise, de manière « expérimentale » bien sûr, l’utilisation d’algorithmes de reconnaissance de comportements suspects dans l’espace public. En gros, on vous colle des caméras high-tech partout capables de repérer toutes seules si quelqu’un a un comportement bizarre, agressif ou menaçant. Un sac abandonné, un déplacement en zigzag dans la foule, des gestes brusques… bref, si l’algo vous trouve louche, vous avez droit à un petit contrôle d’identité ! C’est beau la technologie, non ?

Le hic, c’est que comme d’hab’ et comme pour FR-Alert hier, on met la charrue avant les bœufs. Les premières autorisations pour utiliser ces logiciels de surveillance viennent à peine de tomber et on n’a strictement aucun retour sur leur efficacité ou leurs dangers. Rien, nada, que dalle mais ça n’empêche pas nos valeureux élus de foncer tête baissée pour en remettre une couche. Mercredi, ils vont donc plancher sur un nouveau torchon qui vise à légaliser une autre forme de vidéosurveillance algorithmique, cette fois-ci dans les transports.

Il s’agit d’autoriser la RATP et la SNCF (coucou Valérie !) à utiliser des algorithmes pour faire des recherches automatisées dans leurs enregistrements vidéos afin de répondre à des réquisitions judiciaires. Vous voyez le délire ? Quelqu’un commet un petit délit dans le métro, les flics balancent sa description à l’algo qui va alors passer au peigne fin des heures de vidéos pour le retrouver en quelques minutes. Ça peut aussi retracer son trajet en repérant les correspondances qu’il a empruntées.

Ça peut paraitre super cool comme techno quand on s’appelle Batman et qu’on veut botter le cul du Joker, mais évidemment, ce type de surveillance de masse complètement automatisée est illégal. Mais si vous croyez que ça va gêner le gouvernement, vous êtes bien innocent… car lieu de taper sur les doigts des 200 villes françaises qui utilisent déjà ce genre de logiciels en toute illégalité, ils préfèrent leur dérouler le tapis rouge en faisant mine d' »expérimenter ».

C’est un peu comme si vous annonciez vouloir « expérimenter » le braquage de banque ou la nationale à côté de chez vous à 260 km/h… Si on expérimente, y’a pas de souci non ?

L’année dernière, pour faire passer la pilule de la loi sur les JO, ils nous avaient déjà juré la main sur le cœur que c’était juste pour « voir » et qu’il y aurait une vraie évaluation avant d’aller plus loin. Mais à quoi bon tenir ses promesses quand on peut faire voter ce qu’on veut par une Assemblée aux ordres ? Circulez y a rien à voir !

Bref, vous l’aurez compris, ce nouveau texte n’est qu’une étape de plus vers la généralisation de la surveillance algorithmique de l’espace public. Aujourd’hui les transports, demain ça sera les écoles, les hôpitaux, les centres commerciaux… jusqu’à ce qu’on ne puisse plus faire un pas dans la rue sans être scruté, analysé, fiché…et noté par des algorithmes !

Alors évidemment, il est plus que temps de se bouger les fesses et de gueuler un bon coup ! La Quadrature du Net est sur le pont et, je le rappelle, a lancé une grande campagne de mobilisation avec plein d’outils pour mettre des bâtons dans les roues de Big Brother. Donc ils comptent sur vous pour relayer à fond, interpeller vos élus, informer vos potes… Bref, ne les laissez pas transformer nos villes en gigantesques panoptiques !

Source

Surveillance et anonymat – la CJUE chamboule la donne

Vous connaissez tous notre amie Hadopi, cette bonne vieille haute autorité qui veille au grain sur les internets français pour protéger les pauvres ayants droits en coupant la connexion des vilains pirates que vous êtes ?

Et bien figurez-vous que ces joyeux drilles viennent de se voir offrir un joli cadeau par la Cour de justice de l’Union européenne (CJUE).

Anéfé, la Cour vient de rendre un arrêt le 30 avril 2024 qui inverse sa précédente jurisprudence sur la question de l’accès aux données personnelles des internautes, et notamment aux fameuses adresses IP.

Avant, c’était motus et bouche cousue, seuls les cas de criminalité grave pouvaient justifier qu’on aille fouiner dans ces données sensibles. Mais maintenant, la CJUE autorise, sous certaines conditions, l’accès massif et automatisé à l’adresse IP associée à l’identité civile et au contenu d’une communication, sans contrôle préalable systématique par un juge ou une autorité administrative indépendante. C’est une sérieuse entaille dans le mur de la vie privée en ligne.

Hadopi est aux anges, forcément. Elle va pouvoir traquer plus facilement les vilains pirates, même si un contrôle judiciaire reste nécessaire dans certains cas. Un petit coup de fil aux FAI, et hop, voilà toutes les infos perso sur qui télécharge quoi.

Big Brother is watching you, comme dirait l’autre.

Alors OK, officiellement, c’est pour la « bonne » cause, lutter contre le piratage, tout ça mais on sait bien comment ça marche. Aujourd’hui, on autorise l’accès à votre nom, prénom et le contenu qui enfreint la loi, et demain, ce sera d’autres infos plus sensibles. D’autant que la CJUE dit aussi que bon, si les États ne jouent pas le jeu et n’appliquent pas ses décisions, elle finira par céder. C’est un peu con pour une institution censée faire respecter le droit.

Bref, c’est un coup dur pour l’anonymat en ligne, même s’il ne disparaît pas totalement. Ça risque de faire tache d’huile. Les assoces comme La Quadrature du Net sont déjà sur le pied de guerre, mais le mal est fait. Va falloir croiser les doigts pour que ça ne donne pas trop d’idées à nos chers dirigeants…

En attendant, un conseil : soyez prudents. Évitez de trop en faire sur les réseaux P2P, chiffrez vos données, sécurisez vos connexions…etc. Et si vous voulez en savoir plus sur le sujet et soutenir ceux qui se battent, allez faire un tour sur le site de la Quadrature, c’est toujours instructif.

Les enchères en temps réel, un danger pour la vie privée mais aussi pour la sécurité européenne

Les enchères en temps réel, ou Real-Time Bidding (RTB), sont une technologie publicitaire omniprésente sur les sites web et applications mobiles commerciaux. Selon un rapport publié en novembre dernier, cette technologie soulève de sérieuses préoccupations en matière de confidentialité, car elle permet la diffusion de données sensibles sur les utilisateurs à un grand nombre d’entités, sans garanties de sécurité adéquates. Le système RTB expose les utilisateurs à des risques potentiels de la part d’acteurs étatiques et non étatiques malveillants.

La technologie RTB permet à des entités étrangères et à des acteurs non étatiques d’accéder à des informations confidentielles sur le personnel sensible et les dirigeants clés en Europe. Ces données peuvent être obtenues directement via l’exploitation de plateformes de demande (DSP) ou indirectement à partir d’autres entités. De plus, les entreprises de RTB transmettent souvent ces données personnelles en Russie et en Chine, où les lois locales permettent aux agences de sécurité d’y accéder. La large diffusion des données RTB auprès de multiples entreprises au sein de l’UE augmente également le risque d’accès par des acteurs indésirables.

Les données RTB contiennent souvent des informations personnelles telles que la localisation, les horodatages et d’autres identifiants, ce qui facilite l’identification des individus. Cela peut inclure des informations sensibles sur leur situation financière, leur santé, leurs préférences sexuelles et leurs activités en ligne et hors ligne. Même les personnes utilisant des appareils sécurisés à des fins professionnelles ne sont pas à l’abri, car leurs données circulent toujours via le RTB à partir de leurs appareils personnels, de ceux de leurs familles ou de leurs contacts.

Détails et exemples

La menace posée par le RTB est très réelle, comme le démontrent les exemples suivants :

  • Aux USA, un groupe conservateur catholique a utilisé des données RTB d’une application de rencontre pour révéler que des prêtres catholiques n’étaient pas célibataires, ce qui a conduit l’un d’eux à démissionner lorsque ses visites sur des applications et lieux gays ont été rendues publiques.
  • Les données RTB peuvent indiquer une variété de problèmes de santé, tels que la dépression, les douleurs chroniques, la toxicomanie ou les troubles anxieux.
  • Les acteurs malveillants peuvent utiliser les données RTB pour identifier les enfants, les collègues et les trajets quotidiens d’une cible.
  • La situation financière d’une personne peut être exposée, et donc une vulnérabilité potentielle à la corruption.
  • Les opinions politiques et les affiliations peuvent être déduites à partir des données RTB, ciblant potentiellement des individus pour de l’exploitation ou de la manipulation, comme on l’a vu avec le scandale « Facebook-Cambridge Analytica » il y a quelques années.

Solutions proposées

Face à ces menaces, nous recommandons les actions suivantes :

  1. La Commission européenne devrait solliciter le Conseil européen de la protection des données pour examiner la crise de sécurité du RTB. Les autorités de protection des données devraient appliquer le « principe de sécurité » du RGPD, en exigeant que IAB TechLab et Google, en tant que contrôleurs de données, modifient leurs normes RTB pour interdire l’inclusion de données personnelles. Toutes les données d’identification et de liaison doivent être supprimées.
  2. L’Agence européenne pour la cybersécurité (ENISA) devrait émettre une alerte aux États membres et aux institutions de l’Union, recommandant le blocage des publicités pour réduire la collecte de données par des tiers.
  3. Le Service européen pour l’action extérieure (SEAE), le groupe de coopération NIS et l’ENISA devraient évaluer conjointement l’impact du RTB sur la sécurité de l’Union européenne.
  4. Si nécessaire, la Commission européenne devrait envisager des mesures juridiques pour introduire une certitude et une harmonisation dans la gestion de cette menace pour la sécurité commune.

Commentaires : voir le flux Atom ouvrir dans le navigateur

❌