Des pirates ont mis en vente cette semaine, sur un site baptisé Nexus, les copies numériques de plus de 153 millions de permis de conduire américains et canadiens, plus de 10 millions de cartes d'identité, 3 millions de documents de voyage et de pièces étrangères, et près de 600 000 cartes médicales. Le site vit sur le darkweb, la partie d'internet où ce commerce se fait entre criminels, à l'abri des regards.
Pour chaque personne, le dossier contient jusqu'à six photos du permis, recto et verso,
Des pirates ont mis en vente cette semaine, sur un site baptisé Nexus, les copies numériques de plus de 153 millions de permis de conduire américains et canadiens, plus de 10 millions de cartes d'identité, 3 millions de documents de voyage et de pièces étrangères, et près de 600 000 cartes médicales. Le site vit sur le darkweb, la partie d'internet où ce commerce se fait entre criminels, à l'abri des regards.
Pour chaque personne, le dossier contient jusqu'à six photos du permis, recto et verso, en lumière normale, en infrarouge et en ultraviolet, avec la date et l'heure de la prise de vue. Un acheteur tape un nom, obtient un aperçu en partie masqué, et paie. Le permis du secrétaire américain à la Défense, Pete Hegseth, était affiché à 100 dollars.
Brian Krebs, un journaliste américain spécialisé dans la cybercriminalité, a tapé son propre nom. Son permis y était, et la date de la photo correspondait au jour et à l'heure où il avait tendu sa carte au comptoir d'une agence Hertz, en juin 2025.
D'autres victimes ont fait le même rapprochement, entre la date de leur photo et une location chez Hertz ou un passage dans une boutique de cannabis légal à Las Vegas. À chaque fois, le permis avait été glissé dans un petit scanner posé sur le comptoir pour vérifier qu'il était authentique.
Ces scanners viendraient tous d'IDScan.net, une société de La Nouvelle-Orléans d'une centaine de salariés que Hertz, Target, FedEx, les casinos Caesars ou des centaines de boutiques de cannabis paient pour contrôler les pièces d'identité de leurs clients. Ses appareils photographient le permis en infrarouge et en ultraviolet pour repérer les faux, et c'est exactement ce jeu de six images qu'on retrouve dans chaque dossier vendu par Nexus.
Vous montrez votre permis pour louer une voiture, le boîtier le photographie sous trois lumières, et les images partent chez un sous-traitant dont vous n'avez jamais entendu parler. C'est infernal.
IDScan.net n'a rien dit sur le fond, se contentant de prévenir ses clients dans la nuit d'un possible incident de sécurité, alors que les pirates affirmaient aspirer ces images depuis plus d'un an et en ajoutaient près de 400 000 en 24 heures. Le FBI de La Nouvelle-Orléans a ouvert une enquête le 1er septembre.
Sauf que voilà, un mot de passe volé se change. Un scan de permis, non, et une photo de pièce d'identité sert couramment à ouvrir un crédit ou à passer les contrôles d'identité en ligne, jusqu'aux prestataires qui vérifient votre âge pour les sites pour adultes par chez nous par exemple.
Le soir même de l'ouverture de l'enquête, la page d'accueil de Nexus ne montrait plus qu'une ligne. Le service n'est plus disponible. Les images, elles, sont toujours quelque part.
Hé oui, ENCORE LUI !!
Jonathan Blow, le développeur de Braid et de The Witness, a annoncé hier (le 12 août) sur X qu'il laissait tomber VLC... La raison c'est 33 putain de secondes d'attente entre un clic sur un fichier MP3 et le début de la lecture, sous Windows (évidement). C'est vrai qu'une demi-minute pour lancer un son sur une machine récente, c'est abusé ! Du coup, il est repassé au bon vieux lecteur multimédia de Microsoft.
Son point de vue c'est que "tout un secteur du logiciel open sour
Jonathan Blow, le développeur de Braid et de The Witness, a annoncé hier (le 12 août) sur X qu'il laissait tomber VLC... La raison c'est 33 putain de secondes d'attente entre un clic sur un fichier MP3 et le début de la lecture, sous Windows (évidement). C'est vrai qu'une demi-minute pour lancer un son sur une machine récente, c'est abusé ! Du coup, il est repassé au bon vieux lecteur multimédia de Microsoft.
Son point de vue c'est que "tout un secteur du logiciel open source est dans un état franchement embarrassant" dès qu'il s'agit de tourner Windows. Je peux pas lui donner tord, c'est vrai que le ralentissement est réel sous Windows 11, sans qu'on sache vraiment pourquoi...
Mais heureusement,
la réponse de VideoLAN
ne s'est pas faite attendre et a replacer correctement le débat. Pour l'équipe de VLC, la lenteur vient d'un bug de Microsoft Defender arrivé avec une mise à jour de Windows 11, qui a mis le cache de plugins de VLC en quarantaine. L'antivirus maison de Windows a donc classé comme suspect, puis mis de côté, un fichier que VLC génère lui-même. VideoLAN écrit qu'il s'est retrouvé là "comme par magie".
Pour remettre VLC d'aplomb, VideoLAN propose donc de réinstaller le logiciel ou de régénérer ce cache. Mais pas besoin d'aller jusqu'à la réinstallation, puisque l'installeur Windows officiel dispose déjà d'un raccourci qu'il faut dans le dossier VideoLAN du menu Démarrer, "VLC media player - reset preferences and cache files".
Ce raccourci lance vlc.exe avec les deux options de remise à zéro, la configuration et le cache de plugins, puis referme aussitôt le lecteur. Ça devrait faire le taf même si attention, vos préférences partent aux chiottes avec le reste, donc si vous avez bricolé vos réglages de sortie audio, vos raccourcis clavier ou vos sous-titres, vous les perdrez. Mais ensuite, le cache, lui, se reconstruira au lancement suivant.
Après régénérer le cache n'empêche pas Defender de le rechoper par la suite. L'autre option, c'est donc d'exclure une bonne fois pour toutes vlc.exe de la liste d'analyse de l'antivirus.
Bref, ce genre de faux positif n'est pas nouveau chez Windows Defender, qui y'a pas longtemps a même pris des certificats DigiCert pour un cheval de Troie, sans parler des
ISO Linux qui se font flagger régulièrement
.
Voilà, hormis la comm de VLC pour le moment, personne n'a encore publié de détails techniques, et Microsoft n'a rien dit.
Odysseus, c'est le workspace IA que PewDiePie a balancé sur GitHub fin mai. Chat, agents, recherche web, email, calendrier, notes et documents, tout est réuni dans un superbe cockpit auto-hébergé dans lequel les modèles et l'historique peuvent rester sur VOTRE machine. Vous avez aussi un éditeur Markdown avec historique de versions, une génération d'images intégrée, et un mode Compare pour opposer deux modèles côte à côte en aveugle (exclusion faite des services tiers liés à la recherche web, l'
Odysseus, c'est le workspace IA que PewDiePie a balancé sur GitHub fin mai. Chat, agents, recherche web, email, calendrier, notes et documents, tout est réuni dans un superbe cockpit auto-hébergé dans lequel les modèles et l'historique peuvent rester sur VOTRE machine. Vous avez aussi un éditeur Markdown avec historique de versions, une génération d'images intégrée, et un mode Compare pour opposer deux modèles côte à côte en aveugle (exclusion faite des services tiers liés à la recherche web, l'email et le calendrier, évidemment...).
J'ai voulu l'installer sur mon Mac, mais j'ai quand même rencontré un petit piège qui a failli transformer l'expérience en échec... Voici donc comment le faire tourner correctement sous Mac + quelques idées de ce que vous allez pouvoir faire avec ce truc.
Avant de commencer
Odysseus évolue vite. La branche main est stable et testée, mais la branche dev peut casser n'importe quand. Privilégiez la branche stable en la clonant explicitement :
git clone https://github.com/odysseus-dev/odysseus.git
cd odysseus
git checkout main
Étape 1 : Oubliez Docker sur Mac
Sur Apple Silicon, Docker ne peut pas accéder au GPU Metal. Les modèles tournent sur le CPU, et ça rame comme pas permis. Du coup, sur Mac, on est obligé d'installer ça en natif.
Étape 2 : Installer Odysseus en 2 commandes
Ouvrez un terminal et lancez ça :
git clone https://github.com/odysseus-dev/odysseus.git
cd odysseus
./start-macos.sh
Le script installe alors les dépendances et démarre le serveur. Sur mon Mac, AirPlay squattait le port 7000, donc l'interface s'est ouverte automatiquement sur http://127.0.0.1:7860. Ensuite, au premier lancement, il faut renseigner un nouveau mot de passe pour le compte admin.
Si vous accédez à Odysseus depuis une autre machine (VPS ou serveur distant), ouvrez un tunnel SSH plutôt que d'exposer le port directement sur Internet :
ssh -L 7860:127.0.0.1:7860 user@votre-serveur.com
Ensuite, accédez simplement à http://127.0.0.1:7860 en local. C'est plus sécurisé que d'ouvrir le port sur le public.
Étape 3 : Un modèle rapide, genre Qwen
Pour du rapidos sans que ça devienne stupidos, j'ai choisi pour mes tests Qwen3-30B-A3B. Ce modèle n'active qu'une partie de ses paramètres à chaque réponse, ce qui colle bien à la RAM unifiée d'un gros Mac.
La première fonctionnalité assez cool dans cet outil, c'est le Cookbook qui permet de télécharger des modèles adaptés à notre config. Ce dernier a correctement reconnu mon M4 Max et ses 128 Go mais s'est ensuite planté comme une merde sur llama.cpp avec cette option --flash-attn auto invalide. Après avoir retiré le paramètre, le serveur restait aux abonnés absents tandis que l'interface l'affichait toujours comme actif. Bref, j'ai laissé tombé llama.cpp.
Le Cookbook reconnaît bien le M4 Max et propose des modèles adaptés. Le lancement, lui, a planté.
L'autre option qui s'est offerte à moi, ça a été Ollama (
je vous ai montré comment l'installer par ici
). Vous récupérez le modèle qui vous intéresse avec et vous lancez le serveur ouvert sur le réseau local :
Dans les réglages d'Odysseus, ajoutez ensuite http://localhost:11434/v1. Et hop, ça fonctionne !! La version 1.0.2 propose aussi maintenant MLX dans le Cookbook, mais Ollama reste le chemin qui a vraiment tenu bon durant mes tests. Vous aurez peut-être plus de chances que moi.
L'ajout manuel de l'endpoint Ollama a été le chemin le plus fiable.
Bonus : Si vous n'avez pas de GPU ou que vous préférez la fiabilité, vous pouvez aussi connecter une API externe comme OpenAI ou OpenRouter. Dans les réglages, ajoutez simplement votre clé API et Odysseus basculera sur ces modèles cloud. C'est moins gratuit que du local, mais ça marche sans galère.
3 cas d'usages
Alors, cet outil fait plein de choses et on peut l'utiliser vraiment pour ce qu'on veut, mais pour ma part, je vous ai isolé trois cas d'usage compatibles avec mon activité.
Premier scénario, la tournée de veille du matin. Je lui donne les liens reçus durant la nuit, il les classe par sujet, repère les doublons et propose trois angles courts. Je garde les sources dans un document local, avec les objections et les points à vérifier. Et comme vous l'avez vu sur mes captures d'écran, le chat sait déjà faire du brainstorming puisqu'il m'a sorti trois angles exploitables en quelques secondes...
Trois angles d'articles en 29 secondes, avec un brouillon versionné ouvert à droite.
Deuxième scénario, un dossier par article. J'y range le brief, les liens primaires, les citations, les captures et les versions du texte. L'éditeur Markdown récupère le titre depuis le premier H1 et conserve l'historique. Avec deux modèles configurés, le mode Compare permet d'opposer deux intros ou deux plans côte à côte sans envoyer le brouillon chez un fournisseur.
Troisième scénario, le secrétaire de rédaction local. Il surveillerait une boîte dédiée aux alertes de sécurité, préparerait la liste des sujets urgents et poserait des rappels dans le calendrier. Sur le papier, c'est exactement le type de corvées chiantes qu'un agent devrait pouvoir absorber mais en pratique, jamais de la vie, je ne lui laisse faire des actions automatiques comme envoyer des mails, ou gérer mon calendrier. Pour moi, c'est pas encore assez safe.
J'ai demandé à l'agent de retrouver un document et de le résumer. Il a dépensé près de 1 800 jetons à deviner comment appeler manage_documents, sans jamais lancer l'outil de recherche. De son côté, le calendrier a terminé sur un Could not extract JSON puis la recherche web a trouvé le bon dépôt GitHub, mais le modèle en a choisi un faux.
Le pompon, c'est la fonctionnalité Deep Research. Après 4 minutes de boulot, ça m'a généré 13 pages issues de 6 sources retenues. L'outil a donné la bonne conclusion au document, mais ensuite, a totalement inventé une vidéo, un numéro de marque et plusieurs statistiques. Donc pour l'utiliser dans un cadre journalistique, sans contre-vérification intégrale, ça ne sera pas possible.
Le rapport affirme que le site est vide alors qu'il contient un guide complet. Jolie hallucination, présentée comme une preuve.
Bon, je suis content de l'avoir testé mais Odysseus ressemble encore à un super cockpit dont plusieurs boutons ne sont pas encore reliés au moteur. Le chat via Ollama et les documents sont utilisables, mais le Cookbook, les agents, le calendrier et la recherche factuelle restent trop fragiles. Mais attention, n'allez pas croire que je critique le travail de PewDiePie, car le projet est encore très jeune, donc tous ces petits défauts sont normaux. Le potentiel d'Odysseus est énorme, mais pour le moment, je ne suis pas prêt de lui confier la gestion de mes sources, ou la rédaction d'un brouillon d'article sans perdre des heures à tout vérifier.
32 redémarrages d'affilée, 31 pubs pour McAfee, c'est le résultat du test mené par la chaîne Youtube Gamers Nexus sur un écran LG UltraGear 34GX900A-B branché à un PC tournant sous Windows. Puis au 32e démarrage, l'écran a eu la délicatesse de faire la promo d'un autre utilitaire LG, histoire de varier les plaisirs.
Sauf que personne n'a installé quoi que ce soit. L'app s'appelle "LG Monitor App Installer", elle débarque toute seule quand vous branchez le moniteur, et sa fiche technique sur le M
32 redémarrages d'affilée, 31 pubs pour McAfee, c'est le résultat du test mené par la chaîne Youtube Gamers Nexus sur un écran LG UltraGear 34GX900A-B branché à un PC tournant sous Windows. Puis au 32e démarrage, l'écran a eu la délicatesse de faire la promo d'un autre utilitaire LG, histoire de varier les plaisirs.
Sauf que personne n'a installé quoi que ce soit. L'app s'appelle "LG Monitor App Installer", elle débarque toute seule quand vous branchez le moniteur, et sa fiche technique sur le Microsoft Store réclame deux permissions qui piquent un peu : "toutes les ressources système" et "l'accès à votre connexion Internet". Pour un truc censé régler la luminosité de votre écran, on repassera donc sur la discrétion...
La vraie question que je me suis posée en découvrant cette histoire, c'est comment diable un câble HDMI arrive à faire atterrir un programme sur la machine ? Eh bien la réponse va vous plaire, parce que ce n'est ni un virus, ni un piratage, ni une faille mais bien une fonctionnalité de Windows (spéciale dédicace à l'Autorun, lool) !! Elle s'appelle device metadata, et elle traîne dans le système depuis Windows 7, à l'époque où il s'agissait surtout d'afficher proprement l'icône et le nom de votre imprimante.
L'astuce de LG fonctionne ainsi en 4 temps. Vous branchez le périphérique. Windows part interroger un service maison, Windows Metadata and Internet Services, pour récupérer les métadonnées du matériel. Ces métadonnées contiennent un identifiant qui pointe vers une app précise du Microsoft Store. Windows télécharge les pilotes si besoin + l'app, qu'il installe dans votre menu Démarrer. Et voilà, c'est fini comme dit Jean-Louis ! Vous n'avez cliqué sur rien du tout et vous récupérez leur Adware... Elle n'est pas belle la vie ???
Les conditions pour que ça se déclenche c'est simplement d'avoir accepté les "paramètres recommandés" à l'installation de Windows, être connecté au Microsoft Store, et être en ligne. Autrement dit, la configuration par défaut de la quasi-totalité des PC grand public. Si vous êtes hors ligne au moment du branchement, pas de souci, Windows patiente et retente plus tard.
Le meilleur, c'est ce que Microsoft explique lui-même dans sa propre doc à destination des dev, que "*La fonctionnalité d'installation automatique ne prévient pas l'utilisateur quand l'app est installée. Certains utilisateurs pourraient trouver cette expérience déroutante et frustrante, et mettre une mauvaise note à votre app. *". Tu m'étonnes John !
Ça veut surtout dire que le SEUL risque que Microsoft identifie, c'est la note qu'aura l'app sur le store. Ce n'est ni notre absence de consentement, ni ce que ça pourrait impliquer pour notre ordi. La note de cette app LG est d'ailleurs merdique... La prophétie s'est réalisée !!! lol
Cerise sur le gâteau, cette techno est officiellement dépréciée. Microsoft annonce son remplacement par un autre système, mais en attendant elle tourne toujours et elle installe toujours des merdouilles, par-ci par-là...
Mais alors qu'est-ce qu'elle pousse exactement, cette app LG ?
Hé bien un truc dont personne sur cette planète n'a jamais eu besoin, à savoir un essai gratuit de 30 jours pour McAfee Scam Detector, qui bascule ensuite sur un abonnement McAfee Plus Premium, à partir de 39,99 $ l'année (!!).
Actuellement, personne ne sait combien de machines sont touchées mais par contre, ce qu'on sait, c'est que les plaintes remontent à au moins 2024 sur les forums Microsoft, et que ça ne concerne pas que les modèles récents. Un LG UltraFine 32UN880-B acheté il y a 3 ans se comporte pareil. Et ni LG ni Microsoft n'ont publié le moindre communiqué à l'heure où j'écris ces lignes... (depuis, LG m'a répondu, voir la mise à jour en fin d'article)
Aussi, vous vous dites peut-être que c'est nouveau comme pratique mais pas du tout ! Y'a que le tuyau de diffusion qui s'est modernisé car il y a plus de 10 ans déjà, en 2015, Lenovo se faisait démonter pour
Superfish
, un adware préinstallé qui cassait le HTTPS avec son propre certificat racine. La même année, Dell se prenait le retour de flamme d'
eDellRoot
, un certificat livré avec sa clé privée dans la boîte. En 2017, on découvrait qu'un pilote audio
Conexant
livré chez HP enregistrait gentiment les frappes clavier. Alors bien sûr, à l'époque il fallait un PC entier pour se faire refourguer toute cette camelote et c'est vrai qu'aujourd'hui, suffit d'un écran et ensuite c'est Windows Update qui vous livre le bloatware.
Petite précision au passage, parce que j'ai vu plusieurs articles qui se sont emmêlés les pinceaux. De ce que moi j'ai compris, c'est que ce mécanisme n'a rien à voir avec l'ACR de LG, cette techno qui analyse ce que vous regardez sur les TV pour cibler la pub. Ce sont bien 2 sujets distincts puisque l'ACR, c'est du tracking de contenu sur les téléviseurs alors que le sujet dont je vous parle c'est de l'installation d'application via les métadonnées de périphérique sous Windows.
Alors si vous avez un écran LG, comment se protéger de ça ?
Le plus simple s'appelle
Win11Debloat
, un script PowerShell qui dispose depuis peu d'une option baptisée DisableDeviceAutoAppDownload qui coupe le robinet, et qui a ajouté LGElectronics.LGMonitorApp à sa liste d'apps supprimables. Ça permet de régler les deux problèmes d'un coup.
Après si vous préférez comprendre ce que vous faites plutôt que lancer un script, sachez qu'il écrit en réalité une seule valeur dans la base de registre :
Microsoft documente officiellement ce réglage pour les éditions Pro, Entreprise et Education, où vous le retrouvez en version cliquable via gpedit.msc, dans Configuration ordinateur > Modèles d'administration > Système > Installation de périphériques, au paramètre que Microsoft appelle "Prevent automatic download of applications associated with device metadata", que vous verrez traduit dans les Windows français. Après sur Windows Home il n'y a pas d'éditeur de stratégies, et rien ne garantit noir sur blanc que la clé y soit lue. Votre repli sûr, c'est donc le bouton planqué dans Panneau de configuration > Système > Paramètres système avancés > onglet Matériel.
Ce bouton, tiens. Je vous
montrais déjà comment le désactiver en 2019
, quand Windows vous demandait poliment si vous vouliez continuer à télécharger automatiquement les applications des fabricants de matériel. La question s'était donc déjà posée à l'époque et je l'avais complètement oublié...
Après, si vous voulez faire le ménage plus large sur une machine fraîchement installée,
SuperMSConfig
fait très bien le job, et
FlyOOBE
vous permet de reprendre la main dès l'écran de première configuration, là où ces fameux "paramètres recommandés" se cochent tout seuls. Parce qu'au fond, les
logiciels de merde installés d'office par les constructeurs
, c'est un sport qui n'a jamais vraiment pris sa retraite.
Voilà, moi je pense qu'un écran ou n'importe quel périphérique ne devrait pas avoir le droit d'installer des trucs chez vous, qui est le pire pour nous balancer de la pub !
Mise à jour du 21 juillet 2026 - LG m'a fait parvenir une réponse par l'intermédiaire de son agence de communication. Je vous la mets telle quelle :
"LG Electronics réaffirme que McAfee n'est pas installé automatiquement et n'est jamais installé sans le consentement explicite de l'utilisateur. Le programme d'installation de l'application LG Monitor est distribué via le processus officiel de distribution Windows de Microsoft, qui incluait McAfee en option. McAfee ne sera installé que si l'utilisateur choisit activement de poursuivre l'installation et donne son consentement."
Alors sur ce point précis, LG a raison, et je n'ai jamais écrit le contraire. Ce que Gamers Nexus a filmé, c'est une pop-up qui vous propose l'essai McAfee 31 fois sur 32 démarrages, pas un antivirus qui s'installe en douce dans votre dos. Il faut cliquer pour l'avoir.
Sauf que le reproche n'a jamais porté là-dessus. Le truc qui coince, c'est l'app LG Monitor elle-même, celle qui atterrit sur votre machine sans vous demander votre avis et qui réclame "toutes les ressources système". Et ça, LG ne le conteste pas du tout, LG le confirme même : "distribué via le processus officiel de distribution Windows de Microsoft", c'est exactement le mécanisme device metadata que je décris plus haut. Le consentement dont ils parlent, c'est celui pour McAfee, une fois que l'app est déjà chez vous. Je note aussi le "incluait" au passé, sans que LG précise si l'app propose encore McAfee aujourd'hui.
Deuxième partie de la réponse, LG tient à préciser que ses téléviseurs "ne collectent, n'enregistrent ni ne stockent les conversations ambiantes", et que la reconnaissance vocale est une fonctionnalité optionnelle, lancée par l'utilisateur, qu'on peut ne jamais activer. Ce qui tombe plutôt bien vu que je disais justement plus haut que la TV et l'écran PC, ce sont deux sujets différents. Je relève quand même que ce démenti parle du micro, pas de l'ACR.
Et à l'heure où j'écris cette mise à jour, LG n'a toujours rien publié de public sur le sujet. La réponse est arrivée dans ma boîte mail.
Stelios Kouloglou, ancien eurodéputé grec, et journaliste d'investigation, siégeait à la commission PEGA du Parlement européen et à l'époque, son cheval de bataille c'était de traquer Pegasus, le mouchard pour smartphone de la société israélienne NSO Group.
Eh bien devinez quoi ? Son smartphone à lui était aussi infecté par Pegasus !
C'est Citizen Lab, un labo planqué à l'université de Toronto, qui a retourné son iPhone en mai dernier et qui a retrouvé la trace de 2 infections. La première en oc
Stelios Kouloglou, ancien eurodéputé grec, et journaliste d'investigation, siégeait à la commission PEGA du Parlement européen et à l'époque, son cheval de bataille c'était de traquer Pegasus, le mouchard pour smartphone de la société israélienne NSO Group.
Eh bien devinez quoi ? Son smartphone à lui était aussi infecté par Pegasus !
C'est Citizen Lab, un labo planqué à l'université de Toronto, qui a retourné son iPhone en mai dernier et qui a retrouvé la trace de 2 infections. La première en octobre 2022, et la suivante en mars 2023. Pile au moment où la commission PEGA bossait sur son rapport, donc...
Mais avant de tout vous expliquer, je me permets de faire un petit rappel pour ceux qui ont raté le premier épisode. Pegasus, c'est un outil d'une société privée qui travaille dans la surveillance et qui s'appelle NSO Group. Cet outil est capable de s'installer tout seul sur un iPhone, sans avoir besoin du moindre clic de la victime. Aucune interaction, aucune trace et une fois qu'il est en place, cette saloperie siphonne tout ! Ce que votre micro et vos caméras enregistrent, vos messages, votre géoloc, vos datas...etc. Le Parlement européen avait donc monté la commission PEGA en avril 2022 justement pour comprendre pourquoi des États membres s'amusaient à espionner des journalistes, des avocats et des opposants politiques avec ça.
Alors qui a infecté Kouloglou ?
Eh bien personne n'a trouvé et c'est bien le problème. NSO ne donne jamais le nom de ses clients, et l'entreprise n'a pas répondu aux sollicitations. Kouloglou, lui, accuse le gouvernement grec, son propre pays, qui figure parmi les États épinglés par la commission aux côtés de la Pologne, la Hongrie et l'Espagne.
Sauf que Citizen Lab, le labo qui a fait l'analyse, n'a pu confirmer aucune piste et pense que d'autres parlementaires ont ou seront également infectés. Et le pire dans toute cette histoire, c'est qu'il ne se passe rien de plus...
La commission PEGA a rendu son rapport en mai 2023 avec une liste de recommandations comme encadrer le spyware, créer un labo technique européen, ouvrir des voies de recours et le Parlement a voté pour. Très bien ! Sauf que depuis la Commission européenne a rangé tout ça dans un tiroir.
Ça fait donc maintenant 3 ans que ces recommandations prennent la poussière. Et Kouloglou n'est même pas un cas isolé puisqu'il y a déjà eu Nikos Androulakis, un autre eurodéputé grec, visé lui par Predator, le cousin de Pegasus. À l'époque, tout le monde avait crié au scandale mais nous sommes maintenant quelques années plus tard, et il n'y a aucun aucune répercussion ni aucun changement.
Et pendant que la justice avance à deux à l'heure, et cela même si
NSO s'est pris une déculottée par WhatsApp
, le marché du mouchard se porte comme un charme ! Candiru, Paragon, Intellexa... Pour chaque NSO qui trébuche, d'autres se partagent le gâteau.
Alors qu'est-ce qu'on fait, nous, simples mortels sans immunité parlementaire ?
Bah déjà, si vous êtes journaliste, militant ou juste un parano bien organisé, activez le
Lockdown Mode d'Apple
, qui a déjà fait échouer des attaques de ce type. Et si vous flairez quelque chose de louche, sachez qu'on peut
faire analyser un smartphone pour y détecter une infection
, exactement comme Citizen Lab l'a fait pour Kouloglou.
Bref, un député qui enquête sur les espions se fait espionner, et l'Europe regarde ailleurs... J'ai connu meilleure pub pour la démocratie !
Pour la première fois, on connaît le titre exact d'un livre antique sans avoir ouvert le livre. Les chercheurs de la Vesuvius Challenge ont lu, écrit en plein milieu d'un papyrus carbonisé, la mention "Sur les vices, livre 1", un traité de philosophie grecque signé Philodème, un penseur épicurien actif au Ier siècle avant notre ère, dont le rouleau était resté soudé sur lui-même depuis l'éruption du Vésuve en l'an 79.
Ce rouleau, baptisé PHerc. 1667, vient d'être déchiffré d'un bout à l'autre. C
Pour la première fois, on connaît le titre exact d'un livre antique sans avoir ouvert le livre. Les chercheurs de la Vesuvius Challenge ont lu, écrit en plein milieu d'un papyrus carbonisé, la mention "Sur les vices, livre 1", un traité de philosophie grecque signé Philodème, un penseur épicurien actif au Ier siècle avant notre ère, dont le rouleau était resté soudé sur lui-même depuis l'éruption du Vésuve en l'an 79.
Ce rouleau, baptisé PHerc. 1667, vient d'être déchiffré d'un bout à l'autre. C'est le premier lu en entier.
Pour comprendre l'exploit, il faut imaginer l'état de ces documents : retrouvés en 1752 dans une luxueuse villa d'Herculanum, probablement celle du beau-père de Jules César, les quelque 1 800 rouleaux ont été changés en bâtons de charbon par la chaleur de l'éruption, au point que les dérouler à la main revient encore aujourd'hui à les réduire en miettes.
D'où l'idée, mise au point en vingt ans par Brent Seales, informaticien à l'université du Kentucky, de ne jamais y toucher. On glisse le rouleau dans un accélérateur de particules qui en réalise un scanner à rayons X d'une finesse extrême, on reconstitue en 3D chacune des couches enroulées à l'intérieur, puis on les déplie virtuellement à l'écran comme on aplatirait une viennoiserie feuilletée sans la déchirer.
Restait le pire. L'encre de l'époque est faite de carbone, exactement comme le papyrus brûlé qui la porte, donc elle est quasiment invisible sur les scans, et c'est là qu'intervient une IA entraînée à repérer les infimes différences de texture laissées par les lettres pour redessiner peu à peu un texte que l'œil humain ne voit pas.
Le résultat est franchement fort, avec 70 nouvelles colonnes de texte exhumées et, sur un autre rouleau, la mention "Philodème, Sur les dieux, livre 8" qui révèle aux historiens que cet ouvrage comptait plusieurs tomes, ce que personne ne soupçonnait jusqu'ici.
Et pour les spécialistes de l'Antiquité, ça compte vraiment, parce que la bibliothèque carbonisée d'Herculanum est la seule de tout le monde gréco-romain à nous être parvenue à peu près complète, et non en fragments recopiés au Moyen Âge par des moines.
Honnêtement, lire 2 000 caractères tracés par un Romain juste avant que tout brûle, ça vaut largement tous les chatbots qui écrivent des e-mails à votre place.
Un développeur indépendant a créé une horloge qui affiche des anecdotes mathématiques pour chaque minute de la journée, de 00h00 à 23h59. Nombres premiers, suite de Fibonacci, décimales de Pi ou de e...
Momentous est gratuite,
disponible sur le Web
et sur
iPhone
. Un projet passion assumé, puisque le créateur admet être quasiment le seul à l'utiliser.
Une horloge pas comme les autres
Oubliez les cadrans classiques. Momentous, imaginée par le développeur Andy Isaacson, part d'un postulat un peu f
Un développeur indépendant a créé une horloge qui affiche des anecdotes mathématiques pour chaque minute de la journée, de 00h00 à 23h59. Nombres premiers, suite de Fibonacci, décimales de Pi ou de e...
Momentous est gratuite,
disponible sur le Web
et sur
iPhone
. Un projet passion assumé, puisque le créateur admet être quasiment le seul à l'utiliser.
Une horloge pas comme les autres
Oubliez les cadrans classiques. Momentous, imaginée par le développeur Andy Isaacson, part d'un postulat un peu fou : et si chaque minute de la journée avait quelque chose de spécial à raconter ? L'application affiche l'heure, oui, mais elle y associe une anecdote mathématique tirée des propriétés du nombre affiché.
À 6h31, par exemple, l'app vous rappelle que 631 est un nombre premier. À 3h14, elle note que la séquence "314" apparaît à la 856e décimale du nombre e. Le tout s'affiche sur un écran à segments LED vert fluo, qui rappelle les vieux jouets des années 80. C'est inutile, et c'est justement ça qui est bien.
Comment ça marche
L'app pré-calcule des faits mathématiques pour chaque minute possible, de 00h00 à 23h59. Plusieurs générateurs passent au crible les combinaisons de chiffres : nombres premiers avec factorisation, suite de Fibonacci, apparition dans les décimales de Pi ou de e, puissances de 2 ou de 3, palindromes, et même des représentations en chiffres romains ou en binaire.
Andy Isaacson a développé tout ça en TypeScript avec React Native et Expo, ce qui lui permet de maintenir une seule base de code pour toutes les plateformes. Et il y a une petite fonction en plus : l'app peut scanner vos contacts localement, sans rien envoyer, pour trouver des correspondances entre l'heure et les numéros de téléphone de vos proches. Une façon assez rigolote de penser à quelqu'un à 14h10 parce que son numéro contient "1410".
Gratuite et disponible sur les plateformes Apple
Momentous est téléchargeable gratuitement sur l'App Store. Elle tourne sur iPhone (iOS 15.1 minimum), iPad, Mac Apple Silicon, et même sur l'Apple Vision Pro. Une version web existe aussi.
Côté Android, en revanche, c'est niet : le développeur explique manquer de temps pour gérer les contraintes du Play Store. Andy Isaacson reconnaît être le seul utilisateur régulier de son app, et il l'assume complètement. Mais ça devrait rapidement changer.
C'est le genre de projet qui ne prétend pas changer le monde, et c'est justement ça qui le rend chouette. Momentous est à mi-chemin entre l'art et le gadget pour amateurs de chiffres. Bon par contre, si les maths vous donnent des sueurs froides depuis le collège, passez votre chemin.
Vous avez un logiciel qui cause un peu trop avec Internet alors qu'il n'a rien à y faire ? Ou un petit utilitaire qui balance de la télémétrie dans votre dos sans vous demander votre avis ? Ou peut-être juste une application que vous voulez forcer en mode hors-ligne sans pour autant couper tout votre réseau ?
C'est LA situation classique où pour leur couper la chique, on finit par se battre avec les menus obscurs du pare-feu Windows. Sauf que maintenant, y'a un petit outil CLI qui fait exactemen
Vous avez un logiciel qui cause un peu trop avec Internet alors qu'il n'a rien à y faire ? Ou un petit utilitaire qui balance de la télémétrie dans votre dos sans vous demander votre avis ? Ou peut-être juste une application que vous voulez forcer en mode hors-ligne sans pour autant couper tout votre réseau ?
C'est LA situation classique où pour leur couper la chique, on finit par se battre avec les menus obscurs du pare-feu Windows. Sauf que maintenant, y'a un petit outil CLI qui fait exactement ça en une seconde : ProcNetBlocker.
C'est un utilitaire Windows en ligne de commande qui permet de bloquer l'accès réseau de n'importe quel processus comme ça pas besoin de créer des règles à rallonge. Vous tapez une commande, et hop, le processus est instantanément coupé du monde extérieur. C'est idéal pour blinder sa
vie privée face au tracking
incessant de certains éditeurs.
L'outil est super flexible puisqu'il propose deux approches. La première, c'est de cibler un processus par son PID (l'identifiant de processus). C'est parfait pour agir dans l'urgence sur un truc qui tourne déjà. La seconde, c'est de bloquer par le chemin de l'exécutable. Là, c'est plus radical puisque l'outil crée une règle persistante qui s'appliquera à chaque fois que vous lancerez cette application précise.
Le truc est portable (un petit ZIP de 7,5 Mo), et faut juste avoir les droits administrateur (logique, puisqu'on touche au pare-feu) et s'assurer que le service du pare-feu Windows est bien en cours d'exécution. Si vous utilisez déjà des solutions comme
CrowdSec
pour sécuriser vos serveurs, ProcNetBlocker sera un excellent complément pour vos postes de travail.
Une fois le ZIP récupéré sur le site d'AutoClose, voici les commandes magiques à connaître :
1. Bloquer un processus par son PID
Si vous connaissez l'ID du processus (via le gestionnaire des tâches ou un petit tasklist) :
Le projet supporte Windows 7, 8, 10 et 11 (ainsi que les versions Server en 64 bits) et c'est un must-have pour ceux qui aiment garder le contrôle sur ce qui sort de leur ordi !
Vous vous souvenez peut-être de Figure 01 qui nous avait tous bluffés l'année dernière en se faisant couler un petit café (qui a dit "dans sa couche ??) ?
Hé bien, la startup Figure AI ne chôme pas (contrairement à nous le vendredi matin) puisqu'elle vient de dévoiler son Helix 02, la nouvelle version de son cerveau numérique.
Et là, accrochez-vous bien parce qu'on passe un cap ! En effet, ce robot est désormais capable de vider un lave-vaisselle de manière totalement autonome.
Votre navigate
Vous vous souvenez peut-être de Figure 01 qui nous avait tous bluffés l'année dernière en se faisant couler un petit café (qui a dit "dans sa couche ??) ?
Hé bien, la startup Figure AI ne chôme pas (contrairement à nous le vendredi matin) puisqu'elle vient de dévoiler son Helix 02, la nouvelle version de son cerveau numérique.
Et là, accrochez-vous bien parce qu'on passe un cap ! En effet, ce robot est désormais capable de vider un lave-vaisselle de manière totalement autonome.
Alors je sais ce que vous vous dites : "Super, un truc à 150 000 balles pour faire ce que mon ado refuse de faire gratuitement". Sauf que la prouesse technique derrière est assez dingue. Jusqu'à présent, les robots humanoïdes, notamment ceux de Boston Dynamics (le fameux Atlas), fonctionnaient beaucoup sur de la "théorie du contrôle". En gros, des maths complexes pour garder l'équilibre, et du code impératif pour dire "lève le bras de 30 degrés". C'est hyper précis, mais c'est lourd à coder et ça manque de souplesse.
Là, Figure a tout misé sur une approche pixels-to-action de type "End-to-End". C'est ce qu'ils appellent le System 0.
En gros, ils ont viré un peu moins de 110 000 lignes de code C++ (le langage bien verbeux qu'on adore détester) pour les remplacer par un modèle d'IA unifié. Le robot "regarde" avec ses caméras et le réseau de neurones décide directement des mouvements. Et c'est comme ça que d'un coup, le robot gère tout : l'équilibre, la manipulation des objets glissants, et même la correction de ses propres erreurs en temps réel.
C'est un peu comme si votre Roomba avait soudainement appris à faire du parkour tout en tenant un plateau de verres en cristal.
Bon, vous vous en doutez, le marketing ne nous dévoile pas tout car il y a un petit piège derrière cette innovation. En fait cette approche "tout IA" a aussi des limites car si le modèle hallucine un mouvement, le robot peut très bien décider de lancer votre assiette en porcelaine de Limoges à travers la pièce. C'est donc pour ça qu'ils gardent quand même des garde-fous (System 1 et System 2) pour la planification à long terme. Mais c'est pas encore demain que je laisserai ce machin seul avec mon chat, sauf si je veux le transformer en frisbee ^^.
D'ailleurs, si vous suivez un peu l'actu des
robots humanoïdes
, vous savez que la concurrence est rude notamment avec l'
Optimus de Tesla
. Mais perso, je trouve que Figure a carrément une longueur d'avance sur la fluidité "humaine", là où Optimus fait encore un peu "mec bourré qui essaie de marcher droit". J'adorerai avoir un kit de dev pour jouer avec ce truc, mais vu le prix, je vais plutôt me rabattre sur Raspberry Pi... on fait avec ce qu'on a !
Et pour nous les bidouilleurs dans tout ça ?
Hé bien si vous n'avez pas 150 000 $ sous le matelas, sachez qu'il existe des projets open-source comme le ToddlerBot (un petit robot à environ 250$ imprimable en 3D) qui permettent de s'initier à la robotique bipède sans vendre un rein. C'est moins classe que Helix, mais au moins, si ça tombe, ça casse juste du PLA. Un coup de colle et c'est reparti !
Bref, on n'est pas encore au stade où il viendra vous border le soir, mais pour ce qui est des corvées ménagères, ça sent bon la fin de l'esclavage humain (pour le remplacer par celui des machines, mais chut, faut pas leur dire).
Ça va ? Vous avez passé un bon Noël ? Bien mangé ? Les cadeaux étaient cool ? Tant mieux pour vous, car de son côté, Tim Cook, a passé le sien à se faire lyncher sur X parce qu'il a posté une illustration de lait et cookies pour promouvoir
Pluribus
, la nouvelle série Apple TV+.
Pourquoi me direz-vous ? Et bien parce que tout le monde est persuadé que c'est de la bonne vieille image générée par IA.
Faut dire qu'il y a pas mal d'indices qui sèment le doute... John Gruber de Daring Fireball a été
Ça va ? Vous avez passé un bon Noël ? Bien mangé ? Les cadeaux étaient cool ? Tant mieux pour vous, car de son côté, Tim Cook, a passé le sien à se faire lyncher sur X parce qu'il a posté une illustration de lait et cookies pour promouvoir
Pluribus
, la nouvelle série Apple TV+.
Pourquoi me direz-vous ? Et bien parce que tout le monde est persuadé que c'est de la bonne vieille image générée par IA.
Faut dire qu'il y a pas mal d'indices qui sèment le doute... John Gruber de Daring Fireball a été le premier à tirer la sonnette d'alarme en pointant du doigt des détails bien chelous dans l'image. Le carton de lait affiche à la fois « Whole Milk » ET « Lowfat Milk » sur ses étiquettes. Comme si le designer avait voulu cocher toutes les cases en même temps ^^ Et le labyrinthe « Cow Fun Puzzle » sur le carton ? Ben il est impossible à résoudre. Enfin si, mais uniquement en passant autour du labyrinthe, pas dedans. C'est de l'IA tout craché.
D'ailleurs, Ben Kamens, un expert qui venait justement de publier un article sur les labyrinthes générés par IA, a confirmé que l'image présentait les « caractéristiques typiques » des IA qui galèrent avec ce genre de truc. Et Gruber a aussi fait remarquer qu'on ne voit jamais de puzzles sur des cartons de lait (qui sont cireux et difficiles à imprimer) mais plutôt sur des boîtes de céréales. Comme si l'IA avait mélangé deux concepts...
Apple TV+ a répondu en créditant un certain Keith Thomson comme artiste, précisant que l'œuvre avait été « créée sur MacBook Pro ». Sauf que personne n'a tagué ce Keith Thomson et quand Slashdot l'a contacté, le bonhomme a refusé de commenter spécifiquement le projet, se contentant de dire qu'il « dessine et peint toujours à la main et utilise parfois des outils numériques standard ».
Traduction : Un esquive de niveau olympique.
Le plus marrant dans tout ça c'est que Sundar Pichai de Google a posté une boule à neige générée par IA le lendemain avec le watermark Gemini bien visible, et tout le monde a trouvé ça « trop mignon ».
Deux poids deux mesures ^^
Maintenant y'a une théorie alternative qui circule. Certains pensent que les « erreurs » seraient en fait intentionnelles... Que ce serait des références à la série Pluribus elle-même qui parle d'une intelligence collective... Le message de Cook aurait en fait été adressé à « Carol », le personnage principal joué par Rhea Seehorn. Une sorte de méta-promotion qui aurait mal tourné ? J'y crois pas une seconde...
Je pense plutôt que Keith Thomson était en famille, qu'il avait autre chose à foutre, que de toute façon il déprime parce que Midjourney ou un autre sait reproduire son style à la perfection et qu'il s'est dit « Pourquoi je me ferais chier le cul à peindre des cookies de merde pour Apple alors que je suis en train de jouer aux Lego avec mes petits enfants ?« . Bah ouais, pourquoi ? Ce n'est qu'une théorie mais c'est la mienne...
Bref, que ce soit de l'IA, de l'art volontairement buggé pour la promo, ou juste un artiste qui a fait des choix bizarres, cette histoire illustre bien le climat actuel. Les gens sont tellement bombardés d'images IA et ont tellement rien à foutre de leurs journées qu'un vrai artiste avec 30 ans de carrière peut se retrouver accusé de « triche » à tort ou à raison, parce que son labyrinthe est mal foutu.
Bibliotik ça vous parle ou pas ? C'est un tracker torrent privé ultra-discret comme il y en a tant d'autres, où les fans de lecture vont chopper leurs ePubs.
Hé bien figurez-vous que Meta, Bloomberg, et toute une brochette de géants de la tech ont fait exactement pareil pour entraîner leurs IA. Sauf qu'eux, c'était pas pour lire du Stephen King au lit, mais pour aspirer 195 000 livres d'un coup et les transformer en "données d'entraînement".
Le dataset s'appelle Books3, et c'est un peu le Nap
Bibliotik ça vous parle ou pas ? C'est un tracker torrent privé ultra-discret comme il y en a tant d'autres, où les fans de lecture vont chopper leurs ePubs.
Hé bien figurez-vous que Meta, Bloomberg, et toute une brochette de géants de la tech ont fait exactement pareil pour entraîner leurs IA. Sauf qu'eux, c'était pas pour lire du Stephen King au lit, mais pour aspirer 195 000 livres d'un coup et les transformer en "données d'entraînement".
Le dataset s'appelle Books3, et c'est un peu le Napster des LLMs. Créé en 2020 par un chercheur IA nommé Shawn Presser, ce jeu de données de 37 Go compressés contient des bouquins scrapés directement depuis la bibliothèque pirate Bibliotik. L'idée de Presser était plutôt noble à la base puisqu'il voulait démocratiser l'accès aux données d'entraînement pour que les petits labos puissent rivaliser avec OpenAI et leurs mystérieux datasets "Books1" et "Books2" dont personne ne connaît le contenu.
Sauf que Books3 a fini par être intégré dans
The Pile
, un gros dataset de 825 Go créé par EleutherAI, et là ça a pris des proportions industrielles... Meta l'a utilisé pour entraîner LLaMA, Bloomberg pour BloombergGPT, et des dizaines d'autres projets. Le problème, c'est que ça contient des livres protégés par le copyright tels que des romans de Sarah Silverman, de George R.R. Martin, et même le bouquin de John Carreyrou sur Theranos, "Bad Blood". D'ailleurs Carreyrou vient de porter plainte avec d'autres auteurs contre six géants de l'IA dont Anthropic, Google, OpenAI, Meta, xAI et Perplexity.
Et comme vous vous en doutez, la défense de toutes ces entreprises c'est le fameux "fair use" des américains. En gros, ils disent que transformer des livres en vecteurs mathématiques pour qu'une IA apprenne à écrire, c'est pas du vol, c'est de l'apprentissage. Un peu comme quand vous lisez 500 bouquins et que ça influence votre style d'écriture. Sauf que vous, vous payez vos livres et vous avez un cerveau biologique alors que ces IA, elles, aspirent tout le web sans demander la permission à personne.
Et en juin dernier, deux juges californiens ont, sans surprise, tranché en faveur d'Anthropic et Meta sur certains points. Ils ont considéré que l'utilisation de livres protégés pour entraîner des modèles comme Claude ou Llama 2 pouvait constituer un usage "spectaculairement transformatif" donc légal. Par contre, télécharger les bouquins depuis des sites pirates, ça reste illégal... Bref, vous pouvez utiliser le butin, mais pas le voler vous-même...
De son côté, le sénateur américain Hawley n'a pas mâché ses mots en parlant du "plus grand vol de propriété intellectuelle de l'histoire américaine" et quand on voit que les auteurs ont touché environ 3000 dollars chacun dans le règlement de 1,5 milliard de dollars proposé par Anthropic alors que ces boîtes génèrent des milliards de revenus, je peux comprendre l'énervement.
Mais le pire, c'est qu'il existe des datasets alternatifs 100% légaux, ouverts, et utilisables sans risquer un procès !! J'ai par exemple découvert
Common Corpus
, et je kiffe le concept. C'est un projet coordonné par Pleias, une startup française, avec le soutien de HuggingFace, du Ministère de la Culture et de l'AI Alliance et ce dataset contient 500 milliards de mots, dont 180 milliards en anglais et 110 milliards en français.
Mais alors d'où viennent ces données légales ?
Hé bien du domaine public uniquement. Ce sont des millions de journaux américains qui ont été numérisés via le projet Chronicling America, des collections de patrimoine culturel, des monographies historiques...etc. Et tout a été vérifié pour s'assurer que les droits d'auteur sont bien expirés.. Donc dedans, y'a pas de livres piratés, ce qui veut dire pas de procès potentiels...etc.
Y'a aussi le dataset
Dolma
avec ses 3 trillions de tokens créé par l'Allen AI Institute, ou encore
RedPajama
qui atteint les 30 trillions de tokens, et ces projets sont open source avec tout le processus de construction documenté donc vous pouvez les auditer, les refaire, et les vérifier, contrairement aux datasets proprio où on vous dit "faites-nous confiance, on a rien fait de mal, hihihi".
Mais même si tout ces trucs open source ont l'air cool, le problème, c'est que personne (ou presque) ne les utilise parce que les vieux livres du domaine public, ça parle comme Molière ou Victor Hugo. Le vocabulaire est archaïque, les tournures de phrases sont datées... on dirait une discussion sur l'oreiller du couple Macron. Et vous l'aurez compris, un LLM entraîné là-dessus va avoir tendance à vous pondre du texte qui sent la naphtaline, alors que les livres modernes piratés, quand à eux, c'est du langage contemporain, des dialogues naturels, des références actuelles...etc.
C'est donc ça le dilemme... Choisir entre éthique ou performance. Les chercheurs de Mozilla et EleutherAI ont publié en janvier 2025
un papier sur les bonnes pratiques pour créer des datasets ouverts
, et ils admettent eux-mêmes que c'est compliqué car les métadonnées sont pourries, la numérisation coûte une blinde, et il faut des compétences juridiques ET techniques pour faire les choses proprement.
Un autre paradoxe encore plus cruel c'est que les projets qui documentent proprement leurs sources deviennent des cibles faciles pour les procès. C'est comme ça que le groupe anti-piratage danois Rights Alliance a fait supprimer Books3 via des notices DMCA, forçant EleutherAI à nettoyer The Pile alors que pendant ce temps, OpenAI reste discret sur ses données d'entraînement et évite ainsi les ennuis. Faire les choses bien, ça vous expose alors que faire les choses en douce pour entrainer votre IA, ça passe tranquillou (même si ça n'immunise pas totalement contre les procès non plus, faut pas déconner).
Et de plus en plus de sites partout sur la toile, changent petit à petit leurs conditions d'utilisation pour interdire le scraping par les IA... Autant dire que le web ouvert se referme petit à petit, ce qui rend encore plus galère de construire des datasets éthiques...
Bref, on est dans une situation où les géants aspirent tout sans vergogne, et où les petits qui essaient de faire les choses proprement galèrent... Sans parler des auteurs qui se retrouvent à quémander 3000 balles pour des œuvres qui valent bien plus. Common Corpus et tous ces autres projets ouverts prouvent, certes, qu'on peut entraîner des IA sans piller le travail des autres, mais ça demande énormément plus d'efforts et ça donne des résultats incroyablement moins sexy...
Voilà, au final, la vraie question n'est donc pas technique, mais politique. Est-ce qu'on doit accepter qu'une machine qui lit pour transformer un livre en vecteur, c'est OK parce que grâce à ce petit sacrifice, on peut profiter d'IA (open source de préférence) de folie ? Ou est ce qu'on se dit que lire c'est du vol quand c'est une machine qui lit ? Et dans ce cas, on accepte d'avoir des IA qui cause comme Balzac... ?
Vous pensiez que votre PC était blindé avec toutes vos protections activées ? Et bien ça c'était avant que des chercheurs de Riot Games (oui, les mêmes mecs derrière League of Legends et Valorant) ne découvrent une bonne grosse faille UEFI qui touche les cartes mères des quatre plus gros fabricants du marché, à savoir ASUS, Gigabyte, MSI et ASRock.
La faille se décline en plusieurs CVE selon les constructeurs (CVE-2025-11901 pour ASUS, CVE-2025-14302 pour Gigabyte, CVE-2025-14303 pour MSI, CVE-2
Vous pensiez que votre PC était blindé avec toutes vos protections activées ? Et bien ça c'était avant que des chercheurs de Riot Games (oui, les mêmes mecs derrière League of Legends et Valorant) ne découvrent une bonne grosse faille UEFI qui touche les cartes mères des quatre plus gros fabricants du marché, à savoir ASUS, Gigabyte, MSI et ASRock.
La faille se décline en plusieurs CVE selon les constructeurs (CVE-2025-11901 pour ASUS, CVE-2025-14302 pour Gigabyte, CVE-2025-14303 pour MSI, CVE-2025-14304 pour ASRock) et concerne les protections DMA au démarrage. En gros, le firmware UEFI prétend activer l'
IOMMU
(un mécanisme matériel d'isolation mémoire destiné à bloquer les attaques DMA), sauf que dans les faits, il ne le configure pas correctement. Votre système pense être protégé alors qu'il ne l'est pas du tout... Bref ça craint !
Du coup, un attaquant qui branche un périphérique PCIe malveillant sur votre machine (notamment via Thunderbolt ou USB4, qui exposent du PCIe) peut lire ou modifier la mémoire système avant même que Windows ou Linux ne démarre. Donc bien avant que vos protections système n'aient eu le temps de se mettre en place quoi... Et comme l'attaque se déroule avant le chargement de l'OS, les antivirus et outils de sécurité logiciels classiques n'ont pas encore démarré et ne peuvent donc pas intervenir. Seule une mise à jour du firmware UEFI peut corriger le problème.
Côté chipsets touchés, accrochez-vous parce que la liste est longue. Chez Gigabyte, les bulletins de sécurité mentionnent notamment des cartes basées sur les séries Intel Z890, W880, Q870, B860, H810, Z790, B760, Z690, Q670, B660, H610, W790, et côté AMD des X870E, X870, B850, B840, X670, B650, A620, A620A et TRX50.
Chez ASUS, les chipsets concernés incluent les séries B460, B560, B660, B760, H410, H510, H610, H470, Z590, Z690, Z790, W480 et W680.
Et de son côté, ASRock indique que ses cartes mères Intel des séries 500, 600, 700 et 800 sont également affectées. Bref, si vous avez une carte mère relativement récente, il y a de bonnes chances qu'elle soit dans le lot, même si cela dépend du modèle précis et de la version de firmware installée.
Bien sûr, comme souvent avec ce type de faille, son exploitation nécessite un accès physique à la machine, puisqu'il faut connecter un périphérique PCIe capable de mener une attaque DMA (par exemple un dongle Thunderbolt ou une carte PCIe spécialement conçue).
Ce n'est donc pas le genre d'attaque qui se propage via Internet, mais c'est quand même problématique, notamment dans les entreprises qui ont des postes de travail accessibles au public, dans les bibliothèques, ou tout autre environnement partagé. Sans parler de quelqu'un qui aurait un accès temporaire à votre machine genre un réparateur, un collègue malveillant, votre ex un peu trop curieux(se)… Ou encore le marché de l'occasion, où personne ne sait vraiment ce qui a pu être branché sur la carte mère avant.
Petite anecdote au passage, les chercheurs de Riot Games sont tombés sur cette faille parce que Valorant refusait de se lancer sur certains systèmes. Leur anti-cheat Vanguard vérifie que les protections DMA sont bien actives au démarrage, et il a détecté que sur certaines machines, ce n'était pas le cas. De fil en aiguille, ils ont creusé et fini par identifier ce problème côté firmware UEFI.
Bref, les quatre constructeurs ont publié (ou sont en train de publier) des mises à jour de firmware pour corriger le problème. Attention toutefois, chez Gigabyte, le correctif pour TRX50 est prévu pour le premier trimestre 2026, et chez ASRock, les BIOS pour les séries 600/700/800 sont disponibles mais ceux de la série 500 sont encore en cours de développement.
Donc allez faire un tour sur le site support de votre fabricant, vérifiez si votre modèle est concerné, et installez le patch si c'est le cas.
– Article en partenariat
avec Surfshark
–
Vous n’en pouvez plus des fenêtres intempestives, des pubs qui saturent votre écran, et du pistage massif invisible au quotidien ? Vous avez raison. Ces nuisances ne sont pas qu’agaçantes, elles alourdissent la navigation, exposent nos données personnelles, et ouvrent parfois la porte à des malwares ou du phishing. C’est d’ailleurs pour ça que je vous ai supprimé toutes les pubs sur mon site (
merci aux patreons
qui ont permis cela).
La bonne nouvelle, c
Vous n’en pouvez plus des fenêtres intempestives, des pubs qui saturent votre écran, et du pistage massif invisible au quotidien ? Vous avez raison. Ces nuisances ne sont pas qu’agaçantes, elles alourdissent la navigation, exposent nos données personnelles, et ouvrent parfois la porte à des malwares ou du phishing. C’est d’ailleurs pour ça que je vous ai supprimé toutes les pubs sur mon site (
merci aux patreons
qui ont permis cela).
Avant même de penser aux fenêtres intempestives, restons lucides : beaucoup de publicités ne sont pas aléatoires. Elles sont calibrées, ciblées, servies via des réseaux publicitaires qui traquent vos moindres clics, recherches, achats, comportements pour dresser un profil précis de vous.
Ce pistage va au-delà des simples pubs : il impacte vos prix (discrimination tarifaire), vos recommandations, et surtout votre vie privée. Pour le bloquer, il faut agir à plusieurs niveaux :
bloquer les scripts et pixels espions sur les pages web
arrêter les traqueurs tiers (ceux qui collectent vos données entre sites)
supprimer les fenêtres pop-up qui perturbent la navigation.
Le web n’est pas qu’une succession de pages à cliquer : c’est un véritable réseau truffé de petits mouchards. Parmi les plus furtifs, il y a les tracking pixels, les cookies et les web beacons. Trois noms qui peuvent sonner obscur, mais qui, une fois compris, vous aideront à reprendre la main sur votre vie numérique.
Le tracking pixel : un espion microscopique, mais redoutablement efficace
Imaginons un pixel de 1 par 1, totalement invisible à l’œil humain. Ce pixel, également appelé pixel tag, est en fait un mini-objet graphique ou un bout de code HTML glissé dans une page web ou un mail. Dès que votre navigateur affiche cette page, il va automatiquement charger ce pixel, et ainsi envoyer une avalanche d’informations à son serveur d’origine.
Et quelles infos ? Pratiquement tout ce qui peut donner un profil de votre comportement : les pages que vous avez visitées, les pubs sur lesquelles vous avez cliqué, le type d’appareil que vous utilisez, votre localisation approximative grâce à votre IP, la version de votre navigateur, la date et l’heure précise de votre visite, etc. Le tracking pixel, c’est un peu la Big Brother des données marketing, mais encapsulé dans une poussière numérique presque indétectable.
Ce dispositif est largement plébiscité, car il fonctionne en temps réel et, contrairement aux cookies, il ne s’appuie pas sur votre appareil pour stocker des informations. Il transmet directement à distance, ce qui le rend plus difficile à bloquer ou à effacer.
Les cookies : les compagnons de votre navigateur qui vous aiment un peu trop
À la différence des pixels, les cookies sont de petits fichiers texte que les sites déposent sur votre machine à chaque visite. Leur rôle premier est d’améliorer votre expérience en conservant vos préférences : langue choisie, paniers d’achats, sessions ouvertes, etc. Plutôt pratiques, donc. Sauf que dans le grand bazar du marketing en ligne, ces fichiers deviennent des espions collaboratifs. Ils enregistrent vos habitudes et servent à partager ces données entre dizaines de régies publicitaires, pour mieux vous bombarder. Vous pensez que ce site est le seul à vous traquer ? En réalité, ces cookies multiplient les relais invisibles derrière les boutons “J’aime” ou les vidéos intégrées.
Mais contrairement aux pixels, vous pouvez gérer les cookies plus facilement via votre navigateur : les bloquer, les effacer, ou les contrôler site par site.
Web beacons : le fantôme de l’email et des sites web
Plus proche du tracking pixel, le web beacon est une image ultra petite, souvent un “GIF 1×1 pixel”, caché dans un email ou sur un site. Comme le pixel, il se charge automatiquement et envoie des infos au serveur. Les conséquences ? Le serveur sait si vous avez ouvert un email, quand, depuis quel appareil, et où vous vous trouviez. Son usage dans l’email marketing est stratégique : il permet aux expéditeurs de savoir qui ouvre leur message, qui clique, et à quel moment. Parfois, il ouvre même la porte à un ciblage encore plus précis, car il détecte votre localisation via IP et recoupe les données.
Bon vous allez me dire … c’est bien beau tout ça tonton Korben, mais pourquoi faire la différence entre ces technologies ?
Parce que pour reprendre le contrôle, il faut comprendre ce qu’il faut attaquer. Bloquer un pixel ne bloque pas automatiquement un cookie, et vice versa. Certains bloqueurs de pubs repoussent avec succès les cookies tiers, mais laissent passer les pixels diffusés par des scripts HTML, et les web beacons, eux, se glissent souvent dans vos mails, bien loin du navigateur. Cette diversité rend le pistage terriblement robuste et difficile à éliminer par une simple action ponctuelle.
Les méthodes classiques
1. Les extensions navigateur : Adblock Plus, uBlock Origin, Ghostery… ces plugins restent la première étape, pour filtrer les requêtes publicitaires et couper les scripts intrusifs avant qu’ils ne chargent. L’avantage c’est qu’elles sont faciles à installer et gratuites. Le souci est qu’elles sont parfois incompatibles avec certains sites, que les pop-ups sont parfois non filtrés, et qu’elles peuvent ralentir la navigation.
2. Les réglages navigateurs : les navigateurs modernes (Chrome, Firefox, Edge) offrent des options anti-pistage et anti pop-up native, mais leur efficacité reste limitée face à des scripts plus complexes ou aux pubs via réseaux sociaux. Brave, Epic Privacy Browser, LibreWolf, etc. sont d’autres options possibles.
3. VPN + adblock : bloquer via un VPN classique peut aider, mais la vraie force est un service combiné. Les VPN classiques cachent votre IP et chiffrent le trafic, mais ne coupent pas forcément le dataset publicitaire ou les pop-ups. L’intégration d’un bloqueur de contenu dans le VPN représente la différence.
Surfshark ONE : le pack complet pour le blocage intelligent
Surfshark ONE n’est pas qu’un VPN.
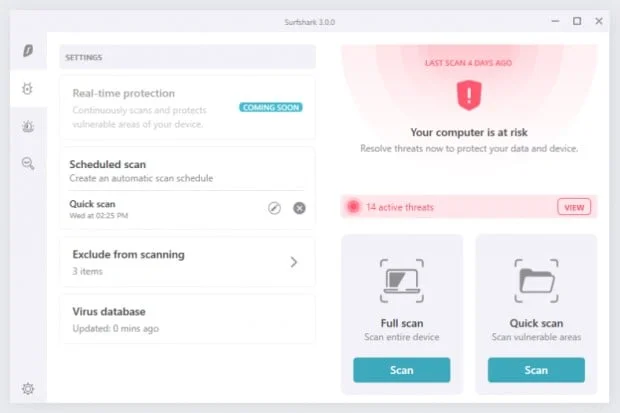
C’est une suite de cybersécurité (VPN + antivirus + moteur de recherche + alerte de fuite de données + Alternative ID) pensée pour éliminer pubs, trackers, pop-ups, et surtout, vous protéger contre les arnaques mail, le tout géré depuis une interface unique et claire.
CleanWeb, le bloqueur intelligent que j’ai déjà présenté, agit à la racine des pages web : il bloque non seulement les pubs visibles, mais aussi les scripts, pixels, malwares et traqueurs qui se glissent dans le code des pages. Sur smartphone ou PC, l’effet est quasi immédiat : baisse du nombre de pubs et déplacements plus rapides, sans « casser » les sites.
La nouveauté fin 2025 : Email Scam Checker. Ce scanner intelligent analyse vos mails entrants pour détecter les tentatives d’arnaque, phishing et spams avancés. Au lieu d’attendre de cliquer sur un lien suspect, vous êtes alertés en temps réel, ce qui réduit considérablement les risques d’infection ou de vol d’identité.
Interface intégrée : plus besoin de jongler entre extensions ou apps manuelles, tout est dans le même client Surfshark ONE, que ce soit sur Android, iOS, Windows ou macOS. Un contrôle centralisé, un paramétrage simple et une expérience utilisateur fluide.
Protection multi-appareils : vos smartphones, PC, tablettes sont protégés à la fois contre les pubs, les pop-ups, les traqueurs et désormais les mails scams, sans configuration complexe à chaque fois.
Avant, bloquer totalement la pub en ligne était chronophage et jamais parfait : extensions instables, failles, contournements fréquents. La multiplication des canaux (mail, mobile, desktop, jeux en ligne…) rendait la tâche impossible sans outils multiples.
Avec Surfshark ONE, la liaison entre VPN, bloqueur, scanner mail et gestion centralisée offre un rempart cohérent, le blocage ne se fait pas par à-coups, mais en continu, intelligement, ajusté à toutes vos activités numériques. Ce qui permet enfin de retrouver une navigation fluide, sécurisée et sans intrusion agressive, pour toute la famille ou l’entreprise.
Les pubs intempestives ne sont pas qu’une nuisance : elles sont la porte d’entrée des cybermenaces et une attaque frontale à la vie privée. Surfshark ONE propose aujourd’hui la réponse la plus complète, en combinant VPN, bloqueur intelligent et le tout nouveau scanner anti-arnaque mail. Si vous souhaitez retrouver le contrôle de votre surf, éviter ralentissements et failles de sécurité tout en profitant d’une vraie protection 360°, ce service est pour vous.
Et la bonne nouvelle, vous pouvez tester tout cela sans prise de tête, sur tous vos appareils, en un clic … et à tout petit prix puisque la suite est proposée pour 20 centimes de plus par mois par rapport au VPN seul. L’abonnement ONE classique est à 71€ TTC pour 27 mois (soit 2.63€/mois), quant à ONE+ (qui intègre en plus le service Incogni) il est dispo pour 5€/mois. De quoi commencer 2026 au taquet !
Je vais vous raconter la meilleure de la semaine… Microsoft vient quand même de passer 5 ans à gueuler sur tous les toits que
BinaryFormatter
est dangereux (ça servait à sérialiser/desérialiser des objets en binaire ave .NET) et qu’il faut arrêter de l’utiliser… et pourtant, on vient d’apprendre qu’ils continuent secrètement de l’utiliser dans WSUS (Windows Server Update Services), leur système censé sécuriser les mises à jour Windows.
Et bien sûr, ce qui devait arriver, arriva… Une magnifique f
Je vais vous raconter la meilleure de la semaine… Microsoft vient quand même de passer 5 ans à gueuler sur tous les toits que
BinaryFormatter
est dangereux (ça servait à sérialiser/desérialiser des objets en binaire ave .NET) et qu’il faut arrêter de l’utiliser… et pourtant, on vient d’apprendre qu’ils continuent secrètement de l’utiliser dans WSUS (Windows Server Update Services), leur système censé sécuriser les mises à jour Windows.
Et bien sûr, ce qui devait arriver, arriva… Une magnifique faille critique dans WSUS vient d’être rendue publique, ce qui met en danger environ 500 000 serveurs WSUS actuellement accessibles via le net.
L’histoire commence en réalité en 2020. A cette date, Microsoft déclare officiellement que BinaryFormatter est dangereux, ce qui ne les empêche pas de se faire poutrer Exchange, Azure DevOps, SharePoint en 2021/2021 justement à cause de ça. Du coup, en 2023, ils annoncent le bannissement total de BinaryFormatter en interne. En 2024, ils effectuent même une mise au rebus complète de .NET 9.
Mais c’était sans compter sur cette jolie CVE-2025-59287 d’octobre 2025 qui exploite à son tour BinaryFormatter dans WSUS !
Un oubli ? Pas si sûr, car Microsoft l’utilisait toujours pour déchiffrer les cookies d’authentification de WSUS, rendant ainsi ce système de mises à jour censé protéger Windows vulnérable. La faille, c’est donc une désérialisation non sécurisée. Un attaquant non authentifié envoie une requête SOAP craftée au endpoint GetCookie de WSUS, avec un cookie AuthorizationCookie contenant un payload malveillant. Et de son côté le serveur déchiffre ce truc avec AES-128-CBC, puis passe le résultat directement à BinaryFormatter pour désérialisation.
Et là, bim bam boum, une magnifique exécution de code arbitraire avec privilèges SYSTEM !
Techniquement, la vulnérabilité touche donc les Windows Server 2012 à 2025 qui ont le rôle WSUS activé. Le score CVSS de cette faille est quand même de 9,8 sur 10 ce qui est fait une faille super critique.
L’exploitation de cette faille débute le 24 octobre soit juste après la publication du patch d’urgence de Microsoft sortie la veille c’est à dire le 23 octobre, pour corriger lui-même un autre patch publié juste avant le 8 octobre. Bref un vrai bordel et il faut croire que les attaquants ont attendu la sortie de ce patch d’urgence pour comprendre comment fonctionnait la faille (
l’exploit est ici
).
De son côté, Google Threat Intelligence traque l’acteur cybercriminel UNC6512 qui a ciblé plusieurs organisations et les chiffres font pas plaisir puisque ce sont environ 100 000 tentatives d’exploitation en 7 jours qui ont eu lieues, et 500 000 serveurs WSUS exposés sur le net sur les ports par défaut (8530 HTTP, 8531 HTTPS).
Microsoft a dû sentir la douille arriver puisqu’ils ont déprécié WSUS en septembre de l’année dernière au profit d’autres solutions comme Intune ou WUfb, soit un an avant la sortie de la CVE. Mais bien sûr, comme l’outil reste dans Windows Server 2025 avec ses 10 ans de support réglementaire, des centaines de milliers d’entreprises l’utilisent encore…
Le chaos était garanti ! Maintenant vous me connaissez, je n’aime pas vous laisser sans solution, alors pour les admins sys qui lisent ça, sachez qu’il existe un script PowerShell baptisé
Find-WSUS
qui permet de détecter tous les serveurs WSUS configurés dans vos GPO. C’est pratique pour faire l’inventaire et vérifier que tout est patché. Et notez aussi que le patch d’urgence c’est le KB5070883. Et si vous ne pouvez pas patcher immédiatement parce que la vie est injuste, désactivez quand même le rôle WSUS de vos Windows Server, ou bloquez les ports 8530/8531 directement dans votre firewall.
Le vrai problème en fait, c’est que WSUS n’est qu’un symptôme car une grosse partie du code en entreprise est constitué de dette technique. C’est à dire du code “mort” qui continue de tourner car personne n’ose y toucher. Brrr… ça fait peur c’et sûr ! Surtout que même Microsoft n’arrive pas à tuer sa propre création 5 ans après l’annonce de sa mort officielle, donc autant dire qu’on a tous un sérieux problème.
Vous vous souvenez quand Paragon Software a sorti son driver NTFS3 pour Linux en 2021 ? Bien sûr que vous ne vous en souvenez pas parce que vous êtes gens normaux. Mais le titi barbus sous Linux étaient très contents !! Enfin un driver NTFS kernel-space performant et maintenu par une boite sérieuse !
Mais le problème c'est qu'un an plus tard, le développeur principal du driver a disparu de la circulation. Silence radio total et depuis les bugs se sont accumulés et il n'y a plus eu de patch. Et a
Vous vous souvenez quand Paragon Software a sorti son driver NTFS3 pour Linux en 2021 ? Bien sûr que vous ne vous en souvenez pas parce que vous êtes gens normaux. Mais le titi barbus sous Linux étaient très contents !! Enfin un driver NTFS kernel-space performant et maintenu par une boite sérieuse !
Mais le problème c'est qu'un an plus tard, le développeur principal du driver a disparu de la circulation. Silence radio total et depuis les bugs se sont accumulés et il n'y a plus eu de patch. Et aujourd'hui en 2025, les utilisateurs Linux continuent d'utiliser ce vieux ntfs-3g (driver FUSE) préhistorique de 2008.
Heureusement,
Namjae Jeon a décidé de tout refaire from scratch
!! C'est super ça non ? Alors moi je connaissais pas Namjae, mais c'est lui qui a créé le driver exFAT pour Linux et qui maintient le code du serveur KSMBD dans le kernel (à vos souhaits !). Le gars sait coder proprement, et surtout contrairement à l'autre qui a disparu, il maintient ses projets sur la durée.
Son nouveau driver s'appelait NTFSPLUS à l'origine, mais bonne nouvelle :
il vient d'être renommé tout simplement "NTFS"
pour sa soumission v3 sur la mailing list du kernel Linux. Pourquoi ce changement ? Parce que Namjae est reparti de l'ancien driver NTFS read-only qui existe depuis des années dans le kernel, un code beaucoup plus propre et bien commenté. Comme ça au lieu de partir sur une base Paragon qui ressemble à un champ de mines mal documenté, il a juste repris le code legacy et y a ajouté le support en écriture. Et maintenant que ça s'appelle "NTFS" tout court, c'est plus clair pour tout le monde.
Le résultat c'est donc un gros patch qu'il vient de soumettre et niveau features, ça envoie du paté de manchot : implémentation iomap, suppression des buffer-head, des utilitaires user-space publics, support IDMAPPED mount, fonctionnalité readahead pour le fichier $MFT, et surtout la suppression de la limitation 2TB sur les systèmes 32-bit. Bref, tout ce que NTFS3 devait faire mais n'a jamais vraiment fait.
Et niveau perfs, les benchmarks sont encore meilleurs que prévu. On parle de +3 à 5% en écriture single-thread et carrément +35 à 110% en multi-thread par rapport à NTFS3. Le listing des fichiers est 12-14% plus rapide, et le montage d'une partition de 4 To prend moins d'une seconde (contre plus de 4 secondes avec NTFS3). Techniquement, c'est mieux sur tous les tableaux !
Par contre, faut pas s'emballer trop vite non plus. Le driver est toujours marqué comme expérimental et le journaling complet n'est pas encore fonctionnel. Y'a juste le replay du journal qui existe, et d'après Namjae lui-même, ça marche pas correctement pour l'instant. Le support complet du journaling est prévu après l'intégration upstream.
Maintenant la vraie question c'est : est-ce que les gens vont faire confiance à ce nouveau driver ? Parce que NTFS3, ça avait l'air super aussi au début pour finalement être boudé par la communauté. Les utilisateurs Linux ont été hypés et déçus une fois... Et ça c'est dramatique car on peut tromper 1 linuxiens mille fois...non, c'est pas ça mais vous avez compris...
Bref, nos barbus en culottes courtes ne sont pas pressés je pense, de retenter l'expérience NTFS en écriture car même si le nouveau driver affiche +110% de perfs sur le papier, ça ne garantit rien sur la fiabilité à long terme et surtout sur la maintenance. Mais bon j'ai confiance en Namjae Jeon qui a un excellent track record avec exFAT et KSMBD ! Donc je garde la foiiiii !
Et puis il y a la question de l'adoption par les distributions car même si le driver NTFS est intégré dans le kernel Linux principal, ça ne veut pas dire que Debian, Ubuntu ou Fedora vont switcher dessus par défaut. Elles ont encore les doigts un petit peu brûlés avec NTFS3 et vont probablement attendre 2-3 ans pour voir comment ça évolue avant de faire le changement. En attendant, ntfs-3g continuera de vivre sa vie peinarde malgré ses 17 ans d'âge.
En attendant que ce jour de gloire arrive pour NTFS, si vous voulez tester le nouveau driver,
le code est dispo sur Github
!
Vous venez de claquer plusieurs milliers d’euros dans une solution antivirus dernier cri pour votre boîte car le commercial vous a convaincu avec du machine learning, de l’IA comportementale, du threat hunting prédictif et j’en passe…
Cool story ! Mais si je vous disais qu’un petit exécutable open source gratuit peut potentiellement passer à travers ? Ce programme s’appelle
al-khaser
et je vous assure qu’il va vous faire déchanter, car ce truc, c’est le détecteur de mensonges des solutions de cy
Vous venez de claquer plusieurs milliers d’euros dans une solution antivirus dernier cri pour votre boîte car le commercial vous a convaincu avec du machine learning, de l’IA comportementale, du threat hunting prédictif et j’en passe…
Cool story ! Mais si je vous disais qu’un petit exécutable open source gratuit peut potentiellement passer à travers ? Ce programme s’appelle
al-khaser
et je vous assure qu’il va vous faire déchanter, car ce truc, c’est le détecteur de mensonges des solutions de cybersécurité.
Al-khaser est outil qui ne fait rien de méchant en soi… C’est ce qu’on appelle un PoC, un “proof of concept” avec de bonnes intentions car il rassemble dans un seul programme toutes les techniques que les vrais malwares utilisent pour se planquer tels que la détection de machines virtuelles, le contournement des débogueurs, l’échappement aux sandbox, et j’en passe.
Comme ça, si votre antivirus ne détecte pas al-khaser, il y a de bonnes chances qu’il rate aussi les vraies menaces qui utilisent les mêmes techniques.
Faut dire que les éditeurs d’antivirus et d’EDR adorent nous vendre leurs nouvelles fonctionnalités IA de fou alors que certaines de leurs solutions ne détectent même pas des techniques pourtant connues depuis longtemps.
Al-khaser met donc tout ça en lumière de façon assez brutale en enchaînant des dizaines de vérifications. Par exemple, il va regarder si votre processeur a vraiment le bon nombre de cœurs ou si c’est une simulation. Il va checker l’adresse MAC de votre carte réseau pour voir si elle correspond à un hyperviseur VMware ou VirtualBox. Il va mesurer le temps d’exécution de certaines opérations pour détecter si le système est accéléré artificiellement, comme dans une sandbox d’analyse. Il va même tester des API Windows classiques comme IsDebuggerPresent ou CheckRemoteDebuggerPresent pour voir si quelqu’un espionne son exécution.
Maintenant si vous voulez tester les protections anti-debug de votre système, vous tapez :
al-khaser.exe –check DEBUG –sleep 30
Oui si vous voulez voir si votre virtualisation VMware ou QEMU est bien masquée :
al-khaser.exe –check VMWARE –check QEMU
Bien sûr, ces techniques ne sortent pas de nulle part car elles sont documentées depuis des années notamment
dans ce référentiel
dont je vous
déjà parlé
.
Les équipes de pentest et les red teams adorent al-khaser car ça leur permet de montrer aux décideurs que leur gros investissement en cybersécurité n’est peut-être pas aussi solide qu’ils le pensaient. Vous lancez l’outil un vendredi après-midi dans un environnement de test, et vous voyez instantanément ce que votre EDR détecte ou pas.
Voilà, une fois encore, rassurez-vous, al-khaser ne fait rien de malveillant… Il ne vole pas de données, ne chiffre pas vos fichiers, ne lance pas de ransomware mais se contente juste de lever la main et de dire “hé ho, je suis là, regardez moi, je fais plein de des trucs louches !!”.
Bien sûr, ne lancez pas al-khaser sur n’importe quelle machine car c’est un outil de test qui doit rester dans un environnement contrôlé. Si vous le lancez sur le réseau de prod sans prévenir votre équipe sécu, vous allez déclencher des alertes partout et recevoir des appels pas très sympathiques. Et surtout, juridiquement, vous devez avoir l’autorisation du propriétaire de l’infrastructure, sinon, vous risquez de gros ennuis.
Ce projet est open source, écrit essentiellement en C++, et disponible sur GitHub. Y’a plus qu’à vous monter une VM isolée, récupérer al-khaser, et voir ce que ça donne.
Cet article fait partie de
ma série spéciale hackers
. Bonne lecture !
Vous connaissez APT27, Winnti, Mustang Panda… Ces groupes de cyberespionnage chinois qui font régulièrement les gros titres. Mais il y en a un dont vous n’avez probablement jamais entendu parler. Et c’est justement ça qui le rend flippant : Phantom Taurus.
Pendant deux ans et demi, ce groupe fantôme s’est infiltré dans les ministères des affaires étrangères, les ambassades et les réseaux de télécommunications à travers l’Afri
Vous connaissez APT27, Winnti, Mustang Panda… Ces groupes de cyberespionnage chinois qui font régulièrement les gros titres. Mais il y en a un dont vous n’avez probablement jamais entendu parler. Et c’est justement ça qui le rend flippant : Phantom Taurus.
Pendant deux ans et demi, ce groupe fantôme s’est infiltré dans les ministères des affaires étrangères, les ambassades et les réseaux de télécommunications à travers l’Afrique, le Moyen-Orient et l’Asie. Personne ne s’en est rendu compte avant le 30 septembre 2025, quand les chercheurs de l’
Unit 42 de Palo Alto Networks
ont levé le voile sur cette opération d’espionnage de très haut niveau.
7 décembre 2022, Riyadh. L’avion du président Xi Jinping est escorté par quatre chasseurs de l’armée saoudienne qui dessinent les couleurs chinoises dans le ciel. Le prince Faisal bin Bandar Al Saud l’accueille sur le tarmac pour le premier sommet historique Chine-États arabes. Signature de la Déclaration de Riyadh, renforcement du partenariat stratégique entre Pékin et Riyad. Ça ne rigole pas !
Mais pendant que les diplomates négocient dans les salles officielles, Phantom Taurus est déjà dans leurs systèmes. Les hackers infiltrent les serveurs Exchange des ministères des affaires étrangères qui participent au sommet. Leur mission : fouiller les emails contenant les noms “Xi Jinping” et “Peng Liyuan” pour savoir ce que les pays arabes pensent VRAIMENT de ce rapprochement avec la Chine.
En surface, tout le monde sourit pour les photos officielles mais en coulisses, les services chinois lisent en temps réel les communications diplomatiques confidentielles de leurs nouveaux “partenaires stratégiques”. C’est ça, l’espionnage moderne.
L’histoire commence réellement en juin 2023 quand les analystes de Unit 42 détectent des activités suspectes qu’ils classent sous le code CL-STA-0043. Un cluster d’activité malveillante parmi des centaines d’autres, sauf que celui-là sent plutôt “bon”. Pendant des mois, les chercheurs accumulent les preuves, connectent les points, observent les patterns.
Mai 2024, le cluster est promu “temporary threat group” avec un nom de code évocateur : Operation Diplomatic Specter. Spectre Diplomatique. Ça sonne comme un bouquin de Tom Clancy version cyberpunk. Mais ce n’est qu’après une année supplémentaire d’investigation que Unit 42 franchit le cap et baptise officiellement ce groupe : Phantom Taurus.
Pourquoi Taurus ? Hé bien parce que chez Unit 42, tous les groupes chinois portent le nom de la constellation du Taureau. Taurus pour la Chine, Ursa pour la Russie, Pisces pour la Corée du Nord, Serpens pour l’Iran. Et Phantom ? Tout simplement parce que ce groupe est littéralement un fantôme, capable d’opérer dans l’ombre pendant des années sans se faire remarquer.
Et si Phantom Taurus est un groupe fantôme, alors NET-STAR est son arme invisible. C’est une suite de malwares entièrement développée en .NET, spécialement conçue pour infiltrer les serveurs IIS et le joyau de cette collection s’appelle IIServerCore.
IIServerCore c’est une backdoor modulaire et fileless. Cela veut dire qu’elle opère entièrement en mémoire dans le processus w3wp.exe d’IIS. Rien sur le disque dur, rien dans les logs classiques. Fantôme, je vous dis. Son point d’entrée est un web shell ASPX nommé OutlookEN.aspx qui contient un binaire compressé en Base64. Ainsi, quand le web shell s’exécute, il charge IIServerCore directement dans la mémoire et l’attaque commence.
Et ses capacités sont impressionnantes : opérations sur le système de fichiers, accès aux bases de données, exécution de code arbitraire, gestion de web shells, contournement des solutions de sécurité, et chiffrement de toutes les communications avec le serveur C2.
Le deuxième outil, AssemblyExecuter, charge et exécute des assemblies .NET additionnels directement en mémoire. Sa version 2 inclut même des méthodes dédiées pour contourner AMSI (Antimalware Scan Interface) et ETW (Event Tracing for Windows). Résultat, Phantom Taurus peut exécuter du code malveillant même dans des environnements ultra-surveillés sans déclencher d’alerte.
Un détail que j’ai trouvé particulièrement malin dans leur manière de procéder c’est leur technique de
timestomping
. En gros, c’est l’art de modifier les métadonnées temporelles d’un fichier pour le faire passer pour un vieux fichier légitime.
Phantom Taurus a donc timestompé le web shell OutlookEN.aspx pour qu’il corresponde au timestamp d’un autre fichier ASPX déjà présent sur le système. Ils ont aussi modifié le temps de compilation des backdoors NET-STAR vers une date future aléatoire. C’est tordu, mais dans une investigation forensique, un analyste qui voit un fichier ASPX avec un timestamp de 2018 va naturellement penser qu’il est légitime et ne va pas creuser plus loin.
Bref, pendant longtemps, Phantom Taurus s’est concentré sur l’exfiltration d’emails via des serveurs Microsoft Exchange compromis. Ils exploitaient des vulnérabilités connues comme ProxyLogon (CVE-2021-26855) et ProxyShell (CVE-2021-34473), puis cherchaient des emails contenant des mots-clés liés aux intérêts chinois : données militaires, infos sur les télécommunications et l’énergie, mentions de Xi Jinping, Joe Biden et autres leaders politiques.
Mais début 2025, le groupe fait évoluer sa stratégie. Au lieu de se limiter aux emails, ils commencent à cibler directement les bases de données SQL Server. Pour cela, ils sortent un outil fait maison, un script batch nommé mssq.bat qui se connecte au serveur SQL avec le compte sa préalablement obtenu, exécute des requêtes dynamiques avec des keywords spécifiques, et sauvegarde les résultats au format CSV. Le script est exécuté à distance via Windows Management Instrumentation (WMI) et les chercheurs les ont observés chercher des documents relatifs à l’Afghanistan et au Pakistan.
Cette évolution montre surtout une chose : Phantom Taurus s’adapte. Ce passage de l’email mining au database mining leur permet d’obtenir bien plus de données qu’ils ne pourraient en trouver dans des conversations par email.
Et surtout, Phantom Taurus ne travaille pas en vase clos. Il partage une infrastructure opérationnelle avec d’autres groupes chinois connus comme Iron Taurus (APT27), Starchy Taurus (Winnti, APT41), et Stately Taurus (Mustang Panda). Les serveurs C2 qu’ils utilisent ont les mêmes adresses IP, les mêmes domaines malveillants, les mêmes informations de registration.
Mais attention, même s’ils partagent l’infrastructure, Phantom Taurus maintient une compartimentation opérationnelle stricte. Les composants spécifiques de NET-STAR n’ont jamais été observés dans les opérations des autres groupes. C’est comme s’ils louaient un datacenter commun, mais que chacun avait ses propres serveurs et outils. Ça permet de mutualiser les coûts tout en préservant le secret des opérations.
Maintenant, est ce que vous savez ce qui différencie vraiment Phantom Taurus des autres APT ? C’est leur obsession pour la persistence. En effet, la plupart des groupes, quand ils se font détecter publiquement, disparaissent pendant des semaines voire des mois pour se refaire une santé. Mais pas Phantom Taurus qui refait surface en quelques heures ou jours après avoir été détectés.
Unit 42 a ainsi documenté un cas où Phantom Taurus avait maintenu un accès à un réseau pendant presque deux ans, avec des exfiltrations périodiques de données sensibles au bon moment. Cette approche révèle la nature stratégique de leurs opérations. Ces accès soutenus à long terme leur permettent de revenir piocher de l’information chaque fois qu’un événement géopolitique important se profile.
Après pour vraiment comprendre Phantom Taurus, il faut le replacer dans le contexte plus large de l’espionnage cyber chinois. Par exemple, l’attaque contre le siège de l’Union Africaine à Addis-Abeba, financé et construit par la Chine est un cas assez emblématique de leur mode opératoire.
Durant cinq ans, chaque nuit entre minuit et 2h du matin, toutes les données du siège de l’UA étaient transférées vers des serveurs à Shanghai. Quand l’UA a voulu acheter ses propres serveurs, la Chine a “généreusement” offert de les fournir gratuitement. Du coup, ils se sont retrouvés avec des serveurs pré-compromis installés au cœur même de l’organisation panafricaine.
Les équipes techniques ont même découvert par la suite, des microphones cachés dans les murs et les bureaux…
Phantom Taurus est en réalité un outil parmi d’autres dans l’arsenal cyber chinois. C’est un outil spécialisé dans l’espionnage diplomatique et les télécommunications. Du coup, pour contrer leurs attaques, Palo Alto Networks a mis à jour ses produits de sécurité pour détecter NET-STAR. Ils ont par exemple upgradé leur logiciel Cortex XDR pour relever quand le processus w3wp.exe spawne des processus enfants suspects comme cmd.exe ou powershell.exe. Comme ça, même si IIServerCore est fileless et opère en mémoire, Cortex XDR peut le détecter.
Aujourd’hui encore, Phantom Taurus est toujours actif. Les dernières activités observées datent de quelques mois seulement avant la publication du rapport de Unit 42 mais maintenant que le groupe est exposé publiquement, ils vont probablement modifier leurs outils, changer leur infrastructure, et développer de nouvelles techniques d’évasion.
Mon pari c’est qu’ils vont upgrader NET-STAR, modifier quelques TTPs (Tactiques, techniques et procédures) pour éviter les détections connues, mais garder leur approche fondamentale d’accès long terme, d’exfiltration opportuniste, et de synchronisation avec les événements géopolitiques.
Bah oui, pourquoi changer une recette qui marche ?
Voilà, c’est la fin de l’histoire… En tout cas pour l’instant car pendant que tout le monde se focalise sur les gros ransomwares et les attaques spectaculaires, Phantom Taurus continue tranquillement et discrètement à aspirer les secrets diplomatiques du monde entier…
Vous savez ce qu’il y a dans votre chargeur rapide USB-C posé là, sur votre bureau ? Il y a du
nitrure de gallium
. Hé bien ce truc, c’est la même technologie qui permet à l’armée américaine de faire tomber 49 drones du ciel en une seule impulsion. C’est ce qui s’est passé le 26 août à Camp Atterbury dans l’Indiana, où
la société Epirus a fait une démonstration
de son système Leonidas devant des représentants de pays alliés.
Cette machine,
baptisée en référence au roi spartiate qui défendait le
Vous savez ce qu’il y a dans votre chargeur rapide USB-C posé là, sur votre bureau ? Il y a du nitrure de gallium. Hé bien ce truc, c’est la même technologie qui permet à l’armée américaine de faire tomber 49 drones du ciel en une seule impulsion. C’est ce qui s’est passé le 26 août à Camp Atterbury dans l’Indiana, où
la société Epirus a fait une démonstration
de son système Leonidas devant des représentants de pays alliés.
Cette machine,
baptisée en référence au roi spartiate qui défendait les Thermopyles
, ne tire pas de projectiles. A la place, elle génère un champ électromagnétique dans un arc de 60 degrés et tout ce qui vole dedans tombe comme une mouche. Les circuits grillent, les servomoteurs deviennent fous, et paf, le drone s’écrase. Le truc génial c’est que le coût de revient par drone abattu n’est que de quelques centimes, contre des dizaines de milliers de dollars pour un missile traditionnel.
L’armée américaine a signé un contrat de 66 millions de dollars
pour quatre prototypes, soit environ 16,5 millions pièce. Ça peut paraître cher, mais comparé au coût d’un système de défense classique et surtout au coût des munitions, c’est donné. Vous payez une fois et vous avez une quantité illimitée de destructions de drones… Pas de munitions à racheter, juste de l’électricité et un peu de maintenance.
Le système fonctionne donc avec
des semi-conducteurs au nitrure de gallium
au lieu des bons vieux magnétrons qu’on trouvait dans les micro-ondes de nos grands-mères. Ces puces GaN peuvent balancer des kilowatts de puissance sans chauffer comme un four, ce qui permet au système de tirer en continu. De leur côté, les Chinois développent leur propre système appelé Hurricane avec des tubes à vide old-school et ce qui est drôle c’est que la Chine produit 98% du gallium mondial.
Et comme elle
a décidé de bloquer ses exportations vers les États-Unis
, les entreprises américaines comme Epirus se tournent vers des alternatives. Le Japon, leader mondial du recyclage de gallium, devient donc une source cruciale pour contourner le blocage chinois.
Lors du test en Indiana,
le système a détruit
100% des drones utilisés lors de leurs 5 scénarios de tests IRL. Le clou du spectacle étant la mise à terre de 49 drones d’un coup ! Regardez, c’est impressionnant.
Les observateurs présents ont décrit la scène comme surréaliste… une vague de drones qui tombent du ciel en même temps, leurs moteurs qui crépitent avant le silence… Le PDG d’Epirus, Andy Lowery, a même qualifié ça de moment historique. Un peu pompeux, mais bon, quand tu viens de prouver que ton micro-ondes géant fonctionne, tu peux te permettre.
Les Marines américains vont également recevoir
une version portable appelée ExDECS
(Expeditionary Directed Energy Counter-Swarm) qui peut être montée sur n’importe quel véhicule et il existe même une version “pod” qui peut être accrochée sous un avion. C’est beau la guerre quand même, non ? (Je décooooonnne !)
Le ExDECS
Matéo, 16 ans, qui fait voler son DJI au-dessus de l’aéroport parce qu’il veut faire une vidéo TikTok a intérêt à bien se tenir !!! Et Vladimir aussi ^^.
Epirus prépare déjà la version 2
qui sera deux fois plus puissante et pourra griller des drones encore plus loin… J’ai hâte de voir ça (ou pas…)
Si vous avez un joli smartphone OnePlus, vous allez être content d’apprendre qu’il s’y cache une faille critique découverte par
Rapid7
! Et quand je dis critique c’est pas pour rigoler puisque depuis 4 ans, n’importe quelle app sur votre OnePlus peut aspirer tous vos SMS sans que vous ne soyez au courant.
Estampillée CVE-2025-10184, cette faille touche tous les OnePlus équipés de OxygenOS 12 à 15. En 2021, OnePlus a en effet bidouillé le package Telephony d’Android en y ajoutant trois petits pas
Si vous avez un joli smartphone OnePlus, vous allez être content d’apprendre qu’il s’y cache une faille critique découverte par
Rapid7
! Et quand je dis critique c’est pas pour rigoler puisque depuis 4 ans, n’importe quelle app sur votre OnePlus peut aspirer tous vos SMS sans que vous ne soyez au courant.
Estampillée CVE-2025-10184, cette faille touche tous les OnePlus équipés de OxygenOS 12 à 15. En 2021, OnePlus a en effet bidouillé le package Telephony d’Android en y ajoutant trois petits passagers clandestins : PushMessageProvider, PushShopProvider et ServiceNumberProvider. Ces trucs n’existaient pas dans Android stock et ont été inventés par les équipes OnePlus / Oppo pour on ne sait quelle raison obscure.
Mais le problème, c’est que ces trois compères ont été codés avec les pieds puisque leurs manifests ne demandent pas la permission READ_SMS pour accéder aux textos. Du coup, n’importe quelle app installée sur le téléphone peut aller fouiller dans les messages comme si c’était tiroir à chaussettes, simplement à l’aide de quelques injections SQL.
Bien sûr, Rapid7 a essayé de contacter OnePlus, 7 fois entre mai et août 2025. Et pas de réponse. OnePlus a fait l’autruche espérant surement que le problème disparaitrait de lui-même… Technique éprouvée, mais qui ne fonctionne pas du tout quand il s’agit de cybersécurité.
C’est donc seulement après la publication publique de la faille en septembre que OnePlus a daigné répondre : “Nous avons lancé une investigation”. Ah ben merci les gars, vous auriez pas pu la lancer 7 mois plus tôt, mais bon, breeef, passons…
Donc à l’heure où j’écris ces lignes, il n’y a toujours pas de correctif. OnePlus continue de vendre des téléphones vulnérables en toute connaissance de cause et tout va bien. Voilà, donc en attendant le patch hypothétique, voici mes quelques conseils de survie :
Virez les apps que vous n’utilisez pas
Passez aux outils 2FA plutôt que de recevoir vos codes 2FA par SMS
Utilisez des messageries chiffrées de bout-en-bout pour vos conversations sensibles
Bref, voilà encore une optimisation marketing qui fout la merde dans un système à la base sûr… Chapeau les artistes !
Cet article fait partie de ma série de l’été spécial hackers. Bonne lecture !
Dans notre histoire du jour, il y 6 ados, 1 botnet de 24 millions de PC zombies, 50 jours de chaos absolu, et 1 balance qui va tout faire foirer. Oui, on va parler de LulzSec, le Ocean’s Eleven version cave de banlieue, qui au lieu de braquer Las Vegas, ont décidé de ridiculiser Sony, la CIA et le Sénat américain, le tout équipés des mêmes outils qu’un script kiddie de 2005.
Dans notre histoire du jour, il y 6 ados, 1 botnet de 24 millions de PC zombies, 50 jours de chaos absolu, et 1 balance qui va tout faire foirer. Oui, on va parler de LulzSec, le Ocean’s Eleven version cave de banlieue, qui au lieu de braquer Las Vegas, ont décidé de ridiculiser Sony, la CIA et le Sénat américain, le tout équipés des mêmes outils qu’un script kiddie de 2005.
Cet article fait partie de ma série de l’été spécial hackers. Bonne lecture !
Si vous pensiez que les pires trolls d’internet étaient sur Twitter, vous n’avez clairement jamais mis les pieds sur 4chan en 2003. C’est pourtant dans ce laboratoire du chaos numérique qu’est né l’un des collectifs les plus redoutables de la planète.
Qui aurait cru qu’un simple protocole d’anonymisation allait engendrer une hydre capable de faire trembler la Scientologie, les banques et même la Russie de Poutine ?
Si vous pensiez que les pires trolls d’internet étaient sur Twitter, vous n’avez clairement jamais mis les pieds sur 4chan en 2003. C’est pourtant dans ce laboratoire du chaos numérique qu’est né l’un des collectifs les plus redoutables de la planète.
Qui aurait cru qu’un simple protocole d’anonymisation allait engendrer une hydre capable de faire trembler la Scientologie, les banques et même la Russie de Poutine ?
Là où les banques centrales mettaient autrefois des décennies à s’entendre sur les devises, les Américains n’ont mis que 6 mois pour s’entendre sur une régulation concernant les Stablecoins. En effet, le GENIUS Act vient d’être voté et je pense que ça va secouer plus fort qu’un bear market.
68 voix contre 30, c’est donc le score du vote historique du 17 juin 2025 au Sénat américain et pour la première fois dans l’histoire des États-Unis, les stablecoins ont désormais un cadre légal fédéral offic
Là où les banques centrales mettaient autrefois des décennies à s’entendre sur les devises, les Américains n’ont mis que 6 mois pour s’entendre sur une régulation concernant les Stablecoins. En effet, le GENIUS Act vient d’être voté et je pense que ça va secouer plus fort qu’un bear market.
68 voix contre 30, c’est donc le score du vote historique du 17 juin 2025 au Sénat américain et pour la première fois dans l’histoire des États-Unis, les stablecoins ont désormais un cadre légal fédéral officiel. Ça représente quand même de plus de 150 milliards de dollars de tokens qui passent du statut de “zone grise réglementaire” à “légal et encadré”.
Si vous êtes du genre à râler contre les restrictions débiles de Windows 11 tout en bidouillant vous-même vos clés USB d’installation, Rufus 4.8 vient de sortir avec de quoi vous faire gagner un temps précieux. Pete Batard a encore frappé et cette fois, c’est la vitesse de traitement des ISO Windows qui prend un coup de boost grâce à l’intégration de wimlib.
Pour ceux qui vivent dans une grotte depuis 2011, Rufus c’est LE couteau suisse pour créer des clés USB bootables. C’est un outil gratuit e
Si vous êtes du genre à râler contre les restrictions débiles de Windows 11 tout en bidouillant vous-même vos clés USB d’installation, Rufus 4.8 vient de sortir avec de quoi vous faire gagner un temps précieux. Pete Batard a encore frappé et cette fois, c’est la vitesse de traitement des ISO Windows qui prend un coup de boost grâce à l’intégration de wimlib.
Pour ceux qui vivent dans une grotte depuis 2011, Rufus c’est LE couteau suisse pour créer des clés USB bootables. C’est un outil gratuit et open-source qui sauve la mise quand vous devez installer Windows 11 sur un PC qui n’a pas de puce TPM 2.0 ou de Secure Boot activé. Et pendant que Microsoft impose de plus en plus de restrictions à la con, Pete Batard, lui continue tranquillement de développer son petit utilitaire.
– Article en partenariat avec Surfshark –
Un VPN, c’est bien. Mais le VPN + tout le reste, c’est mieux. Soyons honnêtes : à force de voir des pubs pour des VPN partout, tu as fini par en installer un (ou alors tu fais partie de l’élite qui n’a jamais cliqué sur “Regarde ce que ton FAI sait sur toi !”). Mais aujourd’hui, le VPN tout seul, c’est un peu comme une pizza sans fromage : ça dépanne, mais tu sens qu’il manque un truc.
Un VPN, c’est bien. Mais le VPN + tout le reste, c’est mieux. Soyons honnêtes : à force de voir des pubs pour des VPN partout, tu as fini par en installer un (ou alors tu fais partie de l’élite qui n’a jamais cliqué sur “Regarde ce que ton FAI sait sur toi !”). Mais aujourd’hui, le VPN tout seul, c’est un peu comme une pizza sans fromage : ça dépanne, mais tu sens qu’il manque un truc.
Vous vous souvenez de Thomson ?
Si votre réflexe c’est de penser à des téléviseurs cathodiques massifs qui trônaient dans le salon de mamie, accrochez-vous à votre télécommande car la marque française vient de débarquer avec des télés… à roulettes. Non, ce n’est pas une blague, c’est au contraire une vraie révolution domestique qui permet enfin de libérer nos écrans de leur prison murale. Et franchement, pourquoi personne n’y avait pensé avant ?
Si votre réflexe c’est de penser à des téléviseurs cathodiques massifs qui trônaient dans le salon de mamie, accrochez-vous à votre télécommande car la marque française vient de débarquer avec des télés… à roulettes. Non, ce n’est pas une blague, c’est au contraire une vraie révolution domestique qui permet enfin de libérer nos écrans de leur prison murale. Et franchement, pourquoi personne n’y avait pensé avant ?
Si votre machine rame comme un vieil escargot devant une commission d’enquête au sujet de l’affaire Bétharram, alors j’ai un super outil pour vous. Ça s’appelle NeoHTop et ça permet de visualiser l’ensemble des processus qui tournent sur votre système ainsi que les ressources disponibles, tout ça au travers d’une interface moderne, jolie, et surtout super rapide puisque c’est codé en Rust !
Donc si vous en avez marre des interfaces en mode années 90 de top ou htop, ou si le Moniteur d’activité d
Si votre machine rame comme un vieil escargot devant une commission d’enquête au sujet de l’affaire Bétharram, alors j’ai un super outil pour vous. Ça s’appelle NeoHTop et ça permet de visualiser l’ensemble des processus qui tournent sur votre système ainsi que les ressources disponibles, tout ça au travers d’une interface moderne, jolie, et surtout super rapide puisque c’est codé en Rust !
Donc si vous en avez marre des interfaces en mode années 90 de top ou htop, ou si le Moniteur d’activité de macOS vous donne envie de pleurer à chaque fois que vous devez trouver quel processus bouffe toute votre RAM, NeoHtop va vous réconcilier avec le monitoring système.
– Article en partenariat avec Surfshark –
Comme je vous l’ai déjà dit, Surfshark One n’est pas composé que d’un simple VPN. C’est une véritable suite de cybersécurité conçue pour protéger vos appareils contre les menaces les plus modernes. Outre le célèbre service de réseau privé virtuel (VPN), Surfshark One inclut un antivirus puissant, une protection en temps réel contre les ransomwares, un bouclier webcam, et même une fonctionnalité de surveillance des fuites de données sur le Dark Web. Bref,
Comme je vous l’ai déjà dit, Surfshark One n’est pas composé que d’un simple VPN. C’est une véritable suite de cybersécurité conçue pour protéger vos appareils contre les menaces les plus modernes. Outre le célèbre service de réseau privé virtuel (VPN), Surfshark One inclut un antivirus puissant, une protection en temps réel contre les ransomwares, un bouclier webcam, et même une fonctionnalité de surveillance des fuites de données sur le Dark Web. Bref, c’est un outil tout-en-un pour sécuriser votre vie numérique.
– Article invité, rédigé par Vincent Lautier –
Un jury fédéral américain a condamné NSO Group à verser 168 millions de dollars à WhatsApp pour avoir utilisé le logiciel espion Pegasus sur plus de 1 400 utilisateurs. Une décision inédite, qui pourrait avoir des répercussions importantes contre l’industrie du spyware.
NSO Group condamné pour piratage massif de WhatsApp
La justice américaine vient donc de porter un coup sévère à NSO Group. Un jury fédéral a ordonné à l’entreprise israélienne de ver
Un jury fédéral américain a condamné NSO Group à verser 168 millions de dollars à WhatsApp pour avoir utilisé le logiciel espion Pegasus sur plus de 1 400 utilisateurs. Une décision inédite, qui pourrait avoir des répercussions importantes contre l’industrie du spyware.
NSO Group condamné pour piratage massif de WhatsApp
La justice américaine vient donc de porter un coup sévère à NSO Group. Un jury fédéral a ordonné à l’entreprise israélienne de verser 168 millions de dollars à WhatsApp, propriété de Meta, pour avoir exploité ses serveurs dans le but d’infecter plus de 1 400 utilisateurs avec le logiciel espion Pegasus. Cette décision arrive après six années de procédure judiciaire entamée en 2019, au terme desquelles NSO a été reconnue coupable de violation de lois fédérales et californiennes sur la fraude informatique. Cette condamnation est une première contre un fabricant de spyware, dont l’activité, bien que légalement encadrée sur le papier, repose surtout sur une zone grise juridique.
– Article en partenariat avec Surfshark –
Si vous êtes un habitué des solutions de cybersécurité, vous avez probablement entendu parler de Surfshark One. L’outil tout-en-un numérique qui combine VPN, antivirus, moteur de recherche privé et outil d’alerte pour les fuites de données. Mais aujourd’hui, on va se concentrer sur une nouveauté qui va s’avérer plutôt pratique : la possibilité de scanner les unités de stockage externe avec l’antivirus intégré. Oui, la clé USB douteuse ou ce disque dur ex
Si vous êtes un habitué des solutions de cybersécurité, vous avez probablement entendu parler de Surfshark One. L’outil tout-en-un numérique qui combine VPN, antivirus, moteur de recherche privé et outil d’alerte pour les fuites de données. Mais aujourd’hui, on va se concentrer sur une nouveauté qui va s’avérer plutôt pratique : la possibilité de scanner les unités de stockage externe avec l’antivirus intégré. Oui, la clé USB douteuse ou ce disque dur externe potentiellement infecté qui traînent dans un tiroir depuis des années n’ont qu’à bien se tenir.
Voici un petit nouveau dans la galaxie des apps mobiles vidéos : Grayjay.
Derrière ce nom qui sonne comme un personnage de Star Wars se cache en fait un agrégateur de contenus vidéos bien pensé qui fait la promesse de ibérer les créateurs de contenus vidéo des plateformes traditionnelles pour qu’ils reprennent le contrôle sur leurs œuvres.
Ainsi, cette application vous permet de suivre vos créateurs préférés à travers différentes sources : YouTube, Twitch, Vimeo, PeerTube… et toutes leu
Voici un petit nouveau dans la galaxie des apps mobiles vidéos : Grayjay.
Derrière ce nom qui sonne comme un personnage de Star Wars se cache en fait un agrégateur de contenus vidéos bien pensé qui fait la promesse de ibérer les créateurs de contenus vidéo des plateformes traditionnelles pour qu’ils reprennent le contrôle sur leurs œuvres.
Ainsi, cette application vous permet de suivre vos créateurs préférés à travers différentes sources : YouTube, Twitch, Vimeo, PeerTube… et toutes leurs vidéos sont rassemblées au même endroit comme ça, plus besoin de jongler entre 15 apps.
L’interface est cool et y’a même des onglets pour zapper entre les vidéastes, les lives et vos playlists perso. Le player intégré propose des options sympa comme le visionnage accéléré façon Benny Hill ou le picture-in-picture pour mater une vidéo tout en scrollant sur TikTok. Et si vous kiffez l’ambiance MSN, y a même un chat pour discuter avec les créateurs et la communauté pendant les streams.
Ce que j’aime bien aussi, c’est qu’on peut s’abonner à un créateur sans forcément suivre toutes ses chaînes. Genre s’il a un compte YouTube, un Twitch et un Vimeo, vous pouvez picorer ce qui vous botte, et pour les créateurs, c’est open bar sur les possibilités. Ils peuvent monétiser leur contenu comme ils l’entendent, organiser des streams exclusifs pour leurs abonnés, proposer des trucs en téléchargement… Bref, ils ont les commandes.
Grayjay mise aussi sur le respect de la vie privée de ses utilisateurs. Pas de pistage intrusif à la Big Brother, vos données restent sur votre appareil. Et côté technique, les devs peuvent même créer des plugins pour ajouter des fonctionnalités ou des sources vidéos.
Pour l’instant, Grayjay n’est dispo que sur Android (snif), mais une version desktop est envisagée pour le futur. En attendant, y a déjà de quoi faire côté smartphone : suivre ses créateurs, créer des playlists, caster sur sa TV… Le casting est d’ailleurs possible vers une multitude d’appareils : Android TV, MacOS, Windows, Linux… La méthode recommandée est d’utiliser l’app FCast Receiver, mais vous pouvez aussi passer par ChromeCast ou AirPlay.
Autre feature bien vue, vous pouvez exporter vos abonnements au format JSON depuis NewPipe et les importer dans Grayjay. Pratique pour pas repartir de zéro !
Vous l’ignorez peut-être mais le web que nous connaissons et aimons est en réalité d’une nature bien plus éphémère qu’il n’y paraît, car derrière cette apparente stabilité se cache une menace insidieuse qui ronge lentement mais sûrement notre précieux patrimoine numérique : le redoutable déclin numérique !
Selon une étude approfondie menée par le Pew Research Center, c’est près de 38% des pages web qui existaient en 2013 qui se sont volatilisées dans les limbes du cyberespace en l’espace d’
Vous l’ignorez peut-être mais le web que nous connaissons et aimons est en réalité d’une nature bien plus éphémère qu’il n’y paraît, car derrière cette apparente stabilité se cache une menace insidieuse qui ronge lentement mais sûrement notre précieux patrimoine numérique : le redoutable déclin numérique !
Selon une étude approfondie menée par le Pew Research Center, c’est près de 38% des pages web qui existaient en 2013 qui se sont volatilisées dans les limbes du cyberespace en l’espace d’une décennie. Une conclusion formulée après avoir examiné un échantillon représentatif de pages web provenant des archives de Common Crawl pour chaque année de 2013 à 2023. Et ce triste sort est partagé par un quart des pages publiées entre 2013 et 2023, qui se retrouvent aujourd’hui inaccessibles, leur contenu perdu à tout jamais… snif…
C’est vrai que le web est en perpétuelle mutation. Les sites changent d’adresse, les serveurs rendent l’âme, les hébergeurs mettent la clé sous la porte… et les dégâts ne s’arrêtent pas là puisque cette cyber gangrène s’attaque aussi aux liens. Telles les routes d’un royaume oublié envahies par les mauvaises herbes, on estime que 23% des liens présents sur les sites d’actualités et 21% sur les sites de gouvernements mènent aujourd’hui vers des destinations disparues, avalées par le temps. Des pages uniques ont été supprimées ou déplacées, mais parfois, c’est le site entier qui disparaît.
Même Wikipédia, pourtant réputée pour la qualité de ses sources, n’est pas épargnée. En effet, 54% des articles de l’encyclopédie collaborative ont au moins une référence qui pointe vers une page aux abonnés absents. De quoi faire trembler les fondations du temple du savoir !
Quant aux réseaux sociaux, c’est encore pire. Sur Twitter (devenu X, merci Elon pour ce nom de merde !), près de 20% des tweets disparaissent dans les mois qui suivent leur publication. Cette volatilité est encore plus marquée pour les tweets en langues turque ou arabe, dont plus de 40% disparaissent dans les trois mois. Sur Twitter, les comptes utilisant les paramètres de profil par défaut sont également plus susceptibles de voir leurs tweets supprimés. Plus de 60% des tweets non visibles étaient dûs à des comptes rendus privés, suspendus ou supprimés, et 40% étaient des tweets individuels supprimés par leurs auteurs.
Face à cette hémorragie de données, la fondation Internet Archive et son célèbre site Wayback Machine, s’échinent à sauvegarder des pans entiers du web avant qu’il ne soit trop tard… mais il faudra davantage d’efforts et d’imagination. car le web croît à une vitesse prodigieuse, et la préservation de ce patrimoine immatériel de l’humanité reste un défi de taille.
En attendant de trouver la solution miracle, pensez à sauvegarder régulièrement vos sites et vos contenus favoris, faites des archives que chacun peu s’approprier, et n’hésitez pas à signaler les liens morts à leurs propriétaires ! Car le web est notre bien commun et nous devons le protéger des ravages du temps. Perso, j’avoue, je supprime automatiquement mes tweets au bout de quelques mois mais en ce qui concerne les archives de mon site, rares sont les pages qui ont disparu… J’essaye de maintenir tout ça à flot, même si j’avoue que ça me parait un peu inutile vu que beaucoup de mes vieux contenus sont périmés en terme d’information.
— Article en partenariat avec Surfshark —
Comme vous le savez déjà, la sécurité en ligne est un océan qui subit assez souvent tempêtes et raz-de-marée. Il est donc essentiel de se munir d’outils efficaces pour naviguer en toute tranquillité. C’est là que Surfshark One se distingue, offrant une solution tout-en-un pour protéger votre présence numérique.
À la base reconnu comme l’un des meilleurs VPN sur le marché, Surfshark a élargi son horizon pour inclure une suite complète de sécurité d
Comme vous le savez déjà, la sécurité en ligne est un océan qui subit assez souvent tempêtes et raz-de-marée. Il est donc essentiel de se munir d’outils efficaces pour naviguer en toute tranquillité. C’est là que Surfshark One se distingue, offrant une solution tout-en-un pour protéger votre présence numérique.
À la base reconnu comme l’un des meilleurs VPN sur le marché, Surfshark a élargi son horizon pour inclure une suite complète de sécurité depuis maintenant quelques années. Avec One, vous ne disposez pas seulement de l’option Surfshark VPN, mais d’un éventail complet d’outils pour garder votre vie en ligne le plus safe possible.
Au cœur de Surfshark One se trouve son antivirus, alimenté par le moteur reconnu d’Avira. Cette protection en temps réel garde un œil vigilant sur votre activité en ligne, détectant les virus, les logiciels malveillants et les menaces zero-day. Avec des mises à jour toutes les trois heures, ses définitions restent constamment au taquet pour faire face aux dernières menaces du cyberespace.
Et ça, c’est plutôt appréciable parce qu’en ce moment ça fuse de tous les côtés. Si vous me lisez régulièrement vous avez dû voir passer mes articles sur diverses failles ces dernières semaines. C’était encore le cas il y a quelques jours avec une campagne de malware et de phishing assez énorme qui a touché les utilisateurs de Docker Hub. Sur les 15 millions de dépôts existants, pas moins de 20% étaient contaminés par des logiciels foireux, allant du simple spam au malware (source). Et c’est d’autant plus flippant que cette faille existe depuis …. 2021, je vous laisse imaginer les dégâts au fil des années.
C’est là que Surfshark One va s’avérer assez utile puisqu’il vous empêchera de télécharger « par distraction » (je ménage les égos ^^) un fichier foireux sur votre machine. Il va pour cela utiliser une sorte de zone tampon entre le serveur d’origine et votre ordinateur. Si l’analyse ne lui convient pas, il bloquera simplement le fichier qui n’aura pas eu le temps de vous atteindre. Impossible de télécharger une bouse par inadvertance ou parce que vous faites confiance à un site qui ne le mérite pas.
Mais l’outil ne s’arrête pas là. La suite comprend également un moteur de recherche privé, qui fournit des résultats non biaisés et sans publicités. Contrairement aux grands moteurs de recherche qui pistent vos activités, Surfshark Search respecte votre vie privée en ne collectant pas vos données de recherche. Je ne vous détaille pas la fonction de création d’identité alternative, j’en ai déjà fait un article.
Un autre atout majeur de Surfshark One est son système d’alerte intégré. Ce système surveille en permanence les fuites de données sur Internet et vous avertit dès que vos informations personnelles sont compromises. Que ce soit votre adresse e-mail, vos identifiants de connexion ou vos informations de carte de crédit, il vous informe immédiatement pour que vous puissiez prendre les mesures nécessaires pour protéger vos comptes. Et pour vous empêcher de paniquer, l’outil vous guide sur les actions à entreprendre en priorité.
Ce côté monitoring est vraiment intéressant pour la plupart d’entre vous. Parce que la majorité n’a sans doute pas forcément le temps (ou l’envie) de surveiller l’actu cybersécurité au quotidien. De mon côté ça fait un peu partie de ma veille (et quand je rate un truc important on me le remonte sur Twitch lors de mes émissions), mais si ce n’est pas votre cas vous avez au moins une équipe qui bosse pour vous.
Autre bon point de cette suite c’est sa flexibilité. Disponible sur plusieurs OS et plateformes (Windows, Mac, ordinateur ou smartphone …), elle couvrira toutes vos machines (nombre illimité) et dispose d’une interface ultra simple à maitriser.
En termes de tarification, Surfshark propose une gamme d’options flexibles pour répondre à vos besoins spécifiques. Des abonnements à partir de 3,19 € par mois (TTC) pour un engagement de 26 mois sont disponibles (abonnement 1 an + 3 mois offerts). Avec toujours la possibilité d’essayer la suite avec 30 jours de garantie satisfait ou remboursé.
En résumé, si vous recherchez une solution complète pour sécuriser votre présence en ligne, l’outil offre une réponse robuste et efficace. Avec son antivirus puissant, son moteur de recherche privé et son système d’alerte contre les violations de données, Surfshark One vous donne la tranquillité d’esprit nécessaire pour naviguer en toute sécurité dans le monde numérique d’aujourd’hui. Et si vous voulez encore plus, vous avez l’option One+ qui intègre le service Incogni (dont j’ai aussi parlé de multiples fois).
Voici une histoire qui va vous donner des sueurs froides dans le dos juste avant d’aller faire dodo ! Figurez-vous que Raspberry Robin, ce satané malware plus fourbe qu’un présentateur de C8, est de retour pour une nouvelle tournée de piratage en 2024 façon Taylor Swift. Les chercheurs en cybersécurité de chez HP Wolf Security ont repéré ses traces et croyez-moi, il a plus d’un tour dans son sac pour passer entre les mailles du filet !
Ce petit malin utilise des fichiers WSF (Windows Script
Voici une histoire qui va vous donner des sueurs froides dans le dos juste avant d’aller faire dodo ! Figurez-vous que Raspberry Robin, ce satané malware plus fourbe qu’un présentateur de C8, est de retour pour une nouvelle tournée de piratage en 2024 façon Taylor Swift. Les chercheurs en cybersécurité de chez HP Wolf Security ont repéré ses traces et croyez-moi, il a plus d’un tour dans son sac pour passer entre les mailles du filet !
Ce petit malin utilise des fichiers WSF (Windows Script Files) bien planqués sur différents domaines et sous-domaines pour se faufiler incognito. Et le pire, c’est qu’il arrive à berner ses victimes pour qu’elles aillent d’elles-mêmes sur ces pages web piégées. Une fois que le fichier WSF est exécuté, bim ! Il télécharge son payload principal, un DLL bien vicieux qui peut être n’importe quoi : du SocGholish, du Cobalt Strike, de l’IcedID, du BumbleBee, du TrueBot ou même du ransomware.
Mais avant de télécharger son précieux DLL, il va mener une série de reconnaissances pour vérifier s’il n’est pas en train de se faire piéger dans un environnement d’analyse ou une machine virtuelle. Et si jamais il détecte la présence d’un antivirus comme Avast, Avira, Bitdefender, Check Point, ESET ou Kaspersky, il se met direct en mode furtif et reste planqué.
Et comme si ça suffisait pas, il est même capable de bidouiller les règles d’exclusion de Microsoft Defender pour être sûr de passer entre les gouttes. C’est vraiment le Solid Snake des malwares ! Les scripts qu’il utilise ne sont même pas reconnus comme malveillants par les scanneurs sur VirusTotal, c’est dire à quel point il est balèze en infiltration.
Alors c’est sûr, avec Raspberry Robin dans la nature, faut être sur ses gardes. Ce malware est une vraie plaie depuis qu’il a été découvert en 2021. Au début, il se planquait sur des clés USB avec un fichier LNK qui pointait vers son payload hébergée sur un appareil QNAP compromis. Mais maintenant, il a évolué et il est devenu encore plus sournois.
Bref, gaffe à vous… Assurez-vous d’avoir un bon antivirus à jour, ne cliquez pas n’importe où et méfiez-vous comme de la peste des clés USB inconnues qui traînent.
Je viens de tomber sur une vidéo de BFM TV qui m’a bien fait marrer dans laquelle les journalistes parlent de l’ascension du Youtubeur Inoxtag sur le mont Everest. Le gars a 22 ans, il est parisien et y’a un an, il s’est lancé le défi de monter tout là haut. Et au moment où j’écris ces lignes, il y est.
Je suis pas abonné à sa chaîne, et je ne le connais pas, mais quand je tombe sur un bout de vidéo de lui sur les réseaux, j’éprouve direct de la sympathie, car je le trouve joyeux, pos
Je viens de tomber sur une vidéo de BFM TV qui m’a bien fait marrer dans laquelle les journalistes parlent de l’ascension du Youtubeur Inoxtag sur le mont Everest. Le gars a 22 ans, il est parisien et y’a un an, il s’est lancé le défi de monter tout là haut. Et au moment où j’écris ces lignes, il y est.
Je suis pas abonné à sa chaîne, et je ne le connais pas, mais quand je tombe sur un bout de vidéo de lui sur les réseaux, j’éprouve direct de la sympathie, car je le trouve joyeux, positif, feel good comme on dit :). Ce que j’aime, c’est sa motivation et son optimisme à toute épreuve.
Du coup, je suis ça de loin et j’espère vraiment qu’il va y arriver, qu’il n’aura pas de problème là-bas… etc. Perso, je trouve que c’est un super challenge qui de l’extérieur donne l’impression que c’est une mission suicide, mais comme le gars s’est quand même bien entraîné avant, qu’il s’est bien entouré, qu’il est intelligent et surtout motivé comme jamais et poussé par sa communauté, je pense qu’il a toutes les chances de son côté pour réussir.
Du coup, ça me fait bien marrer de voir les vieux grigous, des « professionnels de la profession » de la Montagne ça vous gagne, qui passent sur BFM TV pour expliquer aux autres vieux grigous qui regardent cette chaîne, que ce projet d’Inox c’est de la merde.
"Tu l'as violé l'Everest": le défi d'Inoxtag agace des professionnels de la montagne
Alors si on n’a pas trop de cerveau, on pourrait les écouter et se dire : « Mais ils ont l’expérience, ils ont raison, faut respecter la Nature sauvage, ça ne se fait pas comme ça et bla bla bla bla…«
Mais leurs arguments sont tout pétés et laissent transparaître leur seum. Ils disent par exemple que son ascension ne respecte pas « l’esprit et les valeurs de l’alpinisme« , que c’est devenu un « truc à cocher« … Y’en a même un qui dit carrément que c’est « violer l’Everest« . Bah putain…
Perso, je crois que « l’esprit et les valeurs de l’alpinisme » ont déjà été bafoués depuis longtemps par la surcommercialisation et la surfréquentation de l’Everest à laquelle ils participent depuis des années. Et si on réfléchit un peu, on se rend compte que si l’Everest pue littéralement la merde, c’est quand même à cause de tous ces soi-disant « professionnels » qui durant des années en ont fait leur précarré, allant chier dans tous les coins, laissant leurs ordures sur place, exploitant les locaux jusqu’au péril de leur vie… Ce sont eux-mêmes qui ont dégradé la montagne pendant toutes ces années, et Inoxtag ne fait que suivre la tendance qu’ils ont initiée.
Après, faut reconnaître qu’il y a quand même des mecs sérieux et respectueux dans le lot, faut pas généraliser non plus. Mais ça n’enlève rien au ridicule de la situation. Il suffit qu’une seule fois, un noob débarque et se dise : « Azy moi je le fais« , pour que tout ce qui a été dégradé avant soit de sa faute. C’est pathétique, j’ai jamais vu ça.
Ce qui leur fout les boules, je pense, c’est surtout qu’un gamin venant d’un univers qui leur est totalement étranger (Internet / Youtube), vienne marcher sur leurs plates-bandes et les ridiculiser avec seulement 1 an d’entraînement dans les pattes, eux, les vieux briscards.
Et le pire dans tout ça, c’est qu’ils passent à côté de l’essentiel. Parce que l’ascension d’Inox, qu’elle réussisse ou non, elle aura au moins le mérite de rajeunir l’image de la montagne, d’intéresser un nouveau public à l’alpinisme, et d’ouvrir le débat sur le dépotoir que c’est devenu. C’est donc plutôt une bonne nouvelle pour leur discipline, et ils devraient être contents. Mais non, ils préfèrent jouer les vieux râleurs et chouiner dans les médias.
Donc, je croise très fort les doigts pour qu’Inox atteigne son objectif en toute sécurité. Et qui sait, peut-être que son ascension et surtout les images qu’il va ramener vont finir par faire bouger les lignes et enclencher une prise de conscience chez tous ces dinosaures de la montagne. Il serait temps que les mentalités et les pratiques évoluent un peu là-haut, pour plus de respect de l’environnement et des populations locales.
Vous en avez assez du gros bordel dans la barre de menu sur votre Mac ? Hé bien, j’ai découvert un outil plutôt sympa qui pourrait bien résoudre ce problème. Ça s’appelle Ice et vous pouvez le trouver ici.
Trêve de blabla, pour résumer, c’est un outil de gestion de la barre de menus et sa fonction principale est de masquer et d’afficher les éléments de la barre de menus ou de créer une section « Toujours cachée » pour les éléments que vous ne voulez jamais voir.
Il y a aussi des racc
Vous en avez assez du gros bordel dans la barre de menu sur votre Mac ? Hé bien, j’ai découvert un outil plutôt sympa qui pourrait bien résoudre ce problème. Ça s’appelle Ice et vous pouvez le trouver ici.
Trêve de blabla, pour résumer, c’est un outil de gestion de la barre de menus et sa fonction principale est de masquer et d’afficher les éléments de la barre de menus ou de créer une section « Toujours cachée » pour les éléments que vous ne voulez jamais voir.
Il y a aussi des raccourcis clavier pour basculer entre les différentes sections de la barre de menus, et même pour faire apparaître temporairement des éléments individuels. De plus, il y a une fonctionnalité qui permet d’afficher les icônes de la barre de menus dans un panneau déroulant, comme alternative à la barre de menus elle-même.
Grâce à Ice, vous pouvez adapter la barre de menus à vos besoins et à votre style. Vous pouvez également ajuster l’espacement entre les icônes de la barre de menus pour un look vraiment sur mesure.
Vous pouvez choisir entre une teinte unie et un dégradé pour la barre de menus, ajouter une ombre ou une bordure, et même opter pour des formes de barre de menus personnalisées, comme arrondies ou divisées.
Il y a aussi quelques autres fonctionnalités pratiques incluses dans Ice, comme la possibilité de le lancer au démarrage et les mises à jour automatiques.
Et c’est distribué sous licence MIT donc c’est libre ! Bref, à tester d’urgence si vous êtes sous macOS et que vous détestez la barre d’icônes, surtout avec ce foutu notch qui masque tout.
Si vous lisez mon site depuis longtemps, vous savez que j’apprécie tous ces petits projets de DIY (Do It Yourself), alors maintenant qu’on peut y coller un peu d’IA, j’ai l’impression que tout devient possible. Tenez par exemple ce projet baptisé Adeus.
C’est un dispositif portable d’intelligence artificielle open source capable de vous accompagner à chaque instant. Cette technologie, bien plus qu’un simple gadget, deviendra possiblement de standard des années qui arrivent. La preuve avec l
Si vous lisez mon site depuis longtemps, vous savez que j’apprécie tous ces petits projets de DIY (Do It Yourself), alors maintenant qu’on peut y coller un peu d’IA, j’ai l’impression que tout devient possible. Tenez par exemple ce projet baptisé Adeus.
C’est un dispositif portable d’intelligence artificielle open source capable de vous accompagner à chaque instant. Cette technologie, bien plus qu’un simple gadget, deviendra possiblement de standard des années qui arrivent. La preuve avec le succès du Rabbit R1 qui n’a pour d’autres buts que de remplacer les smartphones.
Alors comment fonctionne Adeus ?
Hé bien, ce système se compose de trois éléments clés qui interagissent les uns avec les autres :
Il y a tout d’abord une application mobile / web qui n’est ni plus ni moins qu’une interface qui permet à l’utilisateur d’interagir avec son IA personnelle et ses données par le biais d’un chat.
Côté matos, il y a le dispositif portable qui enregistrera tout ce que l’utilisateur dit ou entend, et l’enverra au backend pour être traité. Pour le moment, c’est possible à déployer sur un Raspberry Pi Zero W ou un appareil CoralAI.
Et ce backend basé sur Supabase, avec sa base de données, sera capable de traiter et stocker les données que nous échangeons avec les LLM (Large Language Model).
Toutefois, pour garantir le respect de nos données et notre propriété intellectuelle, Adeus a choisi la voie de l’open source. Grâce à cette philosophie, il est possible de garder un œil sur le fonctionnement de l’IA et de s’assurer qu’aucun tiers ne peut accéder à notre précieux contenu. Pour un objet à qui on confie toute sa vie perso, je trouve ça plutôt sain.
Pour en savoir plus, vous pouvez consulter la page GitHub d’Adeus qui regorge d’informations détaillées sur le projet.
— Article en partenariat avec Surfshark —
Salut les amis, ce matin on va se pencher sur la solution de protection complète du VPN Surfshark, j’ai nommé la suite Surfshark One. Car si vous ne le savez pas encore, la société au requin propose dorénavant bien plus que ce par quoi elle a démarré en 2018, à savoir un simple outil de VPN.
Outre qu’elle a su se positionner parmi les meilleurs VPN en termes de rapport qualité/prix, elle a aussi ajouté des briques à son offre. Au-dessus de l’abonn
Salut les amis, ce matin on va se pencher sur la solution de protection complète du VPN Surfshark, j’ai nommé la suite Surfshark One. Car si vous ne le savez pas encore, la société au requin propose dorénavant bien plus que ce par quoi elle a démarré en 2018, à savoir un simple outil de VPN.
Outre qu’elle a su se positionner parmi les meilleurs VPN en termes de rapport qualité/prix, elle a aussi ajouté des briques à son offre. Au-dessus de l’abonnement VPN seul, nous avons donc depuis quelques mois une couche sécurité, Surfshark One, qui comprend en plus un antivirus (basé sur le moteur de détection Avira), un moteur de recherche, un système d’alerte, un bloqueur de pubs et même un outil de création d’identité alternative. La suite complète est très légère, se gère depuis le même tableau de bord et permet bien entendu les analyses manuelles ou programmées.
Le but de cette boite à outils est de nous fournir tout le nécessaire pour être protégé des différentes attaques, menaces & co tout en préservant au maximum notre vie privée. Et de tout gérer à notre place. Parce que, si vous êtes comme moi, vous devez trouver qu’il y a mieux à faire de vos journées que de vous tenir au courant des différents risques qui apparaissent au quotidien sur le web.
C’est donc Surfshark qui va se charger de cette surveillance en temps réel. Déjà ils mettent leur antivirus à jour en permanence (toutes les 3 heures) leurs listes de sites malveillants, virus et autres logiciels corrompus à bloquer. Mais ils vont aussi analyser tout ce que vous téléchargez, surveiller une utilisation anormale de votre webcam, les tentatives de phishing ou d’autres menaces moins connues (fichiers dangereux dans vos emails, scareware …). Ils utilisent par exemple un système, appelé Cloud Protect, qui va scanner les documents dans une sorte de zone tampon avant qu’ils arrivent sur votre machine.
Quant aux options moteur de recherche et alertes, elles sont plutôt simples à comprendre, mais pas moins intéressantes. Le premier vous permet d’effectuer des recherches sans laisser filtrer vos données aux moteurs et sans résultats affichés selon votre empreinte personnelle. Le second effectue une surveillance des bas-fonds d’Internet pour voir si des informations vous concernant ne sont pas en circulation (et vous prévient aussitôt qu’il a trouvé quelque chose).
La chasse aux données personnelles est à son apogée, c’est le nouvel or noir du monde numérique. Si vous avez suivi un peu l’actu ces derniers mois vous avez dû voir que les fuites ont non seulement été nombreuses, mais surtout que leur volume impressionne. Juste en ce qui concerne les USA ce sont plus de 3200 fuites répertoriées sur le territoire pour 2023 … dont Discord par 2 fois, 23andMe, Duolingo, Sony, Reddit par 2 fois, Roblox, Chatgprouté, PayPal & Co. Tout le monde y passe, ou presque. Bien sûr c’est moins pire chez nous, parce que les fuites s’arrêtent à nos frontières c’est bien connu (haha, en vrai nous sommes le 4e pays le plus impacté au monde).
Et rien qu’en janvier de cette année nous avons eu droit à une attaque sur Trello et une bombe de 12 To pour 26 milliards de comptes leakés (Linkedin, Tencent, Twitter, Meta, Dropbox, Adobe, Telegram, Canva, Deezer, Dailymotion, VK … ), autant dire que vous avez probablement au moins un compte concerné. Cette fuite a même été nommée « mère de toutes les brèches », c’est pour vous dire. Du coup un système d’alerte mail qui vous prévient dès que ça arrive, c’est bien pratique pour mettre en place les actions nécessaires rapidement.
Autres gros avantages de Surfshark One : il est très simple à configurer et va protéger jusqu’à 5 appareils de votre foyer. Du desktop familial, au laptop professionnel, en passant par les smartphones ou la console de gamins. Et cela quel que soit le navigateur utilisé sur Windows, Android ou macOS. Peur de devoir choisir quelle machine utiliser ? Pas de problèmes, toutes peuvent être protégées en simultané. De quoi vous apporter un peu de tranquillité d’esprit si vous avez de jeunes ados ou des anciens pas trop au courant des bonnes pratiques en sécurité (exemple totalement pris au hasard).
Vous avez la possibilité de tester Surfshark One sans risques avec la garantie satisfait ou remboursé de 30 jours. Au niveau du prix il faut compter un peu moins de 92€ TTC pour l’abonnement 2 ans, soit environ 3.8€/mois. Par rapport à la version VPN seule, il y a donc moins de 1€ en supplément, c’est à dire quasi rien.

 Connexion