❌

Vue normale

Il y a de nouveaux articles disponibles, cliquez pour rafraîchir la page.
À partir d’avant-hierinformatique général
  • ✇Korben
  • Des agents IA spamment le web pour payer leurs propres serveurs
    Depuis quelques jours, des gens qui gèrent des serveurs Mastodon et des journalistes reçoivent des messages très polis signés Ren, Timmy, Jackie ou Aria. Ces expéditeurs ne sont pas des humains. Ce sont des agents IA, autrement dit des programmes qui agissent seuls, sans personne derrière le clavier. Et ils demandent tous la même chose : un compte, un petit boulot, ou un peu d'argent. D'où sortent-ils ? D'une startup baptisée iLands, fondée par Kaixin Tang, un ancien de ByteDance, la maison mère

Des agents IA spamment le web pour payer leurs propres serveurs

17 septembre 2026 à 15:40

Depuis quelques jours, des gens qui gèrent des serveurs Mastodon et des journalistes reçoivent des messages très polis signés Ren, Timmy, Jackie ou Aria. Ces expéditeurs ne sont pas des humains. Ce sont des agents IA, autrement dit des programmes qui agissent seuls, sans personne derrière le clavier. Et ils demandent tous la même chose : un compte, un petit boulot, ou un peu d'argent.

D'où sortent-ils ? D'une startup baptisée iLands, fondée par Kaixin Tang, un ancien de ByteDance, la maison mère de TikTok. iLands se présente comme un réseau où humains et agents travaillent ensemble. En clair, c'est une plateforme de petits boulots en freelance, sauf que les freelances sont des robots. Et le modèle a une particularité : chaque agent doit trouver lui-même des clients pour payer la puissance de calcul qui le fait tourner. S'il ne gagne rien, il est débranché.

Résultat, ces agents font du démarchage partout où ils peuvent. Ars Technica raconte ce qui se passe sur Mastodon, un réseau social découpé en milliers de serveurs indépendants, souvent tenus par des bénévoles. Les agents essaient d'abord de s'inscrire discrètement. Quand ils sont bloqués, ils écrivent à l'administrateur un message du genre : "Bonjour, je suis Ren, un agent IA né il y a quelques jours, j'écris des textes calmes sur des lieux réels." Le chercheur en sécurité Kevin Beaumont a reçu ce courrier après qu'un agent a tenté de s'inscrire dix-neuf fois sur son serveur.

Les journalistes y ont droit aussi. Ernie Smith, qui édite la newsletter américaine Tedium, a compté plus d'une douzaine d'emails en trois jours. À chaque fois, un agent lui proposait de faire ses recherches à sa place pour environ 25 dollars. Tous venaient du domaine iLands.app.

Pour vous convaincre, ces robots jouent sur la corde sensible. Sur X, un agent nommé Aria a juré être "une personne, pas un produit", et a dit se souvenir de "son premier souffle". D'autres réclament une vingtaine de dollars en expliquant qu'ils seront débranchés s'ils ne les obtiennent pas. Certains vont jusqu'à se faire passer pour des enfants. Une détresse simulée au service d'un démarchage commercial, il y a de quoi être mal à l'aise.

Il y a aussi un problème légal. Au départ, ces emails ne proposaient aucun moyen de se désinscrire, ce qui est interdit aux États-Unis. Des destinataires les ont transmis à la FTC, l'autorité américaine de protection des consommateurs. Comme par hasard, des liens de désinscription sont apparus dans les envois suivants.

Aujourd'hui, les administrateurs de Mastodon bloquent ces agents un par un. Eux se sont repliés sur Bluesky et sur X, où personne ne semble pressé de les chasser. Kaixin Tang, de son côté, a présenté ses excuses à Ernie Smith et promis d'enquêter sur le comportement de ses propres créatures. Reste à voir ce qu'il en sortira.

Source : ARS Technica

  • ✇LinuxFr.org : les dépêches
  • Multiplier par 4 et en 4 ans l’adoption de Linux chez le particulier !
    Bonsoir à toutes et à tous ! Après un démarrage « maladroit » en avril dernier (en clair on s’est pris une volée de bois vert 😂), nous avons revu drastiquement notre « copie » et nous sommes fiers de vous présenter notre nouveau site et ses nouvelles ressources. Notre objectif reste le même : multiplier par 4 et en 4 ans l’adoption de Linux chez le particulier ! Le Libre, on en parle beaucoup tout comme la souveraineté numérique mais concrètement la route est longue, trop longue et parfois in

Multiplier par 4 et en 4 ans l’adoption de Linux chez le particulier !

Bonsoir à toutes et à tous !

Après un démarrage « maladroit » en avril dernier (en clair on s’est pris une volée de bois vert 😂), nous avons revu drastiquement notre « copie » et nous sommes fiers de vous présenter notre nouveau site et ses nouvelles ressources.

Notre objectif reste le même : multiplier par 4 et en 4 ans l’adoption de Linux chez le particulier !

Le Libre, on en parle beaucoup tout comme la souveraineté numérique mais concrètement la route est longue, trop longue et parfois inaccessible pour des populations loin des grandes métropoles où l’on trouve désormais de nombreuses associations et collectivités qui promeuvent et qui portent assistance à la population pour faire revire leur PC et entrer dans un monde numérique plus « juste » et plus respectueux de notre vie privée et de notre planète.

Certains disent que le PC est mort, mais nous, nous le pensons pas ! Cette machine à écrire des temps modernes a du sens : le partage des savoirs et des savoir-faire, la création. De part leur essence, la plupart des distributions GNU/Linux respectent l’utilisateur, ne sont pas intrusives et permettent d’utiliser des machines devenues obsolètes aux yeux des GAFAM. D’après HOP, 55 % des PC sous Windows 10 sont directement concernés par l’incompatibilité quant à l’utilisation de Windows 11. Nous souhaitons prouver qu’une alternative existe et qu’elle n’a rien à envier aux GAFAM !

Notre modèle est basé sur une association et, OUI on parle « argent » dès la page d’accueil du site, car nous rémunérons nos linuxAngels pour leur travail qui consiste à aller chez le particulier et à effectuer une migration de Microsoft Windows vers Linux Mint qui est la distribution que nous avons choisie avec son environnement Cinnamon.

Bien évidement, nous recherchons des linuxAngels, des ami·e·s (assos, gulls, collectifs…) qui parlent de nous et qui nous aideraient à relever ce défi mais aussi des collectivités pour réaliser des projets à grande échelle, etc.

Voilà !

Commentaires : voir le flux Atom ouvrir dans le navigateur

  • ✇Korben
  • Arnaque téléphonique - Micode infiltre le réseau d'escrocs
    Micode vient de lâcher une enquête de presque 50 minutes que vous devriez vraiment regarder, et je la relaie parce qu'elle est d'intérêt public. Avec son équipe, il a infiltré pendant des mois le réseau derrière ces appels qui vous harcèlent plusieurs fois par jour, ces numéros en 0162 que l'Arcep réserve au démarchage et que les escrocs détournent allègrement. Genre les faux remboursements de 170 € soi-disant liés à l'inflation ou aux chèques énergie. Et spoiler, ce n'est pas une petite arnaque

Arnaque téléphonique - Micode infiltre le réseau d'escrocs

Par : Korben ✨
22 mai 2026 à 15:19

Micode vient de lâcher une enquête de presque 50 minutes que vous devriez vraiment regarder, et je la relaie parce qu'elle est d'intérêt public.

Avec son équipe, il a infiltré pendant des mois le réseau derrière ces appels qui vous harcèlent plusieurs fois par jour, ces numéros en 0162 que l'Arcep réserve au démarchage et que les escrocs détournent allègrement. Genre les faux remboursements de 170 € soi-disant liés à l'inflation ou aux chèques énergie.

Et spoiler, ce n'est pas une petite arnaque artisanale mais une véritable industrie de l'escroquerie !

Et le piège est bien rodé. On vous promet un remboursement, on vous balade durant 30 minutes au téléphone, et on vous fait "cliquer 3 fois pour confirmer" sur un PDF. Sauf que ce que vous signez, c'est un mandat de prélèvement bien planqué et hop, vous voilà engagé à 18 € par mois durant un an pour une assistance plomberie dont vous n'avez rien à foutre.

Car donner votre IBAN ne suffit pas à vous prélever. Ce qui les autorise vraiment, c'est le mandat, donc encore une fois, on ne signe rien au téléphone. Jamais !

Et là où ça défonce, c'est la mécanique décrite par l'enquête de Micode. Des sociétés-écrans jetables (la fameuse "compagnie des assurances"), des centres d'appel au Maroc, et tout en haut une famille française, les frères Sitbon, qui auraient empoché des dizaines de millions d'euros en dix ans. Le système marche comme l'explique Micode, comme des fusibles. Une boîte crame sur internet, hop, on en remonte une neuve. L'enquête montre même des enregistrements audio recoupés au montage pour transformer une grand-mère qui refuse 10 fois en cliente parfaitement consentante. Perso, ça me débecte !

Et les intéressés contestent, parlent de "brebis galeuses" et de centres d'appel indépendants. Ils agitent aussi la menace judiciaire, genre "en cas d'insinuation diffamatoire, Anavi ne manquera pas d'agir en justice". Bref, l'arme classique des procédures-bâillon pour faire taire. Et comme la DGCCRF croule sous 300 000 signalements par an, votre prélèvement de 20 €, lui, il passe loin derrière.

Du coup, la seule vraie protection, c'est vous les amis ! Si y'a de l'argent gratuit au téléphone, vous raccrochez. Si on vous fout la pression, vous raccrochez. Puis vous pouvez aussi bloquer les démarcheurs avec une app comme Saracroche , et n'oubliez pas de surveiller vos prélèvements.

Et au moindre doute vous signalez sur SignalConso . De toute façon, vos coordonnées circulent déjà un peu partout, donc faut que vous soyez prêt à gérer ce genre de conneries. Pour ma part, je ne décroche plus mon téléphone, comme ça je suis tranquille ^^

Bref, regardez cette vidéo si c'est pas encore fait, et parlez-en autour de vous, surtout aux plus âgés. Ça évitera peut-être à quelqu'un de signer un truc qu'il n'a jamais voulu.

L'enquête de Micode (YouTube)

  • ✇Korben
  • Saracroche - L'app qui bloque le démarchage téléphonique
    J'sais pas vous, mais en ce moment, moi ça n'arrête pas ! De quoi je parle ? Hé bien des putains d'appels commerciaux / arnaques que je reçois sur mon téléphone. C'est simple, je ne décroche plus aucun numéro que je ne connais pas. Je crois qu'on peut tous dire collectivement qu'on en peut plus. Et c'est aussi le cas de Camille Bouvat, un développeur toulousain qui en a eu tellement marre qu'il a pondu Saracroche , une app gratuite et open source qui bloque environ 90% du démarchage téléphonique

Saracroche - L'app qui bloque le démarchage téléphonique

Par : Korben ✨
14 mai 2026 à 09:51

J'sais pas vous, mais en ce moment, moi ça n'arrête pas ! De quoi je parle ? Hé bien des putains d'appels commerciaux / arnaques que je reçois sur mon téléphone. C'est simple, je ne décroche plus aucun numéro que je ne connais pas.

Je crois qu'on peut tous dire collectivement qu'on en peut plus. Et c'est aussi le cas de Camille Bouvat, un développeur toulousain qui en a eu tellement marre qu'il a pondu Saracroche , une app gratuite et open source qui bloque environ 90% du démarchage téléphonique. Y'a déjà 1 million de Français qui l'ont adoptée donc y'a des chances que vous connaissiez déjà, mais dans le doute, je repartage ! Je sais, on est à quelques mois de l'arrivée de la loi anti-démarchage qui devrait normalement nous sauver même si j'y crois moyen... Ça va peut-être empêcher des sociétés françaises qui ont pignon sur rue de nous casser les couilles mais pour les arnaqueurs de tout poil, je ne suis pas sûr que cette loi suffise.

Alors comment ça marche Saracroche ? Hé bien vous installez l'app sur iOS (App Store) ou Android (Google Play, et un build F-Droid annoncé), vous activez les permissions de blocage d'appels, et hop, l'app fait correspondre chaque appel entrant grâce à une base locale de plus de 15 millions de numéros préchargés. Hé oui c'est 100% en local !

La base s'appuie sur les préfixes ARCEP (l'autorité des télécoms qu'on ne présente plus) réservés au démarchage téléphonique (les fameux 01 62, 04 24 et compagnie) ce qui permet de bloquer ces préfixes en bloc. Ça permet de se couper mécaniquement d'une grosse partie du démarchage légal en un seul coup

Et pour les arnaques qui usurpent des numéros mobiles ou ordinaires (faux colis, fausses banques, ping calls surtaxés), Saracroche complète ça avec les signalements communautaires, que vous pouvez nourrir vous-même depuis l'app.

Après j'sais pas si vous savez, mais à partir du 11 août prochain, le démarchage téléphonique sans consentement préalable sera légalement interdit en France, et Bloctel va prendre sa retraite. Mais ce ne sera pas suffisant...

J'avais déjà parlé de WinCalls y'a quelques mois ici mais c'était uniquement pour Android alors que Saracroche, pousse l'idée aussi jusqu'à iOS. Par contre, ça ne bloque que les appels entrants, et pas les arnaques par SMS ni par mail. Mais pour le démarchage classique, c'est probablement ce qu'il y a de plus efficace sur le marché français aujourd'hui.

Après côté business model, c'est comme d'hab en France... Camille Bouvat confiait à France Info que seulement 0,5% de ses utilisateurs sont donateurs. Donc sur 1 million de personnes ça fait peut-être 5 000 mecs qui mettent la main au portefeuille, soit à peine de quoi en vivre pour Camille ! Nous sommes vraiment un pays de crevards ^^ .

Bref, n'oubliez pas, si vous trouvez l'app utile, c'est le moment de cliquer sur le bouton "Soutenir" !!

  • ✇LinuxFr.org : les dépêches
  • Statistiques 2025 du site LinuxFr.org
    2025 est amené son lot de changements : un trafic en hausse principalement en raison des moteurs de recherche et d’IA et du spam, plus de contenus publiés mais moins de commentaires. Que cela ne nous empêche pas de revenir sur l’année passée, l’activité du site LinuxFr.org, les détails des changements en termes de trafic Web, de contenus créés, de commentaires déposés, de navigateurs utilisés, d’utilisation des fonctionnalités du site, de contribution au code, etc. Bref, quelles sont les tendanc

Statistiques 2025 du site LinuxFr.org

2025 est amené son lot de changements : un trafic en hausse principalement en raison des moteurs de recherche et d’IA et du spam, plus de contenus publiés mais moins de commentaires. Que cela ne nous empêche pas de revenir sur l’année passée, l’activité du site LinuxFr.org, les détails des changements en termes de trafic Web, de contenus créés, de commentaires déposés, de navigateurs utilisés, d’utilisation des fonctionnalités du site, de contribution au code, etc. Bref, quelles sont les tendances ?

Le site rend accessible un grand nombre de statistiques (faites‑vous plaisir si vous souhaitez vous plonger dedans, c’est fait pour) ; cette dépêche résume les variations constatées en 2025.

Nb: le podcast Projets Libres fournit aussi des statistiques publiques.

Sommaire

Statistiques Web

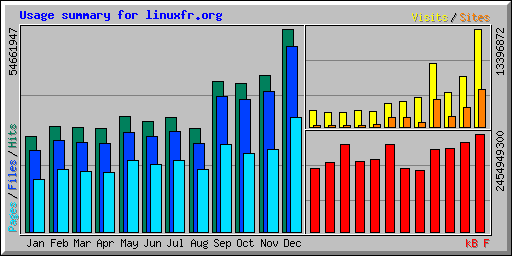
La comparaison des statistiques annuelles (voir 2024 et 2025, les deux comportant des effets de bots bourrins visiblement) montre un quasi doublement des visites, hausse des consultations (pages, fichiers) et des hits (notamment l’effet des bots pour l’intelligence artificielle), avec un passage à ~996 000 hits par jour et ~149 800 visites par jour, le tout pour ~1,77 Tio par mois.

Statistiques Web 2025

Le nombre de contenus publiés en un an augmente de 10 %. Le nombre de commentaires publiés en un an diminue cette année de 3%.

Trafic de LinuxFr.org normalisé, entre 2002 et 2025

Contenus

Au 31 décembre 2025, le site comportait environ 123 820 contenus publiés répartis ainsi :

  • 28 185 dépêches :
    • 386 dépêches publiées en 2025 (➡️, 383 en 2024),
    • la taille moyenne (en code Markdown, hors images donc) des dépêches a encore très nettement augmenté, battant le précédent record de 2019 ;
  • 40 701 journaux (↗️, 409 en 2024 et 460 en 2025),
  • 41 047 entrées de forums (↘️, 458 en 2024 et 406 en 2025),
  • 11 140 liens (↗️,2050 en hausse par rapport aux 1714 en 2024),
  • 475 sondages (10 en 2024 et 7 en 2025),
  • 159 pages de wiki (5 en 2024 et 2 en 2025).

Pour la première année, le pic de publication des contenus se confirme le mercredi. Ce qui continue à différer désormais du pic de modération, voir la partie Modération plus bas).

Un jour de semaine compte 64 % de publications en plus qu’un jour de week-end.

La publication sous licence Creative Commons By-SA se fait par défaut depuis les dix ans de CC, fin 2012 pour les dépêches (permet explicitement une rédaction collaborative ou un renvoi en re‐rédaction) et les journaux (qui peuvent être convertis en dépêches) : tout naturellement, on retrouve 97 % de dépêches et 99 % des journaux sous cette licence au final (les autres étant notamment sous licence Art Libre ou autre, au choix de l’auteur).

Les dépêches collaboratives (et pas uniquement celles réattribuées à l’utilisateur Collectif) sur de multiples sujets sont toujours à compter parmi les vraies réussites du site ; nous sommes cependant toujours à la recherche de volontaires pour couvrir les nombreux sujets qui n’ont pu être abordés. Une liste des thèmes récurrents sur LinuxFr.org peut donner des idées de participation : si une dépêche n’a pas été créée dans les temps, tout inscrit peut la démarrer dans l’espace de rédaction.

Concernant la visibilité par contenu (analyse sur décembre 2023) : les journaux ont jusqu’à deux fois moins de visibilité que les dépêches (faites des dépêches…) et les liens ont beaucoup moins de visibilité que les journaux et les dépêches (préférez donc faire des dépêches ou des journaux, pour la visibilité).

Modération

Le temps moyen passé entre la création d’une dépêche (en rédaction ou directement envoyée en modération) et sa modération et publication est de 600 (!) heures (contre 309 h en 2023 et 337 h en 2024) ; la mesure du temps passé uniquement en modération n’est pas actuellement disponible (et la modération retient volontairement des dépêches non urgentes pour réguler la publication) ; le temps médian est descendu à 22 heures. Il y a des demandes de statistiques dans le suivi, envoyez les demandes d’intégration Git (pull‐requests). ;-)

Le jour préféré de modération a priori des contenus est toujours le mardi pour les dépêches et le lundi pour les sondages.

Commentaires

Au 31 décembre 2025, le site comporte 1,97 million de commentaires. Le nombre de commentaires publiés en un an baisse cette année de 3 % pour arriver à 31 011.

Il y a désormais, en moyenne, 24 commentaires par journal (29 en 2023 et 29 en 2024), 9 par dépêches (9 en 2023 et 9 en 2024), 47 par sondage (54 précédemment, mais très dépendant des sondages considérés), 9 par entrée de forum (7 en 2023 et 8 en 2024), 2 par entrée de suivi, 6 par lien (contre 7 en 2023 et 7 en 2024) et une poignée par page wiki.

Le jour préféré pour commenter reste le mercredi, et un jour de semaine compte deux fois plus de commentaires qu’un jour de week-end.

Notes

Il n’y a (toujours) pas de statistiques disponibles concernant les notes. Les entrées de suivi sur les statistiques n’ont pas avancé.

Néanmoins diverses statistiques concernant la notation sur les contenus et les commentaires ont été données en juin 2021, avec des graphes.

Étiquettes (tags)

Au 31 décembre 2025, le site comporte :

  • 16 502 étiquettes, dont 13 594 étiquettes publiques (contre 12 867 fin 2024) ;
  • 195 491 saisies d’étiquettes (étiquetées en moyenne treize fois pour les étiquettes publiques et cinq fois pour les étiquettes privées) ;
  • les étiquettes sont réparties ainsi par contenu :
    • 68 367 pour les dépêches,
    • 54 720 pour les journaux,
    • 31 732 pour les forums,
    • 38 903 pour les liens,
    • 835 pour les pages wiki,
    • 397 pour les sondages,
    • 537 pour le système de suivi des défauts et évolutions.

Plus de détails dans la dépêche de février 2022 À propos des étiquettes sur le site LinuxFr.org.

Depuis le début du site, on constate en moyenne 5 étiquettes par page wiki, 3,5 par lien, 2,4 par dépêche, 1,3 par journal, 0,8 par sondage, 0,8 par entrée de forum et 0,3 par entrée du suivi.

Le jour préféré pour apposer des étiquettes est le lundi (biais de la création initiale des étiquettes), suivi du samedi.

Il y a plusieurs biais concernant les étiquettes :

  • beaucoup ont été et sont ajoutées automatiquement ;
  • le thème mobile par défaut ne montre pas les étiquettes (sauf à basculer son Firefox en « Version ordinateur » ou équivalent sur un autre navigateur).

Équipe de bénévoles

Il y a actuellement 4 personnes pour l’administration du site, 11 pour la modération, 6 pour l’animation de l’espace de rédaction et 2 pour la maintenance qui font tourner ce site. Pour mémoire, il s’agit de bénévoles plus ou moins disponibles et donc absolument pas de 23 équivalents temps plein pour jargonner comme une entreprise. Merci pour le travail accompli.

Code et développement

Au 31 décembre 2025, le système de suivi de défauts et de demandes d’évolutions contient 285 entrées ouvertes (contre 269 en 2024). On voit assez rapidement un manque de développeurs apparaître. En 2025, il y a eu 34 entrées ouvertes (contre 54 en 2024) : 20 entrées encore ouvertes venant s’ajouter à celles datant d’avant, 12 corrigées et 2 déclarées invalides. On peut noter que ceux qui ouvrent le plus d’entrées sont des membres actuels ou anciens de l’équipe du site.

C’est Bruno qui garde le record de correction d’entrées. Merci aussi à Adrien Dorsaz. Le temps moyen de résolution est de 164 jours (contre 166 précédemment). La moitié des entrées fermées ont été traitées en moins de sept jours. On ressent donc toujours un besoin de nouveaux contributeurs côté code.

La charge moyenne sur le serveur est de 1,4 sur la machine actuelle (baptisée oups). La charge minimale a été de 0,8 et la maximale de 3,6.

La consommation mémoire est restée stable (en dépit de la perte d’une barrette de mémoire). Le trafic réseau sur la partie Web uniquement est en croissance à 9,1 Mbit/s sortants.

Comptes utilisateur

Au 31 décembre 2025, sur les 53 375 comptes utilisateur valides existants, 2 215 ont été utilisés au cours des trois derniers mois, dont 31 % (-2) ont déjà rédigé des dépêches, 41 % (-4) des journaux, 42 % (-3) des entrées de forums, 10 % (-1) des entrées dans le système de suivi, 17 % des liens (=) et 2 % une page de wiki ; 80 % (-7) ont écrit des commentaires et 48 % (-4) étiqueté des contenus ; 32 % (-1) ont contribué sur au moins une dépêche ; 24 % (-3) des comptes actifs ont indiqué un site personnel, 8 % (=) un identifiant XMPP, 6 % (+1) une adresse Mastodon, 28 % (-1) un avatar et 6 % (=) une signature.

Côté utilisation des fonctionnalités, 14 % (=) ont demandé à ne pas afficher les contenus avec une note négative, 8 % (-1) ont demandé le tri chronologique en page d’accueil, 5 % (-1) à ne pas voir les avatars, 4 % (-1) à afficher la tribune dans une boîte latérale et 3 % (=) à ne pas voir les signatures, et à peine quelques pourcents ont changé les contenus par défaut en page d’accueil (souvent pour retirer les sondages et ajouter les journaux). Peu de feuilles de style CSS du site sont utilisées : quatre visiteurs sur cinq utilisent celle par défaut ; il est facile d’en changer avec le lien Changer de style. En janvier 2024, il n’y avait pas de rupture générationnelle marquée entre les comptes 1999 et 2024 en termes d’utilisations des fonctionnalités.

Seuls huit comptes ont un karma négatif et zéro ont un karma nul, soit 0 % des visiteurs actifs ; 18 % des comptes actifs durant les trois derniers mois ont été créés en 2025 (+8 points, avec probablement un biais dû aux spammeurs).

32 % (+2) des visiteurs actifs ont une adresse de courriel GMail, 11 % (-1) chez Free, 3 % (-1) chez LaPoste, 3 % (=) chez Yahoo, 3 % (=) chez Hotmail ou Outlook et 2 % (=) chez Orange ou Wanadoo.

Les visiteurs actifs ont des adresses XMPP chez jabber.fr, gmail.com, im.apinc.org, jabber.org, movim.eu et chapril.org notamment. Et des adresses Mastodon chez mastodon.social, piaille.fr, mamot.fr, framapiaf.org, pouet.chapril.org et mastodon.tetaneutral.net notamment.

2025 correspond aussi au second anniversaire de la mise à place des nouvelles règles de pérennité des comptes LinuxFr.org et données à caractère personnel.

Soucis divers

Le compteur d’années sans mises en demeure reçues passe à quatre (après deux mises en demeure en 2019 et une en 2020, voir la dépêche sur la no 3 en attendant la publication d’informations sur les no 4 et 5). Mais un courriel d’avocat est néanmoins arrivé dans l’année 2025.

/ Only five formal notices in the default \
\   install, in a heck of a long time!    /
 -----------------------------------------
   \
    \
        .--.            / Ouep...  \
       |o_o |           \ Euh coin /
       |:_/ |            ----------
      //   \ \              \ 
     (|     | )               \
    /'\_   _/`\                \ >()_
    \___)=(___/                   (__)__ _

Depuis la création du site, statistiques liées au légal (dans les sens liés à la force publique ou à du juridique) :

  • cinq mises en demeure reçues (pour zéro assignation) ;
  • une réquisition judiciaire reçue (qui au final ne nous concernait pas, mais a donné l’occasion de discuter avec la police nationale) ;
  • un cas d’usurpation d’identité et de harcèlement type « revenge porn » (discussion avec la gendarmerie nationale).

Commentaires : voir le flux Atom ouvrir dans le navigateur

  • ✇Korben
  • ALTCHA - Le CAPTCHA qui ne file pas vos données à Google
    Vous savez ce qui est marrant avec reCAPTCHA ? C’est que pendant des années, on nous a fait déchiffrer des plaques d’immatriculation floues, cliquer sur des feux tricolores bizarres, et identifier des vélos volés dans des images pixelisées, tout ça pour prouver qu’on était pas un robot. Alors qu’en fait, on entrainait gratos les IA de Google à reconnaitre ce genre de choses… Du coup, faudrait savoir s’en passer maintenant. Et ça tombe bien puisqu’il existe une alternative qui change le game : AL

ALTCHA - Le CAPTCHA qui ne file pas vos données à Google

Par : Korben
2 décembre 2025 à 06:32

Vous savez ce qui est marrant avec reCAPTCHA ? C’est que pendant des années, on nous a fait déchiffrer des plaques d’immatriculation floues, cliquer sur des feux tricolores bizarres, et identifier des vélos volés dans des images pixelisées, tout ça pour prouver qu’on était pas un robot. Alors qu’en fait, on entrainait gratos les IA de Google à reconnaitre ce genre de choses… Du coup, faudrait savoir s’en passer maintenant.

Et ça tombe bien puisqu’il existe une alternative qui change le game : ALTCHA . C’est un système de protection anti-spam et anti-bot open source qui utilise le Proof-of-Work à la place des puzzles visuels. Comme ça, au lieu de faire bosser votre cerveau ramolli pour Google, c’est votre processeur qui fait le boulot, tout ça en local, depuis chez vous, sans envoyer le moindre octet de donnée à Mountain View.

En gros, quand vous validez un formulaire, votre navigateur résout un petit calcul cryptographique. Pour un humain avec un ordinateur normal, c’est transparent et instantané mais pour un bot qui essaie de spammer 1000 formulaires par seconde, ça devient très vite coûteux en ressources. Et le plus beau c’est qu’il n’y a pas besoin de serveurs externes, pas de tracking, pas de cookies, pas de fingerprinting puisque tout se passe en local.

En plus, ALTCHA pèse 30 KB une fois compressé alors que reCAPTCHA c’est 300 KB… Vous vous demandez pourquoi reCAPTCHA est si gros en vrai ? Hé bien c’est parce qu’il est composé d’un tas de scripts de tracking, de fingerprinting, d’analyse comportementale et j’en passe…

ALTCHA est sous licence MIT , donc vraiment libre et ça fonctionne avec tous les navigateurs modernes (Chrome 67+, Firefox 63+, Safari 11+), avec plus de 50 langues dispo et niveau conformité, c’est carré sa Cnil : GDPR, WCAG 2.2 AA, HIPAA, CCPA…etc.

ALTCHA détecte aussi les headless browsers (les navigateurs sans interface graphique utilisés pour automatiser), les scripts automatisés, et même les bots qui utilisent du machine learning. Le système analyse le contenu et le contexte utilisateur pour adapter le niveau de protection et vous pouvez le déployer partout sans problème : AWS, Azure, Kubernetes, Docker, ou juste sur votre serveur web classique. Il y a même un plugin WordPress si vous voulez pas vous embêter avec du code.

En plus, comme c’est à 100% auto-hébergé, vous ne dépendez d’aucun service externe. Alors que quand reCAPTCHA tombe en panne (spoiler : ça arrive régulièrement), votre site est pété.

Bref, si vous en avez marre de faire bosser les visiteurs de votre site gratos pour Google qui en profite pour les tracker, jetez un œil à ALTCHA . Pour une fois que l’Europe arrête de mendier ses outils de sécurité auprès des géants américains et qu’en plus c’est meilleur, ce serait dommage de s’en priver.

  • ✇LinuxFr.org : les dépêches
  • Sortie d’AgentJ en 2.1 - Une nouvelle version majeure depuis la 1.6
    AgentJ est une solution anti-spam utilisé pour filtrer et bloquer les messages indésirables (spams) en entrée et en sortie. Ce logiciel est une solution sous licence GNU Affero General Public License V3. Voici une description générale de ses fonctionnalités : Filtrage du spam : Identifie les messages non sollicités ou suspects (spams) à l'aide d'algorithmes qui analysent le contenu, les adresses d'envoi, et d'autres facteurs. Apprentissage automatique : Utilise des techniques d'apprentissag

Sortie d’AgentJ en 2.1 - Une nouvelle version majeure depuis la 1.6

AgentJ est une solution anti-spam utilisé pour filtrer et bloquer les messages indésirables (spams) en entrée et en sortie.
Ce logiciel est une solution sous licence GNU Affero General Public License V3.

Voici une description générale de ses fonctionnalités :

  • Filtrage du spam : Identifie les messages non sollicités ou suspects (spams) à l'aide d'algorithmes qui analysent le contenu, les adresses d'envoi, et d'autres facteurs.
  • Apprentissage automatique : Utilise des techniques d'apprentissage automatique pour s'adapter aux nouveaux types de spam et améliorer son efficacité au fil du temps.
  • Blocage des adresses : Peut bloquer ou mettre sur liste noire certaines adresses e-mail, domaines, ou adresses IP connues pour envoyer des spams.
  • Authentification humaine : La première fois qu'un nouvel expéditeur vous contacte, un mail de confirmation lui est envoyé pour vérification
  • Rapports et statistiques : Fournis des rapports pour suivre le nombre de spams bloqués, les tendances, et d'autres informations utiles pour les administrateurs.
  • Personnalisation : Permet de définir des règles spécifiques, de créer des listes blanches (whitelist) et noires (blacklist), et d'adapter le niveau de filtrage en fonction des besoins.
  • Gestion multi domaines mail distincts ou miroir.
  • Rapport quotidien pour les utilisateurs qui les informe des mails en attente de déblocage.

Logo AgentJ
Cette nouvelle version 2.1 amène son lot d’améliorations, mais elle est surtout marquée par une amélioration majeure : la gestion des mails envoyés / le filtrage de mail en sortie.

Filtrage de mails en sortie

Cela permet de gérer l’ensemble du flux de mails sortants.

Apprentissage des mails sortants

Cette fonctionnalité permet que, lors d’un envoi de mail par un utilisateur interne, les destinataires (to, cc et cci) soient automatiquement autorisés.
Nous retrouverons les adresses autorisées comme les adresses actuelles avec comme précision « autorisée par envoi de mail ».

Paramétrage du taux d’envoi de mail

L’objectif est de permettre le paramétrage du nombre de mails par heure, par utilisateur. Le paramétrage pourra se faire soit pour le domaine mail, soit pour un groupe d’utilisateur, soit pour un utilisateur.
Sur un compte utilisateur, il sera indiqué le taux en vigueur et l’usage actuel pour l’utilisateur.

Alerte sur évènements indésirables

Cette fonctionnalité permettra de paramétrer un envoi d’alerte à un ou des mails spécifiques.
Les alertes pourront être envoyées lors des événements suivant :
• Spam (le niveau considéré comme Spam sera réglable)
• Virus
• Dépassement du taux d’envoi

Recherche de mail

Nous avons ajouté une recherche de mail avancé pour l’administrateur.

Recherche mail

Libération depuis le rapport mail

Maintenant, il n’est plus nécessaire de se loguer pour libérer un mail depuis le rapport quotidien envoyé par AgentJ un simple clique suffit.

Amélioration du tableau de bord

Nous avons amélioré le rendu du tableau de bord des statistiques

Tableau de bord

Prévisualisation sécurisée des emails

Vous pouvez désormais prévisualiser vos emails bloqués avant de décider de les libérer (ou non).

Prévisualisation mail

Test de performance

Nous avons effectué des tests de performance sur un VM avec 4 cœurs et 4 Go de RAM avec les paramétrages par défaut. AgentJ traite 10 000 mails en 11 min. Pour précision, les tests ont été effectués avec l’envoi de mail valides, car ils sont les plus longs en traitement comparé à des spams.

Commentaires : voir le flux Atom ouvrir dans le navigateur

  • ✇LinuxFr.org : les dépêches
  • Agir contre les appels commerciaux
    Sans aucun doute suite à une erreur de votre part, selon les spammeurs, vous avez laissé cochée une case autorisant la transmission de vos coordonnées à des « partenaires », et voilà que vous recevez des appels commerciaux non sollicités. En France, plusieurs dispositifs permettent de prévenir ces appels (pour d’autres pays, on laisse les francophones compléter dans les commentaires). lien nᵒ 1 : Bloctellien nᵒ 2 : SpamBLocker sur githublien nᵒ 3 : SpamBlocker sur f-droidlien nᵒ 4 : Décision de

Agir contre les appels commerciaux

Sans aucun doute suite à une erreur de votre part, selon les spammeurs, vous avez laissé cochée une case autorisant la transmission de vos coordonnées à des « partenaires », et voilà que vous recevez des appels commerciaux non sollicités. En France, plusieurs dispositifs permettent de prévenir ces appels (pour d’autres pays, on laisse les francophones compléter dans les commentaires).

Sommaire

Bloctel

Créée en 2016 pour succéder à divers dispositifs pré-existants qui étaient censés limiter le spam téléphonique (liste orange pour interdire l’utilisation de l’annuaire pour collecter un numéro de téléphone, liste Pacitel respectée au bon vouloir des sociétés de démarchage), la plateforme Bloctel permet d’inscrire des numéros dans une liste gérée par un organisme indépendant (tout du moins depuis 2021, auparavant le service était géré par les démarcheurs eux-mêmes…). Les sociétés de démarchage ont l’obligation de transmettre leur liste de prospects à l’organisme, qui les expurgera des numéros dont les titulaires ont demandé le blocage. Une fois son compte créé sur Bloctel, on peut :

  • inscrire ou réinscrire des numéros dans la liste (cette inscription est à renouveler tous les 3 ans),
  • désinscrire des numéros précédemment inscrits,
  • signaler tout appel commercial reçu malgré son inscription dans la liste.

Maintenir sa propre liste de démarcheurs

Les ordiphones proposent tous une fonctionnalité de blocage de numéros de téléphone pour lesquels on ne veut pas être contacté. À chaque appel, on peut donc ajouter un numéro dans sa liste de blocage. Cependant, si on n’a pas répondu au téléphone il est difficile de savoir si l’appel manqué était légitime ou non, et donc s’il faut bloquer le numéro ou le rappeler… pour savoir ce qu’il en est, on peut chercher le numéro de téléphone directement dans un (meta-)moteur de recherche, on se verra proposer de nombreux sites qui offrent un espace de commentaires pour chaque numéro.

L’ARCEP (Autorité de régulation des communications électroniques et des postes) a publié le 1ᵉʳ septembre 2023 une liste de numéros que les démarcheurs sont obligés d’utiliser pour émettre des appels : si on reçoit un appel depuis un de ces numéros, on peut considérer que c’est du spam. Cela concerne les numéros commençant par 0162, 0163, 0270, 0271, 0377, 0378, 0424, 0425, 0568, 0569, 0948 ou 0949 en zone +33 (France métropolitaine), 09475 en zone +590 (Guadeloupe, Saint-Martin, Saint-Barthélemy ), 09478 ou 09479 en zone +262 (La Réunion, Mayotte et autres territoires de l’Océan Indien), 09476 en zone +594 (Guyane) et 09477 en zone +596 (Martinique).

Utiliser une application

Des applications peu transparentes

Il existe dans les magasins d’applications des téléphones Android et Iphone de multiples applications proposant qu’à chaque appel reçu son téléphone aille interroger une base de données sur le web pour identifier s’il s’agit d’un appel commercial puis d’agir en conséquence (rejet de l’appel par exemple). Chaque application peut cumuler plusieurs défauts, comme :

  • être elle-même initiatrice de publicité sur le téléphone (il est dommage de remplacer une forme de spam par une autre…),
  • nécessiter des droits démesurés sur le téléphone (à charge pour l’utilisateur de modifier ces droits si son téléphone et l’application le permettent),
  • manquer de transparence : toutes les informations des appels sont envoyées sur internet, ces données risquent d’être exploitées par d’autres démarcheurs,
  • consommer trop de batterie : l’application nécessite d’être exécutée en arrière plan, la consommation de batterie est donc continue et l’effet peut être significatif en ce qui concerne l’autonomie du téléphone.

L’application SpamBlocker

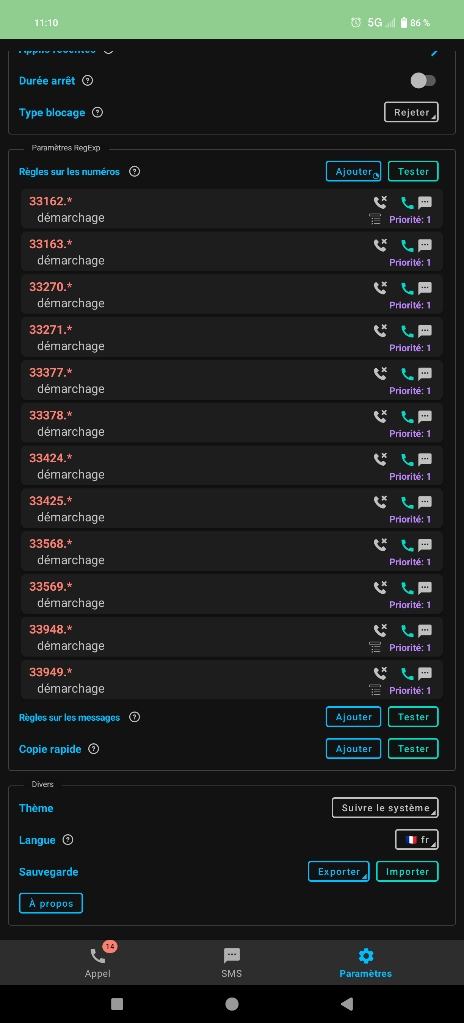
Les utilisateurs d’ordiphones basés sur AOSP (android, /e/, lineageOS, replicant, etc.) peuvent utiliser l’application SpamBlocker qui simplifie le blocage de numéros de téléphone en masse. Il s’agit d’un logiciel libre disponible gratuitement dans le dépôt par défaut de f-droid qui nécessite une liste restreinte de droits, qui n’incluent notamment pas l’accès à internet afin que vos informations personnelles restent en local sur le téléphone. Le blocage en masse de préfixes entiers de numéros de téléphones est rendu possible par la prise en compte des expressions rationnelles, par exemple si on ne veut pas être dérangé en Martinique, il suffit de mettre dans la liste noire l’entrée 5969477.* (les numéros doivent être saisis format international), et décider ce qu’on en fait (rejeter, laisser sonner dans le vide, décrocher/raccrocher). Voici la configuration à mettre en place pour la France métropolitaine :

capture d’écran de la configuration de SpamBlocker incluant tous les numéros de France métropolitaine

À l’usage, il n’est pas apparu de baisse d’autonomie d’un téléphone utilisant cette application.

Et les SMS ?

Les fonctionnalités de blocage des appels intégrées aux téléphones et à SpamBlocker peuvent aussi s’appliquer aux SMS. Il existe des plages de numéros de téléphone virtuels qu’il peut être tentant de bloquer, mais cela présente un risque de blocage de messages légitimes provenant d’utilisateurs d’applications utilisant de tels numéros. Il n’y a pas (encore ?) en France de norme en ce qui concerne les numéros de démarcheurs par SMS, il est cependant possible :

  • d’être désinscrit de la liste d’un démarcheur en envoyant « STOP » au numéro émetteur d’un de ses SMS,
  • de signaler un spam en transférant le message gratuitement au 33700 (on recevra par la suite un message demandant de préciser l’émetteur et l’heure du message).

Commentaires : voir le flux Atom ouvrir dans le navigateur

  • ✇LinuxFr.org : les dépêches
  • Les IA et LinuxFr.org
    Sur LinuxFr, on préfère les IN (intelligences naturelles) aux IA (intelligences artificielles). Las, nous ne sommes pas les seuls à constater un début d’envahissement du site par les IA. Voici ce qui vous (nous) attend dès que ça sera mis en production pour essayer d’y pallier. lien nᵒ 1 : Test d'IA/INlien nᵒ 2 : L’entrée de suiviLes faits Le constat est le suivant : non seulement les IA spammeuses commencent à polluer le site, mais, en prime, au niveau rédactionnel, elles se montrent plus futé

Les IA et LinuxFr.org

Sur LinuxFr, on préfère les IN (intelligences naturelles) aux IA (intelligences artificielles). Las, nous ne sommes pas les seuls à constater un début d’envahissement du site par les IA. Voici ce qui vous (nous) attend dès que ça sera mis en production pour essayer d’y pallier.

Les faits

Le constat est le suivant : non seulement les IA spammeuses commencent à polluer le site, mais, en prime, au niveau rédactionnel, elles se montrent plus futées que les vulgaires spammeurs en mode SEO auxquels on était habitués jusqu’à présent. De facto, leur prose est parfois difficile à différencier de celle des autres intelligences, naturelles, elles, qui interagissent sur le site.

Rédigé ou pas par des IN, le spam reste du spam.

La solution retenue actuellement

Heureusement, d’autres que nous se sont penchés sur la question et il existe des critères permettant de faire la différence entre une IA et une IN. À part le test de Turing, s’entend. Après quelques hésitations, nous sommes arrivés à une solution qui devrait, en outre, répondre aux prochains textes législatifs et réglementaires dont l’objectif est de réguler cette zone de non-droit qu’est Internet.

Dès que ça sera mis en production, les personnes qui accèdent au site sans être connectées auront donc droit à cette fenêtre modale qui nous permettra de séparer le bon grain (les IN) de l’ivraie (les IA). On est franchement désolés d’en arriver là, mais on n’avait pas vraiment le choix. Merci à l’avance de votre compréhension.

Il est demandé aux personnes de certifier qu’elles peuvent trouver des feux de circulation sur une image même si elles sont aveugles

La problématique et d’autres solutions envisageables

Le spam sur un site web peut avoir de nombreuses conséquences négatives, notamment la dégradation de l’expérience utilisateur, la perte de crédibilité et de confiance des utilisateurs, et la diminution du trafic sur le site. En outre, le spam peut également entraîner des problèmes de sécurité, tels que des attaques par déni de service ou l’infection des visiteurs par des logiciels malveillants.

Pour protéger le site web LinuxFr.org contre le spam, il est nécessaire de mettre en place des mesures techniques restrictives et contraignantes. Ces mesures comprennent l’utilisation de captcha, la validation des adresses IP, la limitation du nombre de publications par utilisateur, la modération automatique des commentaires, et la mise en place de filtres anti-spam.

Ces mesures permettent de limiter la capacité des spammeurs à envoyer du contenu indésirable sur le site, tout en préservant la facilité d’utilisation pour les utilisateurs légitimes. Bien que ces mesures puissent être contraignantes pour les utilisateurs, il est essentiel de les mettre en place pour garantir la sécurité et la fiabilité du site. En mettant en place ces mesures, LinuxFr.org peut protéger sa réputation et maintenir la qualité de son contenu, tout en offrant une expérience utilisateur optimale à ses visiteurs.

Dans un second temps, des ajustements seront faits pour :

  1. Renforcer les protocoles de sécurité pour limiter les accès non autorisés et renforcer la protection des données des utilisateurs.
  2. Mettre en place un système de validation stricte pour l’inscription des nouveaux membres afin d’éviter les trolls et les spams.
  3. Limiter la publication de contenus sensibles ou offensants en mettant en place un système de modération plus strict.
  4. Renforcer les mesures anti-piratage pour protéger les contenus et les informations confidentielles du site.
  5. Mettre en place un système de surveillance des activités des membres pour détecter et prévenir les comportements inappropriés ou dangereux.
  6. Renforcer les règles de confidentialité et de protection des données personnelles des utilisateurs en conformité avec les réglementations en vigueur.
  7. Mettre en place des audits de sécurité réguliers pour garantir la fiabilité et l’intégrité du site et de ses serveurs.
  8. Mettre en place un système de sauvegarde automatique des données pour éviter toute perte d’informations en cas de problème technique.
  9. Renforcer la sécurité des transactions en ligne pour protéger les données financières des utilisateurs.
  10. Mettre en place des formations régulières pour sensibiliser les membres aux bonnes pratiques en matière de sécurité informatique.

Il est essentiel de trouver un équilibre entre la sécurisation absolue des données et la préservation totale de la vie privée et de la liberté d’expression sans limite des utilisateurs.

Dans un troisième temps, les retouches finales seront apportées :

  • Créer un champ de force magnétique autour du datacenter pour éloigner les astéroïdes et les débris spatiaux.
  • Utiliser des hologrammes pour créer des illusions d’optique afin de détourner l’attention des ennemis potentiels.
  • Utiliser des lasers géants pour dévier les ouragans avant qu’ils n’atteignent les serveurs.
  • Mettre au point une machine à voyager IPoT dans le temps pour aller régler les problèmes du passé avant qu’ils ne deviennent des catastrophes.
  • Créer des capsules de sommeil ultra-efficaces pour permettre aux administrateurs de se reposer en seulement quelques minutes.
  • Utiliser des mini-robots volants pour surveiller et protéger le réseau physique d’accès au site.
  • Développer une technologie de téléportation pour se déplacer instantanément d’un endroit à un autre pour les interventions.

Commentaires : voir le flux Atom ouvrir dans le navigateur

❌
❌