❌

Vue lecture

Il y a de nouveaux articles disponibles, cliquez pour rafraîchir la page.

Aller en manif avec son téléphone - Les bons réflexes

Depuis quelques semaines, il y a un peu de remue-ménage dans notre belle France grâce notamment aux lycéens et étudiants qui sont gavés de leurs conditions de merde pour étudier. Du coup, ils protestent de manière tout à fait légitime, un peu comme avant eux, les soignants, les pompiers, les agriculteurs et j'en passe... Comment leur en vouloir puisqu'à part quelques bandeurs de fascisme et autres agents du chaos à la petite semaine, y'a pas grand monde de très satisfait de ses conditions de vie et de travail en ce moment dans notre chouette pays.

Tout ce qui se passe en ce moment, me parait donc on ne peut plus "naturel", un peu comme quand on a de la fièvre à cause d'un méchant virus.

Mais trêve de blabla, cette révolte de la jeunesse en termes d'organisation est très intéressante à observer puisque les lycéens se coordonnent de manière parfaitement fluide à l'aide de groupes Snapchat / Instagram , sur des groupes WhatsApp ou encore grâce à TikTok qui sert essentiellement à faire tourner les infos. De leur côté, les gilets jaunes quant à eux appellent à manifester le 17 octobre et s'organisent essentiellement via Telegram.

Or quand on lit certains "guides du manifestant" qu'on peut trouver en ligne, ils ne conseillent pas tous la même chose niveau tech. Par exemple, le wiki d'Extinction Rebellion demande d'"éviter au maximum" de venir en manif avec son téléphone, tout comme le guide de la LDH qui recommande de le laisser chez soi ou de prendre un téléphone basique . Alors que la CGT , dans son guide écrit au contraire de "Filmer la scène" quand quelqu'un se fait interpeller, tout comme l' Union étudiante qui pousse à filmer les blocus, en floutant évidemment les personnes présentes.

C'est vrai qu'en cas d'interpellation par ceux qui redeviendront un jour, je l'espère, des "gardiens de la paix", un téléphone resté à la maison ne racontera rien à personne. Et si vous n'avez pas prévu de filmer, c'est encore la meilleure option c'est vrai. Mais si vous venez quand même avec votre smartphone en manif (Rappel : manifester est un droit et c'est légal malgré ce que laissent penser les apparences), voici les 11 trucs à installer ou à configurer avant de sortir de chez vous.

Signal

C'est LA messagerie chiffrée de bout en bout que recommandent Amnesty et l' EFF , sur iOS comme sur Android. Depuis 2024, vous pouvez même y créer un nom d'utilisateur pour ne plus distribuer votre numéro à tout le cortège, même s'il faut toujours un numéro de tel pour s'y inscrire. Par contre, inutile de rêver d'y faire migrer tout votre lycée, car un groupe Signal est plafonné à 1 000 personnes.

Attention, Signal n'est pas invisible pour autant. Dans les réquisitions qu'il publie, il n'a jamais fourni que la date de création d'un compte et sa dernière connexion (aucune IP, mais aucune demande française n'y figure non plus). Il reconnaît par contre que son "Sealed Sender" ne cache ni les horaires ni l'IP, et une étude du NDSS montre qu'un serveur qui observe ces horaires pourrait relier deux interlocuteurs en 5 messages. Et comme aucune messagerie ne protège un téléphone déverrouillé, le vrai risque en manif reste le téléphone lui-même, d'où le code long et le verrouillage express plus bas.

La durée de vie des messages éphémères

Dans Signal, les messages peuvent s'effacer tout seuls après un certain délai que vous déterminez qui peut aller jusqu'à 4 semaines. Et ce qui est cool c'est que vous pouvez fixer un délai par défaut pour toutes les nouvelles discussions plutôt que de faire ça conversation par conversation. Pour régler ça, ça se passe dans Paramètres puis Confidentialité. Signal prévient quand même que celui qui reçoit un message peut toujours en faire une capture écran avant qu'il ne disparaisse mais bon, c'est pas si mal. Pensez également à faire le ménage avant de partir de chez vous, en supprimant les conversations et en quittant vos anciens groupes.

Savoir ce que protègent WhatsApp et Telegram

Bonne nouvelle pour les groupes de lycéens, WhatsApp envoie tous ses messages, discussions de groupe comprises, avec le même protocole que Signal, si on en croit son livre blanc sorti en février 2024. Telegram par contre, c'est une autre histoire puisque seuls ses "chats secrets" sont chiffrés de bout en bout, et ils ne se font qu'entre vous et votre destinataire. Le reste est stocké sur leurs serveurs et leur politique de confidentialité prévoit que sur une décision judiciaire valide visant un suspect, Telegram peut transmettre alors votre adresse IP et votre numéro de téléphone. Donc comme canal pour passer des appels, ça passe mais pour vous organiser dans le cadre d'une manif, je vous conseille de prendre autre chose.

Une phrase de passe à la place de votre visage

Amnesty conseille un code d'au moins six chiffres minimum mais le mieux selon moi c'est de mettre sur votre tel un vrai mot de passe / phrase de passe bien long. Car votre empreinte digitale ou la reconnaissance faciale peuvent servir très facilement à déverrouiller votre téléphone de force. Ils arrivent à obtenir des choses formidables avec des clés de bras autour du cou visiblement... Et l'EFF dit pareil.

Le choix du verrouillage sur Android, à gauche, et le choix du type de code sur iPhone, à droite, jusqu'au code alphanumérique personnalisé (capture EFF, licence CC BY)

Attention quand même, ce code ne vous donne pas le droit de dire "non" puisque, de ce que j'ai compris, l'article 434-15-2 du Code pénal punit de 3 ans de prison et 270 000 € d'amende le refus de remettre "une convention secrète de déchiffrement" sur réquisition. Et la Cour de cassation a jugé le 7 novembre 2022 que le code d'un téléphone peut en être une s'il est équipé d'un moyen de "cryptologie" comme ils disent. Son guide de la LDH détaille les conditions qui doivent être remplies pour que vous soyez légalement obligé de lâcher votre mot de passe. Il faut que ce soit une vraie réquisition et pas un simple "débloque ton téléphone p'tit con" devant le lycée. Le code empêche donc qu'on ouvre votre téléphone sans rien vous demander, et pour le reste, ça se discutera avec votre avocat s'il y a garde à vue.

Le verrouillage express

Si vous conservez néanmoins le déverrouillage par empreinte au quotidien, apprenez à minima le geste qui la coupe. Sur Android , activez d'abord "Afficher l'option de blocage" dans les réglages d'affichage de l'écran de verrouillage, puis un appui simultané sur Marche et Volume-haut fera apparaître "Mode Blocage", qui désactivera le déverrouillage par empreinte ou par visage jusqu'au prochain déverrouillage avec le code.

Sur iPhone , maintenez un bouton de volume et le bouton latéral durant 2 secondes, puis relâchez, et le code redeviendra obligatoire.

Après, le mieux c'est carrément d'éteindre votre téléphone dès que vous croisez des personnes susceptibles d'abuser de leur autorité sur vous.

Le mode avion et la localisation coupés

L'EFF comme Amnesty conseillent également de passer en mode avion quand vous n'avez personne à appeler, ce qui empêche les transmissions et limite le pistage, avec en prime de la batterie économisée pour la journée. Pensez aussi à couper le Wi-Fi et le Bluetooth, ainsi que le service de localisation dans les réglages.

CoMaps, pour la carte

Une fois en mode avion, il vous faut de toute évidence une carte qui marche sans réseau. CoMaps c'est l'idéal pour ça, puisque c'est un projet communautaire né d'Organic Maps et de Maps.Me, qui cherche et calcule ses itinéraires hors ligne, avec uniquement le GPS et sans avoir recours aux données mobiles. Vous pouvez donc consulter la carte localisation coupée, et ne la rallumer que le temps de vous repérer. L'appli est gratuite, dispo sur iOS et Android, et elle assure ne collecter aucune information.

Le floutage de Signal, pour les photos

Sachez aussi que filmer reste votre droit puisque d'après le Défenseur des droits , hors des lieux privés, un policier ou un gendarme ne peut pas s'opposer à ce qu'on l'enregistre. Mais avant de publier quoi que ce soit sur les réseaux, il faut flouter ! Signal propose donc depuis 2020 un outil de floutage dans son éditeur d'images, dont le traitement se fait entièrement sur votre téléphone. Signal reconnaît toutefois qu'il ne détecte pas tous les visages à coup sûr, d'où la présence d'un outil "pinceau" pour flouter à la main ce qu'il aurait raté. Vérifiez donc bien chaque photo avant de l'envoyer dans un de vos groupes, ou passez-la dans un outil gratuit d'anonymisation comme celui dont je vous ai déjà parlé.

Des photos sans leur position GPS

Sur iPhone, au moment de partager depuis l'app Photos, touchez Options et désactivez la Localisation. La mention "Lieu non inclus" s'affichera alors. Et pour ne plus enregistrer la position du tout, ça se trouve dans les Réglages, Confidentialité et sécurité, Service de localisation, Appareil photo, puis "Jamais". Sur Android, l'app Scrambled Exif retirera les métadonnées des images que vous partagerez. Attention quand même à ne pas trop compter sur cette suppression EXIF qui parfois n'est pas exhaustive selon les applis que vous utilisez.

Et les autres messageries ?

Des lecteurs m'ont aussi parlé de SimpleX et de Session. SimpleX n'a ni numéro ni identifiant de profil, et il a été audité par Trail of Bits en 2022 et 2024. Par contre, ses serveurs par défaut sont tenus par deux opérateurs seulement, et sa politique de confidentialité admet qu'ils peuvent partager des données sur décision de justice. Les notifications Android arrivent parfois en retard, et il faut que tout votre groupe l'installe (480 000 utilisateurs par mois, d'après lui). Bref, c'est sérieux, mais pour un lycée entier, Signal reste plus réaliste.

Session, je vous le déconseille. Pas de "forward secrecy", un protocole v2 censé corriger ça mis en pause en août 2026, et un dernier audit qui date de 2021.

Cette messagerie passe de téléphone en téléphone par Bluetooth, sans compte ni numéro, et l'Inde s'en est beaucoup servie quand leur gouvernement a coupé le net il y a quelques mois. Sauf que le BISI a noté que Bitchat avait une authentification faible qui permet d'usurper un contact, et des clés qui ne changent pas à chaque message. Donc c'est pas le pied. Quant à Briar , ça ne tourne que sur Android et ne reçoit plus de vraies MàJ... Pour moi, tant que le réseau internet est dispo, Signal fait mieux que ces 2 apps.

Un stylo

Un autre truc important à avoir sur vous, c'est un stylo. En effet, le guide de la LDH conseille d'écrire le nom et le numéro de votre avocat sur votre bras, et d'apprendre par cœur les numéros à appeler, puisque votre téléphone vous sera confisqué en cas de garde à vue. La CGT précise cependant que le nom de l'avocat et son barreau sont suffisants car la police est obligée de le contacter.

Et si vous êtes mineur, la déclaration des droits du ministère de la Justice est claire comme de l'eau de roche : Vous devez être assisté d'un avocat dès le début de votre garde à vue.

Voilà, bonnes manifs à tous, ne lâchez rien et prenez soin de vous car les tirs sont souvent tendus, malheureusement !

Comment la douane allemande arrive à lire les messages Signal, Whatsapp et Telegram

Le Zollkriminalamt, l'office d'enquête de la douane allemande, est capable de lire des conversations WhatsApp, Signal ou Telegram sans utiliser aucun logiciel espion ! On vient de l'apprendre grâce au média Netzpolitik qui a publié le 2 septembre dernier une note interne classée du Zollkriminalamt expliquant que depuis fin 2023, la méthode était testée pour finalement devenir un outil permanent pour les enquêteurs (surtout pour les enquêtes sur la criminalité organisée) depuis un peu plus d'un an.

Le principe est celui de WhatsApp Web ou de Signal Desktop... en fait, quand vous liez un ordinateur à votre compte en scannant un QR code depuis votre téléphone, cet ordinateur peut ensuite recevoir vos messages en même temps que le téléphone. Les enquêteurs configurent donc l'un de leur ordi, au poste de la douane en tant qu'appareil lié, ce qui fait que le chiffrement de bout en bout n'est plus un problème puisque l'appareil fait partie intégrante du compte.

Mais bon, pour que ça fonctionne, il faut réussir à faire valider la liaison de l'appareil par la cible. Pour faire ça, il faut donc ruser par exemple en convoquant les gens comme témoins et en les incitant à leur confier leurs téléphones pour faire des captures écran sur un sujet qui n'a rien à voir. Cela leur permet d'activer à leur insu la liaison WhatsApp Web ou autre. Ils peuvent également mettre en place une campagne de phishing dans la lignée des hackers russes qui piégeaient des fonctionnaires que je vous racontais en mars. Ou encore, quand c'est Telegram, avec son SMS de validation, le code de connexion peut être récupéré via une interception téléphonique classique.

Ils ont fait ça sur des dizaines de comptes. En 2022, un trafiquant de produits dopants de Basse-Saxe s'est même rendu compte que la douane se connectait à son compte. Il a alors coupé l'accès quelques heures plus tard... mais trop tard, ses échanges sur les 6 derniers mois étaient déjà copiés.

Car oui, c'est surtout ça qui donne de la valeur à la manœuvre puisque l'appareil lié récupère tout l'historique dès que la liaison est effective. La plupart des clients web reçoivent l'archive complète, et Signal propose de transférer les conversations ainsi que 45 jours de médias au moment de lier les appareils. Le BfV et le BSI ajoutent dans leur rapport que la cible met, en général, un peu de temps avant de remarquer que quelqu'un est en train de lire ses conversations, et aussi que la douane allemande peut écrire à sa place.

Alors, maintenant est-ce que c'est légal ?

Hé bien le 20 janvier dernier, la Cour fédérale de justice allemande a tranché sur le cas de Telegram. Ils ont validé le fait que se connecter en secret à un compte, c'était de la surveillance à la source, et que seuls les messages postérieurs à l'ordonnance du juge pouvaient être lus. Dans cette affaire de dopage, les messages antérieurs à l'ordonnance sont donc inutilisables au procès, faute d'infraction assez grave pour justifier une perquisition en ligne.

De son côté, le professeur Christian Rückert, spécialiste du droit pénal informatique à Bayreuth, juge la méthode "problematisch" parce que l'appli permet d'écrire au nom de la cible, alors que la loi exige de ne pas pouvoir en faire plus que de récupérer les messages. Mais bon, comme d'hab, avec la police et la justice, leur propre tambouille ne les concerne jamais vraiment hein...

Maintenant, si la douane ou la police peut le faire, n'importe quel script kiddie peut le faire aussi... Donc je vous invite vraiment à contrôler régulièrement la liste des appareils liés de vos applis. Si vous tombez sur des appareils que vous ne reconnaissez pas, virez-les immédiatement. Et dans la mesure du possible, pensez toujours à activer une vérification en deux étapes avec une application de double authentification et surtout pas un code SMS.

Source : Netzpolitik , repéré grâce au billet de Bruce Schneier .

Chat Control - 314 contre, 112 absents, et le texte passe

314 députés européens ont voté jeudi pour enterrer Chat Control et 276 ont voté pour le garder.

Et c'est quand même passé OKLM.

Et oui, pas la peine de vous frotter les yeux, je vais vous expliquer tout ça. En seconde lecture, le Parlement a besoin d'une majorité absolue de ses membres pour rejeter un texte du Conseil, soit 360 voix. Et cette "majorité", c'est pas une majorité des présents dans l'hémicycle, mais une majorité d'élus, absents compris.

Du coup les 314 sont tombés à 46 voix du compte, 17 députés se sont abstenus, et 112 qui n'ont pas pris part au vote ont terminé le boulot à leur place puisque leur chaise vide valait pour un oui.

Je rappelle quand même que ces 112 là touchent 359 euros d'indemnité journalière, et qu'il leur suffit de signer un registre le matin pour encaisser leur thune. Je pense que si ces feignasses d'absentéistes faisaient correctement leur boulot en étant là, au moins pour les choses importantes, on n'aurait pas des problèmes comme ça qui impactent tous les citoyens européens. Ils ne méritent vraiment ni leur poste, ni leurs indemnités de merde.

Maintenant que ça c'est dit, je vous propose qu'on fasse une petite séance de cohérence cardiaque tous ensemble pour se détendre, car y'a quand même un peu de positif dans cette seconde lecture.

Le texte voté, c'est Chat Control 1.0, c'est à dire la dérogation qui autorise les plateformes à scanner volontairement les messages de leurs utilisateurs. Ce n'est donc pas un scan obligatoire, ni des ordres de détection, ni de la vérification d'âge qui vous ferait montrer vos papiers pour ouvrir un compte sur une messagerie. Tout ça, c'est prévu dans Chat Control 2.0, un règlement séparé, qui n'est toujours pas adopté, mais qui revient à l'automne !!

L'autre bonne nouvelle dans notre malheur, c'est que les députés (ceux qui bossent hein, pas les autres paresseux) ont arraché un amendement qui exclut du texte tout ce qui est chiffré de bout en bout. Donc Signal, WhatsApp, iMessage, et les salons Matrix que vous avez pris soin de chiffrer vont passer entre les mailles du filet de Big Brother.

Restent quand même Gmail , Outlook, Discord, Snapchat, iCloud Mail, les publications et les groupes Facebook, et tout ce qui transite en clair sur des serveurs... C'est-à-dire là où vous comme moi, écrivons la plupart de nos trucs.

Cette dérogation "temporaire", Chat Control 1.0, est née en 2021 et a expiré le 3 avril dernier, quand le Parlement avait refusé de la prolonger. Alors le Conseil l'a renvoyée au Parlement et ils veulent maintenant qu'elle coure jusqu'au 3 avril 2028. Ça c'est du bon gros provisoire reconduit à coups de 2 ans... Ce genre de provisoire, moi j'appelle ça du permanent mais bon, bref...

Et le pire, les amis, c'est que ce scan qu'on vous vend comme une protection contre tous les criminels et autres pédophiles nazis terroristes NE FONCTIONNE PAS. Et c'est pas moi qui le dis !

En effet 807 chercheurs et cryptographes dans 37 pays ont signé une lettre ouverte, la quatrième depuis 2023, où ils écrivent qu'il est "tout simplement impossible de détecter, avec un niveau de précision acceptable, les contenus pédopornographiques connus et nouveaux pour des centaines de millions d'utilisateurs.".

C'est donc simplement pas faisable à cette échelle, avec une suffisance de précision. Et les chiffres leur donnent raison puisque quand l'Irish Council for Civil Liberties a épluché les signalements automatiques atterris chez la police irlandaise, à peine 20 % étaient réellement des contenus pédocriminels, et moins de 10 % étaient exploitables par un enquêteur.

Le reste, bah c'est du bruit... Ce sont vos photos de vacances, vos consultations médicales, vos ados qui s'écrivent entre eux. Et chaque faux positif, c'est un inconnu payé pour regarder vos photos à la plage ou vos sextapes. Sans parler des erreurs humaines ou IA qui viendront se glisser là-dedans et qui vous enverront en zonzon pour pédocriminalité pour une photo de Sphinx (les chats sans poil, vous savez) ou autre...

Quatorze pointures de la crypto, dont Ron Rivest, Whitfield Diffie et Bruce Schneier, ont posé le diagnostic dans un document, Bugs in our Pockets où ils expliquent que le scan côté client "ne garantit pas une prévention efficace de la criminalité et n'empêche pas la surveillance".

Et c'est à nous de payer toutes ces conneries avec notre vie privée.

Puis j'sais pas si vous vous souvenez, mais Apple s'y est cassé les dents en public. Ils avaient annoncé un système de détection en août 2021, et des chercheurs ont conçu dans la foulée, des collisions de hash (deux images différentes, même empreinte), qui a poussé Apple à enterrer le projet en décembre 2022 parce qu'ils se sont rendu compte que ce n'était pas suffisamment fiable et efficace.

Reste la question qui nous intéresse tous : Comment se protéger de ce viol de notre vie privée ?

D'abord, débarrassez-vous de deux illusions. Votre VPN ne sert à rien contre ce truc, parce qu'il chiffre le tuyau, mais pas votre message au moment où vos doigts le tapent. Et votre navigation privée non plus.

Le scan côté client en fait, c'est un mouchard qui lit sur votre appareil, avant le chiffrement et ni le VPN ni le chiffrement de bout en bout ne peuvent faire quoi que ce soit si l'application ou le système d'exploitation coopère. Et une app dont vous ne pouvez pas lire le code, bah vous n'avez aucun moyen de savoir ce qu'elle regarde avant d'envoyer.

Ce qui marche vraiment par contre, c'est de foutre le camp des services que ce texte vise, c'est à dire ceux qui ne chiffrent pas de bout en bout. J'avais fait le tour des messageries sécurisées il y a un moment, et où on en est en 2026.

  • Messageries : Signal (AGPL, mais l'inscription réclame toujours un numéro de téléphone, les usernames introduits en 2024 servent juste à ne pas le filer à vos contacts), SimpleX Chat (aucun identifiant utilisateur, ni numéro ni email, c'est le seul), Molly (un Signal durci pour Android, sans les services Google), Briar (pas de serveur du tout, ça passe par Tor, le Wi-Fi local ou le Bluetooth).
  • Mail : Tuta chiffre le corps, le sujet et le nom de l'expéditeur. Mais pas les adresses ni la date (le protocole ne le permet pas). Proton Mail chiffre le sujet et les adresses au repos, sans aller jusqu'au bout en bout, une limite héritée de PGP. Les deux savent quand même envoyer un vrai message chiffré à quelqu'un qui n'est pas chez eux, par mot de passe partagé ou avec PGP. Dans les deux cas vous quittez Gmail, c'est déjà l'essentiel.
  • Chiffrer avant d'envoyer : Cryptomator , age ou GnuPG. Votre fichier part déjà illisible, l'app qui le transporte n'a plus rien à lire. Hop, problème réglé, quelle que soit votre messagerie.
  • Le téléphone : GrapheneOS , uniquement sur Pixel. Le bac à sable durci et les Storage Scopes limitent ce qu'une app peut fouiller. Honnêtement, ça ne bloque rien si c'est l'app elle-même qui scanne. Mais ça réduit la surface.

Tout ceci est parfaitement légal, et non, vous n'avez pas à vous cacher pour le faire. L'article 30 de la LCEN le dit noir sur blanc depuis 2004 : "L'utilisation des moyens de cryptologie est libre."

Sachez seulement que dans une procédure judiciaire, l'article 434-15-2 du code pénal punit le refus de remettre une clé de déchiffrement aux autorités. Vous avez donc le droit de chiffrer, mais pas de mentir au juge.

Le site exitchatcontrol.org recense tout ça et beaucoup plus, service par service, avec les alternatives testées et l'argumentaire qui va avec. Allez y faire un tour, c'est du bon boulot ! Et si vous voulez écrire à votre eurodéputé, fightchatcontrol.eu vous prépare le mail.

exitchatcontrol.org existe en français, avec son encart daté du 9 juillet

Ensuite, pour les recours, je vais être franc avec vous, attaquer le texte devant la Cour de justice de l'UE, ça va être compliqué car depuis l'arrêt Plaumann de 1963, un particulier doit prouver qu'un règlement le touche "individuellement", ce que vous ne pourrez jamais démontrer face à une surveillance de masse qui vise tout le monde pareil.

La vraie porte de sortie est ailleurs je pense. Elle se trouve dans la question préjudicielle, quand une juridiction nationale interroge la Cour. C'est en tout cas comme ça que La Quadrature du Net a fait tomber la conservation généralisée des données en 2020.

Et la Cour européenne des droits de l'homme a déjà tranché sur le chiffrement, dans Podchasov contre la Russie en février 2024 : affaiblir le chiffrement "permettrait apparemment, d'un point de vue technique, de mener une surveillance systématique, générale et sans distinction".

Voilà, maintenant le VRAI rendez-vous, c'est septembre. Le texte de jeudi repart au Conseil, qui a 3 mois pour avaler l'exclusion du chiffrement ou la recracher, auquel cas tout le monde part en conciliation. Et surtout, Chat Control 2.0 reprend à l'automne sous présidence irlandaise, avec le scan obligatoire, la vérification d'âge et la fin de l'anonymat dans le paquet. Devant le même Parlement, avec j'imagine les mêmes branles couilles absents, ceux-là mêmes qui, quand l'Allemagne avait dit non , s'étaient bien gardés de dire quoi que ce soit.

Alors oui, Big Brother a avancé ses pions ce jeudi mais moi ce que je retiens aussi c'est qu'un texte rejeté par la majorité des votants est passé grâce à des chaises vides et ça recommencera en septembre si vous n'allez pas secouer vos députés européens. Trois ans de débats pour en arriver là, avec un truc médiocre qui marche pas et qui met nos démocraties en danger, je trouve ça tellement triste...

Bref, n'oubliez pas, ACTA aussi c'était plié d'avance, jusqu'à ce que tout le monde s'y mette.

Rendez-vous en septembre !

Source

wacli - Archivez tout WhatsApp en local et faites-y des recherches hors ligne

Peter Steinberger, le papa de PSPDFKit , s'est mis en tête de faire sortir WhatsApp de sa prison dorée. Et pour cela, il a mis au point wacli, un client WhatsApp qui tourne exclusivement dans votre terminal. Ça se compose donc de commandes que vous pouvez scripter dans la joie et la bonne humeur pour enchaîner et automatiser toutes vos idées folles sur Whatsapp comme avec n'importe quel outil Unix.

Wacli se connecte à votre compte comme un appareil lié, exactement comme WhatsApp Web, vous scannez un QR code depuis votre téléphone et hop, l'outil rapatrie vos conversations dans une base SQLite locale, sur votre machine. À partir de là, la recherche se fait hors ligne.

Un wacli messages search "réunion" et vous ressortez un vieux message noyé dans la masse, sans même être connecté. Pour envoyer un message, un wacli send file --to maman --file ./photo.jpg et c'est parti. Et les groupes et les contacts se pilotent de la même façon, réactions comprises, au clavier.

Côté technique, c'est du Go bâti sur whatsmeow , la bibliothèque de référence qui parle le protocole WhatsApp Web multi-device. Comme ça vos messages restent chiffrés de bout en bout. Et de son côté, la base locale offre une recherche plein texte instantanée (FTS5), et à peu près tout ressort en JSON avec le flag --json, ce qui veut dire que vous pouvez brancher wacli sur vos propres scripts, un cron, un pipeline de sauvegarde, ou tout ce que vous voulez.

Les données atterrissent ensuite dans ~/.wacli sur votre Mac, et vous en faites ce que bon vous semble. Un brew install openclaw/tap/wacli et c'est installé (Oui, le projet est passé sous l'organisation openclaw).

Et comme le tout est sous licence MIT, vous pouvez bidouiller ça comme bon vous semble.

Maintenant, la partie où je dois être franc avec vous c'est que wacli n'est pas un outil officiel. Il passe par le protocole WhatsApp Web récupéré par rétro-ingénierie via whatsmeow, et Meta n'aime pas trop ça.

Le README le dit noir sur blanc, c'est un outil tiers non affilié à WhatsApp. En clair, vous jouez avec les conditions d'utilisation, et un compte repéré sur ce genre de manip peut se faire suspendre. À réserver donc à un usage perso et raisonnable, et pas pour faire du spam de masse.

Reste que pour qui veut reprendre la main sur ses données, c'est pile le genre d'outil que j'aime. Dans le même esprit que msgvault qui libère vos emails de la prison Gmail , mais pour la messagerie de Meta.

Merci Camille Roux pour le lien !

Source : https://github.com/openclaw/wacli

Careless Whisper - La faille WhatsApp qui permet de vous traquer

Vous pensiez encore que WhatsApp était secure grâce au chiffrement de bout en bout ?

Pauvres fous ^^ !

En fait, des chercheurs de l’Université de Vienne viennent (!!) de démontrer qu’on peut vous espionner à distance via Whatsapp sans que vous receviez la moindre notif.

L’attaque s’appelle “Careless Whisper” (oui, comme la chanson de George Michael) et elle exploite un truc tout bête : les accusés de réception, ces petits checks bleus qui vous indiquent qu’un message a été délivré puis vu…

Ainsi, en envoyant des messages spécialement conçus pour l’occasion, notamment des réactions à des messages qui n’existent pas, un attaquant peut déclencher des accusés de réception 100% silencieux. Vous ne voyez rien, pas de notif, pas de message qui apparaît, mais de l’autre côté, votre stalker psychopathe mesure le temps que met votre téléphone à répondre.

Et en analysant ces temps de réponse, on peut savoir si votre écran est allumé ou éteint, si WhatsApp est ouvert au premier plan, quel système d’exploitation vous utilisez, combien d’appareils sont connectés à votre compte, et même déduire vos horaires de sommeil. Tout sans que vous ayez le moindre indice qu’on vous surveille, évidemment !

La recherche, disponible ici , a d’ailleurs reçu le Best Paper Award à la conférence RAID 2025. Les chercheurs ont testé sur WhatsApp et Signal, et les deux sont vulnérables. Mais sur WhatsApp, c’est le pire, car l’application autorise des payloads de réaction jusqu’à 1 Mo, ce qui permet de générer 13 Go de trafic par heure sur le téléphone de la victime, donc ça permet même de vider tranquillement sa batterie de 15 à 18% par heure sans qu’elle ne s’en rende compte.

Un développeur a même créé un outil open source pour tester la faille de manière responsable et en respectant la loi évidemment. Si vous voulez tester, faites-le uniquement sur votre matériel. L’interface de ce PoC permet de traquer en temps réel l’activité d’un numéro de téléphone. En dessous d’un certain seuil sur le délai de réponse, la personne est active, et au-dessus, elle dort ou son téléphone est en veille.

Les chercheurs ont bien sûr signalé la faille à Meta en septembre 2024, qui a “accusé réception” (lol), mais aucune correction n’a été apportée depuis. Et chez Signal ils n’ont pas répondu du tout.

Alors comment on fait pour se protéger de ça ? Et bien dans Whatsapp, il y’a une option qui se trouve dans Paramètres → Confidentialité et autoriser seulement “Mes Contacts” à voir ce qu’on partage, ce qui permet de limiter les accusés de réception à vos contacts uniquement. Ça ne règle pas tout, mais ça complique la tâche des inconnus qui voudraient vous traquer.

Voilà, une fois encore, même sur les apps avec du chiffrement de bout en bout qui protège le contenu des messages, ça ne fait pas tout, car il y a toujours des métadonnées qui peuvent être exploitées de manière frauduleuse, donc soyez vigilant :)

Quand une simple photo transforme votre Samsung Galaxy en micro espion

Pendant que Samsung vous vendait ses Galaxy S22, S23 et S24 en vantant Knox, leur forteresse de sécurité niveau Pentagone, quelqu’un au Moyen-Orient transformait ces téléphones en micros espions à partir d’une simple photo de vacances envoyée à ses victimes sur WhatsApp.

Et ce petit manège a duré 9 putain de mois. Hé oui, toute cette histoire vient d’être révélée par l’ Unité 42 de Palo Alto Networks . Ce spyware s’appelle LANDFALL, et c’est un produit commercial vendu par Stealth Falcon (aussi connu sous le nom de FruityArmor), une boîte du Moyen Orient, spécialisée dans la surveillance, avec probablement un support client et tout le bazar qui va avec.

Et ce malware utilise une technique d’une simplicité terrifiante. Un fichier DNG (Digital Negative, le format RAW d’Adobe) forgé spécialement pour l’occasion est envoyé via WhatsApp à la victime (genre, au hasard, VOUS ! ^^). Vous recevez la photo, WhatsApp tente de l’afficher, et boum badaboum, la faille CVE-2025-21042 s’active joyeusement dans la lib libimagecodec.quram.so de Samsung. C’est un joli dépassement de mémoire tampon qui permet d’exécuter du code arbitraire… donc autant dire qu’à ce stade, c’est fini pour vous.

Car une fois LANDFALL installé, votre Galaxy devient une station d’écoute complète. Micro activé à distance, tracking GPS en temps réel, copie de vos photos, contacts, SMS, logs d’appels. La totale et ce spyware est modulaire, avec un loader (b.so) qui sert de backdoor principale, et un gestionnaire de politiques de sécurité SELinux (l.so) qui élève les permissions.

Techniquement, c’est solide car même si Whatsapp nous vante son chiffrement de bout en bout “inviolable”, ils oublient que le E2E (end to end) protège le transport mais pas le traitement. Selon SecurityAffairs , la campagne était active depuis juillet 2024 et Samsung n’a patché la faille qu’en avril 2025. Donc faites le calcul les amis… Les acheteurs du Galaxy S24, sorti en février 2024, qui pensaient avoir le top du top de la sécurité mobile ont bien été pigeonnés sur ce coup…

Mais alors qui s’est fait cibler ? Hé bien The Record précise que les cibles sont en Irak, Iran, Turquie et au Maroc. Comme d’hab, ce sont des dissidents politiques, des journalistes, des activistes…etc… C’est à dire des gens qui ont vraiment besoin de sécurité pour littéralement rester en vie.

Bref, si vous êtes un acteur à risque dans une région sensible, gardez en tête que les mises à jour de sécurité ne sont pas optionnelles et que même à jour, vous n’êtes jamais totalement safe malheureusement, car des société privées ayant pignon sur rue, s’amusent à mettre votre vie en jeu.

Source

Google force Gemini dans vos apps Android - Voici comment reprendre le contrôle

Et voilà, c’est toujours les mêmes qui font de la merde !! Google vient de jouer encore un de ses coups de maitre dont il a le secret puisque depuis lundi 7 juillet, Gemini (leur IA maison) peut maintenant fouiner dans vos apps Android tout comme WhatsApp, Messages et companie, même si vous aviez explicitement désactivé cette option auparavant. Oui, vous avez bien lu, Google a décidé de changer les règles du jeu sans vous demander votre avis.

WhatsApp remporte son procès contre NSO et son logiciel espion Pegasus

– Article invité, rédigé par Vincent Lautier –

Un jury fédéral américain a condamné NSO Group à verser 168 millions de dollars à WhatsApp pour avoir utilisé le logiciel espion Pegasus sur plus de 1 400 utilisateurs. Une décision inédite, qui pourrait avoir des répercussions importantes contre l’industrie du spyware.

NSO Group condamné pour piratage massif de WhatsApp

La justice américaine vient donc de porter un coup sévère à NSO Group. Un jury fédéral a ordonné à l’entreprise israélienne de verser 168 millions de dollars à WhatsApp, propriété de Meta, pour avoir exploité ses serveurs dans le but d’infecter plus de 1 400 utilisateurs avec le logiciel espion Pegasus. Cette décision arrive après six années de procédure judiciaire entamée en 2019, au terme desquelles NSO a été reconnue coupable de violation de lois fédérales et californiennes sur la fraude informatique. Cette condamnation est une première contre un fabricant de spyware, dont l’activité, bien que légalement encadrée sur le papier, repose surtout sur une zone grise juridique.

WhatsApp améliore la confidentialité avec une maj inédite

Ça y est les gars, WhatsApp continue de nous en mettre plein la vue avec une nouvelle mise à jour bien badass qui va clairement révolutionner notre façon d’utiliser cette app de messagerie qu’on adore tous secrètement (ou pas). La version bêta pour Android 2.24.3.17 vient tout juste de sortir grâce au Google Play Beta Program et croyez-moi, cette update a de la gueule !

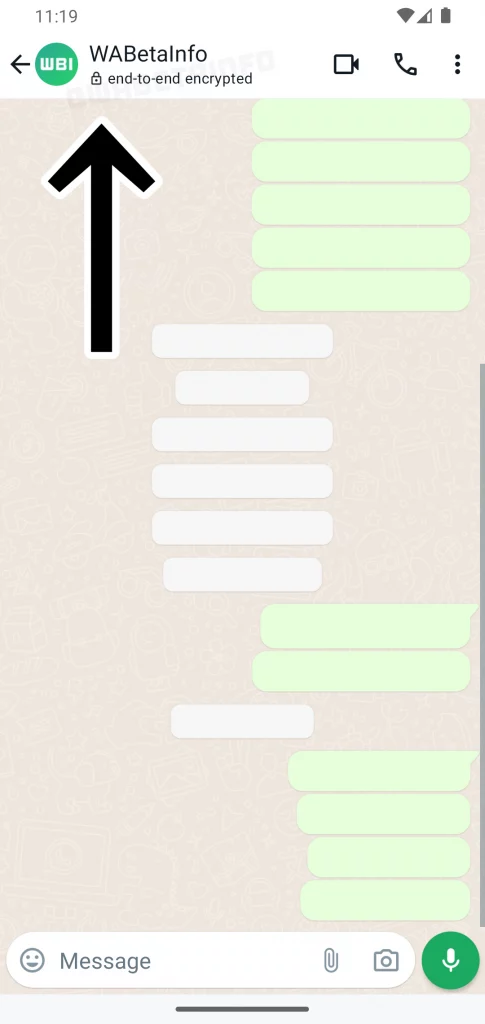
La grosse nouveauté qui déboite, c’est que les dev de WhatsApp sont en train de bosser sur une petite phrase bien pratique qui va s’afficher dans vos conversations pour vous rappeler que vos échanges sont chiffrés de bout en bout. Ça a l’air de rien comme ça, mais c’est clairement un plus pour la confidentialité et la tranquillité d’esprit.

Pour l’instant, cette fonctionnalité est encore en développement, donc pas la peine de la chercher partout dans votre app, même si vous installez la dernière bêta. Mais les petits gars de chez WABetaInfo nous ont quand même dégoté un screenshot en avant-première pour nous mettre l’eau à la bouche.

Comme vous pouvez le voir sur cette capture d’écran, WhatsApp va rajouter une jolie petite phrase sous le nom de votre contact ou de votre groupe, avec même un petit cadenas pour faire genre c’est ultra secure. Un vrai régal pour les yeux et pour votre parano légendaire, avouez !

Alors bien sûr, techniquement vos conversations étaient déjà chiffrées de bout en bout hein, pas de panique. Mais cette phrase, c’est juste un rappel visuel, pour vous rassurer et vous montrer que WhatsApp en a clairement quelque chose à carrer de votre vie privée. C’est beau putain (oui j’en fais des caisses).

Bon après faut pas s’emballer non plus, cette indication ne va pas rester affichée en permanence. D’après les tests de WABetaInfo, le message va disparaître au bout de quelques secondes pour laisser place à votre bon vieux « last seen ». Mais c’est toujours ça de pris !

Alors quand est-ce qu’on pourra enfin profiter de cette innovation de malade sur nos smartphones Android ? Bah pour l’instant c’est un peu le mystère, vu que la fonctionnalité est encore en développement. Mais vu la vitesse à laquelle WhatsApp nous pond des updates en ce moment, ça ne devrait plus trop tarder.

En attendant, si vous voulez absolument frimer auprès de vos potes en leur montrant cette nouveauté en avant-première, vous pouvez toujours vous inscrire au programme bêta de WhatsApp sur le Play Store. Mais bon, faudra pas venir pleurer si votre app plante toutes les 5 minutes hein !

En tout cas, cette update montre bien que WhatsApp est à fond sur la sécurité en ce moment. Entre ça et l’arrivée des sauvegardes chiffrées sur Google Drive, on peut dire que la confidentialité est clairement devenue le cheval de bataille de l’app. Et franchement, c’est plutôt une bonne nouvelle vu les scandales à répétition sur les fuites de données et autres joyeusetés du genre.

Bon après, on va pas se mentir, WhatsApp appartient quand même à Facebook hein. Donc niveau respect de la vie privée, y’a encore du boulot. Mais au moins, avec des initiatives comme celle-là, on a l’impression que les choses bougent un peu dans le bon sens. C’est toujours ça de pris !

Bon allez, sur ce je vous laisse, j’ai un max de conversations WhatsApp à chiffrer moi. Prenez soin de vous les amis, et n’oubliez pas : avec WhatsApp, vos petits secrets sont (presque) bien gardés maintenant !

❌