Jonathan Blow, le développeur de Braid et de The Witness, a annoncé hier (le 12 août) sur X qu'il laissait tomber VLC... La raison c'est 33 putain de secondes d'attente entre un clic sur un fichier MP3 et le début de la lecture, sous Windows (évidement). C'est vrai qu'une demi-minute pour lancer un son sur une machine récente, c'est abusé ! Du coup, il est repassé au bon vieux lecteur multimédia de Microsoft.
Son point de vue c'est que "tout un secteur du logiciel open source est dans un état franchement embarrassant" dès qu'il s'agit de tourner Windows. Je peux pas lui donner tord, c'est vrai que le ralentissement est réel sous Windows 11, sans qu'on sache vraiment pourquoi...
Mais heureusement,
la réponse de VideoLAN
ne s'est pas faite attendre et a replacer correctement le débat. Pour l'équipe de VLC, la lenteur vient d'un bug de Microsoft Defender arrivé avec une mise à jour de Windows 11, qui a mis le cache de plugins de VLC en quarantaine. L'antivirus maison de Windows a donc classé comme suspect, puis mis de côté, un fichier que VLC génère lui-même. VideoLAN écrit qu'il s'est retrouvé là "comme par magie".
Pour remettre VLC d'aplomb, VideoLAN propose donc de réinstaller le logiciel ou de régénérer ce cache. Mais pas besoin d'aller jusqu'à la réinstallation, puisque l'installeur Windows officiel dispose déjà d'un raccourci qu'il faut dans le dossier VideoLAN du menu Démarrer, "VLC media player - reset preferences and cache files".
Ce raccourci lance vlc.exe avec les deux options de remise à zéro, la configuration et le cache de plugins, puis referme aussitôt le lecteur. Ça devrait faire le taf même si attention, vos préférences partent aux chiottes avec le reste, donc si vous avez bricolé vos réglages de sortie audio, vos raccourcis clavier ou vos sous-titres, vous les perdrez. Mais ensuite, le cache, lui, se reconstruira au lancement suivant.
Après régénérer le cache n'empêche pas Defender de le rechoper par la suite. L'autre option, c'est donc d'exclure une bonne fois pour toutes vlc.exe de la liste d'analyse de l'antivirus.
Bref, ce genre de faux positif n'est pas nouveau chez Windows Defender, qui y'a pas longtemps a même pris des certificats DigiCert pour un cheval de Troie, sans parler des
ISO Linux qui se font flagger régulièrement
.
Voilà, hormis la comm de VLC pour le moment, personne n'a encore publié de détails techniques, et Microsoft n'a rien dit.
32 redémarrages d'affilée, 31 pubs pour McAfee, c'est le résultat du test mené par la chaîne Youtube Gamers Nexus sur un écran LG UltraGear 34GX900A-B branché à un PC tournant sous Windows. Puis au 32e démarrage, l'écran a eu la délicatesse de faire la promo d'un autre utilitaire LG, histoire de varier les plaisirs.
Sauf que personne n'a installé quoi que ce soit. L'app s'appelle "LG Monitor App Installer", elle débarque toute seule quand vous branchez le moniteur, et sa fiche technique sur le Microsoft Store réclame deux permissions qui piquent un peu : "toutes les ressources système" et "l'accès à votre connexion Internet". Pour un truc censé régler la luminosité de votre écran, on repassera donc sur la discrétion...
La vraie question que je me suis posée en découvrant cette histoire, c'est comment diable un câble HDMI arrive à faire atterrir un programme sur la machine ? Eh bien la réponse va vous plaire, parce que ce n'est ni un virus, ni un piratage, ni une faille mais bien une fonctionnalité de Windows (spéciale dédicace à l'Autorun, lool) !! Elle s'appelle device metadata, et elle traîne dans le système depuis Windows 7, à l'époque où il s'agissait surtout d'afficher proprement l'icône et le nom de votre imprimante.
L'astuce de LG fonctionne ainsi en 4 temps. Vous branchez le périphérique. Windows part interroger un service maison, Windows Metadata and Internet Services, pour récupérer les métadonnées du matériel. Ces métadonnées contiennent un identifiant qui pointe vers une app précise du Microsoft Store. Windows télécharge les pilotes si besoin + l'app, qu'il installe dans votre menu Démarrer. Et voilà, c'est fini comme dit Jean-Louis ! Vous n'avez cliqué sur rien du tout et vous récupérez leur Adware... Elle n'est pas belle la vie ???
Les conditions pour que ça se déclenche c'est simplement d'avoir accepté les "paramètres recommandés" à l'installation de Windows, être connecté au Microsoft Store, et être en ligne. Autrement dit, la configuration par défaut de la quasi-totalité des PC grand public. Si vous êtes hors ligne au moment du branchement, pas de souci, Windows patiente et retente plus tard.
Le meilleur, c'est ce que Microsoft explique lui-même dans sa propre doc à destination des dev, que "*La fonctionnalité d'installation automatique ne prévient pas l'utilisateur quand l'app est installée. Certains utilisateurs pourraient trouver cette expérience déroutante et frustrante, et mettre une mauvaise note à votre app. *". Tu m'étonnes John !
Ça veut surtout dire que le SEUL risque que Microsoft identifie, c'est la note qu'aura l'app sur le store. Ce n'est ni notre absence de consentement, ni ce que ça pourrait impliquer pour notre ordi. La note de cette app LG est d'ailleurs merdique... La prophétie s'est réalisée !!! lol
Cerise sur le gâteau, cette techno est officiellement dépréciée. Microsoft annonce son remplacement par un autre système, mais en attendant elle tourne toujours et elle installe toujours des merdouilles, par-ci par-là...
Mais alors qu'est-ce qu'elle pousse exactement, cette app LG ?
Hé bien un truc dont personne sur cette planète n'a jamais eu besoin, à savoir un essai gratuit de 30 jours pour McAfee Scam Detector, qui bascule ensuite sur un abonnement McAfee Plus Premium, à partir de 39,99 $ l'année (!!).
Actuellement, personne ne sait combien de machines sont touchées mais par contre, ce qu'on sait, c'est que les plaintes remontent à au moins 2024 sur les forums Microsoft, et que ça ne concerne pas que les modèles récents. Un LG UltraFine 32UN880-B acheté il y a 3 ans se comporte pareil. Et ni LG ni Microsoft n'ont publié le moindre communiqué à l'heure où j'écris ces lignes... (depuis, LG m'a répondu, voir la mise à jour en fin d'article)
Aussi, vous vous dites peut-être que c'est nouveau comme pratique mais pas du tout ! Y'a que le tuyau de diffusion qui s'est modernisé car il y a plus de 10 ans déjà, en 2015, Lenovo se faisait démonter pour
Superfish
, un adware préinstallé qui cassait le HTTPS avec son propre certificat racine. La même année, Dell se prenait le retour de flamme d'
eDellRoot
, un certificat livré avec sa clé privée dans la boîte. En 2017, on découvrait qu'un pilote audio
Conexant
livré chez HP enregistrait gentiment les frappes clavier. Alors bien sûr, à l'époque il fallait un PC entier pour se faire refourguer toute cette camelote et c'est vrai qu'aujourd'hui, suffit d'un écran et ensuite c'est Windows Update qui vous livre le bloatware.
Petite précision au passage, parce que j'ai vu plusieurs articles qui se sont emmêlés les pinceaux. De ce que moi j'ai compris, c'est que ce mécanisme n'a rien à voir avec l'ACR de LG, cette techno qui analyse ce que vous regardez sur les TV pour cibler la pub. Ce sont bien 2 sujets distincts puisque l'ACR, c'est du tracking de contenu sur les téléviseurs alors que le sujet dont je vous parle c'est de l'installation d'application via les métadonnées de périphérique sous Windows.
Alors si vous avez un écran LG, comment se protéger de ça ?
Le plus simple s'appelle
Win11Debloat
, un script PowerShell qui dispose depuis peu d'une option baptisée DisableDeviceAutoAppDownload qui coupe le robinet, et qui a ajouté LGElectronics.LGMonitorApp à sa liste d'apps supprimables. Ça permet de régler les deux problèmes d'un coup.
Après si vous préférez comprendre ce que vous faites plutôt que lancer un script, sachez qu'il écrit en réalité une seule valeur dans la base de registre :
Microsoft documente officiellement ce réglage pour les éditions Pro, Entreprise et Education, où vous le retrouvez en version cliquable via gpedit.msc, dans Configuration ordinateur > Modèles d'administration > Système > Installation de périphériques, au paramètre que Microsoft appelle "Prevent automatic download of applications associated with device metadata", que vous verrez traduit dans les Windows français. Après sur Windows Home il n'y a pas d'éditeur de stratégies, et rien ne garantit noir sur blanc que la clé y soit lue. Votre repli sûr, c'est donc le bouton planqué dans Panneau de configuration > Système > Paramètres système avancés > onglet Matériel.
Ce bouton, tiens. Je vous
montrais déjà comment le désactiver en 2019
, quand Windows vous demandait poliment si vous vouliez continuer à télécharger automatiquement les applications des fabricants de matériel. La question s'était donc déjà posée à l'époque et je l'avais complètement oublié...
Après, si vous voulez faire le ménage plus large sur une machine fraîchement installée,
SuperMSConfig
fait très bien le job, et
FlyOOBE
vous permet de reprendre la main dès l'écran de première configuration, là où ces fameux "paramètres recommandés" se cochent tout seuls. Parce qu'au fond, les
logiciels de merde installés d'office par les constructeurs
, c'est un sport qui n'a jamais vraiment pris sa retraite.
Voilà, moi je pense qu'un écran ou n'importe quel périphérique ne devrait pas avoir le droit d'installer des trucs chez vous, qui est le pire pour nous balancer de la pub !
Mise à jour du 21 juillet 2026 - LG m'a fait parvenir une réponse par l'intermédiaire de son agence de communication. Je vous la mets telle quelle :
"LG Electronics réaffirme que McAfee n'est pas installé automatiquement et n'est jamais installé sans le consentement explicite de l'utilisateur. Le programme d'installation de l'application LG Monitor est distribué via le processus officiel de distribution Windows de Microsoft, qui incluait McAfee en option. McAfee ne sera installé que si l'utilisateur choisit activement de poursuivre l'installation et donne son consentement."
Alors sur ce point précis, LG a raison, et je n'ai jamais écrit le contraire. Ce que Gamers Nexus a filmé, c'est une pop-up qui vous propose l'essai McAfee 31 fois sur 32 démarrages, pas un antivirus qui s'installe en douce dans votre dos. Il faut cliquer pour l'avoir.
Sauf que le reproche n'a jamais porté là-dessus. Le truc qui coince, c'est l'app LG Monitor elle-même, celle qui atterrit sur votre machine sans vous demander votre avis et qui réclame "toutes les ressources système". Et ça, LG ne le conteste pas du tout, LG le confirme même : "distribué via le processus officiel de distribution Windows de Microsoft", c'est exactement le mécanisme device metadata que je décris plus haut. Le consentement dont ils parlent, c'est celui pour McAfee, une fois que l'app est déjà chez vous. Je note aussi le "incluait" au passé, sans que LG précise si l'app propose encore McAfee aujourd'hui.
Deuxième partie de la réponse, LG tient à préciser que ses téléviseurs "ne collectent, n'enregistrent ni ne stockent les conversations ambiantes", et que la reconnaissance vocale est une fonctionnalité optionnelle, lancée par l'utilisateur, qu'on peut ne jamais activer. Ce qui tombe plutôt bien vu que je disais justement plus haut que la TV et l'écran PC, ce sont deux sujets différents. Je relève quand même que ce démenti parle du micro, pas de l'ACR.
Et à l'heure où j'écris cette mise à jour, LG n'a toujours rien publié de public sur le sujet. La réponse est arrivée dans ma boîte mail.
Vous n’en pouvez plus des fenêtres intempestives, des pubs qui saturent votre écran, et du pistage massif invisible au quotidien ? Vous avez raison. Ces nuisances ne sont pas qu’agaçantes, elles alourdissent la navigation, exposent nos données personnelles, et ouvrent parfois la porte à des malwares ou du phishing. C’est d’ailleurs pour ça que je vous ai supprimé toutes les pubs sur mon site (
merci aux patreons
qui ont permis cela).
Avant même de penser aux fenêtres intempestives, restons lucides : beaucoup de publicités ne sont pas aléatoires. Elles sont calibrées, ciblées, servies via des réseaux publicitaires qui traquent vos moindres clics, recherches, achats, comportements pour dresser un profil précis de vous.
Ce pistage va au-delà des simples pubs : il impacte vos prix (discrimination tarifaire), vos recommandations, et surtout votre vie privée. Pour le bloquer, il faut agir à plusieurs niveaux :
bloquer les scripts et pixels espions sur les pages web
arrêter les traqueurs tiers (ceux qui collectent vos données entre sites)
supprimer les fenêtres pop-up qui perturbent la navigation.
Le web n’est pas qu’une succession de pages à cliquer : c’est un véritable réseau truffé de petits mouchards. Parmi les plus furtifs, il y a les tracking pixels, les cookies et les web beacons. Trois noms qui peuvent sonner obscur, mais qui, une fois compris, vous aideront à reprendre la main sur votre vie numérique.
Le tracking pixel : un espion microscopique, mais redoutablement efficace
Imaginons un pixel de 1 par 1, totalement invisible à l’œil humain. Ce pixel, également appelé pixel tag, est en fait un mini-objet graphique ou un bout de code HTML glissé dans une page web ou un mail. Dès que votre navigateur affiche cette page, il va automatiquement charger ce pixel, et ainsi envoyer une avalanche d’informations à son serveur d’origine.
Et quelles infos ? Pratiquement tout ce qui peut donner un profil de votre comportement : les pages que vous avez visitées, les pubs sur lesquelles vous avez cliqué, le type d’appareil que vous utilisez, votre localisation approximative grâce à votre IP, la version de votre navigateur, la date et l’heure précise de votre visite, etc. Le tracking pixel, c’est un peu la Big Brother des données marketing, mais encapsulé dans une poussière numérique presque indétectable.
Ce dispositif est largement plébiscité, car il fonctionne en temps réel et, contrairement aux cookies, il ne s’appuie pas sur votre appareil pour stocker des informations. Il transmet directement à distance, ce qui le rend plus difficile à bloquer ou à effacer.
Les cookies : les compagnons de votre navigateur qui vous aiment un peu trop
À la différence des pixels, les cookies sont de petits fichiers texte que les sites déposent sur votre machine à chaque visite. Leur rôle premier est d’améliorer votre expérience en conservant vos préférences : langue choisie, paniers d’achats, sessions ouvertes, etc. Plutôt pratiques, donc. Sauf que dans le grand bazar du marketing en ligne, ces fichiers deviennent des espions collaboratifs. Ils enregistrent vos habitudes et servent à partager ces données entre dizaines de régies publicitaires, pour mieux vous bombarder. Vous pensez que ce site est le seul à vous traquer ? En réalité, ces cookies multiplient les relais invisibles derrière les boutons “J’aime” ou les vidéos intégrées.
Mais contrairement aux pixels, vous pouvez gérer les cookies plus facilement via votre navigateur : les bloquer, les effacer, ou les contrôler site par site.
Web beacons : le fantôme de l’email et des sites web
Plus proche du tracking pixel, le web beacon est une image ultra petite, souvent un “GIF 1×1 pixel”, caché dans un email ou sur un site. Comme le pixel, il se charge automatiquement et envoie des infos au serveur. Les conséquences ? Le serveur sait si vous avez ouvert un email, quand, depuis quel appareil, et où vous vous trouviez. Son usage dans l’email marketing est stratégique : il permet aux expéditeurs de savoir qui ouvre leur message, qui clique, et à quel moment. Parfois, il ouvre même la porte à un ciblage encore plus précis, car il détecte votre localisation via IP et recoupe les données.
Bon vous allez me dire … c’est bien beau tout ça tonton Korben, mais pourquoi faire la différence entre ces technologies ?
Parce que pour reprendre le contrôle, il faut comprendre ce qu’il faut attaquer. Bloquer un pixel ne bloque pas automatiquement un cookie, et vice versa. Certains bloqueurs de pubs repoussent avec succès les cookies tiers, mais laissent passer les pixels diffusés par des scripts HTML, et les web beacons, eux, se glissent souvent dans vos mails, bien loin du navigateur. Cette diversité rend le pistage terriblement robuste et difficile à éliminer par une simple action ponctuelle.
Les méthodes classiques
1. Les extensions navigateur : Adblock Plus, uBlock Origin, Ghostery… ces plugins restent la première étape, pour filtrer les requêtes publicitaires et couper les scripts intrusifs avant qu’ils ne chargent. L’avantage c’est qu’elles sont faciles à installer et gratuites. Le souci est qu’elles sont parfois incompatibles avec certains sites, que les pop-ups sont parfois non filtrés, et qu’elles peuvent ralentir la navigation.
2. Les réglages navigateurs : les navigateurs modernes (Chrome, Firefox, Edge) offrent des options anti-pistage et anti pop-up native, mais leur efficacité reste limitée face à des scripts plus complexes ou aux pubs via réseaux sociaux. Brave, Epic Privacy Browser, LibreWolf, etc. sont d’autres options possibles.
3. VPN + adblock : bloquer via un VPN classique peut aider, mais la vraie force est un service combiné. Les VPN classiques cachent votre IP et chiffrent le trafic, mais ne coupent pas forcément le dataset publicitaire ou les pop-ups. L’intégration d’un bloqueur de contenu dans le VPN représente la différence.
Surfshark ONE : le pack complet pour le blocage intelligent
Surfshark ONE n’est pas qu’un VPN.
C’est une suite de cybersécurité (VPN + antivirus + moteur de recherche + alerte de fuite de données + Alternative ID) pensée pour éliminer pubs, trackers, pop-ups, et surtout, vous protéger contre les arnaques mail, le tout géré depuis une interface unique et claire.
CleanWeb, le bloqueur intelligent que j’ai déjà présenté, agit à la racine des pages web : il bloque non seulement les pubs visibles, mais aussi les scripts, pixels, malwares et traqueurs qui se glissent dans le code des pages. Sur smartphone ou PC, l’effet est quasi immédiat : baisse du nombre de pubs et déplacements plus rapides, sans « casser » les sites.
La nouveauté fin 2025 : Email Scam Checker. Ce scanner intelligent analyse vos mails entrants pour détecter les tentatives d’arnaque, phishing et spams avancés. Au lieu d’attendre de cliquer sur un lien suspect, vous êtes alertés en temps réel, ce qui réduit considérablement les risques d’infection ou de vol d’identité.
Interface intégrée : plus besoin de jongler entre extensions ou apps manuelles, tout est dans le même client Surfshark ONE, que ce soit sur Android, iOS, Windows ou macOS. Un contrôle centralisé, un paramétrage simple et une expérience utilisateur fluide.
Protection multi-appareils : vos smartphones, PC, tablettes sont protégés à la fois contre les pubs, les pop-ups, les traqueurs et désormais les mails scams, sans configuration complexe à chaque fois.
Avant, bloquer totalement la pub en ligne était chronophage et jamais parfait : extensions instables, failles, contournements fréquents. La multiplication des canaux (mail, mobile, desktop, jeux en ligne…) rendait la tâche impossible sans outils multiples.
Avec Surfshark ONE, la liaison entre VPN, bloqueur, scanner mail et gestion centralisée offre un rempart cohérent, le blocage ne se fait pas par à-coups, mais en continu, intelligement, ajusté à toutes vos activités numériques. Ce qui permet enfin de retrouver une navigation fluide, sécurisée et sans intrusion agressive, pour toute la famille ou l’entreprise.
Les pubs intempestives ne sont pas qu’une nuisance : elles sont la porte d’entrée des cybermenaces et une attaque frontale à la vie privée. Surfshark ONE propose aujourd’hui la réponse la plus complète, en combinant VPN, bloqueur intelligent et le tout nouveau scanner anti-arnaque mail. Si vous souhaitez retrouver le contrôle de votre surf, éviter ralentissements et failles de sécurité tout en profitant d’une vraie protection 360°, ce service est pour vous.
Et la bonne nouvelle, vous pouvez tester tout cela sans prise de tête, sur tous vos appareils, en un clic … et à tout petit prix puisque la suite est proposée pour 20 centimes de plus par mois par rapport au VPN seul. L’abonnement ONE classique est à 71€ TTC pour 27 mois (soit 2.63€/mois), quant à ONE+ (qui intègre en plus le service Incogni) il est dispo pour 5€/mois. De quoi commencer 2026 au taquet !
Vous venez de claquer plusieurs milliers d’euros dans une solution antivirus dernier cri pour votre boîte car le commercial vous a convaincu avec du machine learning, de l’IA comportementale, du threat hunting prédictif et j’en passe…
Cool story ! Mais si je vous disais qu’un petit exécutable open source gratuit peut potentiellement passer à travers ? Ce programme s’appelle
al-khaser
et je vous assure qu’il va vous faire déchanter, car ce truc, c’est le détecteur de mensonges des solutions de cybersécurité.
Al-khaser est outil qui ne fait rien de méchant en soi… C’est ce qu’on appelle un PoC, un “proof of concept” avec de bonnes intentions car il rassemble dans un seul programme toutes les techniques que les vrais malwares utilisent pour se planquer tels que la détection de machines virtuelles, le contournement des débogueurs, l’échappement aux sandbox, et j’en passe.
Comme ça, si votre antivirus ne détecte pas al-khaser, il y a de bonnes chances qu’il rate aussi les vraies menaces qui utilisent les mêmes techniques.
Faut dire que les éditeurs d’antivirus et d’EDR adorent nous vendre leurs nouvelles fonctionnalités IA de fou alors que certaines de leurs solutions ne détectent même pas des techniques pourtant connues depuis longtemps.
Al-khaser met donc tout ça en lumière de façon assez brutale en enchaînant des dizaines de vérifications. Par exemple, il va regarder si votre processeur a vraiment le bon nombre de cœurs ou si c’est une simulation. Il va checker l’adresse MAC de votre carte réseau pour voir si elle correspond à un hyperviseur VMware ou VirtualBox. Il va mesurer le temps d’exécution de certaines opérations pour détecter si le système est accéléré artificiellement, comme dans une sandbox d’analyse. Il va même tester des API Windows classiques comme IsDebuggerPresent ou CheckRemoteDebuggerPresent pour voir si quelqu’un espionne son exécution.
Maintenant si vous voulez tester les protections anti-debug de votre système, vous tapez :
al-khaser.exe –check DEBUG –sleep 30
Oui si vous voulez voir si votre virtualisation VMware ou QEMU est bien masquée :
al-khaser.exe –check VMWARE –check QEMU
Bien sûr, ces techniques ne sortent pas de nulle part car elles sont documentées depuis des années notamment
dans ce référentiel
dont je vous
déjà parlé
.
Les équipes de pentest et les red teams adorent al-khaser car ça leur permet de montrer aux décideurs que leur gros investissement en cybersécurité n’est peut-être pas aussi solide qu’ils le pensaient. Vous lancez l’outil un vendredi après-midi dans un environnement de test, et vous voyez instantanément ce que votre EDR détecte ou pas.
Voilà, une fois encore, rassurez-vous, al-khaser ne fait rien de malveillant… Il ne vole pas de données, ne chiffre pas vos fichiers, ne lance pas de ransomware mais se contente juste de lever la main et de dire “hé ho, je suis là, regardez moi, je fais plein de des trucs louches !!”.
Bien sûr, ne lancez pas al-khaser sur n’importe quelle machine car c’est un outil de test qui doit rester dans un environnement contrôlé. Si vous le lancez sur le réseau de prod sans prévenir votre équipe sécu, vous allez déclencher des alertes partout et recevoir des appels pas très sympathiques. Et surtout, juridiquement, vous devez avoir l’autorisation du propriétaire de l’infrastructure, sinon, vous risquez de gros ennuis.
Ce projet est open source, écrit essentiellement en C++, et disponible sur GitHub. Y’a plus qu’à vous monter une VM isolée, récupérer al-khaser, et voir ce que ça donne.
Un VPN, c’est bien. Mais le VPN + tout le reste, c’est mieux. Soyons honnêtes : à force de voir des pubs pour des VPN partout, tu as fini par en installer un (ou alors tu fais partie de l’élite qui n’a jamais cliqué sur “Regarde ce que ton FAI sait sur toi !”). Mais aujourd’hui, le VPN tout seul, c’est un peu comme une pizza sans fromage : ça dépanne, mais tu sens qu’il manque un truc.
Comme je vous l’ai déjà dit, Surfshark One n’est pas composé que d’un simple VPN. C’est une véritable suite de cybersécurité conçue pour protéger vos appareils contre les menaces les plus modernes. Outre le célèbre service de réseau privé virtuel (VPN), Surfshark One inclut un antivirus puissant, une protection en temps réel contre les ransomwares, un bouclier webcam, et même une fonctionnalité de surveillance des fuites de données sur le Dark Web. Bref, c’est un outil tout-en-un pour sécuriser votre vie numérique.
Si vous êtes un habitué des solutions de cybersécurité, vous avez probablement entendu parler de Surfshark One. L’outil tout-en-un numérique qui combine VPN, antivirus, moteur de recherche privé et outil d’alerte pour les fuites de données. Mais aujourd’hui, on va se concentrer sur une nouveauté qui va s’avérer plutôt pratique : la possibilité de scanner les unités de stockage externe avec l’antivirus intégré. Oui, la clé USB douteuse ou ce disque dur externe potentiellement infecté qui traînent dans un tiroir depuis des années n’ont qu’à bien se tenir.
Comme vous le savez déjà, la sécurité en ligne est un océan qui subit assez souvent tempêtes et raz-de-marée. Il est donc essentiel de se munir d’outils efficaces pour naviguer en toute tranquillité. C’est là que Surfshark One se distingue, offrant une solution tout-en-un pour protéger votre présence numérique.
À la base reconnu comme l’un des meilleurs VPN sur le marché, Surfshark a élargi son horizon pour inclure une suite complète de sécurité depuis maintenant quelques années. Avec One, vous ne disposez pas seulement de l’option Surfshark VPN, mais d’un éventail complet d’outils pour garder votre vie en ligne le plus safe possible.
Au cœur de Surfshark One se trouve son antivirus, alimenté par le moteur reconnu d’Avira. Cette protection en temps réel garde un œil vigilant sur votre activité en ligne, détectant les virus, les logiciels malveillants et les menaces zero-day. Avec des mises à jour toutes les trois heures, ses définitions restent constamment au taquet pour faire face aux dernières menaces du cyberespace.
Et ça, c’est plutôt appréciable parce qu’en ce moment ça fuse de tous les côtés. Si vous me lisez régulièrement vous avez dû voir passer mes articles sur diverses failles ces dernières semaines. C’était encore le cas il y a quelques jours avec une campagne de malware et de phishing assez énorme qui a touché les utilisateurs de Docker Hub. Sur les 15 millions de dépôts existants, pas moins de 20% étaient contaminés par des logiciels foireux, allant du simple spam au malware (source). Et c’est d’autant plus flippant que cette faille existe depuis …. 2021, je vous laisse imaginer les dégâts au fil des années.
C’est là que Surfshark One va s’avérer assez utile puisqu’il vous empêchera de télécharger « par distraction » (je ménage les égos ^^) un fichier foireux sur votre machine. Il va pour cela utiliser une sorte de zone tampon entre le serveur d’origine et votre ordinateur. Si l’analyse ne lui convient pas, il bloquera simplement le fichier qui n’aura pas eu le temps de vous atteindre. Impossible de télécharger une bouse par inadvertance ou parce que vous faites confiance à un site qui ne le mérite pas.
Mais l’outil ne s’arrête pas là. La suite comprend également un moteur de recherche privé, qui fournit des résultats non biaisés et sans publicités. Contrairement aux grands moteurs de recherche qui pistent vos activités, Surfshark Search respecte votre vie privée en ne collectant pas vos données de recherche. Je ne vous détaille pas la fonction de création d’identité alternative, j’en ai déjà fait un article.
Un autre atout majeur de Surfshark One est son système d’alerte intégré. Ce système surveille en permanence les fuites de données sur Internet et vous avertit dès que vos informations personnelles sont compromises. Que ce soit votre adresse e-mail, vos identifiants de connexion ou vos informations de carte de crédit, il vous informe immédiatement pour que vous puissiez prendre les mesures nécessaires pour protéger vos comptes. Et pour vous empêcher de paniquer, l’outil vous guide sur les actions à entreprendre en priorité.
Ce côté monitoring est vraiment intéressant pour la plupart d’entre vous. Parce que la majorité n’a sans doute pas forcément le temps (ou l’envie) de surveiller l’actu cybersécurité au quotidien. De mon côté ça fait un peu partie de ma veille (et quand je rate un truc important on me le remonte sur Twitch lors de mes émissions), mais si ce n’est pas votre cas vous avez au moins une équipe qui bosse pour vous.
Autre bon point de cette suite c’est sa flexibilité. Disponible sur plusieurs OS et plateformes (Windows, Mac, ordinateur ou smartphone …), elle couvrira toutes vos machines (nombre illimité) et dispose d’une interface ultra simple à maitriser.
En termes de tarification, Surfshark propose une gamme d’options flexibles pour répondre à vos besoins spécifiques. Des abonnements à partir de 3,19 € par mois (TTC) pour un engagement de 26 mois sont disponibles (abonnement 1 an + 3 mois offerts). Avec toujours la possibilité d’essayer la suite avec 30 jours de garantie satisfait ou remboursé.
En résumé, si vous recherchez une solution complète pour sécuriser votre présence en ligne, l’outil offre une réponse robuste et efficace. Avec son antivirus puissant, son moteur de recherche privé et son système d’alerte contre les violations de données, Surfshark One vous donne la tranquillité d’esprit nécessaire pour naviguer en toute sécurité dans le monde numérique d’aujourd’hui. Et si vous voulez encore plus, vous avez l’option One+ qui intègre le service Incogni (dont j’ai aussi parlé de multiples fois).
Voici une histoire qui va vous donner des sueurs froides dans le dos juste avant d’aller faire dodo ! Figurez-vous que Raspberry Robin, ce satané malware plus fourbe qu’un présentateur de C8, est de retour pour une nouvelle tournée de piratage en 2024 façon Taylor Swift. Les chercheurs en cybersécurité de chez HP Wolf Security ont repéré ses traces et croyez-moi, il a plus d’un tour dans son sac pour passer entre les mailles du filet !
Ce petit malin utilise des fichiers WSF (Windows Script Files) bien planqués sur différents domaines et sous-domaines pour se faufiler incognito. Et le pire, c’est qu’il arrive à berner ses victimes pour qu’elles aillent d’elles-mêmes sur ces pages web piégées. Une fois que le fichier WSF est exécuté, bim ! Il télécharge son payload principal, un DLL bien vicieux qui peut être n’importe quoi : du SocGholish, du Cobalt Strike, de l’IcedID, du BumbleBee, du TrueBot ou même du ransomware.
Mais avant de télécharger son précieux DLL, il va mener une série de reconnaissances pour vérifier s’il n’est pas en train de se faire piéger dans un environnement d’analyse ou une machine virtuelle. Et si jamais il détecte la présence d’un antivirus comme Avast, Avira, Bitdefender, Check Point, ESET ou Kaspersky, il se met direct en mode furtif et reste planqué.
Et comme si ça suffisait pas, il est même capable de bidouiller les règles d’exclusion de Microsoft Defender pour être sûr de passer entre les gouttes. C’est vraiment le Solid Snake des malwares ! Les scripts qu’il utilise ne sont même pas reconnus comme malveillants par les scanneurs sur VirusTotal, c’est dire à quel point il est balèze en infiltration.
Alors c’est sûr, avec Raspberry Robin dans la nature, faut être sur ses gardes. Ce malware est une vraie plaie depuis qu’il a été découvert en 2021. Au début, il se planquait sur des clés USB avec un fichier LNK qui pointait vers son payload hébergée sur un appareil QNAP compromis. Mais maintenant, il a évolué et il est devenu encore plus sournois.
Bref, gaffe à vous… Assurez-vous d’avoir un bon antivirus à jour, ne cliquez pas n’importe où et méfiez-vous comme de la peste des clés USB inconnues qui traînent.
Salut les amis, ce matin on va se pencher sur la solution de protection complète du VPN Surfshark, j’ai nommé la suite Surfshark One. Car si vous ne le savez pas encore, la société au requin propose dorénavant bien plus que ce par quoi elle a démarré en 2018, à savoir un simple outil de VPN.
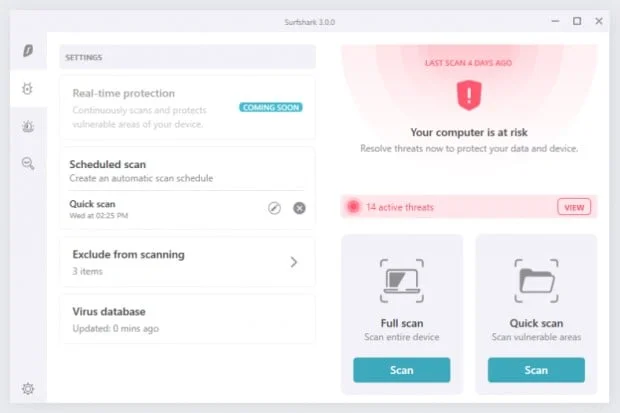
Outre qu’elle a su se positionner parmi les meilleurs VPN en termes de rapport qualité/prix, elle a aussi ajouté des briques à son offre. Au-dessus de l’abonnement VPN seul, nous avons donc depuis quelques mois une couche sécurité, Surfshark One, qui comprend en plus un antivirus (basé sur le moteur de détection Avira), un moteur de recherche, un système d’alerte, un bloqueur de pubs et même un outil de création d’identité alternative. La suite complète est très légère, se gère depuis le même tableau de bord et permet bien entendu les analyses manuelles ou programmées.
Le but de cette boite à outils est de nous fournir tout le nécessaire pour être protégé des différentes attaques, menaces & co tout en préservant au maximum notre vie privée. Et de tout gérer à notre place. Parce que, si vous êtes comme moi, vous devez trouver qu’il y a mieux à faire de vos journées que de vous tenir au courant des différents risques qui apparaissent au quotidien sur le web.
C’est donc Surfshark qui va se charger de cette surveillance en temps réel. Déjà ils mettent leur antivirus à jour en permanence (toutes les 3 heures) leurs listes de sites malveillants, virus et autres logiciels corrompus à bloquer. Mais ils vont aussi analyser tout ce que vous téléchargez, surveiller une utilisation anormale de votre webcam, les tentatives de phishing ou d’autres menaces moins connues (fichiers dangereux dans vos emails, scareware …). Ils utilisent par exemple un système, appelé Cloud Protect, qui va scanner les documents dans une sorte de zone tampon avant qu’ils arrivent sur votre machine.
Quant aux options moteur de recherche et alertes, elles sont plutôt simples à comprendre, mais pas moins intéressantes. Le premier vous permet d’effectuer des recherches sans laisser filtrer vos données aux moteurs et sans résultats affichés selon votre empreinte personnelle. Le second effectue une surveillance des bas-fonds d’Internet pour voir si des informations vous concernant ne sont pas en circulation (et vous prévient aussitôt qu’il a trouvé quelque chose).
La chasse aux données personnelles est à son apogée, c’est le nouvel or noir du monde numérique. Si vous avez suivi un peu l’actu ces derniers mois vous avez dû voir que les fuites ont non seulement été nombreuses, mais surtout que leur volume impressionne. Juste en ce qui concerne les USA ce sont plus de 3200 fuites répertoriées sur le territoire pour 2023 … dont Discord par 2 fois, 23andMe, Duolingo, Sony, Reddit par 2 fois, Roblox, Chatgprouté, PayPal & Co. Tout le monde y passe, ou presque. Bien sûr c’est moins pire chez nous, parce que les fuites s’arrêtent à nos frontières c’est bien connu (haha, en vrai nous sommes le 4e pays le plus impacté au monde).
Et rien qu’en janvier de cette année nous avons eu droit à une attaque sur Trello et une bombe de 12 To pour 26 milliards de comptes leakés (Linkedin, Tencent, Twitter, Meta, Dropbox, Adobe, Telegram, Canva, Deezer, Dailymotion, VK … ), autant dire que vous avez probablement au moins un compte concerné. Cette fuite a même été nommée « mère de toutes les brèches », c’est pour vous dire. Du coup un système d’alerte mail qui vous prévient dès que ça arrive, c’est bien pratique pour mettre en place les actions nécessaires rapidement.
Autres gros avantages de Surfshark One : il est très simple à configurer et va protéger jusqu’à 5 appareils de votre foyer. Du desktop familial, au laptop professionnel, en passant par les smartphones ou la console de gamins. Et cela quel que soit le navigateur utilisé sur Windows, Android ou macOS. Peur de devoir choisir quelle machine utiliser ? Pas de problèmes, toutes peuvent être protégées en simultané. De quoi vous apporter un peu de tranquillité d’esprit si vous avez de jeunes ados ou des anciens pas trop au courant des bonnes pratiques en sécurité (exemple totalement pris au hasard).
Vous avez la possibilité de tester Surfshark One sans risques avec la garantie satisfait ou remboursé de 30 jours. Au niveau du prix il faut compter un peu moins de 92€ TTC pour l’abonnement 2 ans, soit environ 3.8€/mois. Par rapport à la version VPN seule, il y a donc moins de 1€ en supplément, c’est à dire quasi rien.

 Connexion