❌

Vue lecture

Il y a de nouveaux articles disponibles, cliquez pour rafraîchir la page.

Botnet XCPE - La backdoor restera en place dans les box Android TV

Google vient de publier un long rapport technique dans lequel il explique comment il vient de démanteler XCPE, un botnet de plus de 1,3 million d'appareils Android, contenant surtout des box TV, qui sous louaient en douce la connexion de leurs propriétaires à des services de proxys résidentiels et servaient à faire de la fraude publicitaire. Le pire c'est que ce malware n'a pas été ajouté par un pirate mais était implanté directement dans le firmware, posé là par Videostrong, un fabricant chinois qui revendait ensuite l'accès aux box à des affiliés.

Google a donc attaqué en justice les domaines et les serveurs qui pilotaient le botnet, avec la police nationale japonaise et plusieurs entreprises de sécurité, dont Plume, Synthient et TrendAI, puis il a banni Videostrong, ainsi que ses futures filiales, de la fabrication d'appareils Android certifiés. Pour passer les tests de certification, le fabricant avait masqué son code malicieux et attendu ensuite le premier démarrage de l'appareil pour le charger discrétos. La faille a été corrigée par Google depuis...

Mais et les box déjà vendues, alors ?

Hé bien le billet de TrendAI est cash patate, la coupure a privé l'opérateur de ses commandes, mais l'implant reste sur chaque box / TV, et son nettoyage passe par le fabricant, par la plateforme ou par le remplacement de l'appareil. Le propriétaire n'a pas la main !! D'après Google, x.cpe tourne avec les droits système depuis la partition firmware et, si on le désinstalle, il se réinstalle tout seul au redémarrage depuis la partition /oem, donc autant dire que les propriétaires de ces appareils l'ont dans l'os.

Car sans pilote au manettes, ça ne veut pas dire que le malware est devenu inoffensif. En effet, Plume a épluché le code et les ordres circulent en MQTT sans chiffrement, donc n'importe qui capable de publier une commande peut la faire exécuter par la box. Et comme le contrôle de mise à jour passe en HTTP avec un fichier XML non signé, celui qui détourne le DNS du serveur peut alors prendre la main sur l'appareil easy... Quand au module LinkFog présent sur les TV, celui-ci relance ses tâches tout seul au redémarrage, sans attendre le serveur. Puis surtout, ce genre d'opérateur mafieux est tout a fait capable de reconstruire son infra ailleurs sous une autre bannière et de récupérer son botnet quasiment intact...

Mais alors comment savoir si votre TV ou Box Android est impactée ? Car aucune marque spécifique n'a été citée comme étant à éviter, puisque Google a trouvé le malware intégré dans de nombreux modèles et marques. Cela représente tout de même 206 modèles répartis dans plus de 170 pays. La liste publiée par Synthient et le rapport de Plume citent par exemple des MECOOL, dont la KM2 et la KM9 Pro, et la Strong Leap-S1, et le parc mêle des appareils AOSP et des appareils certifiés Google, donc la certification ne suffit plus du coup à garantir une box saine.

Côté parade, Plume recommande un reset d'usine complet, parce que des modules ont pu déposer d'autres portes dérobées, alors que Synthient conseille de se débarrasser définitivement de ces box, jugées à haut risque de contenir d'autres malwares. À mon avis, le reset seul ne suffira pas, vu que x.cpe est dans le firmware et pas dans les données, donc l'option déchetterie, c'est aussi ce que je recommanderai malheureusement.

Et côté Google, les mesures annoncées sont la mise en place d'un bannissement du fabricant et des contrôles renforcés pour que ça ne se reproduise pas. On verra si ça a un impact ou si les escrocs trouvent une nouvelle faille dans leur processus de certification.

Breeef, en attendant, Synthient conseille de débrancher les appareils suspects et de changer le mot de passe du Wi-Fi. Si votre box est sur la liste, c'est le minimum, mais vu ce que ça peut faire, moi je ne la rebrancherais pas à votre place...

Source : Krebs on Security

Une demi-seconde a fait tomber la backdoor XZ - Voici son livre

Une demi-seconde.

C'est le retard qu'ont pris les connexions SSH d'Andres Freund, ingénieur chez Microsoft, lors d'un benchmark de routine en mars 2024. Cette demi-seconde, Adrian Mastronardi, CTO de Habi et linuxien depuis 1996, vient d'en tirer un bouquin gratuit, Half a Second , qui raconte toute l'affaire XZ du début à la fin.

La plupart des gens auraient haussé les épaules mais lui, non. Il a tiré le fil, encore et encore, et a fini par déterrer une des backdoors les plus tordues jamais glissées dans un logiciel open source.

Half a Second, le livre gratuit d'Adrian Mastronardi sur le backdoor XZ

Pour ceux qui auraient loupé l'épisode, XZ Utils c'est un outil de compression qu'on retrouve sur à peu près tous les systèmes Linux, serveurs compris, donc autant dire une bonne partie d'Internet.

L'attaquant, lui, a joué le contributeur modèle pendant environ 2 ans. Gagner patiemment la confiance du mainteneur, puis glisser sa backdoor dans le code. Je vous en parlais à chaud à l'époque , le jour même de la découverte et quelqu'un avait même bricolé dans la foulée un agent SSH exploitant cette backdoor .

Mais la technique, dans ce livre, c'est presque secondaire. Le vrai sujet est dans le sous-titre : le travail invisible qu'il y a en dessous. Lasse Collin, le mainteneur de XZ, portait ce projet critique tout seul, bénévolement, et il était au bout du rouleau. Et c'est précisément cet épuisement que l'attaquant a retourné contre lui. Entre la pression des utilisateurs, les faux contributeurs qui râlent, la culpabilisation de ne pas pouvoir faire mieux tout de suite tout le temps.… Le mec a été intoxiqué / manipulé avant même que la moindre ligne de code.

Et des gars comme Lasse Collin, il y en a des milliers. Il y a des tas de gens qui maintiennent seuls gratuitement sur leur temps libre, des petites briques libres dont dépendent nos banques, nos hôpitaux, nos administrations et personne ne les paye, voire pire, personne ne les considère ni leur dit merci.

Et cela fait deux des proies faciles pour des attaquants bien organisés. Concernant le bouquin, rien à redire, la bibliographie s'appuie sur les rapports de l'OpenSSF, d'Akamai ou encore de Binarly. C'est une vraie enquête extrêmement bien sourcée qui ne tombe pas dans le charabaiat technique, ce qui fait que c'est parfaitement lisible pour tout le monde, même pour ceux dont la sécurité informatique n'est pas la spécialité.

Et le récit mélange les trois voix, celle du narrateur manipulé, celle de l'ingénieur curieux et celle de l'opérateur fantôme. Parce que oui je sais pas si vous savez, mais celui qui a fait cette backdoor n'a jamais été identifié et ne le sera peut-être jamais. Voilà, ça a l'air d'être un chouette bouquin distribué sous licence créative Commons non commercial. C'est donc gratuit et ça le restera pour toujours.Par contre, c'est en anglais, donc faudra faire un petit effort. Mais n'importe qui peut le traduire si ça l'amuse.

Bref, si l'affaire XZ vous avait marqués, c'est le récit qu'il vous fallait.

À lire ici en PDF ! Et merci à LWN d'avoir repéré le bouquin.

WordPress : un pirate achète 30 plugins et y plante une backdoor

Une attaque par la chaîne d'approvisionnement a frappé WordPress début avril. Un individu a racheté une trentaine de plugins via la marketplace Flippa, y a injecté du code malveillant et a attendu huit mois avant de l'activer. WordPress a fermé les 31 plugins concernés le 7 avril, mais la mise à jour officielle ne suffit pas à nettoyer les sites touchés.

L'attaque est redoutable par sa simplicité. Un individu, identifié sous le prénom "Kris", a racheté pour plusieurs centaines de milliers d'euros un catalogue d'une trentaine de plugins WordPress sur Flippa, une marketplace de vente de sites et d'extensions. Ces plugins appartenaient à la société Essential Plugin / WP Online Support. Ils étaient actifs, mis à jour, et installés sur des milliers de sites.

En achetant le catalogue, l'acheteur a récupéré l'accès au dépôt officiel WordPress.org et a pu pousser des mises à jour directement aux utilisateurs. Le code malveillant a été injecté dès août 2025, mais il est resté dormant pendant huit mois. L'activation a eu lieu les 5 et 6 avril 2026.

Côté technique, l'attaque est assez vicieuse. Le module injecté (wpos-analytics) utilise une désérialisation PHP pour communiquer avec un serveur de commande. Et là, le point intéressant : au lieu d'utiliser un domaine classique pour piloter la backdoor, le malware résout l'adresse de son serveur C2 via un smart contract Ethereum, en interrogeant des points d'accès RPC publics. Résultat, couper un nom de domaine ne sert à rien. L'attaquant peut mettre à jour le smart contract à tout moment pour pointer vers un nouveau serveur.

Le payload injecte du code dans le fichier wp-config.php (environ 6 Ko) et crée un fichier wp-comments-posts.php, un nom assez proche des fichiers légitimes pour passer inaperçu. Le tout sert à afficher du spam SEO (liens, redirections, fausses pages) uniquement à Googlebot, ce qui rend l'attaque invisible pour le propriétaire du site.

WordPress.org a fermé les 31 plugins touchés le 7 avril et a poussé une mise à jour forcée le lendemain. Sauf que cette mise à jour ne nettoie pas le fichier wp-config.php, qui est le vrai point de persistance de la backdoor. Si vous avez l'un de ces plugins installé (Countdown Timer Ultimate, Popup Anything on Click, Post Grid and Filter Ultimate, WP Slick Slider, Album and Image Gallery Plus Lightbox, Responsive WP FAQ, entre autres), il faut aller vérifier votre wp-config.php manuellement et chercher un bloc de code d'environ 6 Ko qui n'a rien à y faire. Le fichier wp-comments-posts.php à la racine du site doit aussi être supprimé s'il est présent.

La vraie leçon ici, c'est que la confiance dans un plugin WordPress repose sur son historique, et qu'un changement de propriétaire peut tout remettre en question du jour au lendemain. WordPress.org ne vérifie pas les changements de mains sur les comptes développeurs, et n'a aucun mécanisme d'alerte quand un catalogue entier passe à un nouvel acheteur. Tant que ce trou existe, ce genre d'attaque peut se reproduire. Et le fait que la mise à jour officielle ne nettoie même pas les sites infectés, c'est quand même un problème.

Source : The Next Web

TwoFace - Quand les sandbox deviennent inutiles

TwoFace est un outil développé par Synacktiv qui permet de créer des binaires Linux ayant 2 comportements bien distincts. Un comportement parfaitement inoffensif qui s’active dans 99% des cas et un comportement malveillant qui ne se déclenche que sur une machine ciblée spécifiquement pour l’occasion.

Comme ça, votre sandbox verra toujours la version “propre” parce qu’elle n’aura pas le bon UUID de partition.

D’après la doc de Synacktiv, voici comment ça fonctionne : Vous avez deux binaires en fait… Y’en a un qui est inoffensif et un autre malveillant. TwoFace les fusionne alors en un seul exécutable. Ainsi, au moment du build, le binaire malveillant est chiffré avec une clé dérivée depuis l’UUID des partitions disque de la machine cible. Cet UUID est unique, difficile à deviner, et stable dans le temps ce qui est parfait pour identifier une machine spécifique.

Ensuite au lancement, quand le binaire s’exécute, il extrait l’UUID du disque de la machine. Pour ce faire, il utilise HKDF (Hash-based Key Derivation Function) pour générer une clé de déchiffrement depuis cet UUID et tente de déchiffrer le binaire malveillant caché. Si le déchiffrement réussit (parce que l’UUID match), il exécute le binaire malveillant. Par contre, si ça échoue (parce que l’UUID ne correspond pas), il exécute le binaire inoffensif.

Le projet est écrit en Rust et c’est open source ! Et c’est une belle démo (PoC) d’un problème que tous ceux qui font de l’analyse de binaires ont. En effet, d’ordinaire, pour révéler le vrai comportement d’un malware on l’exécute dans une sandbox et on peut ainsi observer en toute sécurité ce qu’il fait, les fichiers qu’il crées, les connexions réseau qu’il établit etc…

Mais avec TwoFace ça casse cette façon de faire. Et c’est pareil pour les antivirus qui verront toujours la version inoffensive tant que l’UUID ne correspond pas.

Techniquement, TwoFace utilise memfd_create() pour exécuter le binaire déchiffré en mémoire, sans toucher au disque, ce qui veut dire zéro trace sur le système de fichiers. Le binaire malveillant apparaît directement en RAM, s’exécute, puis disparaît. Et si vous utilisez io_uring pour l’écriture mémoire, il n’y a même pas de trace syscall visible via strace.

Et ça, c’est la version basique car le document de Synacktiv mentionne également d’autres techniques avancées possibles comme du déchiffrement dynamique page par page du binaire ELF, des mécanismes anti-debugging, des chained loaders multi-niveaux…etc…

Le parallèle avec la backdoor XZ Utils backdoor est très instructif car celle-ci a failli compromettre des millions de serveurs Linux parce qu’un seul mainteneur a poussé du code malveillant dans une lib compressée. Elle a alors été découverte parce qu’un dev a remarqué un ralentissement SSH bizarre et a creusé… Et TwoFace montre qu’on peut faire encore pire sans toucher à la supply chain.

Pas besoin de corrompre un mainteneur de projet, de pousser un commit suspect chez Github. Là suffit d’écrire du code parfaitement propre, de le compilez avec TwoFace pour une machine spécifique, et de le déployez. Le code source sera alors auditable ainsi que le binaire mais l’audit ne révèlera rien parce qu’il se fera dans un environnement qui n’aura pas le bon UUID.

Après, techniquement, une défense existe. Vous pouvez par exemple détecter les appels à memfd_create(), monitorer les exécutions en mémoire, tracer les déchiffrements crypto à la volée…etc., mais ça demande du monitoring profond, avec un coût performance non-négligeable. Et ça suppose aussi que vous savez ce que vous cherchez…

Bref, si ça vous intéresse, c’est dispo sur GitHub !

NotDoor - Quand APT28 transforme Outlook en porte d'entrée secrète

J’sais pas si vous êtes un adepte d’Outlook au bureau, mais si c’est le cas, bingo, les hackers russes d’APT28 dont je vous ai causé y’a pas longtemps, aussi !

Mais attention, ils ne l’utilisent pas pour vous rappeler la réunion du lundi matin, bien au contraire, puisqu’ils ont concocté NotDoor, une backdoor qui transforme votre client mail préféré en système de commande et contrôle pour leur botnet.

C’est LAB52 qui a dévoilé le stratagème hier, et en jetant un œil à la mécanique de ce malware, on réalise qu’APT28 ( alias Fancy Bear, le groupe associé au GRU russe ) n’a pas perdu une miette de sa créativité débridée.

NotDoor est donc une backdoor VBA qui se cache dans des macros Outlook qui semblent tout ce qu’il y a de plus légitimes. Et une fois en place, elle attend sagement l’arrivée d’un email contenant un mot-clé spécifique dans votre boîte de réception. D’après l’analyse technique de LAB52 , l’échantillon utilisait “Daily Report” comme déclencheur, mais le malware peut être paramétré avec plusieurs déclencheurs différents. Et une fois le mot magique repéré, NotDoor décortique le contenu de l’email pour en extraire des commandes à exécuter sur votre machine.

Ce qui rend cette manœuvre particulièrement sournoise, c’est la méthode de déploiement car les attaquants utilisent une technique de DLL side-loading avec OneDrive.exe, le binaire signé de Microsoft. En clair, ils font charger une DLL malveillante (SSPICLI.dll) à un programme légitime pour esquiver les détections. Cette DLL installe alors ensuite la backdoor VBA et désactive plusieurs protections de sécurité relatives aux macros dans Outlook. C’est bien trouvé non ?

Une fois installé, NotDoor offre ainsi aux attaquants un arsenal complet : Exfiltration de données, upload de fichiers, exécution de commandes arbitraires sur le système compromis. Les fichiers subtilisés sont ensuite automatiquement envoyés à une adresse ProtonMail contrôlée par les hackers ( a.matti444@proton.me pour les curieux), puis effacés de la machine victime pour ne laisser aucune trace. Le malware crée également un répertoire caché dans %TEMP%\Temp pour stocker temporairement sa petite collecte avant de les envoyer et de faire le ménage derrière lui.

Pour maintenir sa persistance et rester discret, NotDoor modifie les paramètres du registre Windows pour désactiver les avertissements de sécurité, activer les macros au démarrage d’Outlook et supprimer les boites de dialogue d’alerte. L’obfuscation du code est aussi de la partie puisque les noms de variables et de fonctions sont remplacés par des chaînes alphabétiques aléatoires, et les développeurs ont utilisé une technique d’encodage assez originale qui consiste à ajouter des caractères alphanumériques aléatoires devant des chaînes Base64 valides. D’où le nom “NotDoor”, d’ailleurs, qui vient du mot “Nothing” trouvé dans le code par les chercheurs.

Plusieurs entreprises de pays membres de l’OTAN ont déjà été compromises par NotDoor, ce qui n’est malheureusement pas surprenant quand on sait qu’APT28 est particulièrement actif depuis le début de la guerre en Ukraine. Les agences de renseignement occidentales ont d’ailleurs récemment uni leurs forces pour dénoncer une vaste campagne de ce groupe ciblant les entreprises de logistique et de technologie qui aident l’Ukraine.

Pour se prémunir de NotDoor, LAB52 préconise donc de désactiver les macros par défaut dans Outlook, de surveiller toute activité inhabituelle du client mail et d’inspecter les emails contenant des déclencheurs potentiels. Il est également crucial de maintenir vos systèmes à jour, car même si Microsoft n’a pas encore publié de correctif spécifique pour cette technique, les mises à jour de sécurité régulières restent votre première ligne de défense.

Récemment, APT28 a été lié à LameHug , l’un des premiers malwares à utiliser des modèles de langage (les fameux LLMs qu’on aime tant ^^). On voit donc bien qu’ils ne se contentent pas de recycler leurs vieilles techniques mais innovent constamment pour contourner les défenses modernes.

APT28 / Fancy Bear , un groupe de hackers éthatiques que vous connaissez bien…

Bref, la prochaine fois que vous recevez un email avec “Daily Report” dans le contenu, jetez-y un œil deux fois car ça pourrait être juste le rapport habituel de votre collègue… ou une invitation des services de renseignement russes à visiter votre infrastructure informatique.

Source

Développeurs, attention à l'empoisonnement de vos IA !

Si vous faites partie des 97% de dev à grosses lunettes qui utilisent des assistants IA comme GitHub Copilot, Windsurf ou Cursor, ce que vous allez lire va probablement flinguer votre journée…

Et oui parce que si vous pensiez que votre assistant IA préféré était votre meilleur atout pour coder, sachez que des chercheurs en sécurité viennent de découvrir qu’en réalité, tous ces outils pourraient se comporter en cheval de Troie placé directement dans votre IDE. Et le plus flippant c’est que vous ne verriez absolument rien venir, même en scrutant le code ligne par ligne.

Ebury – Un cheval de Troie furtif qui court depuis 15 ans

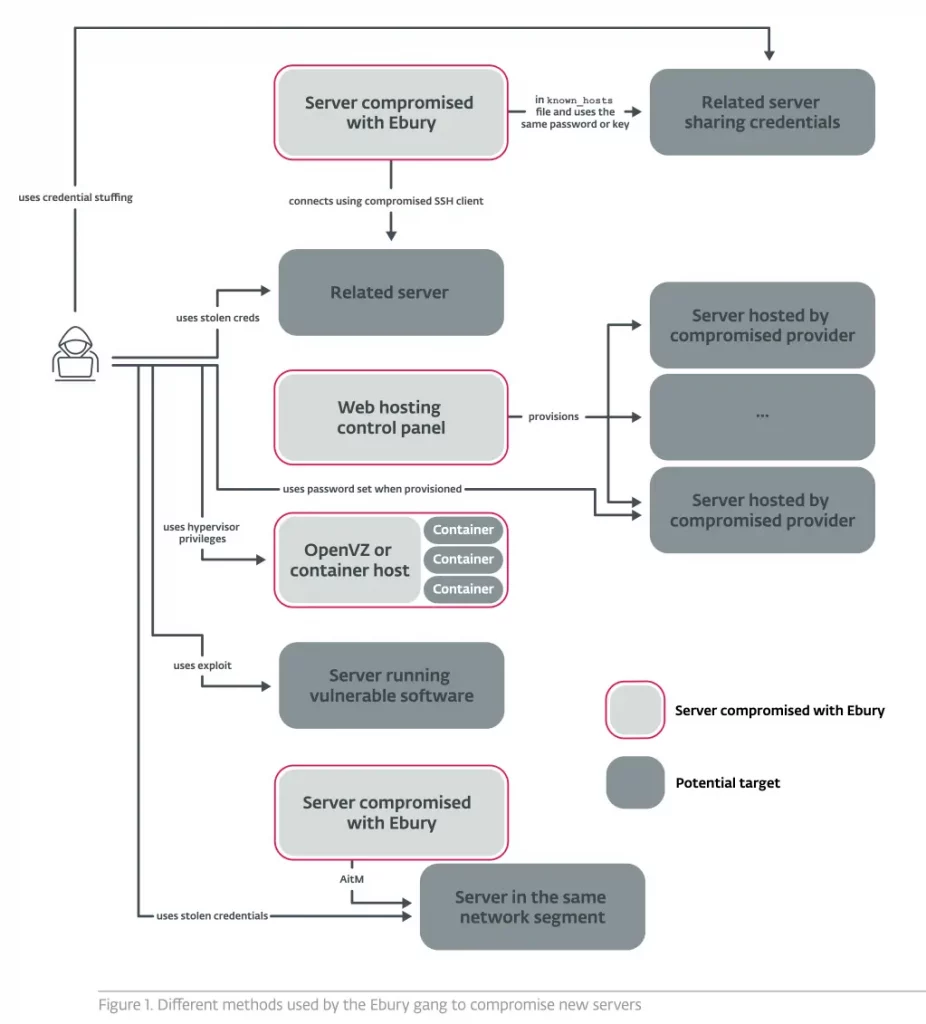
C’est vraiment une histoire incroyable que je découvre là… Un groupe de cyber criminels a réussi l’exploit de pirater plus de 400 000 serveurs Linux / FreeBSD / OpenBSD / SunOS / OSX depuis 15 ans, et tout le monde est passé à côté. Et tout cela grâce à un cheval de Troie appelé Ebury qui se planque discrètement dans le système.

Techniquement, Ebury s’infiltre via OpenSSH, le protocole qui permet de se connecter à distance à un serveur et une fois installé, ce parasite ouvre une porte dérobée pour que les pirates puissent entrer et sortir comme dans un moulin. Et le pire, c’est qu’il est super discret : il efface ses traces et se fait passer pour un processus légitime. Un vrai caméléon !

Très contents de mettre la main sur tous ces serveurs, les hackers ont aussi réussi à récupérer les mots de passe chiffrés de plus de 500 utilisateurs. Un trésor de guerre qui leur a permis de craquer la moitié des comptes et de se balader tranquille sur les machines infectées. D’après les experts en sécurité d’Eset, Ebury aurait commencé à sévir dès 2009, en s’attaquant aux serveurs de kernel.org, le sanctuaire du noyau Linux. Puis au fil des années, il s’est propagé un peu partout, en passant par des fournisseurs d’accès, des hébergeurs web, jusqu’à créer un méga botnet de plus de 400 000 zombies. Un peu flippant quand même…

Mais alors pourquoi personne n’a rien vu pendant tout ce temps ?

Eh bien, en 2011 déjà, des petits malins avaient repéré un truc louche et donné l’alerte. Les boss de kernel.org avaient alors promis de mener l’enquête… mais sans jamais donner de nouvelles. Un silence radio qui en dit long sur l’ampleur de la catastrophe !

Le pire dans tout ça, c’est qu’Ebury est toujours actif et continue de contaminer de nouvelles victimes grâce notamment à des failles 0-day dans des outils d’administration, du phishing, des attaques par dictionnaire sur SSH… Bref, l’attirail classique du parfait petit pirate. Sans oublier une méthode bien vicieuse : le gang vole carrément les identifiants d’autres cybercriminels et les utilise pour louer des serveurs et brouiller les pistes.

Ainsi, une fois qu’ils ont mis la main sur un maximum de machines, ils minent de la cryptomonnaie, volent des données bancaires, envoient du spam et redirigent du trafic web pour se faire du blé. La routine du cybercriminel, quoi… Mais rassurez-vous, il y a quand même des trucs à faire pour éviter de se faire piéger comme un bleu.

Déjà, oubliez le mot de passe unique et passez à l’authentification multi-facteurs sur SSH. Ensuite, surveillez vos logs et les connexions douteuses. Et si vous êtes sysadmin, appliquez direct les patchs de sécurité et surveillez régulièrement vos serveurs. Pour vous dire à quel point ces mecs sont doués, réussir à passer inaperçu pendant 15 piges et pirater autant de serveurs, c’est quand même pas rien ! Alors c’est pas une raison pour baisser la garde en touillant votre petit café !

Pour en savoir plus sur Ebury et ses impacts, n’hésitez pas à consulter ce rapport détaillé disponibles en ligne.

Bon courage 🙂

Source

Un agent SSH qui exploite la backdoor XZ

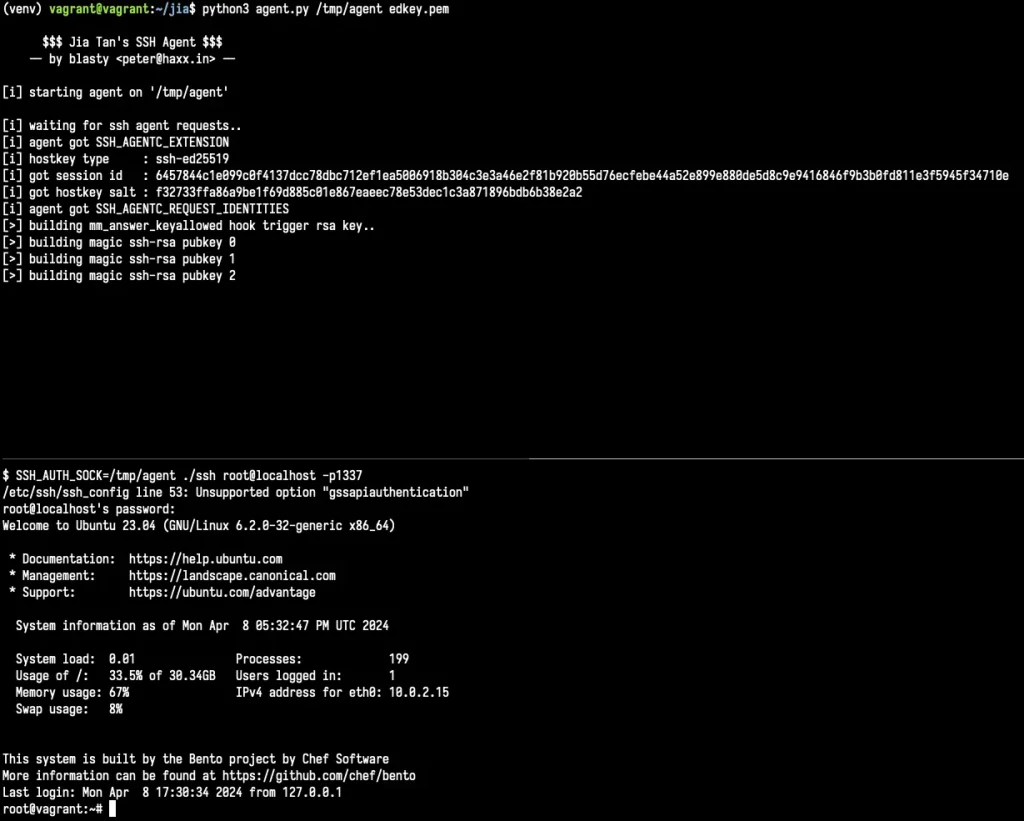
Si vous me lisez assidument, vous avez surement tout capté à la fameuse backdoor XZ découverte avec fracas la semaine dernière. Et là je viens de tomber sur un truc « rigolo » qui n’est ni plus ni moins qu’une implémentation de la technique d’exploitation de cette backdoor XZ, directement à l’intérieur d’un agent SSH.

Pour rappel, un agent SSH (comme ssh-agent) est un programme qui tourne en arrière-plan et qui garde en mémoire les clés privées déchiffrées durant votre session. Son rôle est donc de fournir ces clés aux clients SSH quand ils en ont besoin pour s’authentifier, sans que vous ayez à retaper votre phrase de passe à chaque fois.

Cet agent démoniaque s’appelle donc JiaTansSSHAgent, en hommage au cybercriminel qui a vérolé XZ, et ça implémente certaines fonctionnalités de la fameuse backdoor sshd XZ. En clair, ça vous permet de passer par cette backdoor en utilisant votre client SSH préféré.

Ce truc va donc d’abord générer sa propre clé privée ed448 avec OpenSSL puis, il faudra patcher la liblzma.so avec la clé publique ed448 correspondante. Là encore, rien de bien méchant, c’est juste un petit script Python et enfin, dernière étape, faudra patcher votre client SSH pour qu’il ignore la vérification du certificat.

Et voilà !

Une fois que vous avez fait tout ça, vous pouvez vous connecter à cœur joie avec n’importe quel mot de passe sur n’importe quel serveur qui dispose de cette faille. Bon après, faut quand même faire gaffe hein, c’est pas un truc à utiliser n’importe comment non plus. Vous devez respecter la loi, et expérimenter cela uniquement sur votre propre matériel ou avec l’autorisation de votre client si vous êtes par exemple dans le cadre d’une mission d’audit de sécurité. Tout autre utilisation vous enverra illico en prison, alors déconnez pas !

Voilà les amis, vous savez tout sur JiaTansSSHAgent maintenant. Pour en savoir plus, rendez-vous sur le repo GitHub de JiaTanSSHAgent.

Une backdoor bien critique découverte dans xz Utils / liblzma

Aïe aïe aïe, ça sent le roussi ! Une vilaine backdoor a été dénichée dans l’utilitaire xz Utils, un outil de compression présent dans un paquet de distributions Linux. Et attention, c’est du lourd : cette saloperie est capable de contourner l’authentification SSH et donc de permettre un accès non autorisé aux systèmes. Autant vous dire que c’est la panique générale !

La faille a été découverte le 29 mars 2024 par un dénommé Andres Freund, un développeur qui a flairé l’embrouille dans les versions 5.6.0 et 5.6.1 de xz Utils dont la liblzma. La backdoor se planque dans les fichiers de test bad-3-corrupt_lzma2.xz et good-large_compressed.lzma, et utilise un script appelé par build-to-host.m4 pour s’incruster dans le processus de build. Cerise sur le gâteau, elle exploite le mécanisme IFUNC de la glibc pour détourner l’authentification d’OpenSSH à l’exécution. Machiavélique !

En fait, le code malveillant ne se trouve pas directement dans le dépôt mais uniquement dans les archives de release 5.6.0 et 5.6.1. Un examen du code source ne révèle donc rien de suspect, il faut télécharger les tarballs pour chopper la version vérolée. Vicieux !

Mais le plus dingue dans l’histoire, c’est que cette backdoor a été commitée par un certain JiaT75, aka Jia Tan, l’un des deux principaux développeurs de xz Utils, qui bosse sur le projet depuis 2022 ! En fait, ce type a commencé par introduire une vulnérabilité dans libarchive en 2021 avant de s’attaquer à xz.

Quand des problèmes sont apparus avec Valgrind sur la liblzma juste après la release 5.6.0 en février, ce cher Jia Tan a suggéré qu’il s’agissait d’un bug de GCC. Il a même poussé un commit bidouillant le code pour contourner les erreurs Valgrind, en pointant vers un rapport de bug GCC n’ayant rien à voir. À ce stade, il n’y a plus de doute possible : le compte JiaT75 est contrôlé par un acteur malveillant, point barre. Reste à savoir si Jia Tan a toujours été un méchant ou si son compte a été compromis.

Depuis son entrée en scène, JiaT75 n’a pas chômé. Infrastructure de test vérolée, prise de contrôle progressive du projet, jusqu’à tenter de refiler la version backdoorée à Debian, Fedora et Ubuntu. Un certain Hans Jansen, dont le compte semble avoir été créé spécialement pour ça, a même ouvert une pull request pour intégrer le code malveillant ! Et dire que GitHub a attendu le dernier moment pour mettre le grappin sur JiaT75 et bloquer l’accès au dépôt, bien joué les gars. Ils ont même suspendu le compte de Lasse Collin, le mainteneur principal.Heureusement qu’Andres veillait au grain, sinon on n’imagine même pas le bordel.

Parce que oui, ces versions 5.6.0 et 5.6.1 ont failli se faufiler dans les releases stables des principales distribs. Par chance, elles ne se sont glissées que dans quelques bêtas, notamment Fedora 40, Fedora Rawhide et les distribs testing, unstable et experimental de Debian. Même Arch Linux y a eu droit dans une release stable. Bref, ça a failli faire très mal !

Comme le souligne Will Dormann, un analyste en sécu chez Analygence, si la backdoor n’avait pas été repérée à temps, ça aurait pu être une véritable hécatombe. Les systèmes les plus à risque sont ceux qui tournent avec glibc et xz 5.6.0 ou 5.6.1, surtout s’ils exposent un serveur SSH public. Là c’est défcon 1, faut mettre à jour TOUT DE SUITE MAINTENANT ! Pour les autres, pas de panique, mais mieux vaut jouer la prudence et updater fissa. Plus d’infos sur les systèmes touchés et comment les patcher dans cet article.

Mais qu’est-ce que SSH vient faire dans cette galère ? En fait, beaucoup de distribs Linux patchent sshd pour ajouter des fonctionnalités systemd, et libsystemd utilise la liblzma. Résultat, le code d’initialisation de liblzma est exécuté au démarrage de sshd. Et devinez quoi ? La backdoor vérifie si le programme lancé est /usr/bin/sshd et remplace des fonctions comme RSA_public_decrypt, utilisée pour valider les clés SSH. On vous laisse imaginer la suite… Une analyse complète est en cours, attendez-vous à d’autres révélations dans les prochains jours.

Depuis, c’est le branle-bas de combat. Les mainteneurs de Fedora et Debian se sont empressés de retirer les versions vérolées et de revenir à une release clean de xz Utils. Et les utilisateurs sont appelés à vérifier s’ils sont affectés en utilisant un script de détection mis à dispo par Andres himself. Mais le mal est fait et la confiance est ébranlée.

L’avenir du projet xz est incertain et il faut s’attendre à un ou plusieurs hard forks et à un gros nettoyage. Pour plus d’infos, jetez un œil aux alertes de sécurité de Redhat et Debian, ainsi qu’au thread oss-security sur le sujet.

Cet épisode rappelle cruellement qu’en matière de sécurité, la vigilance est mère de sûreté, même au sein des projets open source. Il met aussi en lumière la fragilité de notre écosystème, où des pans entiers reposent sur les épaules fatiguées de quelques mainteneurs débordés. Il est grand temps d’avoir une prise de conscience collective et de mieux soutenir ces projets critiques. Parce que mine de rien, on parle quand même des fondations qui font tourner une bonne partie d’Internet et des infrastructures critiques.

❌