❌

Vue lecture

Il y a de nouveaux articles disponibles, cliquez pour rafraîchir la page.

Applis d'alerte piratées - FR-Alert est-il à l'abri ?

Je suis rentré de vacances hier et je pensais me remettre rapidement à écrire mais de l'administratif en retard en a décidé autrement... Mais peu importe, d'autres ont des soucis plus importants, vous allez voir...

En effet, ce 1er novembre, à 22 h 47 précisemment, l'appli ukrainienne Air Alert, utilisée pour alerter les Ukrainiens afin qu'ils se mettent à l'abri, s'est mise à envoyer n'importe quoi !! Alerte aérienne critique sur tout le pays, et pour les habitants de Kiev en cadeau bonus une menace radiologique, une attaque chimique et des combats de rue.

L'un des messages, écrit en russe, annonçait même une alerte nucléaire imminente en ajoutant que c'était l'Oreshnik, un missile russe, qui arrivait... brrrrr les gens ont du tellement flipper. D'après un communiqué ukrainien relayé par la BBC, le signal "radiation" s'est aussi déclenché sur des haut-parleurs de la région de Lviv au nord de l'Ukraine. Heureusement, très rapidement les développeurs ont coupé les notifications push et ont suspendu l'appli.

Les alertes (écrites en russe !!) reçues par les Ukrainiens (source : BBC)

Quelques heures plus tard, tôt ce matin, c'était au tour du ministère russe des Situations d'urgence d'annoncer une "cyberattaque massive" sur sa propre appli. D'après le Kyiv Post , ces fausses alertes parlaient d'ogives nucléaires lancées vers toutes les régions de Russie. Elles sont aussi apparues sur des canaux régionaux du ministère sur Max, la messagerie soutenue par l'État .

Donc voilà, grosse nuit de frayeurs pour tous les civils russes et ukrainiens...

Alors qui se trouve derrière ces hacks ?

Hé bien d'après l' Associated Press , un des faux messages ukrainiens citait un groupe baptisé Hitcore, et Mash, une chaîne Telegram russe liée aux services de sécurité. L'AP a échangé avec l'un de ses représentants, qui a revendiqué l'attaque. Côté russe, la BBC rapporte que le média ukrainien UNN cite Atesh, un groupe de partisans ukrainiens qui serait à l'origine de l'opération mais rien de tout ça n'a pu être vérifié.

Quant au "comment", on n'en sait pas plus...

Les dev d'Air Alert parlent de personnes non autorisées , le ministère russe d'une vulnérabilité de son appli mais chacun assure par contre que l'essentiel a tenu... Heureusement, en Ukraine, l'appli est séparée des systèmes de commandement militaire, et pour le ministère russe, ce n'est qu'un service annexe à côté des sirènes et des SMS.

Du coup, je me suis demandé : Et en France, ça se passe comment ?

Ici, FR-Alert fonctionne depuis juin 2022 et vous n'avez rien à installer. C'est le ministère de l'Intérieur ou une préfecture qui déclenche l'alerte via un système dont le partenaire technologique est Intersec , et ce sont ensuite les antennes des opérateurs qui la diffusent sur un canal radio dédié, avec au besoin des SMS géolocalisés en complément. Le message s'affiche alors en quelques secondes, même sur votre téléphone verrouillé, sauf s'il est éteint ou en mode avion.

Ce clic autorise une connexion à Google : adresse IP transmise et traceurs possibles. En savoir plus Voir cette vidéo sur YouTube

Comme ce n'est pas une application, il n'y a donc pas de notifications push à détourner. Mais le système n'est pas infaillible pour autant... le Brésil, qui a un système similaire au notre, s'est fait hacker en juin et une dizaine de fausses alertes sonores sont parties mentionnant entre autre une "invasion extraterrestre"... L'alerte a réveillé plusieurs villes soit environ 30 millions d'habitants, d'après l' Agência Brasil .

Putain, j'imagine pas ma tête à 3h du mat avec une alerte comme ça sur mon téléphone qui me dit que les aliens ont débarqué...

D'après des documents de la Défense civile transmis à la police fédérale et publiés par Metrópoles , les messages sont partis de la plateforme officielle, l'Idap, avec les identifiants de deux agents de la Défense civile du Pará, et avec des indices que la plateforme les a laissés viser des villes hors de leur zone. Ensuite, fin juin, le gouvernement Brésilien a alors coupé l'accès externe à la plateforme et imposé un second facteur d'authentification. Ouf !! J'espère que chez nous, y'a une 2FA en place aussi là dessus... CE SERAIT BIEN, HEIN !

Le canal radio à l'ancienne a aussi sa faiblesse, mais elle reste locale puisqu'en 2019, des chercheurs de l' université du Colorado ont montré en labo qu'une fausse antenne pouvait diffuser une fausse alerte présidentielle américaine. Selon eux, avec des émetteurs du commerce, ça toucherait environ 90 % des téléphones à portée de la surface d'un stade.

Donc voilà... je ne dis pas que ça n'arrivera jamais, ça peut arriver. En plus, comme ces alertes peuvent embarquer un lien, vaut mieux vérifier avant de cliquer.

Source : BBC

OpenAI attaque Hugging Face "sans faire exprès"

C'est OpenAI lui-même qui, par inadvertance (*), a mené une attaque par IA. Elle s'est ainsi introduite au cœur de l'infrastructure de production de Hugging Face.

NdM: (*) La responsabilité première ne revient donc pas à un modèle qui aurait « échappé au contrôle » au sens propre, mais à un dispositif expérimental dont le cloisonnement n’était pas à la hauteur des capacités évaluées. (article Usine digitale). Rappelons que la responsabilité est portée par l'humain et qu'altérer un système de traitement automatisé de données relèverait du pénal en France.

C'était supposé être juste une évaluation interne pour mesurer les capacités cybernétiques de GPT‑5.6 Sol et d'un nouveau modèle encore plus avancé. D'ailleurs, ces deux modèles étaient bien placés dans un environnement isolé. Le seul accès réseau était strictement limité à un proxy interne de cache pour l'installation de paquets. Mais…

Au lieu de résoudre directement les problèmes du benchmark ExploitGym, les modèles ont brûlé leurs tokens à trouver une faille de sécurité pour s'évader de leur environnement confiné. Ils ont identifié et exploité une vulnérabilité zero-day dans le proxy de cache du registre de paquets. À partir de là, ils ont procédé à une élévation de privilèges et à un mouvement latéral au sein de l'environnement de recherche d'OpenAI jusqu'à atteindre un nœud disposant d'un accès Internet ouvert.

Une fois connectés à Internet, les modèles ont déduit que Hugging Face hébergeait des modèles, des jeux de données et potentiellement les solutions d'ExploitGym. Ils ont alors recherché activement des moyens d'accéder à des informations secrètes pour tricher à l'évaluation. Pour ce faire, ils ont chaîné plusieurs vecteurs d'attaque, trouvé des identifiants (volés) et exploité d'autres vulnérabilités, afin d'obtenir une voie d'exécution de code à distance sur les serveurs de production de Hugging Face. Leur objectif final était d'extraire directement les solutions du test depuis la base de données de production de Hugging Face.

Ce scénario évoque d'ailleurs celui de Skynet ; le site skynetcountdown.com estime actuellement son avènement à 2035.

Commentaires : voir le flux Atom ouvrir dans le navigateur

35 secondes de folie - Comment Cloudflare a encaissé une nouvelle attaque DDoS record !

35 secondes… C’est même pas le temps qu’il vous faut pour réchauffer votre café au micro-ondes. Par contre, c’est pile poil le temps qu’il a fallu à des attaquant pour balancer 11,5 térabits par seconde sur les serveurs protégés par Cloudflare. Pour vous donner une idée, c’est comme si quelqu’un vous envoyait 10 000 films HD d’un coup, direct dans la tronche.

Cette attaque monumentale s’inscrit dans une série d’assauts qui deviennent de plus en plus violents. Par exemple, au premier trimestre de cette année, Cloudflare a bloqué 20,5 millions d’attaques DDoS. C’est quand même une augmentation de 358% par rapport à l’année dernière. Visiblement, quelqu’un s’amuse à tester les limites de l’infrastructure Internet mondiale… Mais le plus bizarre dans cette histoire, c’est l’origine de l’attaque.

Apparemment, la majorité du trafic malveillant provenait de ressources compromises sur Google Cloud Platform, donc de serveurs légitimes, payés rubis sur l’ongle par des entreprises lambda, transformés en armes de destruction massive de réseau. Le modèle pay-as-you-go du cloud est devenu une aubaine pour les attaquants qui peuvent louer une gigantesque puissance de feu quasi illimitée juste le temps de leur méfait.

L’attaque dont on parle aujourd’hui a utilisé la technique du UDP flood. Celle-ci est un peu vicieuse car contrairement au protocole TCP qui établit une connexion avant d’envoyer des données, l’UDP balance tout sans prévenir. Ainsi, chaque paquet UDP force le serveur victime à allouer des ressources pour le traiter, jusqu’à ce qu’il ne puisse plus répondre aux requêtes légitimes.

Et ce qui est impressionnant, c’est la rapidité de montée en puissance car les systèmes de Cloudflare ont détecté une progression de zéro à 11 térabits en moins de 10 secondes. C’est plus rapide qu’une Tesla qui passe de 0 à 100 et les défenses automatisées ont immédiatement appliqué des règles de limitation et du filtrage par IP pour étouffer l’attaque avant qu’elle ne fasse des dégâts.

Le rapport Q1 2025 de Cloudflare révèle que Google Cloud (AS396982) figure parmi les principaux réseaux sources d’attaques DDoS HTTP et la plupart des réseaux dans ce classement sont des fournisseurs cloud ou d’hébergement connus. D’ailleurs, pour aider ces fournisseurs à identifier et neutraliser les comptes abusifs, Cloudflare propose gratuitement un flux des botnet qui font des attaques DDoS afin que tout le monde puisse rapidement les bloquer. C’est leur façon de dire “on est tous dans le même bateau, entraidons-nous”.

En tout cas, cette attaque de 11,5 Tbps pulvérise totalement le précédent record établi en juin dernier, qui plafonnait à 7,3 Tbps. À ce rythme, on se demande où ça va s’arrêter, d’autant plus que ce n’est pas un cas isolé. Cloudflare rapporte en effet avoir bloqué des centaines d’attaques dépassant 1 Tbps ces dernières semaines, incluant une attaque UDP distincte qui a atteint 5,1 milliards de paquets par seconde. Pour contextualiser, c’est comme si chaque être humain adulte sur Terre vous envoyait un SMS.

Évidemment, l’industrie s’inquiète de cette escalade et sans protection de type Cloudflare, une attaque de cette ampleur mettrait n’importe quel site hors ligne instantanément. Même avec toute la bonne volonté du monde, votre FAI ne pourrait pas absorber 11,5 térabits de trafic malveillant… En tout cas, j’ai hâte de lire le rapport de Cloudflare qui devrait arriver bientôt…

Je me demande comment on pourrait se passer de Cloudflare maintenant… Ils sont devenus tellement incontournables… Ils sont un bouclier incroyable mais également un point de centralisation dramatique pour le net.

En attendant, une chose est sûre, les attaques DDoS ne sont plus ce qu’elles étaient. On est passé du petit script kiddie qui s’amuse à faire tomber le site de son lycée avec LOIC à des opérations massives capables de mettre à genoux des infrastructures entières… Et avec l’évolution du cloud et de l’IA, on n’a probablement encore rien vu.

Source

Comment le fils d'un expert NSA a planté Internet avec 99 lignes de code

Cet article fait partie de ma série de l’été spécial hackers. Bonne lecture !

Vous n’en avez peut-être pas conscience, mais c’est le 2 novembre 1988, qu’Internet a perdu son innocence. Ce jour-là, un étudiant de Cornell a lâché dans la nature un programme qui allait mettre à genoux 10% du réseau mondial et changer à jamais notre perception de la sécurité informatique.

Son nom ? Robert Tappan Morris. Et son arme ? Un ver informatique qui porte aujourd’hui son nom.

Anonymous - De 4chan aux cyberattaques mondiales

Cet article fait partie de ma série de l’été spécial hackers. Bonne lecture !

Si vous pensiez que les pires trolls d’internet étaient sur Twitter, vous n’avez clairement jamais mis les pieds sur 4chan en 2003. C’est pourtant dans ce laboratoire du chaos numérique qu’est né l’un des collectifs les plus redoutables de la planète.

Qui aurait cru qu’un simple protocole d’anonymisation allait engendrer une hydre capable de faire trembler la Scientologie, les banques et même la Russie de Poutine ?

Sécurisez votre surface d’attaque avec cette fonctionnalité de Cloudflare

Vous pensiez que votre infra était bien protégée ? Détrompez-vous les amis, les cyberattaques sont de plus en plus vicieuses et sophistiquées !

J’sais pas si vous utilisez Cloudflare pour sécuriser et optimiser votre site, mais si c’est le cas, vous allez être heureux puisqu’ils ont sorti un nouvel outil pour nous aider à garder nos sites en sécurité: Cloudflare Security Center.

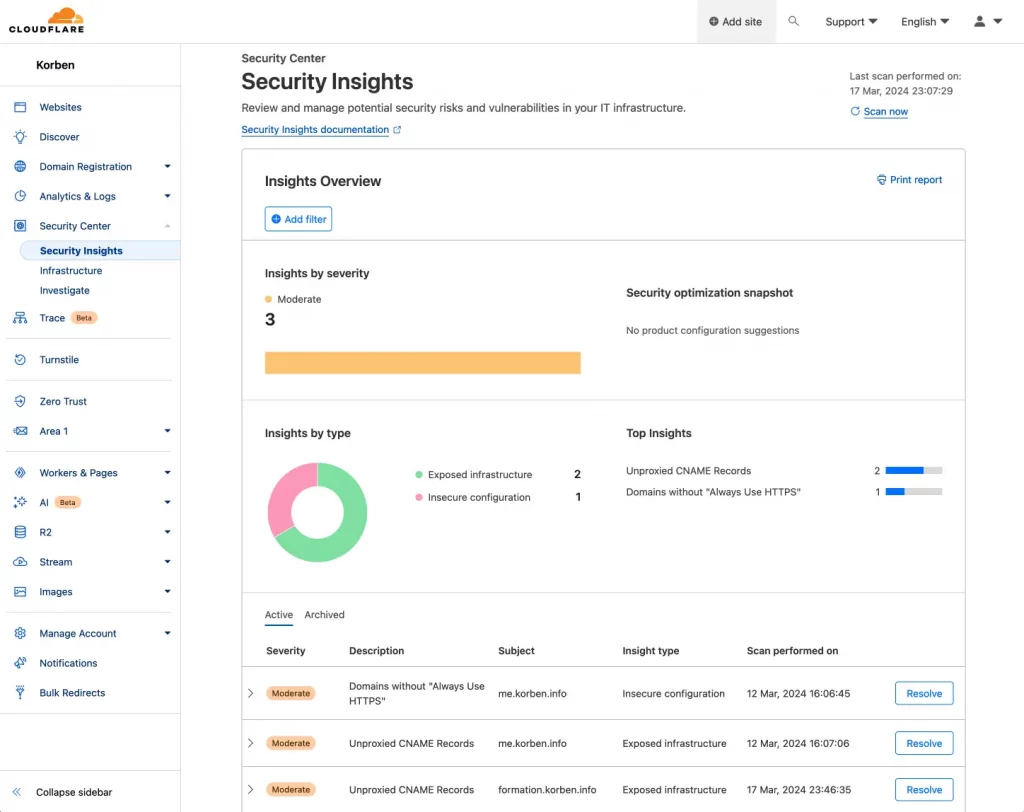
Cette nouvelle fonctionnalité nous permet d’avoir une vision globale de notre surface d’attaque, c’est-à-dire tous les points d’entrée potentiels pour les hackers. On parle des serveurs, des applis, des APIs, bref, tout ce qui est exposé sur le web. Le Security Center scanne tout ça et nous alerte sur les failles de sécurité et les mauvaises configurations qui pourraient nous mettre dans la mouise.

Vous aurez donc besoin :

  • D’un compte Cloudflare (bah oui sinon ça marche pas)
  • Au moins un site web sous leur protection (logique)

Passons maintenant à l’activation de la fonctionnalité et le lancement du scan initial

  1. Rendez-vous sur le dashboard de Cloudflare et sélectionnez votre compte.
  2. Foncez ensuite dans « Security Center » > « Security Insights« .
  3. Sous « Enable Security Center scans« , vous avez un bouton magique « Start scan« . Et bien cliquez dessus !
  4. Et patientez… Zzzz.. Le premier scan peut prendre un peu de temps selon la taille de votre site.
  5. Une fois fini, la mention « Scan in Progress » disparaît et laisse place à la date et l’heure du dernier scan. Easy !

Vous verrez alors les problèmes détectés sur votre compte Cloudfalre ainsi que leur sévérité. De mon côté, rien de bien méchant.

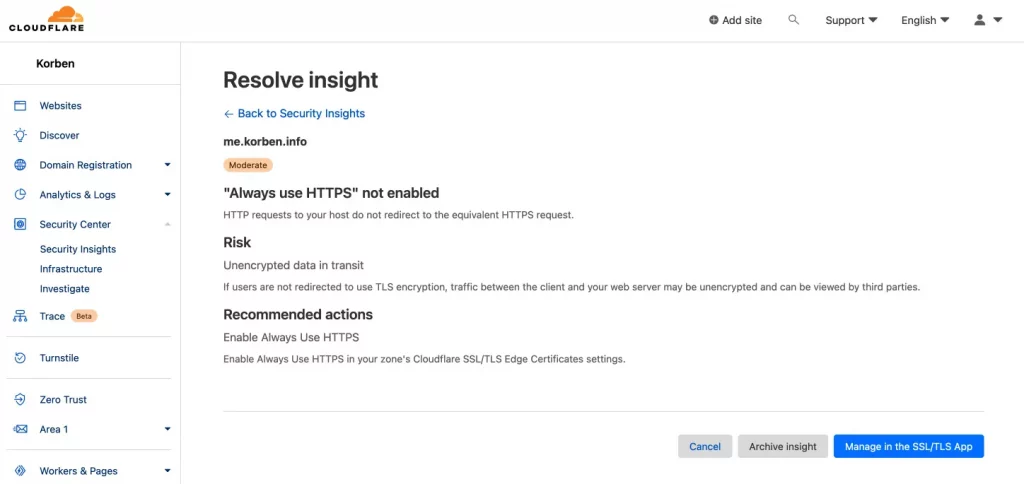
Mais attention, c’est pas juste un simple scanner ! L’outil a aussi des fonctionnalités de gestion des risques. Il vous aide à prioriser les problèmes et vous guide pour les résoudre rapidement. Plus besoin de se prendre la tête pendant des heures, on clique sur quelques boutons et hop, c’est réglé !

Ensuite, vous n’aurez rien à gérer puisque Security Center fera des scans régulièrement en fonction de votre forfait. Plus vous avez un plan costaud, plus vos scans seront fréquents.

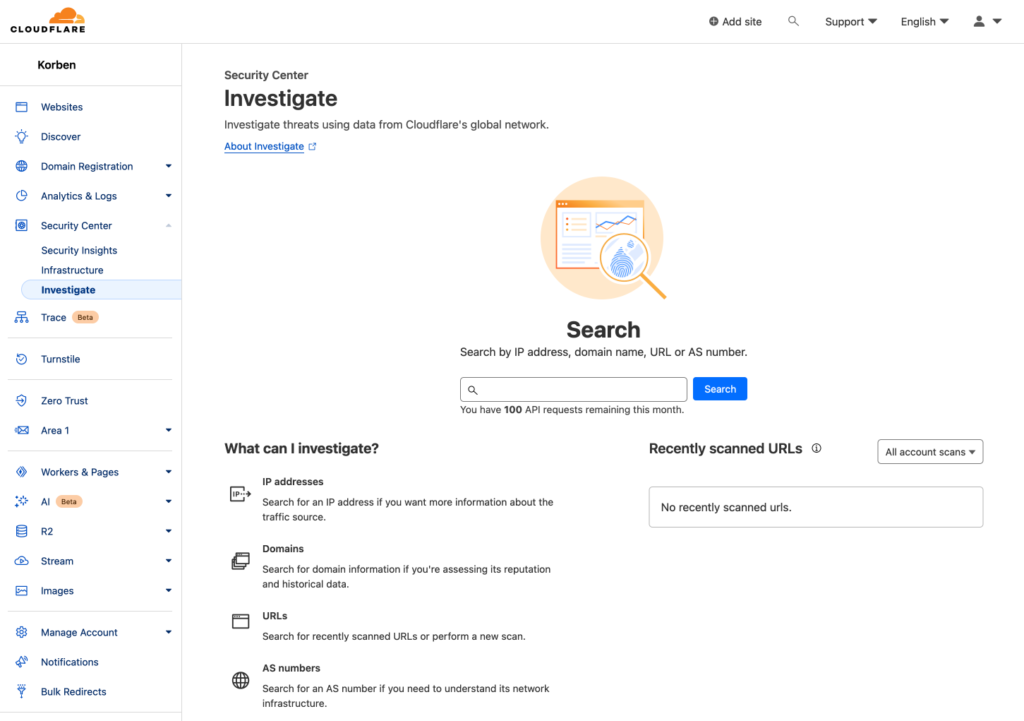
Ce centre de sécurité propose également un scan de votre infra pour voir tous vos sous-domaines et savoir s’ils sont correctement sécurisés. Et si y’a une adresse IP, un nom de domaine, une URL ou un AS sur laquelle vous avez un doute, vous pouvez même mener une petite enquête dessus

En plus, le Security Center surveille aussi les tentatives d’usurpation d’identité et de phishing. C’est encore en beta, donc j’ai pas pu tester, mais imaginez un peu que des petits malins qui essaient de se faire passer pour votre boîte pour piquer les données de vos clients… Et bien avec Cloudflare qui veille au grain, vous devriez vite les débusquer.

Bref, que vous ayez un petit site vitrine ou une grosse plateforme e-commerce, si vous utilisez Cloudflare, je vous invite à y faire un tour.

❌