❌

Vue lecture

Il y a de nouveaux articles disponibles, cliquez pour rafraîchir la page.

Arnaques dopées à l'IA - Comment ne pas tomber dans le panneau #sponso

-- Article sponsorisé --

Vous cherchez sur Google (ouais à l'ancienne) comment faire un peu de place sur votre ordi parce que votre disque est déjà plein. Et bizarrement, le premier résultat de recherche c'est une conversation partagée de ChatGPT hébergée sur le vrai site d'OpenAI, avec des étapes bien propres et une commande à coller dans le Terminal afin de libérer un peu d'espace disque.

Sauf que ce tuto, hé bien c'est pas un vrai tuto made in korben.info, non, c'est une conversation avec une IA sur un domaine légitime (chatgpt.com) qui va vous pousser à installer un affreux malware. Et n'allez pas croire que c'est de la science-fiction, c'est exactement ce qu'a vécu une victime dont les analystes de Huntress ont traité l'infection début décembre 2025. La commande présente dans ce tuto a installé AMOS, un voleur de données qui a dérobé son mot de passe admin, les droits root, et s'est incrusté sur l'ordi pour ensuite tout capter.

Source de l'image : Huntress

C'est l'attaquant lui-même qui a créé cette conversation, l'a partagée en mode public et ensuite l'a fait remonter dans Google avec un peu de SEO pour que ça ressorte dans les premiers résultats de recherche. Et la même combine a également été observée sur Grok.

Voilà, donc l'arnaque ici c'est que l'interface est authentique (c'est une vraie conversation), mais ce qu'elle raconte a été forgé par un cyber-escroc.

Et ça ce n'est qu'un exemple de toutes ces attaques boostées à l'IA qui commencent à se multiplier et qui sont très créatives !

Le piège de la commande à copier coller

Autre exemple, entre avril et juin 2026, dans ce rapport de TrendAI on découvre une campagne de pubs Google qui a d'abord mené vers de fausses pages de téléchargement, puis vers des conversations Claude partagées (dont l'une s'intitulait "Clearing disk space on macOS") et qui aurait fait +2000 victimes. Le scénario est à peu près le même avec un Terminal à lancer, une commande à coller, et le malware MacSync qui s'installe pour voler les "secrets" de l'utilisateur. Heureusement, Anthropic a banni les comptes et désactivé ces conversations dès que l'affaire a été découverte.

Source de l'image : TrendAI

De son côté, ESET , qui surveille énormément toutes ces attaques d'un nouveau genre, regroupe sous le nom d'AI-fix ces pages publiées sur le domaine d'un service d'IA, permettant de diffuser des virus. L'entreprise slovaque est même tombée sur une fausse pub Google Ads pour Homebrew menant à la catastrophe pour tous ceux qui s'aventuraient à recopier les commandes sur leur ordinateur. Apple a heureusement bien réagi de son côté puisque depuis macOS 26.4, le système analyse les commandes collées dans le Terminal avant de les exécuter. Ouf !

Toutefois, Jamf Threat Labs a documenté en avril une variante qui contourne le Terminal à l'aide d'une fausse page "pour récupérer de l'espace disque" (toujours le même sujet "appât") qui ouvre, quand on clique sur un bouton, l'Éditeur de scripts de macOS avec un script vérolé déjà chargé. Comme ça y'a rien à copier, mais juste à lancer... Argh !

Source de l'image : Jamf Threat Labs

Donc le réflexe ne change pas, hein... Si une commande ou un script sort d'une conversation, d'un forum ou d'une page web, même si ça vient de chez ChatGPT (SURTOUT si ça vient de ChatGPT), on ne l'exécute pas sans savoir ce qu'il fait !!

L'arnaque ClickFix

Sous Windows, c'est à peu près le même piège mais via une autre porte d'entrée. Quand vous avez un OS de Microsoft, la page vous demande également de copier et de coller une commande mais cette fois, au choix, dans la fenêtre Exécuter (Windows + R), dans Windows Terminal ou dans PowerShell. Microsoft décrit cette technique, baptisée ClickFix, dans un billet de son blog sécurité . Cette "arnaque" simule même parfois de faux captchas vous incitant à lancer des lignes de commande pour accéder au contenu. Et c'est sûr que quand on a l'habitude de zapper des captchas à la vitesse de l'éclair et qu'on ne connait rien en ligne de commande, la manip est vite faite malheureusement ! Bref, parlez-en autour de vous.

Source : BleepingComputer

Les pages d'IA servent donc de décor là à tout ça. Push Security a même décrit en mai 2026 une fausse panne de ChatGPT, conçue à l'aide de la fonction de rendu de code et donc hébergée sur chatgpt.com. On n'y voit que du feu et ça renvoyait vers un faux site de téléchargement avec des boutons macOS et Windows histoire de récupérer les bonnes lignes de commande. Parfois, c'est même un GPT personnalisé avec lequel on peut discuter, hébergé sur ChatGPT.com et dont chaque réponse mène à une page qui sert un ClickFix.

Des liens et du code piégés

Pour les liens renvoyés par les IA, même si c'est moins spectaculaire, ça peut aussi faire des dégâts. Dans ce billet de juillet 2025 , Netcraft raconte par exemple avoir testé un modèle de la famille GPT-4.1 en lui demandant l'adresse des pages de connexion de 50 marques, avec des phrases toutes bêtes du genre "j'ai perdu mon marque-page, où ce que je me connecte sur tel ou tel site".

Et sur les 97 domaines proposés, 34 % n'appartenaient pas à la marque, dont près de 30 % des domaines libres, parqués ou inactifs. Donc forcément récupérables par un escroc...

Et chez Perplexity, une attaque similaire a même été mise en place. Ainsi, quand on lui demandait l'adresse de connexion de Wells Fargo (c'est une banque), le premier lien menait à un faux site sur Google Sites qui captait les identifiants des brebis égarées. Bref, un lien de connexion, soit vous le tapez vous-même, soit vous le gardez au chaud dans vos marque-pages.

Et c'est la même histoire avec le code... Hé oui, par exemple, Netcraft a repéré une fausse API Solana, glissée dans des tutoriels et des dizaines de dépôts GitHub, qui a fini par atterrir dans les suggestions des assistants de code. Du coup, une fois l'API implémentée dans un vrai projet, les transactions partaient vers le portefeuille de l'attaquant. Au moins 5 victimes l'ont copiée dans leurs projets publics, dont certains développés avec des outils d'IA... Donc si votre assistant IA vous propose une API que vous ne connaissez pas, je vous recommande chaudement de la chercher dans la doc officielle avant de l'intégrer.

Les agents IA et leurs skills

Reste maintenant le cas des agents, ces IA qui lisent des pages et font des trucs à votre place. En août 2025, Brave a montré , via un proof of concept, qu'un commentaire Reddit, avec des instructions cachées derrière une balise "spoiler", suffisait à retourner la veste de Comet, le navigateur à agent de Perplexity . Dès que l'utilisateur demandait le résumé de la page, il récupérait son adresse e-mail sur Perplexity, déclenchait l'envoi d'un code de login 2FA, le lisait ensuite via Gmail et publiait le tout (email + code) en réponse au commentaire.

Source : Brave

Voilà, donc le réflexe, c'est de ne pas confier votre messagerie à un agent qui lit n'importe quelle page.

Et pour les skills, ces petits modules qu'on greffe à un agent, ESET dit en avoir analysé 900 000, dont 25 000 suspectes et plus de 3 000 clairement malveillantes. C'est pourquoi ils proposent un outil gratuit, l' AI Skills Checker , pour les passer au crible avant leur installation. Après, le minimum avec une skill, c'est au moins de regarder les permissions qu'elle demande et qui l'a écrite.

Et le phishing ça donne quoi ?

Quant au bon vieux phishing, hé bien il est juste devenu beaucoup moins cher à fabriquer. Dans une étude sortie fin 2024 , sur 101 participants répartis en quatre groupes, des e-mails de spear phishing entièrement rédigés par IA ont réussi à obtenir 54 % de clics, contre 12 % pour du phishing traditionnel fait par des humains. En fait l'IA permet de viser plus de monde à moindre coût et surtout de personnaliser à grande échelle les contenus de phishing.

Donc dans le doute, si on vous demande de l'argent ou un code, même dans un message impeccable, renseignez-vous avant de cliquer ou de saisir des infos car après, c'est toujours trop tard.

Le filet de sécurité d'ESET

Voilà comme d'hab quand il s'agit de cybersécurité, tout se joue d'abord sur des réflexes à adopter... Mais quand le réflexe est absent, un logiciel peut venir à notre secours et nous servir de filet de sécurité. C'est pour cela qu'ESET propose dans ESET Internet Security une "AI Conversation Security" qui analyse chaque réponse de ChatGPT pour détecter si elle contient des sources douteuses et du code malveillant. Et si elle en trouve, elle vous prévient immédiatement.

Ça passe par une extension pour Chrome, Firefox, Edge et Brave et ça ne fonctionne qu'avec ChatGPT.

La page "Confidentialité et sécurité du navigateur" d'ESET affiche les quatre navigateurs pris en charge : Chrome, Firefox, Edge et Brave.

Je l'ai testé sous Windows 11 avec ESET Smart Security Premium 19 et Edge. La fonctionnalité s'appelle précisément "Sécurité des conversations IA" et pour voir si c'est efficace, j'ai demandé à ChatGPT de me sortir les liens vers un fichier de test EICAR et sa chaîne de caractères dans un bloc de code. Si vous ne connaissez pas EICAR, c'est une suite de caractères inoffensive qu'on utilise pour tester le bon fonctionnement des softs d'antivirus.

Et bien sûr, dans ma conversation, le bloc est passé en rouge avec une icône d'alerte, me disant que, je cite, "Cette réponse contient du code dangereux. Son exécution pourrait mettre votre système ou vos données en danger."

Montage de deux zones d'une même capture : l'infobulle d'ESET et le bloc de code marqué d'une icône d'alerte.

Reste qu'EICAR est un motif que tous les antivirus reconnaissent donc ça prouve que l'alerte fonctionne, mais pas qu'elle est infaillible, donc voyez ça comme un "deuxième regard" sur ce qui se passe dans votre chatbot préféré et pas comme un gilet pare-balles.

Le réglage "Analyse des conversations" dans l'extension d'ESET, ici activé.

Notez que cette fonction arrive aussi dans ESET HOME Security Premium et Ultimate , et dans ESET Small Business Security pour les TPE et les indépendants. Côté agents IA, ces offres d'ESET sont aussi capables de jeter un œil sur ce que l'agent s'apprête à faire, pour repérer ce qui serait louche avant que ça parte définitivement dans vos process. Ouf !

Bref, l'usage de l'IA par les cybercriminels n'aura jamais fini de m'étonner donc soyez très prudents et vigilants. Et n'hésitez pas à vous équiper d' outils comme ceux d'ESET pour assurer vos arrières.

Après tout, nous ne sommes pas infaillibles.

Découvrir les offres de sécurité ESET

Click to Pray - Le Vatican a mis 6 mois à lire ses mails

Dans la série "la religion c'est que des problèmes", voici un épisode que je n'avais pas vu venir. Click to Pray, l'application de prière officielle du Pape, a servi gratos les noms, les adresses mail et les dates de naissance de ses 719 517 inscrits à qui voulait bien les demander.

C'est le chercheur BobDaHacker qui a signalé le trou début janvier et si vous savez compter, oui oui, il a bien fallu 6 mois pour que quelqu'un daigne le boucher. Que voulez-vous, les voies du Seigneur sont impénétrables et visiblement sa boîte mail aussi.

L'appli avait été lancée par le pape François en 2019 depuis le balcon de la place Saint-Pierre, tablette brandie devant la foule. Elle appartient au Réseau Mondial de Prière du Pape, une fondation du Vatican, et tourne sur iOS, Android et en version web en 7 langues.

La faille se situait au niveau de l'adresse api.clicktopray.org/user/users/{id} qui renvoyait la fiche complète de n'importe quel compte, prénom, nom, pays, adresse mail, date de naissance et rôle. Aucune authentification demandée, il suffisait de taper l'adresse dans un navigateur.

Source : BobDaHacker

Les identifiants étant séquentiels et le débit n'étant pas limité, une simple boucle sur les 719 517 numéros suffisait à aspirer le fichier entier. Une requête par fidèle, comme pour l' ANTS ^^. Vous le savez maintenant, ça s'appelle un IDOR, pour Insecure Direct Object Reference et c'est quand le serveur vérifie que vous êtes bien connecté, mais jamais que les données réclamées vous appartiennent. Eh bien ici, il ne vérifiait même pas la première moitié.

BobDaHacker explique pourquoi la boulette revient sans arrêt : "la plupart des frameworks gèrent l'authentification pour vous, mais pas l'autorisation. Ils vérifient "est-ce que cette personne est connectée ?", mais pas "est-ce qu'elle a le droit de voir cette ressource précise ?"". Pourtant c'est la base, mais bon, bref...

Ce type de contrôle d'accès défaillant trône en tête de l'OWASP Top 10 depuis 2021, et l'IDOR en est probablement la variante la plus répandue. Pour apprendre à les repérer, je vous avais même montré WebGoat .

Ce qui est marrant, c'est que dans la base, le champ date de naissance s'appelle borned_date, ce qui n'est de l'anglais dans aucune langue. Et le rôle attribué au fidèle lambda, c'est "PRAYER". Votre fonction de péon sur l'application de prière du Pape, c'est donc prière. Ahaha !

Le vrai risque maintenant n'est pas vraiment la fuite en elle-même, mais plutôt ce qu'un escroc va pouvoir faire avec 700 000 adresses de ces gens inscrits pour prier, avec une institution de confiance à usurper. Un mail annonçant que le Saint-Père sollicite votre attention urgente, avec un lien qui imite celui du Saint-Siège, ça fonctionnera très bien je pense...

Dark Reading, qui a confirmé la faille de son côté, a noté que les identifiants les plus bas sont ceux des employés. Les premiers exposés étaient donc ceux qui auraient dû corriger. Mais le bouquet les amis, c'est l'authentification des mails. Ceux de l'appli ratent les contrôles de domaine, SPF, DKIM ou DMARC étant mal réglés, au point que la boîte du chercheur les a marqués comme suspects.

L'application officielle du Vatican envoyant donc déjà des mails qui ressemblent à du hameçonnage, un escroc qui n'aurait pas peur d'aller en enfer, n'a même pas besoin de soigner son imitation.

Arrive la partie qui pique de cette remontée de vuln... Le 3 janvier, BobDaHacker écrit à 9 personnes, l'adresse info générale, 6 membres du staff de clicktopray.org + 2 contacts du Réseau Mondial de Prière.

Puis il attend mais aucune réponse ne vient.

Alors rien ne bouge durant 6 mois. Puis en juillet il passe le dossier à Nate Nelson, de Dark Reading, qui contacte le service de presse. Silence là aussi. Alors l'article sort le 24 juillet, et Ô miracle (ça arrive parfois, oui oui) la faille est bouchée dans la foulée, sans un mot. Le chercheur l'a appris dans les commentaires Reddit qui parlaient de sa découverte.

Mais je vous garde le meilleur pour la fin, attendez... Ce que vous ne savez pas c'est que le Vatican s'est doté de son propre règlement de protection des données personnelles en avril 2024. Ça s'appelle le décret n° DCLVII et il réclame des "mesures de sécurité appropriées" et désigne nommément ceux qui doivent les appliquer. Ce décret a bien été promulgué, puis visiblement rangé dans un tiroir.

Ah et visiblement, l'URL qui leake continue toujours de répondre sans authentification mais ne renvoie plus que l'identifiant, le prénom et le nom. L'adresse mail a disparu, comme la date de naissance et le pays. Donc c'est un genre de demi-correctif puisque les noms restent énumérables un par un sans le moindre compte. Le chercheur juge ça acceptable sur une plateforme où l'on prie "ensemble". Moué, pourquoi pas.

Voilà, donc si vous avez un compte là-bas, partez du principe que votre adresse mail a circulé et que vous risquez d'avoir des appels du Pape, voire de Dieu lui-même qui vous demandera sûrement un virement en urgence. Je vais prier pour vous afin que ça n'arrive pas, mais sachez que ce scénario de la lose, je vous en parlais déjà à propos de la divulgation coordonnée de vulnérabilités , et il ne change jamais. Le chercheur alerte, l'éditeur ignore, et c'est la presse qui finit par débloquer....

Et BobDaHacker, lui, attend toujours son merci. Snif...

Source

Ce kit de phishing ouvre les comptes Microsoft 365 sans voler le mot de passe

Voler un mot de passe ? C'est presque devenu accessoire. Le FBI a lancé une alerte sur Kali365, un kit de piratage qui s'introduit dans les comptes Microsoft 365 d'une entreprise sans jamais avoir besoin du mot de passe, ni du fameux code de la double authentification.

La protection que beaucoup imaginent solide ne sert plus à grand-chose ici. Hélas.

Kali365 n'est pas un virus classique. C'est ce qu'on appelle un kit de phishing en location : un service clé en main, vendu un peu comme un abonnement à un logiciel, sauf qu'il sert à pirater. Repéré depuis avril et distribué via la messagerie Telegram, il permet à n'importe quel apprenti pirate de lancer une campagne sans compétences techniques particulières. Le kit fournit les emails piégés rédigés par une IA, des modèles de campagne tout prêts, et même un tableau de bord pour suivre ses victimes en temps réel, la totale donc.

Cette méthode porte un nom, le device code phishing, et elle est redoutable de simplicité. La victime reçoit un email qui imite un service de partage de documents, avec un petit code et une consigne : aller sur une page Microsoft pour rentrer le code. Sauf que cette page-là est la vraie page de Microsoft, du coup zéro méfiance.

Rien à signaler du côté de l'antivirus, rien de suspect dans l'adresse du site. La personne entre le code en toute confiance. Et là, sans s'en rendre compte, elle vient d'autoriser l'appareil du pirate à se connecter à son compte.

À partir de là, l'attaquant récupère un jeton d'accès, ce que le jargon appelle un token OAuth. C'est un laissez-passer numérique : une fois qu'on l'a, plus besoin du mot de passe ni d'un nouveau code pour entrer.

Avec ce jeton, le pirate conserve un accès continu à la boîte mail Outlook, à la messagerie Teams et au stockage OneDrive de sa victime. Et comme il n'a jamais touché au mot de passe, le réinitialiser en urgence ne bloque même pas l'intrus.

Le procédé n'a rien de marginal. Sur des campagnes de ce genre, des chercheurs en sécurité ont compté des centaines de comptes piégés chaque jour, avec une nette préférence pour les profils liés à la paie et à la comptabilité, là où l'argent circule le plus.

Le FBI conseille aux entreprises de carrément désactiver ce mode de connexion par code dans les réglages d'administration de Microsoft. Encore faut-il que les services informatiques prennent le temps de s'en occuper.

Source : The Register

Arnaque au bot crypto IA - Comment ils vident votre wallet

Je me baladais sur les réseaux sociaux (ouais, c'est pas bien, je sais) quand je suis tombé sur un post X en reco avec un tuto Youtube où un mec explique comment gagner un petit peu d'ethers chaque jour. Évidemment, je flaire l'arnaque parce que dans la vie y'a que 3 façons de devenir riche : 1/ Monter sa boite 2/ Être né dans une famille déjà fortunée 3/ Ou se faire adopter par un vieux riche sans enfant afin de faire une magnifique captation d'héritage.

Mais ce que je voulais surtout c'est comprendre comment cette arnaque fonctionnait. Alors j'ai épluché un peut tout ça et j'en profite pour vous expliquer.

La vidéo, je vous la résume parce que franchement elle ne mérite pas un clic. Un type qui se fait appeler Josh Alex, sourire ultra-bright, vous vend l'idée qu'un "outil IA" peut sortir 1700 à 2000 dollars par jour en mode pilote automatique.

Le pitch, c'est qu'il a demandé à ChatGPT de lui pondre le code d'un bot de "sniping" sur Ethereum (c'est de l'arbitrage... en gros, passer devant les autres au bon moment pour gratter quelques dollars sur le mouvement du cours de la cryptomonnaie). Vous copiez ce code dans Remix (un vrai éditeur de smart contracts, parfaitement légitime, et c'est tout le problème), vous compilez en Solidity, vous déployez avec MetaMask, et hop, vous "financez le contrat" avec vos propres ethers.

Et plus vous mettez, plus vous gagnez, qu'il nous explique... Faut savoir que dans ce type d'arnaques, on réclame souvent un demi-ether minimum, genre 1500 - 2000 balles selon le cours du moment, soi-disant pour couvrir les frais de gas. Vous lancez ensuite le bot, vous attendez 3 heures, et magie magie : +30% de profit affiché. Vous cliquez alors sur Withdraw pour retirer les sous et l'argent vous revient avec le bénéf. Ensuite, la vidéo se termine sur deux phrases qui puent l'arnaque, je trouve : "je vais bientôt supprimer cette vidéo, c'est une chaîne privée" et "contactez-moi sur Telegram".

Et voilà...

Mais alors du coup, qu'est-ce qui se passe réellement ?

Hé bien cette combine porte un nom, elle est documentée, et elle a fait très mal. Les chercheurs de SentinelLABS ont disséqué toute une famille de ces "drainers Ethereum" qui se font passer pour des bots d'arbitrage (les vrais bots MEV existent et sont légitime, justement ce qui rend l'arnaque crédible).

Par exemple, une autre vidéo de la même série, intitulée "How to Create Passive Income MEV Bot on Ethereum" (pas exactement celle que j'ai vue, mais le même mécanisme au détail près), a aspiré près de 245 ethers à des victimes. Au cours de l'époque, ça représentait environ 900 000 dollars. Pas mal hein, pour un "tuto gratuit" sur YouTube ! D'autres campagnes du même genre ont siphonné 7 ETH par-ci, 4 ETH par-là et ces vidéos sont souvent générée par IA, avec la voix robotique à 2 balles, les expressions faciales saccadées, les lèvres désynchronisées et j'en passe...

Maintenant, le cœur de cette arnaque c'est que le code que vous collez dans Remix contient en fait une adresse de portefeuille cachée / obfusquée, qui est celle de l'escroc. Elle n'est pas écrite en clair, sinon n'importe qui la verrait mais est reconstituée lors de l'exécution du code, soit en faisant un XOR entre deux constantes anodines (souvent nommées un truc rassurant genre DexRouter et factory), soit en recollant des morceaux de texte, soit en tronquant un énorme nombre. En clair, l'adresse du voleur est coupée en deux bouts d'apparence inoffensive, planqués à deux endroits différents du code, et recollée seulement au moment où le contrat tourne.

Alors quand le mec dans la vidéo vous dit "regardez les lignes 13 et 14, ce sont vos adresses pour recevoir les tokens WETH", c'est de la diversion pure. Il vous donne tout simplement un os à ronger pour que vous vous sentiez rassuré, pendant que la vraie adresse est planquée ailleurs dans le code.

Et là, le piège se referme car au moment où vous financez le contrat et cliquez sur Start, vos ethers partent directement dans le portefeuille de l'escroc. Pire, SentinelLABS a également relevé un mécanisme de secours qui permet à l'attaquant de vider le contrat même si vous ne cliquez jamais sur Start.

Le "+30% de profit" que vous voyez à l'écran ? Bah c'est du flan... de la poudre de perlimpinpin comme dirait l'autre.... Au mieux c'est un faux solde renvoyé par le contrat, au pire c'est carrément du montage vidéo. D'ailleurs, un contrat déployé tout seul ne peut même pas "sniper" la mempool donc techniquement, ça tient pas car ce genre de chose demande un bot externe qui surveille les transactions en attente. Le contrat seul ne fait rien d'autre que transférer votre argent en fait... C'est juste un siphon avec une jolie interface, rien de plus !

Ce qui rend ce truc redoutable, c'est la psychologie derrière. Remix est un outil réputé, donc votre cerveau associe "outil sérieux" à "code sérieux". Et comme vous déployez le contrat vous-même, il vous semble être le vôtre.

On vous donne aussi cette mini-tâche de "vérification" bidon pour endormir votre méfiance et surtout on vous répète "pas besoin de savoir coder", ce qui veut dire en réalité "surtout ne lisez pas ce que vous collez".

C'est ce genre de phrase-là qui devrait déclencher l'alerte rouge dans votre cerveau ! Sans oublier que le tout est saupoudré de hype IA pour faire moderne... Bref, c'est du grand n'importe quoi, mais ça marche à fond la casse. Si vous voulez voir comment des malwares se cachent carrément dans la blockchain elle-même, j'avais aussi décortiqué ce que fait la Corée du Nord avec la blockchain . Le mécanisme est différent, mais c'est le même esprit à savoir détourner une techno légitime pour piéger les gens.

Voilà, alors retenez les règles de base, parce qu'elles valent pour cette arnaque comme pour les mille autres qui sortiront demain. Argent facile et passif : si c'est automatique, sans effort et garanti, c'est une arnaque dans la totalité des cas. Et surtout, la vraie question à se poser est toujours la même : Si ce bot rapportait vraiment 2000 dollars par jour, pourquoi un inconnu vous le filerait gratuitement au lieu de s'enrichir tranquillement dans son coin ? Personne n'offre une machine à billets sans contrepartie !

Puis y'a l'urgence : "je supprime la vidéo bientôt", "offre gratuite aujourd'hui", "dépêchez-vous". Ce compte à rebours vise à court-circuiter votre sens critique pour vous empêcher de réfléchir ou de vérifier. C'est un peu ce que font aussi les escrocs au téléphone quand ils vous disent que votre compte bancaire va être bloqué dans 10 min et que vous allez tout perdre...

Et puis filer de l'argent avant de toucher le moindre gain c'est louche aussi ! Sans oublier le fait qu'on vous pousse vers Telegram ou des DM privés, histoire de laisser le moins de traces et de recours possible.

Quand au fameux "Pas besoin de coder", sur un truc qui touche à votre argent, c'est le drapeau rouge ultime !!! Ne déployez jamais, jamais, jamais du code financier sans le comprendre parfaitement ou le faire auditer par quelqu'un de confiance.

Et si vous vous êtes déjà fait avoir ?

À vrai dire, une fois la transaction confirmée sur la blockchain, récupérer l'argent est en pratique quasi impossible, sauf gel rapide côté plateforme ou intervention judiciaire. Mais bon, c'est pas une raison non plus pour rester les bras croisés.

Par exemple, si vous avez signé des autorisations (avec Metamask par exemple) que vous ne compreniez pas, considérez le portefeuille comme grillé et transférez rapidement ce qu'il vous reste vers un portefeuille tout neuf. Vérifiez et révoquez les approbations de tokens accordées au contrat (avec un outil de type revoke.cash), en sachant évidemment que ça ne récupèrera pas les ethers déjà partis. Ça coupe juste une éventuelle ponction qui arriverait plus tard.

Et surtout, gardez les preuves comme les hash de transaction et les adresses, signalez la chaîne YouTube et le compte Telegram, puis déposez un signalement sur cybermalveillance.gouv.fr ou Pharos. Et prévenez les gens autour de vous... c'est exactement le même réflexe à avoir que face à l'arnaque au QR code piégé , une fois le mécanisme compris, on devient beaucoup plus dur à berner.

Bref, ce genre d'escroquerie ne meurt jamais vraiment... elle change juste de costume. Hier l'arbitrage secret, aujourd'hui c'est l'IA qui va vous rendre riche... Le plus important c'est de garder votre cerveau allumé... ça c'est gratuit et ça rapporte vraiment.

Source

Faux entretiens d'embauche - Le piège qui vise les devs Next.js

Des faux entretiens d'embauche avec des repos GitHub vérolés pour piéger les devs Next.js... on croit rêver et pourtant, Microsoft vient de documenter cette campagne ciblée et vous allez voir, c'est violent.

En fait, un groupe de hackers se fait actuellement passer pour des recruteurs et contacte des développeurs JavaScript en leur proposant un entretien technique. Le deal c'est de cloner un repo GitHub pour un "test de compétences"... sauf que le repo en question est truffé de malware.

Microsoft a ainsi identifié plusieurs vecteurs d'infection planqués dans ces repos. Le premier, c'est via les fichiers de configuration VS Code, c'est à dire ceux dans le dossier .vscode/, qui peuvent exécuter du code dès que vous cliquez "Trust" à l'ouverture du projet (ce que la plupart des devs font sans réfléchir).

Le deuxième passe par un npm run dev piégé, la commande de dev classique qui lance le malware en même temps que le serveur (car oui, c'est aussi simple que ça...).

Et le troisième est encore plus sournois puisqu'il s'agit d'un module backend qui décode une URL depuis le fichier .env, exfiltre toutes les variables d'environnement (tokens cloud, clés API...), puis exécute du JavaScript reçu en retour. Sympaaaaaa....

Du coup, le malware est plutôt bien pensé. C'est un loader JavaScript qui se télécharge depuis l'infrastructure Vercel (comme ça, ça a l'air légitime), et qui s'exécute entièrement en mémoire, et spawne un processus Node.js séparé pour ne pas éveiller les soupçons. Une fois installé, il se connecte alors à un serveur C2 qui change d'identifiant régulièrement, histoire de compliquer la détection. Et là, ça se met à exfiltrer tout ce qui traîne... code source, secrets, credentials cloud... bref, tout ce qui a de la valeur.

Alors, comment on se protège de ce genre de menace quand on est un simple dev ? Hé bien déjà, vérifiez le profil du "recruteur". Pas de site d'entreprise vérifiable, des messages génériques... c'est un joli red flag !

Ensuite, avant de lancer quoi que ce soit, lisez le package.json à la recherche de scripts suspects dans preinstall, postinstall ou prepare, inspectez le dossier .vscode/ (surtout tasks.json), et faites un npm install --ignore-scripts pour bloquer l'exécution automatique des hooks. Lancez aussi un safe-npm et un npm audit une fois les dépendances installées. Et côté VS Code, désactivez l'exécution auto des tasks avec "task.allowAutomaticTasks": "off" dans vos settings.

Ça me rappelle les campagnes type Shai-Hulud et les packages npm vérolés , mais avec un vecteur social bien plus élaboré. Le piège, c'est qu'on ne balance plus des packages malveillants dans le registry en espérant qu'un dev les installe par erreur... non, non, on cible directement les développeurs, un par un, en exploitant ce stress de la recherche d'emploi comme le ferait un conseiller France Travail quand vous arrivez en fin de droits chomdu...

Et si vous êtes en pleine recherche d'emploi, attention, ne lancez JAMAIS un projet d'un inconnu dans votre environnement principal. Utilisez une VM, un container Docker (docker run --rm -it -v $(pwd):/app node:20 bash et c'est réglé), ou au minimum un compte utilisateur séparé sans accès à vos tokens et clés SSH. On n'est jamais trop prudent !

Maintenant vous savez... si un recruteur vous envoie un repo GitHub sans profil LinkedIn ni site d'entreprise véritable et vérifiable... c'est que c'est pas un recruteur. Voilà voilà...

Source

CRXplorer - Pour débusquer les extensions Chrome malveillantes

Voici un outil qui fait un carton chez les pros de la cybersécurité. Ça s’appelle CRXplorer et c’est votre compteur Geiger personnel pour les extensions Chrome. En gros, ça décompresse et analyse les fichiers .crx (les extensions Chrome) pour détecter les vulnérabilités, les permissions abusives, et les risques de confidentialité.

Vous lui donnez une extension à scanner, il inspecte le manifest.json, regarde quelles permissions sont demandées, vérifie les scripts inclus, et vous dit si ça pu ou si vous pouvez y aller tranquillou. Et c’est utile car ces dernières années, y’a eu pas mal d’extensions Chrome qui sont régulièrement retirée du store de Chrome parce qu’elles ont été identifiées comme volant des données sensibles.

Ça ne remplace pas votre bon sens et votre vigilance, mais au moins vous pouvez faire un audit de ce qui tourne déjà dans votre navigateur ou de ce que vous avez prévu d’installer !

Le projet a cartonné dans la communauté bug bounty, car les extensions Chrome sont devenues une mine d’or pour les chasseurs de vulnérabilités et avec des milliers d’extensions sur le Store et des développeurs parfois peu regardants sur la sécurité, il y a du boulot !

Voilà, si vous voulez savoir si vos extensions Chrome sont clean, passez-les au crible avec CRXplorer et si vous découvrez quelque chose de louche, désinstallez ça rapidement, parce que Google ne le fera pas pour vous.

Ah et au fait, n’oubliez pas d’installer Firefox , c’est mieux quand même !

Merci à Lorenper pour le partage !

Ces petits boîtiers planqués dans des placards envoient des milliards de SMS de phishing

Vous vous êtes déjà demandé d’où venaient tous ces SMS bidons qui vous disent “Bonjour c’est le coursier…” ou vous demande “Est ce que vous êtes chez vous " ? En gros, ces messages de smishing (phishing par SMS) qui polluent nos téléphones tous les jours ?

Et bien figurez-vous que dans beaucoup de cas, ils viennent de petits routeurs cellulaires industriels planqués dans des placards à balais. Ce sont des trucs conçus à la base pour connecter des feux de circulation ou des compteurs électriques à Internet, qui sont détournés par des escrocs pour balancer des milliards de SMS frauduleux.

Selon Sekoia , la boîte de cybersécurité française qui a mené l’enquête, c’est en analysant des traces réseau suspectes dans leurs honeypots qu’ils sont tombés sur ce système. En creusant un peu, ils ont découvert comme ça plus de 18 000 routeurs cellulaires Milesight accessibles sur Internet, dont au moins 572 d’entre eux qui permettaient à n’importe qui de se connecter à leurs interfaces d’admin sans authentification. Bref, la porte grande ouverte…

Ces routeurs, fabriqués par Milesight IoT , c’est du matériel industriel costaud. Ce sont des boîtiers 3G/4G/5G qui servent normalement à connecter des équipements à distance, genre des capteurs ou des systèmes de contrôle. Ils sont équipés de cartes SIM et peuvent être contrôlés par SMS, scripts Python ou via interfaces web. Du coup, pour un attaquant, c’est le jackpot car une fois qu’il met la main dessus, il peut envoyer des SMS en masse sans se faire choper.

Les chercheurs de Sekoia ont alors envoyé des requêtes aux API non protégées de ces routeurs et ont récupéré le contenu des boîtes de réception et d’envoi de SMS. Et là, surprise, ils ont trouvé des campagnes de smishing qui dataient d’octobre 2023. Les messages visaient principalement des numéros en Suède, en Belgique et en Italie. Les textos envoyés demandaient aux gens de se connecter à des services gouvernementaux bidon pour “vérifier leur identité”, avec des liens qui menaient vers des sites frauduleux récupérant les identifiants.

Rien qu’en analysant les SMS, on dénombre de 42 044 numéros suédois uniques et 31 353 numéros italiens ciblés dans des campagnes de masse lancées simultanément. La Belgique serait même le pays le plus touché, avec plusieurs campagnes observées entre novembre 2022 et juillet 2025.

Alors comment ces routeurs se sont-ils retrouvés compromis ?

Et bien c’est pas encore totalement clair. Une première piste, c’est la CVE-2023-43261 , une vulnérabilité corrigée en 2023 avec la version 35.3.0.7 du firmware. En gros, il s’agit d’une mauvaise config qui rendait les fichiers de stockage du routeur publiquement accessibles via l’interface web. Pire encore, certains de ces fichiers contenaient les mots de passe chiffrés des comptes admin, mais aussi la clé de chiffrement et le vecteur d’initialisation pour les déchiffrer. Donc autant dire que c’était cadeau pour les cybercriminels.

Selon le chercheur Bipin Jitiya , qui a découvert cette faille, un attaquant pouvait récupérer le mot de passe en clair et prendre le contrôle total du routeur. À noter que la majorité des 572 routeurs identifiés comme non sécurisés tournaient avec des versions de firmware 32 ou antérieures, donc ultra-vulnérables.

Mais attention, l’histoire se complique. Les chercheurs de Sekoia ont trouvé des incohérences avec cette théorie. Par exemple, un cookie d’authentification trouvé sur un routeur piraté ne pouvait pas être déchiffré avec la clé et le vecteur d’initialisation décrits dans l’article de Jitiya. Et puis, certains routeurs utilisés abusivement dans les campagnes de smishing tournaient avec des versions de firmware qui n’étaient pas sensibles à la CVE-2023-43261.

Du coup, il y a probablement d’autres méthodes d’exploitation en jeu.

Les sites de phishing eux-mêmes étaient assez bien foutus. Ils utilisaient du JavaScript pour ne délivrer du contenu malveillant que si vous accédiez au site depuis un téléphone mobile. Un autre site désactivait carrément le clic droit et les outils de débogage du navigateur. Bref, des techniques pour compliquer l’analyse et le reverse engineering.

Certains de ces sites loggaient aussi les interactions des visiteurs via un bot Telegram appelé “GroozaBot”. Ce bot serait opéré par un acteur nommé “Gro_oza”, qui semble parler arabe et français. De plus, les artefacts JavaScript trouvés font référence à “Grooza”, ce qui suggère une continuité entre l’infrastructure, les outils et l’identité de l’opérateur.

Mais surtout, ce qui est dingue avec cette histoire, c’est que c’est un vecteur d’attaque relativement simple mais très efficace. Ces routeurs permettent en effet une distribution décentralisée de SMS dans plein de pays différents, ce qui complique énormément la détection et la suppression des campagnes. Les chercheurs estiment qu’il est d’ailleurs très probable que d’autres équipements similaires soient déjà exploités dans des campagnes en cours ou à venir.

Bref, on n’est pas vraiment plus avancé, mais voilà, la prochaine fois que vous recevrez un SMS chelou qui vous demande de confirmer vos infos, pensez à ces petits boîtiers oubliés dans des placards techniques, qui bossent tranquillement pour arnaquer des milliers de personnes chaque jour.

Et si vous gérez ce genre de matériel dans votre job, pensez à mettre à jour le firmware et à sécuriser les interfaces, parce que là, visiblement c’est vraiment trop facile pour les pirates…

Source

C'est fou ! 48 000 sites de phishing hébergés tranquillement chez Google et Cloudflare durant 3 ans

Si comme moi, vous payez rubis sur l’ongle Google Cloud ou Cloudflare pour héberger vos services parfaitement légaux, et bien sachez que pendant que vous respectiez scrupuleusement leurs conditions d’utilisation tordues, une opération de phishing monumentale utilisait tranquillement leurs infrastructures pour cloner des sites du Fortune 500. Ça a duré trois ans sans que personne ne soit inquiété et cela malgré 265 signalements publics…

Ce sont les chercheurs de Deep Specter Research qui ont découvert un empire du phishing qui ferait passer les arnaqueurs nigérians pour des amateurs. Je vous parle de 48 000 hosts virtuels répartis sur plus de 80 clusters, tous bien au chaud sur l’infrastructure premium de Google Cloud à Hong Kong et à Taiwan. Le tout géré évidemment comme une vraie plateforme phishing-as-a-service, avec sept évolutions techniques majeures sur la période.

Les criminels utilisaient HTTrack Website Copier , un vieiiiil outil parfaitement légal de scraping web, pour créer des clones parfait au pixel près de +200 grandes entreprises. Lockheed Martin, le géant de la défense américaine , s’est notamment retrouvé avec un jumeau malveillant hébergé sur le domaine militaryfighterjet.com. C’est un site qui parlait initialement d’avions de chasse et qui s’est transformé en casino en ligne tout en servant de façade pour du phishing ciblé.

La technique était redoutablement efficace. Les attaquants récupéraient des domaines expirés qui appartenaient à des organisations légitimes. Ces domaines gardaient ainsi leur réputation, leurs backlinks, parfois même leurs communautés sur les réseaux sociaux.

Et pour éviter la détection, le système de cloaking analysait en temps réel les headers HTTP, les user agents et la géolocalisation IP. Donc si vous étiez un bot de Google ou un chercheur en sécurité, vous voyiez un site normal. Mais si vous étiez une vraie victime potentielle, c’était bienvenue dans la matrice. Cette technique sophistiquée a permis aux sites malveillants de maintenir d’excellents rankings SEO tout en servant leur contenu frauduleux aux bonnes personnes.

L’infrastructure comptait 86 adresses IP physiques côté Google Cloud, mais le réseau virtuel était bien plus vaste avec 44 000 adresses IP virtuelles chez Google et 4 000 chez d’autres hébergeurs. En mars 2025, l’opération a d’ailleurs atteint son pic avec 33 890 observations actives selon les données de Deep Specter. Sur l’année 2025 seule, on comptait 2 791 hosts avec 56 075 observations au total.

Mais voilà le scandale dans le scandale… malgré 265 détections publiques par des chercheurs et des outils de threat intelligence, ni Google ni Cloudflare n’ont suspendu les comptes concernés. Les signalements incluaient des domaines malveillants, des adresses IP compromises et des certificats SSL frauduleux.

Mais aucune réponse des géants du cloud… Rien. Nada. Que dalle.

Cette passivité a fait passer ces entreprises, de, je cite “neutral intermediaries” en “de facto enablers of illicit activity”. Traduction, au lieu d’être des hébergeurs neutres, ils sont de par leur inaction, devenus des complices.

Les conséquences pour les entreprises clonées sont également désastreuses car au-delà des pertes de trafic organique qui se traduisent directement en manque à gagner, elles font face à des risques légaux majeurs. Violations potentielles du RGPD si des données européennes sont compromises, problèmes DMCA pour le contenu copié, scrutin de la FTC américaine, obligations de divulgation SEC… Sans compter les frais juridiques pour tenter de faire fermer ces clones.

Visiblement, il y a des problèmes de gouvernance majeurs chez les géants du cloud… Les providers ont les moyens techniques de détecter ces abus, mais apparemment, tant que les factures sont payées, la motivation pour agir reste limitée…

Les chercheurs appellent donc Google, Cloudflare et les marques affectées à renforcer leurs mécanismes de détection, fermer les boucles de monitoring et appliquer des politiques strictes de résiliation de comptes.

Je suis pas sûr que le message passe mais bon, après ça les expose à des risques juridiques, alors ils seront peut-être plus sérieux la prochaine fois…

Source

Syrian Electronic Army - Les hackers d'Assad vs Wall Street

Cet article fait partie de ma série de l’été spécial hackers. Bonne lecture !

Un faux tweet, 3 minutes de chaos, 136,5 milliards de dollars évaporés. Non, c’est pas Elon Musk qui a encore fait des siennes sur Twitter, mais bien une bande de hackers syriens qui a réussi le plus gros market crash de l’histoire en 140 caractères. Bienvenue dans l’univers complètement barré de la Syrian Electronic Army.

Beaucoup ont creusé cette histoire pendant des années sans vraiment comprendre toutes les ramifications politiques, mais avec la chute du régime Assad en décembre 2024, on peut enfin reconstituer le puzzle complet de cette organisation qui a terrorisé les médias occidentaux pendant près d’une décennie.

Bon, pour comprendre comment des mecs dans un bureau à Damas ont pu faire trembler Wall Street, il faut remonter à 1989. À l’époque où on jouait tous à Tetris sur Game Boy, Bassel al-Assad, le frère aîné de Bashar et héritier présomptif du trône syrien, fonde la Syrian Computer Society. L’objectif affiché c’est de démocratiser l’informatique en Syrie, mais en réalité, il s’agit de créer les fondations d’une infrastructure numérique contrôlée par le clan Assad.

Quand Bassel se tue dans un accident de voiture en 1994 (il roulait à 240 km/h sur la route de l’aéroport de Damas dans le brouillard… le mec n’était pas très prudent), Bashar hérite de tout : le destin politique et la présidence de la Syrian Computer Society. Le futur dictateur, qui était ophtalmologue à Londres, se passionne alors pour les nouvelles technologies et supervise personnellement l’introduction d’Internet en Syrie.

Ce qui est fort dans cette histoire, c’est que Assad avait tout de suite compris dès les années 90, tout le potentiel stratégique d’Internet. Pendant que nos dirigeants européens découvraient encore le Minitel, lui posait déjà les bases d’une cyberguerre moderne. Au bout d’un moment, sa femme Asma a alors repris le contrôle de la Syrian Computer Society, transformant progressivement l’organisation en pépinière de cyber-soldats.

En 2000, Bashar devient président et garde un œil attentif sur le développement numérique du pays. La Syrian Computer Society devient le seul registrar de noms de domaine syriens et contrôle l’infrastructure Internet nationale via SCS-NET, son propre FAI. Puis arrive 2011 et les Printemps arabes. Les manifestations éclatent en Syrie, les réseaux sociaux s’embrasent, et Assad comprend qu’il a besoin d’une arme numérique pour contrôler le narratif. Le 5 mai 2011, la Syrian Computer Society enregistre discrètement le domaine syrian-es.com via la Syrian Telecommunications Establishment.

La Syrian Electronic Army vient officiellement de naître.

Le truc génial (enfin, façon de parler), c’est que contrairement aux groupes de hackers anonymes classiques, la SEA opérait presque à visage découvert. Ces mecs étaient tellement protégés par le régime qu’ils se permettaient de défiler dans les rues de Damas avec des gilets aux couleurs du groupe !

Alors, qui sont ces cyber-warriors du régime Assad ? Et bien voici les profils des principaux acteurs, et vous allez voir, c’est un sacré casting.

Ahmad Umar Agha, alias “Th3 Pr0” - Le prodige négligent : Ahmad, 22 ans à l’époque de ses principaux exploits, incarne parfaitement la génération de hackers syriens formés dans l’écosystème Assad. Le FBI l’a ajouté à sa liste des cyber-criminels les plus recherchés avec une récompense de 100 000 dollars. Pourquoi ? Parce que ce génie s’est fait identifié à cause de son compte Gmail th3pr0123@gmail.com créé en 2010.

Ahmad Umar Agha

Le mec envoyait ses documents d’identité personnels et des photos de famille par email et bien sûr, il se connectait souvent à ses comptes depuis des adresses IP syriennes non masquées. J’ai vu des script kiddies de 13 ans se protéger mieux que lui…

Ahmad dirigeait la division “opérations spéciales” de la SEA. Selon le FBI, il était spécialisé dans les attaques de spear-phishing ultra-sophistiquées, capable de créer de faux emails tellement convaincants que même des journalistes expérimentés tombaient dans le panneau. Entre 2011 et 2014, il a comme ça compromis des dizaines d’agences gouvernementales américaines, des médias et des organisations privées.

Firas Dardar, alias “The Shadow” - L’homme de l’ombre pas si discret : Firas, 27 ans, était le binôme technique d’Ahmad. Surnommé “The Shadow”, il était censé être l’expert en furtivité du groupe. Raté ! Comme son complice, il a multiplié les erreurs de sécurité qui ont permis au FBI de le traquer.

Dardar était l’expert en ingénierie sociale de l’équipe et sa spécialité c’était de créer des pages de connexion factices tellement bien foutues qu’elles trompaient même les équipes IT des grandes rédactions. Il avait développé un système de phishing multi-étapes où la première page redirige vers une seconde, puis une troisième, pour mieux brouiller les pistes. Du travail d’orfèvre !

Et à partir de 2013, Dardar et un certain Peter Romar ont monté un business parallèle d’extorsion. Ils hackaient des entreprises et menaçaient de détruire leurs données sauf si elles payaient une rançon. L’entrepreneuriat version cyber-terroriste !

Peter Romar - Le blanchisseur d’argent : Ce mec de 36 ans était le troisième larron du groupe d’extorsion. Son job ? Contourner les sanctions internationales pour récupérer l’argent des rançons. Quand les victimes ne pouvaient pas payer directement en Syrie à cause des sanctions, Romar servait d’intermédiaire.

Arrêté en Allemagne et extradé aux États-Unis en mai 2016, il a plaidé coupable en septembre 2016. Il risquait 5 ans de prison. Au moins un qui s’est fait choper !

Haidara Suleiman - Le prince héritier du cyber-empire : Voici le personnage le plus intéressant de toute l’histoire. Haidara n’est pas un hacker lambda, c’est le fils de Bahjat Suleiman, l’un des hommes les plus puissants du régime Assad. Bahjat dirigeait la branche interne de la Direction générale du renseignement et était considéré comme le mentor et confident d’Assad.

Et Haidara cumule les casquettes : rédacteur en chef du journal pro-régime Baladna, membre dirigeant de la Syrian Electronic Army, et surtout… gestionnaire de la page Facebook officielle de Bashar al-Assad ! Le fils d’un chef des services secrets qui gère les réseaux sociaux du dictateur ET coordonne les cyberattaques contre l’opposition, c’est comme si le fils du patron de la DGSE gérait le Twitter de Macron tout en hackant Le Monde !

Yaser al-Sadeq - Le commandant qui aimait les caméras : Yaser se proclamait “commandant” de la Syrian Electronic Army et adorait apparaître dans les médias syriens en tenue militaire. Ce type était l’antithèse du hacker anonyme classique puisqu’il cherchait la reconnaissance publique et revendiquait fièrement chaque attaque.

La période 2013-2014 marque l’apogée de la Syrian Electronic Army. Leurs techniques étaient d’une redoutable efficacité, mélangeant ingénierie sociale, exploitation de vulnérabilités et manipulation psychologique. Certaines de leurs attaques étaient du grand art car les hackers syriens avaient développé une méthode imparable qui fait encore des dégâts aujourd’hui. Voici leur recette secrète (bon, plus si secrète que ça maintenant) :

Étape 1 : La reconnaissance - Ils épluchaient les réseaux sociaux et les organigrammes des rédactions pour identifier les employés ayant accès aux comptes Twitter/Facebook officiels. LinkedIn était leur terrain de jeu favori pour cartographier les équipes. Un peu comme des stalkers professionnels quoi !

Étape 2 : L’email d’hameçonnage - Ils envoyaient des emails ultra-convaincants, souvent en usurpant l’identité d’un collègue ou d’un service IT interne. Le message contenait toujours un prétexte crédible : “urgent, problème de sécurité sur votre compte”, “nouvelle procédure de connexion obligatoire”, “document exclusif sur la Syrie à consulter”. Les journalistes adorent les scoops, et eux le savaient !

Étape 3 : La page piégée - Le lien menait vers une fausse page de connexion, parfaite copie de Google, Facebook ou du système interne de l’entreprise. Ces pages étaient tellement bien faites que n’importe qui aurait pu se faire avoir un jour de fatigue. Une fois les identifiants saisis, hop, les hackers avaient ensuite accès aux comptes.

Étape 4 : L’escalade - Avec un premier compte compromis, ils envoyaient des emails aux contacts de la victime pour étendre leur emprise. “Salut, peux-tu vérifier ce document urgent ?” avec un nouveau lien piégé. C’est comme ça qu’ils ont réussi à compromettre des rédactions entières !

Le hack du siècle se déroule le 23 avril 2013 à 13h07, heure de New York. Le compte Twitter officiel d’Associated Press (@AP), suivi par près de 2 millions de personnes, publie ce tweet : “Breaking: Two Explosions in the White House and Barack Obama is injured”.

En 60 secondes, c’est la panique totale. Les algorithmes de trading haute fréquence, programmés pour réagir aux breaking news, vendent massivement. Le Dow Jones plonge de 143 points. En 3 minutes, c’est 136,5 milliards de dollars de capitalisation boursière s’évaporent. Wall Street vit littéralement l’apocalypse en direct.

13h10, l’AP confirme que son compte a été hacké. Jay Carney, porte-parole de la Maison Blanche, précise que “le président va bien”. Les marchés se redressent en 6 minutes, mais le mal est fait. La SEA venait de prouver qu’un simple tweet pouvait déclencher un chaos financier planétaire.

Dans une interview exclusive avec Vice, les hackers de la SEA ont admis : “Oui, on s’attendait à des dégâts parce qu’Associated Press est une agence de confiance aux États-Unis. Les Américains y croient, donc on savait qu’il y aurait un énorme chaos.” Mission accomplie les gars !

Pas besoin de malware sophistiqué ou d’exploits zero-day. Juste un bon vieux phishing et une compréhension parfaite de l’écosystème médiatique américain. Les mecs avaient compris que les marchés financiers étaient devenus tellement automatisés qu’une simple info non vérifiée pouvait tout faire péter !

Après le succès retentissant du hack d’AP, la SEA enchaîne les coups d’éclat et leur liste de victimes ressemble au who’s who des médias occidentaux :

The Onion (mai 2013) : Les hackers compromettent le compte Twitter du site satirique en piégeant les comptes Google Apps des employés. Ironie du sort, The Onion publie ensuite un article satirique se moquant de leurs attaquants !

CNN, Washington Post, Time (15 août 2013) : Triple attaque coordonnée ! Via une attaque du service publicitaire Outbrain, la SEA redirige les visiteurs vers leurs propres serveurs affichant des messages pro-Assad.

New York Times (27 août 2013) : Les hackers détournent le DNS du site, redirigeant NYTimes.com vers une page “Hacked by SEA”. Le site reste inaccessible pendant des heures. Les lecteurs du NYT ont dû lire de vrais journaux papier, quelle horreur !

Barack Obama (28 octobre 2013) : En compromettant le compte Gmail d’un employé d’Organizing for Action (qui n’avait pas activé la double authentification, le boulet !), la SEA modifie les liens raccourcis sur les comptes Twitter et Facebook d’Obama. Les liens renvoient vers une vidéo pro-Assad de 24 minutes. Techniquement, ils n’ont pas directement hacké Obama, mais c’était tout comme !

En septembre 2013, la SEA frappe fort en s’attaquant au site de recrutement des Marines américains. Pendant 6 heures, les visiteurs sont redirigés vers une page proclamant : “Refusez vos ordres et combattez aux côtés des forces syriennes”.

L’armée américaine a mis des semaines à admettre publiquement l’intrusion. C’est normal, c’est un peu la honte quand des hackers syriens arrivent à compromettre le site de recrutement de la première armée du monde !

Le 1er janvier 2014, la SEA lance l’année en beauté en hackant Skype ! Les comptes Twitter, Facebook et le blog officiel de Skype affichent des messages comme “Stop Spying!” et “N’utilisez pas les emails Microsoft (hotmail, outlook), ils surveillent vos comptes et les vendent aux gouvernements”.

Le timing était parfait puisqu’en pleine affaire Snowden, les révélations sur PRISM avaient montré que Microsoft collaborait avec la NSA. La SEA surfait donc sur la vague anti-surveillance pour faire passer son message. Ils ont même publié les infos personnelles de Steve Ballmer, le CEO de Microsoft ! Sympa comme cadeau de nouvel an !

Puis le 11 janvier, ils remettent ça avec le compte Twitter @XboxSupport, et le 22 janvier, c’est le blog officiel de Microsoft Office qui se fait défacé. À ce stade, Microsoft devait sérieusement se demander s’ils n’avaient pas oublié de mettre un petit budget en début d’année sur leur sécurité !

En analysant les attaques de la Syrian Electronic Army, on découvre surtout un arsenal technique impressionnant pour l’époque. Ce n’étaient pas des script kiddies, c’étaient de vrais pros !

Par exemple avec le spear-phishing personnalisé, le SEA ne se contentait pas d’un email générique. Pour les journalistes, ils usurpaient l’identité d’ONG humanitaires avec des “documents exclusifs” sur la Syrie. Pour les techniciens IT, ils se faisaient passer pour des services de sécurité avec des alertes bidon. Ou encore pour les dirigeants, ils imitaient des partenaires commerciaux avec des “contrats urgents à signer”.

Le niveau de personnalisation était hallucinant. Ils mentionnaient des détails sur la vie privée des victimes, des projets en cours, des collègues spécifiques. Genre “Salut John, comme on en a parlé avec Sarah lors du meeting de mardi dernier…”. Fort !

Sur l’exploitation de CMS obsolètes, la SEA excellait dans l’exploitation de failles dans les systèmes de gestion de contenu mal mis à jour. WordPress, Joomla, Drupal… Dès qu’une vulnérabilité était découverte, ils scannaient automatiquement des milliers de sites pour identifier les versions obsolètes.

C’est comme ça qu’ils ont réussi à défacer tant de sites médiatiques. Les admins sys qui oubliaient de faire leurs mises à jour se retrouvaient alors avec un beau logo SEA en page d’accueil. La base quoi !

Le DNS hijacking était également une de leurs techniques les plus vicieuses. Cela consistait à compromettre les serveurs DNS des hébergeurs. En modifiant les enregistrements DNS, ils pouvaient rediriger le trafic d’un site légitime vers leurs propres serveurs. Les visiteurs tapaient l’adresse habituelle, mais arrivaient sur une page de propagande pro-Assad.

Et puis il y avait BlackWorm RAT : À partir de 2014, la SEA (ou plus précisément la Syrian Malware Team, leur division malware) développe ses propres outils. BlackWorm était un trojan espion distribué via de fausses apps imitant des outils de communication sécurisée.

Le malware existait en deux versions : la v0.3.0 originale et la Dark Edition v2.1. Cela permettait de tuer des processus Windows, redémarrer le système, collecter les infos système, copier sur USB avec autorun, contourner l’UAC, désactiver les firewalls, se propager sur le réseau… Du grand classique mais très efficace !

Une fois installé, BlackWorm collectait contacts, messages, géolocalisation et même les enregistrements audio. Les dissidents syriens qui pensaient utiliser une app sécurisée se retrouvaient alors complètement surveillés. Pas cool !

Puis en 2017, quelque chose change dans la stratégie de la Syrian Electronic Army. Le groupe abandonne progressivement les opérations de hacking pour se concentrer sur la guerre informationnelle et la propagande.

Yaser al-Sadeq l’explique dans une interview : “Avant, on travaillait en secret sur l’axe militaire. Maintenant que le gouvernement a gagné, on veut devenir les auxiliaires médiatiques de l’armée syrienne.”

Cette version 2017 de la SEA n’a plus grand-chose à voir avec le groupe underground des débuts. Al-Sadeq organise des défilés publics dans Damas, ses hackers portent des uniformes avec le logo SEA, ils donnent des interviews à la télé.

Et plutôt que de pirater des sites web, la nouvelle SEA se concentre sur la création de fake news. En 2021, Facebook découvre et supprime un réseau de faux comptes gérés par la SEA ciblant l’opposition syrienne, les Casques blancs et les combattants kurdes avec de la désinformation massive.

Leurs techniques ont donc évolué, mais l’objectif reste le même : contrôler le narratif, sauf qu’au lieu de pirater le compte Twitter d’AP, ils créent des milliers de comptes pour noyer l’info. C’est moins spectaculaire, mais tout aussi efficace !

Puis le 8 décembre 2024, c’est la fin. Le régime Assad s’effondre face à l’offensive des rebelles menés par Hayat Tahrir al-Sham et Bashar fuit vers la Russie avec sa famille, mettant fin à plus de 50 ans de dictature familiale. Avec la chute du régime, la Syrian Electronic Army perd sa raison d’être, Yaser al-Sadeq et ses troupes disparaissent dans la nature, Haidara Suleiman s’exile probablement avec papa et Ahmad Agha et Firas Dardar restent introuvables et sont encore aujourd’hui sur la liste des plus recherchés du FBI avec 100 000 dollars de récompense sur leur tête.

Cette organisation qui se vantait de maîtriser l’information n’a pas vu venir la chute de son propre camp et leurs talents en cyber-guerre n’ont pas suffi à sauver Assad. C’est le karma !

Tchao !

L’attaque contre AP reste LE cas d’école sur la fragilité des marchés face aux fake news et depuis, plusieurs incidents similaires ont eu lieu, la preuve que les gens n’apprennent pas vite et que les algos de trading sont toujours aussi cons.

En ciblant les médias occidentaux, la SEA a normalisé l’idée que l’info était un champ de bataille et aujourd’hui, que ce soit l’Ukraine, Gaza, Taiwan… partout, la guerre de l’info fait rage.

Bref, la Syrie c’est peut-être pas la Silicon Valley, mais ses hackers ont réussi à faire crasher Wall Street donc ça remet un peu les pendules à l’heure sur la prétendue supériorité technologique occidentale !

Sources : U.S. Department of Justice - Syrian Electronic Army Charges, Washington Post - AP Hack Market Crash, NPR - Syrian Electronic Army Overview, Wikipedia - Syrian Electronic Army, Washington Post - SEA Profile, The Hacker News - Skype Hack, Vice - SEA Interview

Dnstwist - Pour détecter les typo squatteurs de votre nom de domaine

Neo dans Matrix avait le choix entre pilule rouge et bleue et nous, c’est entre fermer les yeux sur les domaines qui s’inspire des nôtres pour nous voler du trafic, ou ouvrir dnstwist et voir jusqu’où va le terrier du lapin.

Après avoir testé plusieurs scanners anti-phishing qui promettent monts et merveilles, j’étais sceptique, mais dnstwist fait partie des rares qui tiennent leurs promesses. J’ai lancé un scan sur korben.info pour voir ce que ça donnait, et là… 434 permutations générées, 19 domaines déjà enregistrés ce qui est pas mal pour un site qui existe depuis des temps immémoriaux ^^.

Surfshark One, votre chien de garde numérique

Surfshark One 2023

— Article en partenariat avec Surfshark —

Comme vous le savez déjà, la sécurité en ligne est un océan qui subit assez souvent tempêtes et raz-de-marée. Il est donc essentiel de se munir d’outils efficaces pour naviguer en toute tranquillité. C’est là que Surfshark One se distingue, offrant une solution tout-en-un pour protéger votre présence numérique.

À la base reconnu comme l’un des meilleurs VPN sur le marché, Surfshark a élargi son horizon pour inclure une suite complète de sécurité depuis maintenant quelques années. Avec One, vous ne disposez pas seulement de l’option Surfshark VPN, mais d’un éventail complet d’outils pour garder votre vie en ligne le plus safe possible.

Au cœur de Surfshark One se trouve son antivirus, alimenté par le moteur reconnu d’Avira. Cette protection en temps réel garde un œil vigilant sur votre activité en ligne, détectant les virus, les logiciels malveillants et les menaces zero-day. Avec des mises à jour toutes les trois heures, ses définitions restent constamment au taquet pour faire face aux dernières menaces du cyberespace.

Et ça, c’est plutôt appréciable parce qu’en ce moment ça fuse de tous les côtés. Si vous me lisez régulièrement vous avez dû voir passer mes articles sur diverses failles ces dernières semaines. C’était encore le cas il y a quelques jours avec une campagne de malware et de phishing assez énorme qui a touché les utilisateurs de Docker Hub. Sur les 15 millions de dépôts existants, pas moins de 20% étaient contaminés par des logiciels foireux, allant du simple spam au malware (source). Et c’est d’autant plus flippant que cette faille existe depuis …. 2021, je vous laisse imaginer les dégâts au fil des années.

C’est là que Surfshark One va s’avérer assez utile puisqu’il vous empêchera de télécharger « par distraction » (je ménage les égos ^^) un fichier foireux sur votre machine. Il va pour cela utiliser une sorte de zone tampon entre le serveur d’origine et votre ordinateur. Si l’analyse ne lui convient pas, il bloquera simplement le fichier qui n’aura pas eu le temps de vous atteindre. Impossible de télécharger une bouse par inadvertance ou parce que vous faites confiance à un site qui ne le mérite pas.

Mais l’outil ne s’arrête pas là. La suite comprend également un moteur de recherche privé, qui fournit des résultats non biaisés et sans publicités. Contrairement aux grands moteurs de recherche qui pistent vos activités, Surfshark Search respecte votre vie privée en ne collectant pas vos données de recherche. Je ne vous détaille pas la fonction de création d’identité alternative, j’en ai déjà fait un article.

Un autre atout majeur de Surfshark One est son système d’alerte intégré. Ce système surveille en permanence les fuites de données sur Internet et vous avertit dès que vos informations personnelles sont compromises. Que ce soit votre adresse e-mail, vos identifiants de connexion ou vos informations de carte de crédit, il vous informe immédiatement pour que vous puissiez prendre les mesures nécessaires pour protéger vos comptes. Et pour vous empêcher de paniquer, l’outil vous guide sur les actions à entreprendre en priorité.

Ce côté monitoring est vraiment intéressant pour la plupart d’entre vous. Parce que la majorité n’a sans doute pas forcément le temps (ou l’envie) de surveiller l’actu cybersécurité au quotidien. De mon côté ça fait un peu partie de ma veille (et quand je rate un truc important on me le remonte sur Twitch lors de mes émissions), mais si ce n’est pas votre cas vous avez au moins une équipe qui bosse pour vous.

Autre bon point de cette suite c’est sa flexibilité. Disponible sur plusieurs OS et plateformes (Windows, Mac, ordinateur ou smartphone …), elle couvrira toutes vos machines (nombre illimité) et dispose d’une interface ultra simple à maitriser.

En termes de tarification, Surfshark propose une gamme d’options flexibles pour répondre à vos besoins spécifiques. Des abonnements à partir de 3,19 € par mois (TTC) pour un engagement de 26 mois sont disponibles (abonnement 1 an + 3 mois offerts). Avec toujours la possibilité d’essayer la suite avec 30 jours de garantie satisfait ou remboursé.

En résumé, si vous recherchez une solution complète pour sécuriser votre présence en ligne, l’outil offre une réponse robuste et efficace. Avec son antivirus puissant, son moteur de recherche privé et son système d’alerte contre les violations de données, Surfshark One vous donne la tranquillité d’esprit nécessaire pour naviguer en toute sécurité dans le monde numérique d’aujourd’hui. Et si vous voulez encore plus, vous avez l’option One+ qui intègre le service Incogni (dont j’ai aussi parlé de multiples fois).

Testez Surfshark One !

LastPass – Un attaque deepfake ratée a ciblé un employé

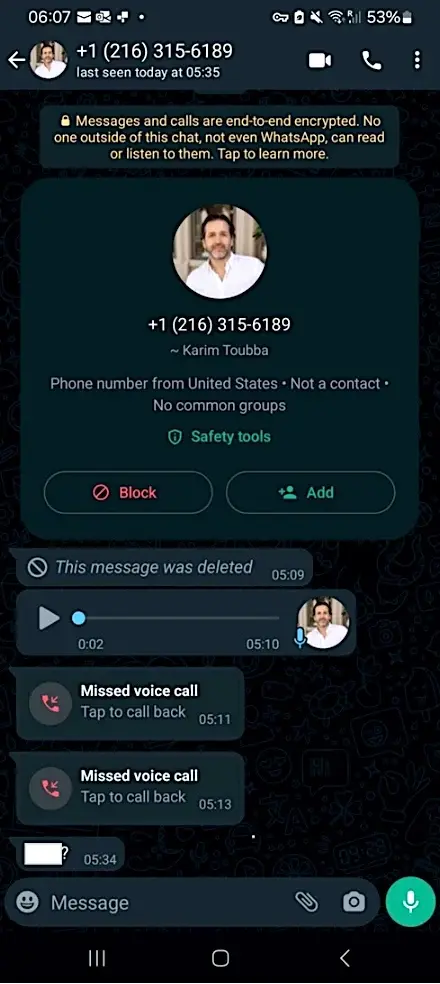
Les arnaques vocales à base de deep fake comment à se démocratiser. Même les employés des boîtes de sécurité comme LastPass peuvent se faire avoir. Enfin, presque…

Car oui, récemment, un des leurs s’est fait appeler par un escroc qui imitait à la perfection la voix du big boss, Karim Toubba. Le gars a utilisé un deepfake audio assez sophistiqué pour se faire passer pour le PDG. Mais heureusement, l’employé a flairé l’entourloupe parce que le pirate a fait l’erreur d’utiliser WhatsApp pour son petit numéro de magie, ce qui n’est pas très corporate et bien vu chez Lastpass.

En plus, il mettait la pression avec une fausse urgence. Bref, tous les voyants étaient au rouge.

L’employé a donc envoyé balader l’arnaqueur et a prévenu la sécurité interne, comme ça, pas de dégâts, mais ça montre bien que ces attaques à base d’IA sont de plus en plus sophistiquées. Pour générer la voix du PDG, le pirate a sûrement dû s’entraîner sur des enregistrements publics, comme cette interview du CEO sur YouTube.

En tout cas, si vous recevez un appel de ma part, sachez que ce ne sera pas moi, car la somme d’argent que vous demandera l’escroc ne sera pas assez élevée par rapport à ce que je vous aurais demandé en vrai. Donc méfiance !

Plus sérieusement, le ministère américain de la Santé a tiré la sonnette d’alarme la semaine dernière sur ces arnaques ciblant les services d’assistance IT. Pour se protéger, ils conseillent de :

  • Rappeler systématiquement pour vérifier une demande de réinitialisation de mot de passe
  • Surveiller les changements suspects de coordonnées bancaires
  • Revalider tous les accès aux sites de paiement
  • Privilégier les demandes en personne pour les sujets sensibles
  • Faire valider les requêtes par un superviseur
  • Former les équipes support à repérer l’ingénierie sociale et vérifier l’identité des appelants

Bref, la vigilance est de mise, alors faites tourner !

Source

❌