❌

Vue lecture

Il y a de nouveaux articles disponibles, cliquez pour rafraîchir la page.

Résultats des Big Brother Awards Allemagne 2026

Vendredi 25 septembre a eu lieu la cérémonie officielle de nomination des Big Brother Awards Allemagne 2026 à Bielefeld (Westphalie Est-Lippe).

Si 4 des 6 gagnants sont Allemands, tous concernent par leur (mauvais) exemple de près ou de loin l’ensemble des Européens.

Découvrons ensemble les heureux élus.

Pour rappel les Big Brother Awards ont été initiés au Royaume-Uni en 2008 puis se sont essaimés dans de nombreux pays avant de se réduire à 3 pays ces dernières années. En Allemagne, ils sont organisés depuis l’an 2000 par DigitalCourage, une association de sensibilisation de la protection des données personnelles et fournisseur de quelques services libres, qu’on pourrait donc situer à mi-chemin entre La Quadrature du Net et Framasoft.
Ils visent à alerter le grand-public de quelques cas emblématiques d’atteinte illégitime à nos données personnelles, dont un certain nombre de cas a pu se traduire en sanctions concrètes et finalement revenir à une situation acceptable.

La dernière dépêche sur LinuxFR rapportant des BBA datant de 2013 (dernière édition des BBA France), il semblait intéressant de rapporter l’évènement ici.

Ont été déclarés vainqueurs pour 2026 :

  • l’Église protestante du Nord de l’Allemagne dans la catégorie Société civile pour imposer l’usage de Microsoft pour l’ensemble de ses services informatiques à l’ensemble des paroisses de Hambourg, du Schleswig-Holstein (pourtant désormais célèbre pour sa politique publique de migration vers Linux et les logiciels libres en général, et du Mecklembourg Poméranie. Concerne donc près de 17 000 personnes. Dont des confessions dont les fidèles seront bien contents de savoir qu’elles peuvent se retrouver dans la nature.

  • les opticiens Apollo et Fielmann dans la catégorie Technologie pour faire la promotion des lunettes perverses de Meta. La fabrication et la vente de moyens d’enregistrer des personnes tierces à leur insu est considérée comme un délit dans la loi allemande. Et bien que la Commission de protection des données de Hambourg a confirmé l’insuffisance de la LED signalant certains enregistrements, l’Agence Fédérale des Télécommunications chargée de vérifier la conformité aux lois semble préférer fermer les yeux sur ce délit de lunette.

  • Deutsche Telekom dans la catégorie Préventif pour son plan de fusion avec sa propre filiale T-Mobile US. Cette fusion rendrait la Deutsche Telekom et donc l’infrastructure de télécommunications allemande soumise à la législation américaine (FISA Act 702, Cloud Act, Executive Order 12333, etc). Les communications allemandes seraient donc directement accessibles au FBI comme c’est déjà le cas pour T-Mobile US depuis leur accord en 2001.

  • la Commission européenne dans la catégorie Europe pour son Digital Omnibus, un groupement de lois visant à déréguler les services numériques européens, au profit de la « compétitivité » et aux dépens de la protection numérique des Européens.
    En redéfinissant la notion de donnée personnelle, ces textes doivent permettre aux sociétés marketing et databrokers d’exploiter sans limites vos informations de navigation, de considérer l’entraînement des IA comme d’« intérêt légitime » (et donc sans nécessiter votre consentement !), etc.

  • le Ministre de l’Intérieur fédéral Alexander Dobrindt dans la catégorie Administration pour pousser l’implémentation d’un identifiant personnel unique (via le N° fiscal) dans l’ensemble des bases de données gouvernementales. Au nom de la modernisation de l’administration, cette mesure ouvre la voie a des recoupements entre services gouvernementaux au-delà des besoins fonctionnels. Il est rappelé que cette approche avait été prévue par le gouvernement nazi de l’époque. Et désormais implémenté en Russie donnant entre autres l’exemple des services des armées pouvant faire couper les services bancaires d’une personne qui voudrait pas combattre au front (tout parallèle avec un juge d’une cour pénale internationale serait fortuit).

  • Enfin la dernière catégorie Jeunes et surveillés est choisie par les « jeunes », qui ont choisi de critiquer leur exclusion des réseaux sociaux, comme mauvaise solution ne protégeant au final personne tout en nécessitant la divulgation de données personnelles supplémentaires.

Commentaires : voir le flux Atom ouvrir dans le navigateur

Ce streamer japonais a claqué 160 000$ pour créer le jeu dont il a toujours rêvé et ça cartonne

Vous connaissez ce rêve de dev qui consiste à tout plaquer pour faire LE jeu qu'on a toujours voulu faire ? Yoshinama, un YouTuber japonais avec plus d'un million d'abonnés, l'a fait et pas qu'un peu puisqu'il a sorti 25 millions de yens de sa poche, soit environ 160 000 dollars, pour créer Mamon King.

Et si je vous en parle c'est parce que son histoire est folle. En effet, le gars ne s'attendait à rien. Yoshinama a dit texto : "Les gens doivent penser que je suis bizarre, mais je me suis dit 'Je veux faire un jeu. Je n'ai pas besoin de faire de profit.' Honnêtement, je pense que faire du profit avec ce projet serait extrêmement difficile. Je n'ai aucun historique dans le développement de jeux et aucune crédibilité dans le domaine, je suis juste un streamer. Malgré tout, je voulais désespérément faire un jeu."

Et devinez quoi ?

Mamon King a dépassé les 60 000 copies vendues (toutes plateformes confondues) en seulement 9 jours après sa sortie le 10 décembre ! Le jeu a même atteint la première place du classement Steam au Japon et la deuxième place des téléchargements sur le My Nintendo Store japonais.

Yu Totsuka, le directeur du jeu chez LiTMUS (le studio qui a co-développé le projet avec Yoshinama), était lui-même scotché : "Je me disais qu'on pouvait viser de manière réaliste 30 000 copies en un an, mais 10 000 en une semaine, c'était déjà un objectif très ambitieux. J'étais abasourdi quand j'ai appris qu'on en avait vendu 60 000 en une semaine."

Quelle belle success story, n'empêche !

Alors c'est quoi exactement Mamon King ? Hé bien c'est un simulateur d'élevage de monstres inspiré de Monster Rancher. Vous invoquez des Mamons (les monstres du jeu), vous les entraînez, vous les faites combattre dans des tournois, vous partez en expéditions pour les renforcer. Y'a 38 créatures différentes avec plus de 170 compétences qui peuvent évoluer et les combats sont en 1v1 avec un système de commandes tactiques basé sur des points de compétence.

Le jeu est dispo sur Steam et Nintendo Switch à un peu plus de 8 euros en promo actuellement, et les avis sont excellents. Donc si vous êtes fans de Monster Rancher ou de jeux d'élevage de créatures, ça vaut peut-être le coup !

Et pour la suite, Yoshinama a annoncé que tous les revenus qu'il touchera sur les ventes seront réinvestis dans un prochain jeu encore meilleur. Une version physique pour Nintendo Switch est aussi annoncée mais sans date pour le moment.

Source

Movies for Hackers - Quand le cinéma programme la réalité

En 1983, le président américain de l’époque, Ronald Reagan a vu le film WarGames lors d’un séjour à Camp David et si vous ne l’avez pas vu, sachez que ce film raconte l’histoire d’un ado qui pirate accidentellement les systèmes de défense américains et manque de déclencher la Troisième Guerre mondiale. Et une semaine après la projection, Ronald a convoqué le Comité des chefs d’état-major interarmées pour leur poser cette simple question : “Est-ce que le scénario est techniquement possible ?”

Et la réponse a été, sans surprise été : “oui et c’est même bien pire”.

Alors 15 mois plus tard, Reagan signe la NSDD-145 , qui est la toute première directive présidentielle sur la cybersécurité. Dire que tout est parti d’un film de science-fiction… C’est dingue je trouve et cela illustre parfaitement ce qu’on trouve sur ce site baptisé Movies-for-hackers créé par k4m4. Il s’agit d’une archive “vivante” sur la façon dont Hollywood a façonné la culture tech / hacker durant ces 40 dernières années.

On y trouve donc des thrillers comme Hackers et Blackhat, de la SF comme Matrix et Her, des documentaires type Citizenfour, et même des séries comme Mr. Robot ou Black Mirror. Chaque entrée indique le titre, l’année, et la note IMDb.

C’est simple, clair et efficace. Maintenant si vous regardez chacun de ces films, vous verrez comment ils ont, pour pas mal d’entre eux, influencé fortement la réalité tech qu’ils prétendaient représenter.

Prenez par exemple The Social Network sorti en 2010. Avant ce film, le hacker classique c’était le mec en sweat noir à capuche dans un sous-sol. Mais après Fincher, c’est devenu le dev en hoodie gris qui crée des empires depuis son dortoir universitaire. Ce film a vraiment changé l’image du programmeur dans la tête des gens. Autre exemple, Her de Spike Jonze, sorti en 2013 raconte l’histoire d’un type qui tombe amoureux d’une intelligence artificielle dotée de personnalité et d’émotions. Le film remporte l’Oscar du meilleur scénario original et à l’époque, tout ça paraît totalement impossible. C’est de la science-fiction. Sauf que là, on est 10 ans plus tard, ChatGPT a débarqué et les gens développent maintenant des relations émotionnelles avec des chatbots.

Puis y’a Matrix aussi, sorti en 1999, et ça c’est un autre cas d’école. Le film popularise l’idée que notre réalité pourrait être une simulation. On pensait à l’époque que c’était juste du divertissement pseudo-philosophique, mais aujourd’hui, allez demander à Elon Musk, et à tous ceux qui parlent sérieusement de cette théorie où on serait tous dans une simulation…

The Island de Michael Bay sorti en 2005 est aussi l’un de mes films préférés. Le scénario tourne autour du clonage humain et du trafic d’organes. Scarlett Johansson y joue une clone destinée à être récoltée pour ses organes. En 2005, c’est totalement dystopique mais aujourd’hui, avec CRISPR et les débats sur l’édition génétique, toutes les questions éthiques soulevées par le film se retrouve dans l’actualité scientifique du monde réel.

Et je n’oublie pas non plus Mr. Robot lancé en 2015 qui mérite une mention spéciale. Tous les experts en sécurité informatique ont salué la série pour son réalisme technique, avec du vrai pentesting, des vraies vulnérabilités, des vraies techniques…etc. Et c’est aujourd’hui devenu un outil pédagogique pour toute une génération de pentesters.

Voilà, alors plutôt que de voir ce repo Github comme une simple liste de films à voir quand on aime la culture hacker, amusez-vous à raccrocher chacun d’entre eux avec le monde réel… WarGames et la cybersécurité gouvernementale, Hackers et la culture underground, Matrix et cette théorie de la simulation, Her et les relations humain-IA, The Social Network et la mythologie du fondateur tech…et j’en passe. Je pense que tous ces films ont vraiment façonné la manière dont nous pensons la tech. Cette boucle de rétroaction se poursuit car les dev actuel qui ont grandi en regardant ces films, créent aujourd’hui inconsciemment ce futur qu’ils ont vu à l’écran. Et ça c’est fou !

Bref, si vous cherchez de quoi occuper vos soirées et que vous voulez comprendre d’où vient la culture tech actuelle, Movies-for-hackers fait office de curriculum non-officiel où chaque film est une leçon d’histoire !

Merci à Lorenper pour l’info !

Brother - 8 failles critiques dans 689 modèles d'imprimantes

Si comme moi, vous avez une imprimante Brother qui traîne dans votre bureau, alors accrochez-vous bien à vos cartouches d’encre, parce que Rapid7 vient de balancer une bombe. Pas moins de 689 modèles d’imprimantes Brother sont touchés par 8 vulnérabilités dont certaines sont carrément flippantes. Et la plus critique d’entre elles permet à n’importe quel pirate de générer le mot de passe administrateur de votre imprimante sans même avoir besoin de s’authentifier !

Geek Faëries 2025 - Le seul festival qui me fait sortir de ma grotte

Je suis tombé sur une vidéo TikTok y’a pas longtemps où un gars faisait l’éloge du JOMO. Le Joy of Missing Out.

C’est l’inverse du FOMO (Fear of Missing Out) et en gros, c’est la joie de volontairement louper une soirée ou un événement quelconque afin de rester chez soi. Je ne connais ce bonheur que trop bien !

Mais pour une fois, je vais faire abstraction de mon JOMO car il y a vraiment un endroit où je me sens encore mieux que chez moi. Oui, je vais vous parler aujourd’hui des Geek Faeries.

Donnez une seconde jeunesse à votre vieux Mac avec OpenCore Legacy Patcher

Si vous en avez assez de voir votre vieux Mac prendre la poussière dans un coin parce qu’il ne peut plus faire tourner les dernières versions de macOS, et bien j’ai une bonne nouvelle pour vous.

Il s’agit d’un outil nommé OpenCore Legacy Patcher (OCLP) qui est là pour redonner une seconde jeunesse à nos fidèles compagnons en aluminium ! Grâce au bootloader OpenCore et tout un tas de kexts et de patchs du noyau, OCLP permet d’installer et de faire tourner macOS Big Sur, Monterey, Ventura et même la toute nouvelle version Sonoma sur des Mac qui ne sont officiellement plus supportés par Apple, et ce jusqu’aux modèles sortis en 2007 ! Rien que ça.

Mais ce n’est pas tout, en plus de permettre de profiter des dernières fonctionnalités de macOS comme Sidecar, Contrôle Universel ou AirPlay vers Mac, OpenCore restaure aussi le support de pas mal de matériel que Apple a abandonné au fil des versions comme de vieilles cartes graphiques ou d’anciens chipsets Wi-Fi.

Alors bien sûr, tout n’est pas rose non plus et selon les modèles il y a quelques limitations, notamment au niveau des performances graphiques avec l’API Metal qui n’est pas supportée partout. Mais globalement, l’expérience utilisateur reste très bonne une fois OCLP installé.

La grande force d’OpenCore Legacy Patcher, c’est que contrairement aux outils de patch précédents comme DOSDude1 ou Patched Sur, il n’a pas besoin de modifier le système installé sur le disque. Au lieu de ça, il injecte ses modifications à la volée pendant le démarrage, ce qui permet de garder un système macOS « vanilla » (d’origine quoi) et de continuer à recevoir les mises à jour d’Apple directement depuis les préférences système, comme sur un Mac officiellement supporté.

Et le tout sans bidouiller le firmware ou désactiver des protections comme SIP, ça c’est la classe ! Évidemment, un Mac récent fera toujours mieux qu’un vieux coucou, mais pour tous ceux qui n’ont pas les moyens de changer de machine tous les 4 matins, OCLP est une super solution pour continuer à profiter de son Mac le plus longtemps possible.

Bien sûr, tout ça ne serait pas possible sans la super communauté de développeurs et bidouilleurs passionnés qui gravitent autour du projet. Alors je le tire mon chapeau pour leur boulot de dingue. Et aussi à Apple pour macOS, hein, faut pas déconner non plus ^^.

Après, attention, installer un OS non supporté c’est toujours un peu casse-gueule et ça demande un minimum de connaissances techniques. Donc si vous n’êtes pas sûr de vous, renseignez-vous bien avant de vous lancer. Les documentations du projet sont très complètes, et en cas de souci la communauté sur le Discord d’OCLP saura sûrement vous dépanner.

Bon, c’est pas tout ça mais je crois que je vais ressortir mon vieux MacBook Pro de 2005 moi, j’espère juste que la batterie n’a pas trop morflé !

Embrouillez les sites qui vous trackent avec l’extension User-Agent Switcher

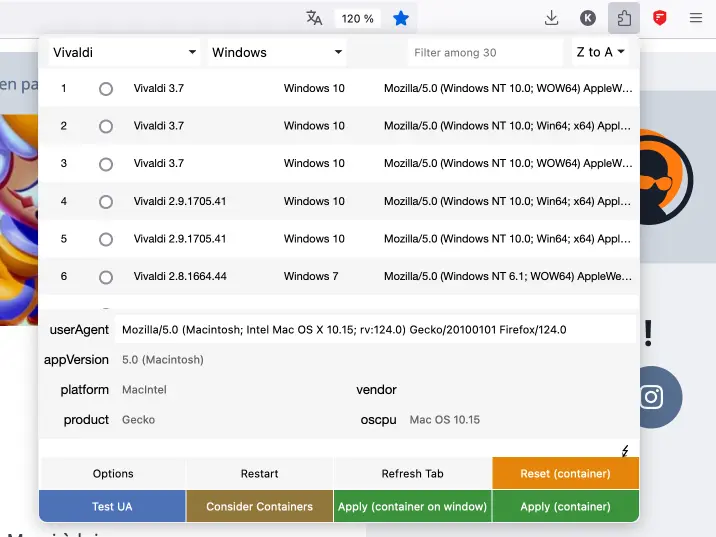
Si ça vous saoule que des sites web vous trackent et récoltent des tas d’infos comme le type de navigateur et de système d’exploitation que vous utilisez, et bien j’ai ce qu’il vous faut les amis ! Il s’agit d’une petite extension Firefox bien pratique qui s’appelle « User-Agent Switcher » et qui comme son nom l’indique, va vous permettre d’embrouiller ces fouineurs en modifiant votre « user-agent » c’est-à-dire la façon dont votre navigateur s’identifie.

Avant d’aller plus loin, un petit rappel s’impose. Le « user-agent », c’est tout simplement une chaîne de caractères envoyée par le navigateur au serveur à chaque requête pour indiquer des infos comme le type et la version du navigateur, le système d’exploitation, etc. Ça ressemble à un truc du genre : Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:87.0) Gecko/20100101 Firefox/87.0

Maintenant que c’est dit, revenons à nos moutons. L’extension « User-Agent Switcher » va vous permettre de contrôler ce fameux user-agent et de le remplacer par ce que vous voulez. Comme ça, vous pourrez faire croire aux sites que vous utilisez un autre navigateur, un autre OS ou même un appareil mobile.

Alors comment ça marche ce truc ? Et bien c’est tout simple. Une fois l’extension installée depuis la page officielle, vous aurez un nouveau bouton dans votre barre d’outils Firefox. En cliquant dessus, vous pourrez choisir un user-agent prédéfini dans une liste (il y en a des tonnes !) ou entrer une chaîne personnalisée.

Et là c’est la fête du slip, l’extension va modifier le user-agent dans le navigateur mais aussi dans les entêtes des requêtes envoyées aux serveurs. Du coup, pour les sites, ça sera comme si vous utilisiez un autre navigateur ou appareil. La combine parfaite pour se faire passer pour l’ordinateur que vous n’êtes pas !

Parfois certains sites ou services surveillent le user-agent pour vous autoriser ou non à voir certains contenus comme des versions mobiles ou que sais-je. Avec cette extension, vous serez donc capable de tout voir 🙂

Mais ce n’est pas tout puisque User-Agent Switcher dispose plein d’autres options bien pensées :

  • Vous pouvez choisir d’appliquer le user-agent uniquement sur certains domaines, en mode liste blanche ou liste noire.
  • Il y a une option pour avoir un user-agent aléatoire qui change à chaque requête. Comme ça, vous brouiller encore plus les pistes !
  • Vous pouvez même définir un user-agent différent pour chaque fenêtre ou onglet de Firefox. Pratique pour tester le rendu d’un site sous différentes configurations.

Et si vous êtes du genre parano (ou précautionneux, c’est vous qui voyez), sachez que l’extension n’utilise aucune ressource quand elle est désactivée. De plus, elle ne modifie le user-agent que pour les requêtes HTTP, HTTPS et FTP, donc pas de souci pour vos pages locales.

Autre bon point, User-Agent Switcher est open-source et dispo sur GitHub.

Ah et j’oubliais, l’extension supporte une chiée de systèmes et navigateurs différents ! Que vous soyez sur Windows, Mac, Linux, Android ou même BeOS (si si ça existe encore), vous trouverez votre bonheur. Pareil côté navigateurs avec la totale : Chrome, Firefox, Opera, Safari et cie. Même Internet Explorer est de la partie, c’est dire !

Bref, si vous voulez reprendre un peu le contrôle sur vos infos de navigation face aux sites un peu trop curieux, User-Agent Switcher est clairement un incontournable. C’est sans danger, facile à utiliser et ça peut servir dans plein de cas, que ce soit pour raisons de sécurité, de test ou juste pour le fun.

Merci à Lorenper pour l’info

❌