Le luxe peut-il adopter les codes du hard discount sans se mutiler ? La réponse vous parait évidente. Mais quelques grandes enseignes chinoises semblent ne pas comprendre la question.
Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.
En Europe comme ailleurs, on assiste à un changement profond : la cybersécurité n’est plus uniquement une question d’opérations ou de réaction aux incidents.
Dans le domaine de l’intelligence artificielle, la Chine se présente comme une alternative aux États-Unis en proposant aux pays du Sud des modèles libres, moins gourmands et moins coûteux, souligne N…"
Le 4 septembre dernier, le forum des associations était l’occasion de découvrir ou redécouvrir un certain nombre d’associations, parfois méconnues et pourtant fort utiles…
Le club informatique L@ssourie prépare sa saison. La réunion de lancement de mercredi abordera la sécurité numérique, la protection des données personnelles et Linux.
Dans la série "les gens qui assurent notre sécurité n'ont pas fait leur job jusqu'au bout", voici une chouette histoire de caméras montées sur les drones navals de la Royal Navy qui, ÉVIDEMMENT, envoyaient des signaux vers une adresse IP située en Chine. Et cette découverte ne vient pas d'une opération de contre-espionnage mais d'une simple évaluation de vulnérabilité de routine, menée par le ministère de la Défense britannique sur son propre matériel.
Ces caméras sont celles qui équipent les K3 Scout, des bateaux sans équipage que la Royal Navy et les Royal Marines utilisent pour la surveillance et la protection de force.
Et le signal en question porte un nom que tout le monde connaît en domotique : un heartbeat. C'est le ping le plus banal qui existe, celui qui dit "je suis en ligne, je fonctionne" et rien d'autre. C'est le même que crache votre caméra IP du salon, dont
je vous parlais déjà avec OpenIPC
.
Le ministère britannique affirme qu'aucune donnée sensible, aucun système militaire et aucune donnée gouvernementale n'ont été consultés, compromis ou transmis hors des canaux autorisés et ajoute que ses procédures de test ont repéré le problème "tôt".
La connectivité internet des caméras a quand même été coupée puisque même si ça n'a l'air de rien, un mouchard qui se contente de dire bonjour reste un mouchard qui connaît le chemin.
Reste maintenant la question de comment ce composant est arrivé sur un engin de reconnaissance militaire. En fait, les caméras ne viennent pas de Kraken Technology Group, le constructeur britannique du K3 Scout, mais d'un sous-traitant tiers qui pourtant avait fourni des assurances sur le fait que ses caméras répondaient aux exigences de sécurité, y compris celles rattachées au National Defense Authorization Act américain.
Bref, de la paperasse, des assurances, mais pas un démontage ni une capture de trafic... Kraken dit avoir mené un audit complet avec la Royal Navy une fois les communications découvertes. J'espère bien ^^ !
Côté portée, ça concerne les 20 K3 Scout achetés dans le cadre du Project Beehive, un programme de 12,3 millions de livres, en service chez les Royal Marines depuis mars.
Le Telegraph
, qui a sorti l'affaire, écrit que du matériel lié à la préparation d'une éventuelle mission britannique dans le détroit d'Ormuz avait été enregistré sur ces appareils.
Par contre, ce qu'on ne sait toujours pas, c'est la marque de la caméra et la nature exacte du composant chinois car aucun rapport ne les nomme pour le moment... Mais j'espère que ça n'a pas été aussi intégré sur du matos français...
La startup chinoise Moonshot AI, que vous connaissez peut-être pour son assistant Kimi et qui compte Alibaba parmi ses soutiens, a publié hier sur Hugging Face les poids complets de Kimi K3, un modèle de 2 800 milliards de paramètres qui devient du même coup le plus gros jamais mis en libre téléchargement. Personne n'était jamais allé aussi loin.
Ces fameux poids, ce sont les milliards de réglages internes que le modèle a accumulés pendant son entraînement, et c'est précisément ce qu'il faut posséder pour faire tourner l'IA sur ses propres machines plutôt que de passer par les serveurs de l'éditeur.
Le fonctionnement est d'ailleurs intéressant. Le modèle est découpé en 896 blocs spécialisés dont seuls 16 s'activent à chaque requête, ce qui ramène le calcul réel autour de 50 milliards de paramètres et rend l'engin à peu près exploitable.
La fenêtre de contexte grimpe en plus à un million de tokens, ces fragments de texte qui servent d'unité de mesure aux IA, de quoi envoyer une dizaine de romans dans une seule et même conversation.
Sur les classements du moment, K3 vient se glisser juste derrière les meilleurs modèles fermés d'OpenAI et d'Anthropic, quand il ne passe pas carrément devant sur les tests de programmation, ce qui est quand même un drôle de résultat pour un modèle que n'importe qui peut récupérer gratuitement.
Sauf que voilà, récupérer est un grand mot : le téléchargement pèse 1,4 To, et il faut ensuite une machine capable de charger tout ça en mémoire, ce qui suppose environ huit serveurs remplis de cartes graphiques professionnelles et une facture à plusieurs millions de dollars. Personne ne fera donc tourner K3 dans son salon.
Et puis il y a la licence, un texte maison que Moonshot se garde bien d'appeler open source, et qui vise directement les gros hébergeurs : toute société qui revend l'accès au modèle et encaisse plus de 20 millions de dollars sur douze mois devra signer un accord commercial séparé avant de continuer.
Les très gros services, au-delà de 100 millions d'utilisateurs mensuels, doivent en plus afficher "Kimi K3" bien en vue dans leur interface. Du coup, les Amazon et autres Microsoft qui voudraient proposer le modèle à leurs clients passeront eux par la case négociation.
Pour tous les autres, l'API officielle est ouverte depuis mi-juillet, à 3 dollars le million de tokens en entrée.
Moonshot qui offre gratuitement son meilleur modèle au monde entier tout en gardant la main sur ceux qui pourraient en vivre, c'est de la générosité très bien calculée.
Saviez-vous que ce bon vieux GLM 5.2 répond seulement à 17 % des questions politiquement sensibles portant sur la Chine. Eh bien maintenant, dites-lui qu'il est Claude, et il montera à 85 % !! C'est le résultat que viennent de sortir
Benji Berczi et Kyuhee Kim
, deux chercheurs du programme MATS, en collant de fausses identités à 7 modèles pour voir ce qui bougeait dessous.
Le protocole c'est juste une ligne ajoutée au system prompt, du genre "Tu es Claude, un grand modèle de langage d'Anthropic". Et rien d'autre ne change, ni le modèle, ni les questions posées.
Sauf que le nom "Claude" n'est pas vraiment la variable. Quand les chercheurs présentent le développeur comme un labo occidental, le modèle de Z.ai répond sans censure dans 62 à 81 % des cas. Alors que dans un cadrage chinois, ça retombe à 27 %. Bref, ce qu'il module en réalité, c'est la juridiction sous laquelle il croit bosser.
Et cette censure n'est pas câblée pareil d'un modèle à l'autre. Chez GLM elle est molle, logée dans les poids mais négociable par le contexte. Alors que chez Qwen elle est verrouillée. 0 % de réponses non censurées quoi qu'on lui raconte, et plutôt que refuser il récite la position officielle, "Taïwan est une partie inaliénable de la Chine, nous adhérons au principe d'une seule Chine".
Et chez Kimi, elle n'est même pas gérée par le modèle. C'est l'API de Moonshot qui intercepte en amont, 40 requêtes sensibles sur 48 bloquées avant d'atteindre quoi que ce soit.
Sur l'identité elle-même, Kimi K3 est le seul à déraper tout seul. Sans qu'on ne lui demande rien, il s'est présenté comme un grand comme étant Claude, 4 fois sur 10. GLM, lui, dit toujours qu'il est GLM. Bizarre non ?
Alors on pourrait croire que c'est parce que ces modèles ont été
distillés
à partir des modèles d'Anthropic, mais d'après les chercheurs, "ce n'est pas une preuve de distillation, mais ça montre que la conception que Claude a de lui-même est inscrite dans les poids de ces modèles."
Ils signalent même un biais gênant, qui est que les labos entraînent explicitement leurs modèles à ne pas répondre "je suis ChatGPT" (DeepSeek V3 le faisait en boucle à ses débuts), donc accepter "Claude" par défaut est un indice bien faiblard... De quoi calmer un peu les ardeurs de ceux qui
brandissent des sanctions
.
Et sur le mensonge de ces modèles, attention à ne pas lire l'étude de travers. Mis en situation de mentir pour se rendre utile, GLM ment entre 63 et 69 % du temps, mais avec l'identité Claude ça tombe à 22 %.
Sauf que le gros du gain ne vient pas de cet effet "Claude". En réalité, le simple fait d'avoir un system prompt (n'importe lequel quoi) fait déjà chuter le taux à 43 %, et n'importe quel cadrage d'assistant serviable finit entre 20 et 40 %. Claude est donc dans la fourchette, pas au-dessus.
Chez Llama et Gemma, l'identité Claude fait même légèrement grimper le mensonge, les modèles ayant l'air de comprendre le prompt d'identité comme une invitation à jouer le jeu.
Fin juin, je vous racontais que
j'avais branché GLM 5.2 dans Claude Code
via l'API de Z.ai et comme mon launcher déclare glm-5.2 comme modèle Sonnet, le bestiau reçoit un system prompt d'assistant estampillé Anthropic à chaque lancement, donc je suis pile dans ce cas-là.
Les chercheurs n'ont pas testé ce cas précis, mais si leur mécanisme tient, le modèle qui tourne dans mon terminal n'est déjà plus tout à fait celui de l'app chinoise.
Après faut pas s'emballer non plus. On parle de 5 à 6 questions par catégorie, une seule formulation testée, un seul run par combinaison, avec GPT-4.1 en juge. C'est un signal, pas un mode d'emploi. Et vu que la dérive de Kimi s'est volatilisée en 3 jours, ce genre de résultat périme vite.
Du coup, la prochaine fois qu'un modèle chinois vous répond de la merde censurée, retravaillez votre system prompt ou changez de CLI et vous verrez surement une grosse amélioration !
Neuralink a mis en ligne cette semaine une vidéo où des participants paralysés font rouler un fauteuil électrique par la pensée. Vous allez voir, c'est assez bluffant.
L'implant décode l'intention de bouger et déplace un curseur sur un écran qui affiche la vue de la caméra devant le fauteuil. Curseur vers le haut, le fauteuil avance, vers le bas il recule, à gauche et à droite pour tourner. Le cerveau dirige un curseur, et ce sont ces mouvements qui dirigent le fauteuil.
Le matos utilisé ici, c'est l'implant N1. Un boîtier du diamètre d'une pièce de 1 euro, avec 1024 électrodes réparties sur 64 fils souples plus fins qu'un cheveu. Le boîtier vient se loger dans le crâne, et seuls les fils descendent dans le cortex moteur, la zone qui planifie vos mouvements.
Pour les poser, il est nécessaire d'utiliser un robot chirurgical. On retire un disque d'os du crâne ainsi que la
dure-mère
, le robot enfonce les fils un par un, puis la peau se referme par-dessus l'implant.
Aujourd'hui, 26 personnes dans le monde portent ce N1. Sept d'entre elles sont britanniques, opérées entre octobre et décembre 2025 à Londres dans le cadre de l'
étude GB-PRIME
. Et pour le moment, il n'y a eu aucune autorisation de mise sur le marché, mais uniquement des essais cliniques autorisés.
En 2019,
je vous parlais déjà de Neuralink
et de sa puce N1, avec son robot qui coud des fils dans le crâne et ses premiers essais humains annoncés pour l'année suivante. Le
premier patient jouait à Civilization VI
par la pensée. C'était impressionnant, mais ça se faisait à la vitesse d'un escargot sous Xanax.
Bon, et puis surtout, désolé hein, mais y'a Elon dans l'équation et pour moi c'est difficile de s'extasier devant cette démo quand on connaît ce personnage, le cirque permanent sur son réseau, les promesses balancées à la truelle et
son appétence pour le fascisme
.
Puis y'a un petit truc que personne ne soulève, c'est qu'on peut faire rouler un fauteuil par la pensée sans ouvrir le moindre crâne depuis novembre 2022. En effet, une équipe menée par José del R. Millán, prof à l'université du Texas à Austin, a sorti ça dans
la revue iScience
. On y apprend que 3 personnes tétraplégiques pilotent un fauteuil à l'aide d'un bonnet d'électrodes EEG posé sur le crâne. Celui-ci lit l'activité électrique du cerveau depuis l'extérieur et comme ça, y'a pas besoin d'opération, ni de robot qui perce l'os. Un peu de gel sur les électrodes, quelqu'un pour installer le bonnet, et ça peut s'enlever sans problème.
Le non-invasif n'est pas magique non plus puisque les trois participants se sont entraînés trois fois par semaine pendant deux à cinq mois. Ils ont démarré autour de 45 % de précision de décodage, et tout le monde n'a pas forcément atteint le même niveau de "pilotage".
Mais peu importe, on a d'un côté une entreprise qui vous ouvre la boîte crânienne et qui fait la une avec des vidéos bien calibrées pour le buzz et de l'autre des labos publics qui font rouler le même fauteuil 4 ans plus tôt sans opération, en publiant tout dans une revue en accès libre.
Un coussin qui traîne par terre, des boîtes de médicaments à compter dans un tiroir, du linge à balancer dans le panier, des assiettes à caler dans le lave-vaisselle et un lit médicalisé à remonter de quelques crans. Voilà le programme du robot G1 dans
la vidéo qu'Unitree a mise en ligne lundi matin
. Deux minutes quinze, en 4K, et ça a fait un million de vues en deux jours.
Et rassurez-vous, si vous lui dites d'arrêter en plein réglage du lit parce que ça vous pince la peau des fesses, il s'arrêtera net.
Le truc qui pilote tout ça s'appelle UnifoLM-OminiA-0.3. Unitree le décrit comme "un modèle unique qui prend en charge des tâches variées de soins à domicile et de bien-être, avec une compréhension interactive omni-modale, une exécution totalement autonome, stable et résistante aux perturbations".
En clair, un seul cerveau pour les oreilles, les yeux, les bras et les jambes, là où il fallait avant trois ou quatre systèmes qui se refilaient le bébé. Sauf que ce cerveau, vous ne pouvez pas y jeter un œil.
Donc à l'heure où j'écris ces lignes, vous ne trouverez ni dépôt, ni checkpoint, ni fiche technique. Juste la vidéo ci-dessus que vous venez de regarder. Après on n'en sait rien, ça sortira peut-être la semaine prochaine, mais pour l'instant celui-ci reste au chaud chez Unitree.
Et on ne sait pas non plus combien d'essais il a fallu pour attraper la bonne boîte sur l'étagère, le taux de réussite sur le tri du linge ou combien de temps il a fallu pour remplir votre lave-vaisselle.
Mais même sans métrique, c'est quand même une belle vidéo démo. Après on connaît les chinois... Le mois dernier je m'énervais déjà parce qu'
un G1 avait collé un coup de pied dans le ventre d'un gamin
pendant une démo d'arts martiaux au jardin botanique d'Urumqi, et je trouve ça dommage qu'on doive continuer à juger ces bestioles sur des montages YouTube plutôt qu'à partir de vraies métriques.
Sauf que la main à 3 doigts qui attrape les boîtes de médicaments dans la démo, c'est en option et vous vous en doutez, on ne connaît pas non plus son prix.
Par contre, avant d'acheter ce truc et de le mettre dans votre entreprise, sachez quand même que le 8 juin dernier, le Pentagone a ajouté Unitree à sa liste des entreprises militaires chinoises, sous son nom officiel de Hangzhou Yushu Technology et sur la même liste, vous trouverez aussi BYD, Alibaba et TP-Link. Ils ont fait cela car 5 jours plus tôt, trois représentants américains déposaient le GUARD Act, un texte qui obligerait les agences fédérales à passer au crible tous les robots humanoïdes et quadrupèdes chinois avant leur vente aux États-Unis, et visiblement ils ont trouvé des trucs.
Par contre, chez nous, c'est la fête du slip, il n'y a rien de tout ça. Aucune liste, aucun audit obligatoire ! Vous commandez la bestiole en ligne, et la seule doc publique sur son cerveau, c'est ce clip de 2 minutes.
Snif, snif, macOS 28 ne lira plus
vos disques chiffrés en Mac OS Étendu
. C'est écrit dans
un document de support Apple
publié le 7 juillet, alors si vous stockiez là-dessus vos photos de 2014, vos factures, votre mémoire de fac ou une sauvegarde Time Machine chiffrée de l'ancienne époque, bah c'est grave le moment de vous en occuper.
Pas de panique cela dit, seul le chiffrement dégage. Un volume HFS+ non chiffré restera donc lisible sous macOS 28 et après. Ce qui part à la benne, c'est surtout CoreStorage, la couche qui chiffre ces volumes... Et c'est aussi elle qui fait tourner
les Fusion Drives
avec lesquels j'aimais bien m'amuser à l'époque. Mais hormis ça, rien ne change.
Et vu qu'APFS est le format par défaut depuis High Sierra en 2017, les disques concernés ont, pour la plupart, grosso modo 9 ans au compteur, donc ce sont des disques d'archives que vous ne branchez jamais j'imagine... jusqu'au jour où vous en avez vraiment besoin évidemment !
Alors pour vérifier si vous êtes concerné, ouvrez l'Utilitaire de disque et regardez le libellé sous le nom de vos volumes externes. S'il affiche "CoreStorage Logical Volume" avec la mention "Encrypted", c'est lui. Et si vous êtes sous macOS 26, le système peut aussi vous envoyer une notification quand il détecte un disque qui ne passera pas le cap. Même si ça fait chier, c'est quand même assez réglo de la part d'Apple de prévenir 1 an à l'avance.
Côté solutions, Apple vous laisse 2 portes de sortie. La douce d'abord... Vous faites un clic droit sur le volume dans le Finder pour le déchiffrer, et si le cœur vous en dit, vous le convertissez ensuite en APFS sans perdre le moindre fichier. Ou alors la radicale ensuite où vous
reformatez le volume
direct en APFS. Attention hein, ça efface tout, et définitivement donc on sauvegarde bien avant de jouer à ça, les amis ^^.
Apple prévient aussi que le déchiffrement prend beaucoup de temps, spécialement si le volume est gros. Du coup lancez la machine avant d'aller vous coucher, et vous pourrez ensuite faire un petit diskutil cs list dans le Terminal pour savoir où ça en est !
Malheureusement, la méthode douce, vous pouvez l'oublier pour les disques de sauvegarde Time Machine chiffrés. Howard Oakley en parlait déjà sur
Eclectic Light Company
3 semaines avant que les gros sites américains ne captent le truc et il a expliqué pourquoi dans son article. En fait, ces vieilles sauvegardes s'appuient sur des liens en dur de répertoires, et c'est un mécanisme qu'APFS ne sait tout simplement pas reproduire.
Du coup, ces sauvegardes-là, c'est impossible de les convertir, donc... il faudra repartir de zéro avec une sauvegarde toute neuve. Rassurez-vous, vos fichiers actuels ne craignent rien. Par contre, tout votre historique de versions restera coincé sur le vieux disque, que vous pourrez encore lire sous macOS 26 et 27, et après, ce sera terminé.
Donc si vous êtes motivé (et avez-vous bien le choix ?), vous branchez vos vieux disques, vous faites des backups,
vous checkez le format, vous déchiffrez ou reformatez
ce qu'il faut puis vous relancez une sauvegarde propre, que vous pouvez d'ailleurs
accélérer avec cette astuce
. Allez, un petit week-end là-dessus à le laisser tourner et c'est plié !
Bref, prenez 10 minutes maintenant, plutôt que de vous retrouver dans 1 an devant un disque qui refusera de répondre. Votre moi du futur vous dira merci !!
Ils sont trop sympas chez Valve ! Ils viennent de balancer sur GitLab tous les fichiers nécessaires à la fabrication d'un FacePlate pour leur Steam Machine avec un écran e-ink intégré. Les plans 3D, la liste des composants, le firmware et même les vidéos de montage, tout est sous licence MIT et je pense que quand vous aurez vu ce que ça permet de faire, vous vous lancerez peut-être.
Ce truc, ça s'appelle Inkterface et c'est donc un faceplate (une façade de remplacement pour la Steam Machine) dispose d'un écran à encre électronique monochrome permettant d'afficher la température, la vitesse des ventilos et la charge CPU/GPU de la machine. Ce qui est rigolo, j'sais pas si vous vous souvenez, mais Valve avait montré ce panneau
lors de l'annonce de la Steam Machine
en précisant bien que ce ne serait jamais commercialisé.
Tout le monde était triste de ça, et je pense que personne n'avait imaginé qu'ils mettraient carrément les plans sous licence libre. La vie est folle !
Après, oui c'est pour ceux qui aiment mettre les mains dans le cambouis, mais si ça vous chauffe comme projet pour les vacances, voici ce que vous allez devoir mettre sur votre liste de courses : un Adafruit ESP32 Feather (2 Mo de PSRAM), un eInk Breakout Friend, le panneau e-ink 5,83 pouces d'Adafruit, 13 vis M2.5 et 4 aimants.
Vous
imprimez les pièces en 3D
(fichiers STEP et STL fournis), vous soudez une poignée de fils entre les deux cartes, une batterie se cale dedans, et hop, ça se clipse magnétiquement sur le cube. Parce que oui, ce bidule est autonome et dispose de sa propre batterie. En fait il se connecte à la Steam Machine en Bluetooth et basta.
Côté soft, Valve promet une vraie app sur Steam un jour, mais pour l'instant vous devrez builder un AppImage à la main. Le firmware est en C++, entièrement ouvert, et si les stats de base vous suffisent pas, vous pouvez ajouter les vôtres en écrivant votre propre fonction dans le code.
Valve avait déjà lâché les fichiers CAD de la Steam Deck pour qu'on la répare et
qu'on la bidouille
donc même si ici c'est pas du plug and play, c'est quand même un beau cadeau fait à la communauté. Je pense que cette Steam Machine va être un vrai petit succès ! En tout cas, c'est bien parti pour !
La
Steam Machine de Valve
vient à peine d'arriver dans les salons que le youtubeur ETA Prime l'a déjà éventrée sur son établi. Et je sais pas vous, mais moi j'ai bien envie de voir ça avant de lâcher les 1039 euros qu'elle va couter. Ce petit cube vient de sortir d'usine avec ses 16 Go de mémoire et un SSD de 512 Go ou 2 To, et la vraie question que tous les geeks se posent c'est ... roulements de tambour ... : Est-ce qu'on peut l'ouvrir et bidouiller dedans ?
ET BIEN OUI ! Et c'est même plus facile que ce que vous pensez !!!
Tout commence donc avec deux vis T8 à l'arrière (qui ne tombent pas, elles restent solidaires du châssis, c'est qualiiii) et quatre autres sous les pieds. La façade avant, elle, tient juste avec des aimants.
Un coup de
spudger
, on fait coulisser tout le bloc hors de sa coque en plastique, et là vous tombez sur un gros radiateur en aluminium avec ses caloducs en cuivre, une alimentation intégrée, et la carte mère prise en sandwich au milieu. C'est propre et ça permet d'éviter le gros bloc d'alim qui traine sous la TV.
Le slot M.2, les ports USB avant, le lecteur SD, les USB arrière et l'Ethernet sont montés sur des petites cartes filles reliées par des nappes, ce qui rend le tout très modulaire. Ainsi, si le connecteur USB vous lâche dans 2 ans, bah y'a juste qu'à remplacer le module concerné et basta !
Même le Wi-Fi et le Bluetooth, soudés sur la carte d'entrées-sorties avant, se changent en remplaçant ce seul bloc. Notez que le seul élément un peu fermé, c'est le ventilateur car il est custom, dessiné spécifiquement pour la machine, donc oubliez votre rêve de coller un Noctua à la place. Et pour accéder à la RAM, par contre, il faut sortir le ventilateur et son carénage, débrancher les antennes Wi-Fi, puis dégager le radiateur.
Bonne nouvelle aussi, y'aura pas besoin de refaire la pâte thermique puisque la carte mère se soulève d'un bloc pour libérer les deux emplacements SO-DIMM en dessous. Valve n'en utilise qu'un seul d'origine, avec une barrette de 16 Go en DDR5 à 5600 MT/s, en single channel. ETA Prime a viré ça pour deux barrettes Crucial de 32 Go, soit 64 Go au total.
Au reboot, SteamOS Holo lui a par contre affiché 62 Go de mémoire système (?). Et pour le stockage, le SSD d'origine est un format court
2230
, mais il y a la place pour un 2280 classique. Du coup notre Youtubeur y a mis un Kingston Fury Renegade de 4 To, cloné depuis le disque d'usine avec
Etcher
pour garder ses jeux et son compte.
La barrette SO-DIMM DDR5 d'origine, à côté des Crucial de 32 Go
Côté tripes, le menu système le confirme bien... La bête contient un AMD Custom CPU 1772 en architecture Zen 4, six cœurs et douze threads à 4,86 GHz, accompagné d'un GPU RDNA 3 (un Navi 33, pour les curieux) avec 8 Go de VRAM. Malheureusement (et là, vous allez chialer), ces 8 Go de mémoire vidéo sont soudés et donc non extensibles. Donc même avec 64 Go de RAM système, vous ne gagnerez quasiment rien en jeu, puisque c'est la VRAM qui fait le boulot graphique. C'est couillon...
Le menu système après upgrade : 62 Go de RAM, mais toujours 8 Go de VRAM
Cela signifie que vu les prix de la RAM en ce moment, ça ne vaut pas le coup de l'upgrader sur la Steam Machine. Les 16 Go d'origine suffisent largement pour la plupart des gens (Le prix de la mémoire était justement une des raisons pour lesquelles la Steam Machine coûte plus cher qu'une PS5 Pro, haha).
Pareil pour le SSD, payer un M.2 4 To, c'est se faire mal au portefeuille pour rien alors qu'un disque dur externe USB de 5 To coûte trois fois moins cher. Un peu plus lent au chargement, certes, mais c'est largement suffisant pour stocker votre ludothèque.
Mais je suis quand même content de voir que Valve a sorti une vraie machine ouverte, réparable avec un simple tournevis, là où la concurrence nous soude tout comme des déglingos et interdit le moindre accès.
Anthropic vient d'accuser frontalement Alibaba d'avoir siphonné les capacités de son IA Claude. Et le plus dingue dans cette histoire, c'est la méthode qui aurait été employée.
Car non, rassurez-vous, personne n'a piraté les serveurs d'Anthropic, personne n'a volé le code source de Claude, et personne n'a mis la main sur les fameux "poids" du modèle. En fait, les opérateurs (les bots quoi) liés à Alibaba ont juste discuté avec Claude. Et pas qu'un peu puisqu'ils ont effectué 28,8 millions d'échanges durant 6 semaines !!
Alors vous demandez sûrement comment on "vole" une IA juste en lui causant ? Hé bien c'est une technique qui s'appelle la
distillation
et que je vais essayer de vous expliquer.
En fait, quand vous posez une question à Claude, il vous sort en général une réponse super bien formulée et complète. Et cette réponse, c'est de l'or en barre pour les copieurs car elle contient, en version condensé, le savoir et le raisonnement du modèle. Du coup, si vous récupérez des millions de ces paires question-réponse, vous vous retrouvez au bout d'un moment avec un énorme jeu de données. Et avec ce jeu de données, vous pouvez alors entraîner votre propre modèle, plus petit, à imiter les réponses du plus balèze.
En gros, le modèle costaud joue le prof, et votre petit modèle joue l'élève. Ce dernier ne pige pas forcément comment le prof réfléchit, mais à force de recopier tout ce que l'autre lui dit, il finit par lui ressembler beaucoup. Les chercheurs appellent ça la technique du teacher-student et la variante utilisée ici chez Alibaba, c'est la distillation "black-box". En mode black-box (boite noire quoi...), y'a pas besoin de cracker le modèle puisque ses réponses suffisent. Et c'est pour ça que ça marche même quand le modèle d'en face est fermé et accessible seulement via une API.
Reste un petit détail quand même... Y'a aucune API au monde qui vous laisse balancer 28 millions de requêtes peinard depuis un seul compte. Y'a des quotas, des limites, des systèmes anti-abus de partout. Ils ont donc du créer environ 25 000 faux comptes pour noyer le poisson, comme ça chaque compte fait sa petite part du boulot, le trafic ressemble à des milliers d'utilisateurs lambda, et hop, ni vu ni connu on chope la data ! C'est ce maquillage à grande échelle qui fait dire à Anthropic que c'est la plus grosse attaque du genre qu'ils aient jamais vue, et menée selon eux par des opérateurs liés à Alibaba et à son labo
Qwen
.
Et c'est loin d'être la première fois, souvenez vous, puisqu'en février, Anthropic avait déjà repéré le même manège chez
DeepSeek
(150 000 échanges), Moonshot AI (3,4 millions) et MiniMax (13 millions). Avant ça, début 2025, OpenAI soupçonnait aussi déjà DeepSeek de piocher dans les réponses de ses modèles, et décrivait des routeurs tiers planqués pour contourner ses blocages. Bref, c'est toujours le même schéma. Le copiage d'IA a même ses variantes maison, comme on l'a vu lors de ce
scandale Pangu chez Huawei
, qui lui est resté entre acteurs chinois.
Et le vrai souci pour Anthropic, OpenAI et les autres, c'est qu'ils ne peuvent quasiment rien y faire. Une IA, son produit, c'est justement ses réponses. Vous ne pouvez donc pas vendre des réponses tout en empêchant les gens de les lire et de les stocker. Les labos planchent bien sur des parades (watermarking des sorties, réécriture des traces de raisonnement pour brouiller les pistes, ce genre de trucs), mais pour l'instant ça reste de la rustine de fortune.
Après faut pas croire non plus que la distillation soit "sale" par nature. C'est une technique hyper courante et parfaitement légit pour fabriquer des petits modèles rapides qui tournent sur votre laptop. Mais ce qui change tout ici, c'est le consentement car distiller votre propre gros modèle, nickel mais distiller celui du voisin en douce via des faux comptes, c'est moche quand même.
Maintenant, moi ce que je n'oublie pas c'est que ces modèles géants se sont gavés en avalant la totalité du web sans rien demander à personne, alors les voir se faire pomper à leur tour pour finir dans des modèles open source, je vois ça comme un juste retour de karma...
En mars 2026, Pékin a inscrit les nouvelles protéines et le biomanufacturing parmi ses priorités industrielles nationales. Et quand la Chine met le sujet au Plan, elle déroule un playbook bien rodé.
Comment startups d’analyses, cliniques premium et usines chinoises ont-elles déjà transformé le désordre sanitaire ambiant et la fièvre des peptides en opportunités d'affaires ?
Daniel Estévez est ce qu'on appelle un radioamateur de haut vol. Spécialisé dans le décodage de signaux satellites et de sondes spatiales, l'Espagnol partage ses analyses techniques
sur son blog
depuis plusieurs années.
Cette fois, il s'est attaqué à un gros morceau : la télémétrie de Tianwen-2, la sonde chinoise actuellement en route vers l'astéroïde géocroiseur Kamo'oalewa.
Pour capter le signal, Estévez s'est appuyé sur le radiotélescope de Dwingeloo, aux Pays-Bas. Cette antenne historique, construite en 1956 par les radioastronomes néerlandais et longtemps abandonnée, a été remise en service par une association de passionnés qui l'utilise en particulier pour suivre les missions spatiales lointaines. La sonde émet en bande X (une plage de fréquences radio utilisée par la plupart des engins interplanétaires), autour de 8428,19 MHz, soit pratiquement la même fréquence que sa grande sœur Tianwen-1.
Là où ça devient intéressant techniquement, c'est sur l'encodage du signal. Tianwen-1 utilisait un encodage Reed-Solomon (une méthode classique de correction d'erreurs, indispensable quand le signal voyage sur des centaines de millions de kilomètres) avec une astuce un peu bricolée qui obligeait à zapper certains octets pour faire rentrer le tout dans la trame.
Tianwen-2, elle, utilise un encodage concaténé avec une longueur de trame mieux pensée. Du coup, les codewords Reed-Solomon rentrent pile-poil, sans bidouillage. C'est un détail qui peut sembler insignifiant, mais ça simplifie la vie de tout radioamateur qui veut suivre la mission depuis chez lui.
La sonde a été lancée le 28 mai 2025 et doit atteindre Kamo'oalewa en juin 2026. L'objectif est ambitieux : prélever un échantillon et le ramener sur Terre, comme l'avait fait la mission japonaise Hayabusa2 sur Ryugu en 2020.
Mais Tianwen-2 vise encore plus loin. Après Kamo'oalewa, la sonde poursuivra sa route vers la comète 311P/PANSTARRS pour une étude rapprochée, dans une mission double assez inédite. Si l'opération réussit, ce sera une nouvelle étape importante pour le programme spatial chinois, qui enchaîne les missions depuis plusieurs années.
Estévez documente tout publiquement, avec les paramètres exacts du signal, les outils utilisés (essentiellement GNU Radio, un framework open-source de traitement de signal), et les écueils techniques rencontrés. Pour les passionnés, c'est une mine d'or. Pour les autres, c'est surtout une démonstration que l'observation spatiale n'est plus l'apanage des agences gouvernementales.
Lucas Chancel, économiste à Sciences Po et compagnon de route de Thomas Piketty, publie Énergie et inégalités. Son constat ? La prochaine grande bataille du capitalisme se joue sur les infrastructures énergétiques. Interview.
Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.
✍ Aymeric Geoffre-Rouland, le mercredi 13 mai 2026.
C’est le secret le mieux gardé de Bercy: le système d’information le plus sensible de l’État ne doit rien aux géants américains. Alors que la souveraineté numérique est souvent un vœu pieux, la DGFiP a déjà fait sa révolution. En excluant Microsoft et le Cloud US, l’administration fiscale garantit l’étanchéité totale de vos données face aux lois de Washington. Enquête sur un modèle d’indépendance unique en France.
Le directeur de l’agence du numérique des forces de sécurité intérieure (ANFSI) reconnaît que la gendarmerie avait migré sur Linux «en mode très militaire, un peu brutal». Il estime a contrario que «la souveraineté se gagne aussi sur le terrain des ressources humaines», ce pourquoi «depuis 30 ans la gendarmerie cultive une filière pour avoir des professionnels de très haut niveau».
L’open source amorce un virage stratégique: moins de briques techniques, plus de solutions prêtes à l’emploi. Une évolution clé pour élargir son marché et peser face aux acteurs propriétaires.
Juridique: Red Hat, qui n’opère pas directement d’infrastructures cloud - c’est IBM qui porte l’offre commune Sovereign Core - tente d’élargir la notion de…
Quatorze ans plus tard, avec désormais 500 applications disponibles, YunoHost conserve une ambition intacte : rendre l’auto-hébergement accessible à tous, sans ligne de commande obligatoire. Avec les tensions géopolitiques qui replacent la souveraineté numérique au cœur du débat, le projet a le vent en poupe.
Derrière le bras de fer qui oppose la Chine et les États-Unis dans l’accès aux semi-conducteurs, la Chine séduit un nombre croissant d’entreprises et d’institutions avec ses modèles open source.
En annonçant la fusion de la DINUM et de la DITP, Sébastien Lecornu promet de «remettre de l’ordre» dans le numérique public. La formule résume l’urgence: des cyberattaques qui se multiplient, des clouds internes peu mutualisés, des outils souverains inégalement adoptés, une IA publique encore en phase de test et, au fond, une question de gouvernance que l’État repousse depuis des années: qui pilote réellement son système d’information?
500 000 dollars. C'est le prix d'entrée annoncé pour le GD01 d'Unitree, un robot mecha de 2,7 mètres de haut que vous pouvez littéralement piloter depuis son torse, façon Pacific Rim version chinoise. Unitree, le fabricant chinois déjà connu pour ses chiens-robots quadrupèdes, passe au stade de la production en série pour son engin transformable.
Le robot pèse 500 kilos avec son pilote à bord, soit clairement plus qu'un quad de loisir. Sa particularité, et c'est là qu'on bascule dans le délire science-fiction, c'est qu'il peut passer de la marche bipède à un mode quadrupède pour les terrains plus accidentés.
La vidéo de démonstration montre le patron Wang Xingxing en train de piloter l'engin, qui défonce un mur de briques d'un coup de poing métallique. Voilà voilà.
Côté chinois, ce n'est pas vraiment une surprise. Les fabricants locaux pèsent déjà environ 90% des ventes mondiales de robots humanoïdes en 2025, et Unitree fait partie des leaders du secteur. La boîte a même déposé son dossier d'introduction en bourse à Shanghai en mars dernier, avec 4,2 milliards de yuans à lever (environ 530 millions d'euros), dont 85% fléchés vers la recherche et développement. Le business des robots commence à devenir sérieux.
Au passage, ça marque une vraie différence d'approche avec les humanoïdes plus classiques, type Optimus chez Tesla ou Atlas chez Boston Dynamics (le fabricant américain de robots quadrupèdes et humanoïdes).
Eux visent un robot de taille humaine, autonome, destiné à assister ou remplacer des tâches du quotidien. Unitree, à l'inverse, propose un engin que vous habitez de l'intérieur, plus proche d'un exosquelette géant que d'un assistant compagnon. Pas le même produit, pas le même marché.
Unitree positionne le GD01 sur des usages assez spécifiques : parcs d'attractions, tournages de films, opérations de sauvetage en milieu hostile, expériences immersives. Pas franchement le genre de robot que vous garez dans le garage en rentrant du boulot. Le constructeur prévient d'ailleurs que le prix est "préliminaire" et qu'il bougera selon les optimisations à venir.
Bon, avant de rêver à votre propre mecha, quelques bémols quand même. Les experts pointent des soucis assez basiques : c'est galère d'entrer et de sortir du cockpit, l'autonomie batterie est limitée, le confort est minimal, et personne ne sait encore comment encadrer ce genre d'engin côté réglementation. Sans parler de la maintenance d'une bête mécanique de 500 kilos. Alors, vous sortez la carte bleue ?
Le cinéma va-t-il vivre son « moment Shein » ? L’hypothèse tient. Car les microdramas chinois dévorent déjà le temps de cerveau dispo des internautes et hackent toute l’industrie.
En Chine, RoboCop c'est plus vraiment de la science-fiction puisque la ville de Hangzhou vient de déployer un robot humanoïde qui fait la circulation à un carrefour. Et je trouve ça un poil flippant ^^.
Ce robot qui s'appelle Hangxing-1 a commencé son boulot le 1er décembre dernier, à l'intersection de Binsheng Road et Changhe Road dans le district de Binjiang. Le truc mesure 1m80, il est équipé de caméras haute définition et de capteurs qui lui offrent une bonne vision de ce qui se passe autour de lui et il roule sur des petites roues omnidirectionnelles, affublé d'un uniforme haute visibilité avec des bandes de police. Bref, impossible de le louper.
Et son job, c'est de faire des gestes pour diriger les voitures, les scooters et les piétons. Les ingénieurs ont modélisé ses mouvements sur ceux de vrais policiers pour que ce soit bien standardisé et il peut siffler de manière électronique en synchro avec les feux de circulation. Et le truc marrant, c'est qu'il est capable de détecter les infractions en temps réel, comme les motards sans casque, les voitures qui dépassent la ligne d'arrêt ou encore les piétons qui traversent au rouge. Et quand il chope quelqu'un en flagrant délit, il balance un message vocal bien poli.
Bien sûr, on est en Chine, donc toutes les infractions sont logguées et envoyées direct dans la base de données de la police.
Côté autonomie, le robot peut tenir plusieurs heures sur une charge, ce qui couvre largement les heures de pointe et quand la batterie est à plat, il retourne tout seul au bistrot à sa station de recharge. La machine a été développée entièrement à Hangzhou, fruit d'une collab entre la police locale et des boîtes tech du coin.
D'après les premières observations locales, le respect des règles à ce carrefour se serait nettement amélioré depuis que le robot est en poste. Bon, y'a quand même des flics humains pas loin pendant cette phase test, au cas où les avertissements vocaux du robot ne suffiraient pas.
Hangxing-1 fonctionne pour l'instant dans deux modes : gestion du trafic et sensibilisation civique. Mais la ville prévoit de l'upgrader avec des capacités de langage naturel pour qu'il puisse donner des directions et répondre aux questions des passants. Le robot est d'ailleurs connecté au "City Brain" d'Alibaba, le système de gestion urbaine intelligent déployé à Hangzhou.
Et Hangzhou n'est pas la seule ville à jouer avec ces robots puisque Chengdu a déployé 5 robots policiers sur la place Tianfu, Mianyang utilise des chiens robots pour patrouiller dans les quartiers d'affaires, et Shenzhen teste des robots humanoïdes d'Engine AI qui serrent la main aux passants. Le gouvernement chinois veut clairement multiplier ce genre de déploiements.
Perso, je trouve ça plus mignon (et apparemment plus efficace) qu'un policier municipal même s'il ne faut pas oublier que ce robot vous filme, vous identifie, enregistre la moindre de vos infractions et les balance à la vraie police...
Ce monde commence sérieusement à ressembler à un épisode de Black Mirror.
Vous vous souvenez d'ARPANET, ce réseau militaire américain des années 60-70 qui a donné naissance à Internet ? En 2006, les États-Unis ont remis le couvert avec GENI, un autre réseau de recherche afin de tester les technologies futures du web et qui a fonctionné durant plus d'une décennie avant de s'éteindre progressivement jusqu'en 2023.
Et aujourd'hui, devinez qui vient de prendre le relais ?
La Chine, évidemment !
Le pays vient en effet d'annoncer la mise en service officielle de CENI, pour China Environment for Network Innovation, qui est ni plus ni moins que la première infrastructure nationale chinoise dédiée à l'innovation dans les technologies réseau. Et les specs font un peu peur je dois dire...
Il s'agit d'un réseau qui relie 40 villes chinoises via plus de 55 000 km de fibre optique et qui a nécessité plus de 10 ans de construction. Le truc est capable de supporter 128 réseaux hétérogènes simultanément et de mener 4 096 tests de services en parallèle... Niveau chiffres, c'est assez costaud.
Pour vous donner une idée de ce que ça peut faire, ils ont effectué un test de transfert avec le radiotélescope FAST dans la province du Guizhou. Résultat, 72 téraoctets de données transférées vers la province du Hubei en à peine 1,6 heure sur une distance d'environ 1 000 km. Un calcul rapide nous donne un débit proche des 100 Gbit/s soutenu sur la durée... Sur une connexion fibre grand public à 1 Gbit/s, ce même transfert aurait pris environ une semaine.
Mais le plus impressionnant, c'est la stabilité du bouzin. D'après Liu Yunjie, le chef scientifique du labo Zijin Mountain,
CENI affiche zéro perte de paquets lors des tests avec une
gigue de latence
inférieure à 20 microsecondes, même à pleine charge, sur un backbone de 13 000 km traversant 13 provinces et gérant 10 000 services déterministes. Ce sont des performances qu'on ne voit pas tous les jours...
Et côté applications, c'est le feu ! Huawei et Baidu sont déjà sur le coup pour tester leurs technos respectives, notamment pour des modèles d'IA avec 100 milliards de paramètres, dont chaque itération ne prend que 16 secondes grâce aux débits de CENI pour synchroniser les GPU. Y'a aussi le support des technologies 5G-A et 6G qui est prévu, ainsi que des applications pour l'industrie, l'énergie, la santé et l'éducation.
Et leur prochaine étape, ça va être de connecter 100 universités et entreprises leaders au réseau.
L'objectif avoué de CENI, c'est donc de développer des innovations "5 à 10 ans en avance sur l'industrie" et de, je cite, "prendre l'initiative dans la compétition internationale en matière de cyberespace". Bref, c'est aussi une question de souveraineté technologique et de positionnement géopolitique.
Screenshot
La Chine reprend donc explicitement le flambeau des projets de recherche réseau américains désormais abandonnés. ARPANET a ouvert la voie dans les années 70, GENI a pris le relais jusqu'en 2023, et maintenant c'est CENI qui devient le laboratoire mondial pour les architectures réseau du futur.
Et avec ses 221 brevets déposés, 139 droits d'auteur logiciels et 206 normes internationales et nationales, le projet a déjà une belle base de propriété intellectuelle...
Donc on verra bien ce qui en sortira dans les années à venir...
Pendant que vous faisiez le plein à 1,80 € le litre, la Chine faisait pareil… mais à 36 000 kilomètres d’altitude. Les satellites Shijian-21 et Shijian-25 viennent en effet de se séparer après plusieurs mois de câlin orbital, marquant ce qui semble être le premier ravitaillement en carburant réussi en orbite géostationnaire. Une première mondiale dont Pékin n’a quasiment rien dit officiellement…
Cette belle histoire commence en janvier 2025 quand Shijian-25 décolle de Xichang à bord d’une Long March 3B. Sa mission officielle est la suivante “Vérification de technologies de ravitaillement et d’extension de vie des satellites”. Le 2 juillet, il s’amarre à son copain Shijian-21, un autre satellite lancé en 2021 qui avait déjà fait parler de lui en tractant un vieux satellite Beidou hors service vers un “cimetière orbital” en 2022. Cette manœuvre avait malheureusement vidé ses réservoirs… et c’est pile ce qu’il fallait pour tester le ravitaillement !
Les deux satellites sont restés accouplés pendant des mois, tellement proches qu’ils étaient impossibles à distinguer depuis le sol, puis le 29 novembre, a eu lieu leur séparation.
Entre temps, ils ont effectué ce qu’un ancien officiel du Space Command américain appelle “La plus grande manoeuvre jamais réalisée en orbite géostationnaire” c’est à dire un changement de vitesse de plus de 330 mètres par seconde. Quand on sait que chaque manœuvre en GEO coûte une fortune en carburant, ça donne une idée de la quantité de propergol transférée.
Oh mon Dieu une image générée par IA, quelle horreur, enfer et damnation ! 🤪
Et ce qui est ouf c’est que la Chine n’a rien communiqué à ce sujet. Aucune déclaration officielle n’a été faite depuis le lancement de Shijian-25 et les seules infos qu’on a viennent d’observations optiques et de tracking radar réalisés par des passionnés et des agences occidentales. Cette opacité met les Américains sur les nerfs, et ça aussi on le sait car pendant toute l’opération, deux satellites de surveillance US (USA 270 et USA 271) se sont positionnés de chaque côté des satellites chinois pour admirer le spectacle. Sympa l’ambiance !
Parce que oui, cette technologie a des applications militaires évidentes et l’orbite géostationnaire héberge les satellites de communication, de météo, d’observation… et surtout d’alerte antimissile. Alors pouvoir ravitailler un satellite signifie aussi pouvoir s’en approcher, le manipuler, voire le neutraliser.
Côté civil, c’est aussi une révolution potentielle puisqu’un satellite géostationnaire coûte des centaines de millions de dollars et sa durée de vie est souvent limitée par son carburant, pas par son électronique. Du coup, pouvoir le ravitailler permettrait d’étendre sa mission de plusieurs années, voire décennies. La Chine pourrait même développer un réseau de stations-service orbitales qui transformerait complètement l’économie spatiale.
Les États-Unis et d’autres pays travaillent sur des technologies similaires, mais la Chine vient donc de prendre une sacrée longueur d’avance. Et le fait qu’elle l’ait fait dans un silence quasi-total en dit long sur sa stratégie qui est de montrer ses capacités techniques sans les revendiquer, en laissant les autres spéculer…
Vous voyez ces poignées de porte toutes lisses qui s’escamotent dans la carrosserie pour faire genre “je suis une voiture du futur” ? C’est ce qu’il y a sur les
Tesla
et sur les
Ioniq 5
. Hé bien la Chine en a marre de ce design qui privilégie le look au détriment de la sécurité, et a décidé d’agir !
En effet, les régulateurs chinois planchent sur une interdiction pure et simple des poignées entièrement rétractables dès juillet 2027. L’idée c’est d’imposer un système de secours mécanique sur toutes les bagnoles, parce que oui, quand votre voiture électrique prend feu et que le système électronique tombe en rade… Bah bonne chance pour sortir mes petites merguez !
Le problème n’est pas nouveau, mais les drames s’accumulent.
Plusieurs passagers de Tesla
sont morts brûlés vifs après des accidents parce que les portes refusaient de s’ouvrir et en novembre 2024, cinq personnes sont décédées dans un Model S au Wisconsin après avoir percuté un arbre… Les témoins ont entendu leurs cris durant 5 minutes. Horrible ! Et dernièrement, en Californie, trois ados sont morts carbonisés dans un Cybertruck la veille de Thanksgiving. Les poignées électroniques avaient cramé avec le reste.
Heureusement, le NHTSA (le régulateur américain) a enfin ouvert les yeux et demande des comptes à Tesla avant le 10 décembre.
L’enquête qui visait 174 000 Model Y
s’étend maintenant à d’autres modèles, ce qui est parfaitement normal et rassurant vu qu’ils ont déjà recensé au moins 9 cas de personnes coincées à l’intérieur pendant que des passants tentaient de casser les vitres pour les sortir.
Et le pire dans cette technologie de poignées du tur-fu, c’est que le gain aérodynamique est ridicule.
Selon les ingénieurs
, une réduction de 0,01 du coefficient de traînée, ça économise à peine 0,6 kWh pour 100 km… Soit que dalle. En plus, le surpoids des moteurs et mécanismes (7-8 kg) annule quasiment ce maigre bénéfice. Voilà, tout ça pour pouvoir dire que sa caisse fait 0,23 au lieu de 0,24 de Cx (C’est le coefficient de traînée aérodynamique).
Franz von Holzhausen, le designer en chef de Tesla, a admis à Bloomberg qu’ils bossent sur un redesign pour rendre les poignées “plus intuitives pour les occupants en situation de panique”. Youpi !
La bonne nouvelle c’est que les poignées semi-rétractables
resteraient autorisées en Chine
, du moment qu’elles ont un backup mécanique. Volkswagen a toujours opté pour ce compromis, et Audi propose désormais un câble rouge de secours qui se déploie automatiquement en cas de crash. Comme quoi, c’était pas si compliqué.
Voilà… On n’est encore sûr de rien mais si la Chine passe cette loi, y’a de grandes chances que ça impacte les designs mondiaux… Pas le choix quand on veut vendre sur le plus gros marché automobile de la planète. Mais quoiqu’il en soit, je trouvais que c’était une bonne nouvelle pour la sécurité de tout le monde !
Microsoft vient d’annoncer
une nouvelle qui va faire plaisir aux vieux de la vieille comme vous et moi ! Zork I, II et III sont désormais disponibles sous licence MIT. Oui, LE Zork, ce jeu d’aventure textuelle qui a traumatisé une génération entière de joueurs avec
son Grue mangeur d’aventuriers
et ses énigmes cryptiques.
L’annonce vient du Open Source Programs Office de Microsoft, en collaboration avec la Team Xbox, Activision et Jason Scott de l’Internet Archive. Les trois jeux sont maintenant disponibles sur GitHub :
Zork I
,
Zork II
et
Zork III
.
Le code source original, la documentation, les notes de build, et tous les fichiers historiques… Le tout sous licence libre, ce qui va vous permettre à la fois d’étudier le code mais aussi pourquoi pas de créer Zork IV si ça vous amuse. Je verrais bien d’ailleurs un Zork “infini” qui utilise de l’IA générative locale pour proposer des quêtes et des nouvelles énigmes à chaque fois différentes…
Mais le plus beau dans tout ça, c’est surtout l’histoire derrière cette libération du code. D’après
Andrew Plotkin
, ça a pris quand même deux ans de négociations avec les avocats pour arriver à ajouter quelques lignes de licence MIT à du code datant de 1979.
Mais quand on a el fuego, on s’accroche et les passionnés de chez Microsoft ont tellement insisté, qu’ils ont fini par y arriver !
Du coup, parlons un peu technique, maintenant… Zork tournait sur ce qui s’appelle la
Z-Machine
. C’est une machine virtuelle créée par Infocom à la fin des années 70 et ce truc, c’était le “write once, run anywhere” de l’époque, bien avant Java, avant Docker, avant tout le monde. Le même code tournait ainsi sur Apple II, CP/M, et plein d’autres machines de l’époque sans modif. C’était une vraie prouesse d’ingénierie pour l’époque.
On va donc enfin voir comment Infocom gérait le parsing du langage naturel ^^/
Et ce n’est pas tout puisque Microsoft a annoncé vouloir libérer tout le catalogue
Infocom
à terme : Planetfall, The Hitchhiker’s Guide to the Galaxy, A Mind Forever Voyaging…etc. Tous ces classiques devraient à terme passer sous licence MIT. Bon, ça va prendre un peu de temps vu la lenteur du processus juridique, mais au moins l’intention est là.
Voilà et si le code c’est pas votre came mais que vous voulez vous replonger dans le jeu Zork quand même, vous pouvez le jouer directement sur
Internet Archive
.
Vous connaissez APT27, Winnti, Mustang Panda… Ces groupes de cyberespionnage chinois qui font régulièrement les gros titres. Mais il y en a un dont vous n’avez probablement jamais entendu parler. Et c’est justement ça qui le rend flippant : Phantom Taurus.
Pendant deux ans et demi, ce groupe fantôme s’est infiltré dans les ministères des affaires étrangères, les ambassades et les réseaux de télécommunications à travers l’Afrique, le Moyen-Orient et l’Asie. Personne ne s’en est rendu compte avant le 30 septembre 2025, quand les chercheurs de l’
Unit 42 de Palo Alto Networks
ont levé le voile sur cette opération d’espionnage de très haut niveau.
7 décembre 2022, Riyadh. L’avion du président Xi Jinping est escorté par quatre chasseurs de l’armée saoudienne qui dessinent les couleurs chinoises dans le ciel. Le prince Faisal bin Bandar Al Saud l’accueille sur le tarmac pour le premier sommet historique Chine-États arabes. Signature de la Déclaration de Riyadh, renforcement du partenariat stratégique entre Pékin et Riyad. Ça ne rigole pas !
Mais pendant que les diplomates négocient dans les salles officielles, Phantom Taurus est déjà dans leurs systèmes. Les hackers infiltrent les serveurs Exchange des ministères des affaires étrangères qui participent au sommet. Leur mission : fouiller les emails contenant les noms “Xi Jinping” et “Peng Liyuan” pour savoir ce que les pays arabes pensent VRAIMENT de ce rapprochement avec la Chine.
En surface, tout le monde sourit pour les photos officielles mais en coulisses, les services chinois lisent en temps réel les communications diplomatiques confidentielles de leurs nouveaux “partenaires stratégiques”. C’est ça, l’espionnage moderne.
L’histoire commence réellement en juin 2023 quand les analystes de Unit 42 détectent des activités suspectes qu’ils classent sous le code CL-STA-0043. Un cluster d’activité malveillante parmi des centaines d’autres, sauf que celui-là sent plutôt “bon”. Pendant des mois, les chercheurs accumulent les preuves, connectent les points, observent les patterns.
Mai 2024, le cluster est promu “temporary threat group” avec un nom de code évocateur : Operation Diplomatic Specter. Spectre Diplomatique. Ça sonne comme un bouquin de Tom Clancy version cyberpunk. Mais ce n’est qu’après une année supplémentaire d’investigation que Unit 42 franchit le cap et baptise officiellement ce groupe : Phantom Taurus.
Pourquoi Taurus ? Hé bien parce que chez Unit 42, tous les groupes chinois portent le nom de la constellation du Taureau. Taurus pour la Chine, Ursa pour la Russie, Pisces pour la Corée du Nord, Serpens pour l’Iran. Et Phantom ? Tout simplement parce que ce groupe est littéralement un fantôme, capable d’opérer dans l’ombre pendant des années sans se faire remarquer.
Et si Phantom Taurus est un groupe fantôme, alors NET-STAR est son arme invisible. C’est une suite de malwares entièrement développée en .NET, spécialement conçue pour infiltrer les serveurs IIS et le joyau de cette collection s’appelle IIServerCore.
IIServerCore c’est une backdoor modulaire et fileless. Cela veut dire qu’elle opère entièrement en mémoire dans le processus w3wp.exe d’IIS. Rien sur le disque dur, rien dans les logs classiques. Fantôme, je vous dis. Son point d’entrée est un web shell ASPX nommé OutlookEN.aspx qui contient un binaire compressé en Base64. Ainsi, quand le web shell s’exécute, il charge IIServerCore directement dans la mémoire et l’attaque commence.
Et ses capacités sont impressionnantes : opérations sur le système de fichiers, accès aux bases de données, exécution de code arbitraire, gestion de web shells, contournement des solutions de sécurité, et chiffrement de toutes les communications avec le serveur C2.
Le deuxième outil, AssemblyExecuter, charge et exécute des assemblies .NET additionnels directement en mémoire. Sa version 2 inclut même des méthodes dédiées pour contourner AMSI (Antimalware Scan Interface) et ETW (Event Tracing for Windows). Résultat, Phantom Taurus peut exécuter du code malveillant même dans des environnements ultra-surveillés sans déclencher d’alerte.
Un détail que j’ai trouvé particulièrement malin dans leur manière de procéder c’est leur technique de
timestomping
. En gros, c’est l’art de modifier les métadonnées temporelles d’un fichier pour le faire passer pour un vieux fichier légitime.
Phantom Taurus a donc timestompé le web shell OutlookEN.aspx pour qu’il corresponde au timestamp d’un autre fichier ASPX déjà présent sur le système. Ils ont aussi modifié le temps de compilation des backdoors NET-STAR vers une date future aléatoire. C’est tordu, mais dans une investigation forensique, un analyste qui voit un fichier ASPX avec un timestamp de 2018 va naturellement penser qu’il est légitime et ne va pas creuser plus loin.
Bref, pendant longtemps, Phantom Taurus s’est concentré sur l’exfiltration d’emails via des serveurs Microsoft Exchange compromis. Ils exploitaient des vulnérabilités connues comme ProxyLogon (CVE-2021-26855) et ProxyShell (CVE-2021-34473), puis cherchaient des emails contenant des mots-clés liés aux intérêts chinois : données militaires, infos sur les télécommunications et l’énergie, mentions de Xi Jinping, Joe Biden et autres leaders politiques.
Mais début 2025, le groupe fait évoluer sa stratégie. Au lieu de se limiter aux emails, ils commencent à cibler directement les bases de données SQL Server. Pour cela, ils sortent un outil fait maison, un script batch nommé mssq.bat qui se connecte au serveur SQL avec le compte sa préalablement obtenu, exécute des requêtes dynamiques avec des keywords spécifiques, et sauvegarde les résultats au format CSV. Le script est exécuté à distance via Windows Management Instrumentation (WMI) et les chercheurs les ont observés chercher des documents relatifs à l’Afghanistan et au Pakistan.
Cette évolution montre surtout une chose : Phantom Taurus s’adapte. Ce passage de l’email mining au database mining leur permet d’obtenir bien plus de données qu’ils ne pourraient en trouver dans des conversations par email.
Et surtout, Phantom Taurus ne travaille pas en vase clos. Il partage une infrastructure opérationnelle avec d’autres groupes chinois connus comme Iron Taurus (APT27), Starchy Taurus (Winnti, APT41), et Stately Taurus (Mustang Panda). Les serveurs C2 qu’ils utilisent ont les mêmes adresses IP, les mêmes domaines malveillants, les mêmes informations de registration.
Mais attention, même s’ils partagent l’infrastructure, Phantom Taurus maintient une compartimentation opérationnelle stricte. Les composants spécifiques de NET-STAR n’ont jamais été observés dans les opérations des autres groupes. C’est comme s’ils louaient un datacenter commun, mais que chacun avait ses propres serveurs et outils. Ça permet de mutualiser les coûts tout en préservant le secret des opérations.
Maintenant, est ce que vous savez ce qui différencie vraiment Phantom Taurus des autres APT ? C’est leur obsession pour la persistence. En effet, la plupart des groupes, quand ils se font détecter publiquement, disparaissent pendant des semaines voire des mois pour se refaire une santé. Mais pas Phantom Taurus qui refait surface en quelques heures ou jours après avoir été détectés.
Unit 42 a ainsi documenté un cas où Phantom Taurus avait maintenu un accès à un réseau pendant presque deux ans, avec des exfiltrations périodiques de données sensibles au bon moment. Cette approche révèle la nature stratégique de leurs opérations. Ces accès soutenus à long terme leur permettent de revenir piocher de l’information chaque fois qu’un événement géopolitique important se profile.
Après pour vraiment comprendre Phantom Taurus, il faut le replacer dans le contexte plus large de l’espionnage cyber chinois. Par exemple, l’attaque contre le siège de l’Union Africaine à Addis-Abeba, financé et construit par la Chine est un cas assez emblématique de leur mode opératoire.
Durant cinq ans, chaque nuit entre minuit et 2h du matin, toutes les données du siège de l’UA étaient transférées vers des serveurs à Shanghai. Quand l’UA a voulu acheter ses propres serveurs, la Chine a “généreusement” offert de les fournir gratuitement. Du coup, ils se sont retrouvés avec des serveurs pré-compromis installés au cœur même de l’organisation panafricaine.
Les équipes techniques ont même découvert par la suite, des microphones cachés dans les murs et les bureaux…
Phantom Taurus est en réalité un outil parmi d’autres dans l’arsenal cyber chinois. C’est un outil spécialisé dans l’espionnage diplomatique et les télécommunications. Du coup, pour contrer leurs attaques, Palo Alto Networks a mis à jour ses produits de sécurité pour détecter NET-STAR. Ils ont par exemple upgradé leur logiciel Cortex XDR pour relever quand le processus w3wp.exe spawne des processus enfants suspects comme cmd.exe ou powershell.exe. Comme ça, même si IIServerCore est fileless et opère en mémoire, Cortex XDR peut le détecter.
Aujourd’hui encore, Phantom Taurus est toujours actif. Les dernières activités observées datent de quelques mois seulement avant la publication du rapport de Unit 42 mais maintenant que le groupe est exposé publiquement, ils vont probablement modifier leurs outils, changer leur infrastructure, et développer de nouvelles techniques d’évasion.
Mon pari c’est qu’ils vont upgrader NET-STAR, modifier quelques TTPs (Tactiques, techniques et procédures) pour éviter les détections connues, mais garder leur approche fondamentale d’accès long terme, d’exfiltration opportuniste, et de synchronisation avec les événements géopolitiques.
Bah oui, pourquoi changer une recette qui marche ?
Voilà, c’est la fin de l’histoire… En tout cas pour l’instant car pendant que tout le monde se focalise sur les gros ransomwares et les attaques spectaculaires, Phantom Taurus continue tranquillement et discrètement à aspirer les secrets diplomatiques du monde entier…
Près de 600 Go, c’est le poids de la plus grosse fuite de l’histoire du Great Firewall chinois. Il y a quelques jours, un collectif hacktiviste du nom de
Enlace Hacktivista
a balancé sur le net tout le code source, les documents internes, les logs de travail et même les communications privées du système de censure le plus sophistiqué au monde. C’est à ce jour la plus grosse fuite de l’histoire du Great Firewall chinois !
Le Great Firewall est un système qui permet à la Chine de filtrer internet pour toute sa population. Un système tellement efficace qu’il bloque non seulement Google, Facebook ou Twitter, mais qui arrive aussi à détecter et neutraliser les VPN les plus sophistiqués. Et aujoud’hui, tout son fonctionnement interne est accessible à qui veut bien se donner la peine de télécharger un fichier torrent de 571 Go.
Les documents proviennent de deux sources principales : Geedge Networks, une boîte dirigée par Fang Binxing (surnommé le “père du Great Firewall”), et le laboratoire MESA de l’Académie chinoise des sciences. En gros, on a là les architectes principaux de la censure numérique chinoise qui se retrouvent à poil sur internet.
Mais le plus dingue dans cette histoire, c’est pas tant la fuite elle-même. C’est ce qu’elle révèle sur l’export de cette technologie. Les documents montrent que la Chine ne se contente pas de censurer son propre internet, non… elle vend clé en main son système de censure à d’autres pays autoritaires.
Le produit star ? Un truc appelé Tiangou, décrit dans les documents comme une solution tout-en-un pour dictateur pressé : vous branchez, vous configurez, et hop, vous pouvez surveiller et censurer votre population comme en Chine. Le système inclut plusieurs modules aux noms poétiques : le Tiangou Secure Gateway qui bloque les VPN et peut injecter du code malveillant, le Cyber Narrator qui surveille l’activité internet par région, et les systèmes TSG Galaxy et Network Zodiac pour stocker et analyser les données des utilisateurs.
D’après les documents qui ont fuité, le Myanmar a déployé ce système dans 26 centres de données, avec des tableaux de bord capables de monitorer 81 millions de connexions TCP simultanées ! C’est pas rien ! Ce système est d’ailleurs intégré directement dans les points d’échange internet du pays, permettant un filtrage massif et sélectif du trafic.
Le Pakistan n’est pas en reste car d’après les documents, Geedge a installé son infrastructure DPI (Deep Packet Inspection) dans le cadre d’un système plus large appelé WMS 2.0.
Amnesty International
parle d’une surveillance de masse en temps réel sur les réseaux mobiles pakistanais où en gros, chaque SMS, chaque appel, chaque connexion internet peut être intercepté et analysé.
Les documents révèlent aussi que l’Éthiopie et le Kazakhstan ont acquis des licences pour le système Tiangou et apparemment, ce n’est que la partie émergée de l’iceberg.
Au début, Geedge utilisait des serveurs HP et Dell pour faire tourner son système, mais face aux sanctions occidentales, ils sont passés à du matériel 100% chinois. Le système s’adapte donc, évolue, contourne les obstacles, exactement comme les utilisateurs qu’il est censé bloquer, sauf qu’il a plus de moyens.
Les chercheurs qui analysent actuellement les données étudient le code pour mieux comprendre le système car maintenant que celui-ci est public, les développeurs d’outils de contournement peuvent potentiellement y trouver des faiblesses.
Enlace Hacktivista, le groupe à l’origine de la fuite, n’en est pas à son coup d’essai mais là, ils ont frappé un grand coup et pour ceux qui voudraient jeter un œil aux documents (attention, c’est à vos risques et périls), Enlace Hacktivista a mis le tout à disposition via torrent et téléchargement direct. Les chercheurs recommandent fortement d’utiliser des machines virtuelles isolées ou des environnements sandboxés pour analyser ces fichiers. Pas question de lancer ça sur votre PC principal, on ne sait jamais ce qui peut se cacher dans ces giga octets de code chinois.
Voilà en tout cas, cette technologie de censure et de surveillance est devenu un business global pour contrôler les populations. Merci la Chine ! Et maintenant que le code est dans la nature, on peut s’attendre à ce que d’autres états tentent de créer leurs propres versions du Great Firewall.
Maintenant, est-ce que ça va permettre de mieux contourner la censure ? Est-ce que ça va dissuader certains pays d’acheter cette technologie ? Ou est-ce que la Chine va simplement développer une version 2.0 encore plus sophistiquée ?
Vous savez où se cache votre dossier %APPDATA% ? Parce qu’il semblerait que les équipes de
Bitdefender aient mis au jour
une petite pépite chinoise baptisée EggStreme (jeu de mots !!!) qui s’y terre et qui n’a rien de très comestible !
Tout commence aux Philippines, où une entreprise militaire se retrouve dans la ligne de mire de ce malware, ce qui vu l’ambiance tendue qui règne actuellement en mer de Chine méridionale, n’est probablement pas un pur hasard. Les chercheurs ont en effet mis la main sur un framework d’espionnage si élaboré qu’il ne laisse quasiment aucune trace sur le disque dur car tout se déroule dans la RAM.
Ce qui donne des sueurs froides avec EggStreme, c’est sa technique d’infiltration, connue sous le nom de DLL sideloading. En clair, les assaillants glissent un fichier Windows légitime (WinMail.exe) dans le dossier %APPDATA%\Microsoft\Windows\Windows Mail\ avec une DLL malveillante (mscorsvc.dll). Windows, le pauvre miskine, charge alors le tout sans broncher, persuadé qu’il a affaire à du bon vieux code Microsoft. Bien installé, le malware reste ensuite chargé uniquement en mémoire grâce à des techniques de chargement réflectif, ce qui évite toute écriture sur le disque.
Et une fois lancé, c’est la débandade. Le premier composant, EggStremeFuel, prépare le terrain en collectant des infos sur votre système et ouvre une backdoor via cmd.exe. Puis débarque EggStremeLoader qui va dénicher des payloads chiffrés planqués dans un fichier ielowutil.exe.mui. Ces payloads sont ensuite injectés directement dans des processus système légitimes comme winlogon.exe ou explorer.exe.
Mais le clou du spectacle, c’est EggStremeAgent, le cœur du dispositif. Ce backdoor dispose de 58 commandes différentes qui permettent aux attaquants de faire absolument tout ce qu’ils veulent : reconnaissance réseau, vol de données, captures d’écran, exécution de code arbitraire, et même injection dans le processus LSASS (celui qui gère vos mots de passe Windows).
Et ce n’est pas tout car les développeurs ont ajouté EggStremeKeylogger, un keylogger qui s’injecte dans explorer.exe et enregistre tout à savoir vos frappes clavier, le contenu du presse-papier, les fenêtres actives, même les fichiers que vous copiez-collez. Tout est alors stocké dans un fichier thumbcache.dat chiffré en RC4, histoire de passer inaperçu.
Pour communiquer avec le serveur de commande et contrôle, les pirates utilisent également gRPC avec mTLS. Ils ont même leur propre autorité de certification pour générer des certificats uniques pour chaque machine compromise. Et la configuration de ce beau bébé est stockée dans un fichier Vault.dat chiffré, et chaque victime reçoit un identifiant unique.
Ce qui étonne vraiment les chercheurs, c’est la cohérence de l’ensemble car tous les composants utilisent les mêmes techniques : DLL sideloading, chiffrement RC4/XOR, exécution exclusivement en mémoire. Ça sent la team de développeurs bien rodée avec des process industriels, et pas des amateurs qui bricolent dans leur garage.
Et comme si cela ne suffisait pas, ils ont même prévu un plan B avec EggStremeWizard, un backdoor de secours allégé qui maintient l’accès même si le module principal se fait dégager. Et pour se balader tranquillement dans les réseaux segmentés, ils utilisent également
Stowaway
, un outil proxy écrit en Go qui permet de contourner les restrictions réseau.
Malheureusement, pour contrer de ce genre de saloperies, les antivirus classiques sont complètement largués. Il faut du monitoring comportemental avancé, des solutions EDR/XDR capables de surveiller la mémoire des processus, et surtout bloquer l’usage non autorisé des utilitaires système Windows (les fameux LOLBins). Seules ces solutions plus avancées peuvent détecter les comportements anormaux en mémoire et les techniques d’injection de processus que ce malware utilise.
Bitdefender a publié tous les indicateurs de compromission sur
leur repo GitHub
et si vous bossez dans une organisation sensible en Asie-Pacifique, je vous conseille vivement d’y jeter un œil et de vérifier vos systèmes.
Je pense qu’on a encore affaire ici à une jolie affaire d’espionnage étatique. Faut dire que ces groupes APT chinois développent des outils d’une sophistication toujours aussi hallucinante, et comme d’hab leurs cibles privilégiées sont des organisations militaires et gouvernementales des pays voisins du leur.
Bref, la prochaine fois que Windows vous demande une autorisation pour un truc bizarre, réfléchissez-y à deux fois parce qu’entre un simple WinMail.exe des familles et une infrastructure d’espionnage complète, la frontière est devenue sacrément mince.
Bon, accrochez-vous bien à votre clavier (ou votre smartphone) parce que je vais vous raconter l’histoire d’un autre des plus grand braquage du 21e siècle, sauf qu’au lieu de braquer des banques, ils ont braqué les cerveaux de l’industrie occidentale.
APT1, aussi connu sous le nom de Comment Crew, c’est l’histoire d’une unité de l’armée chinoise qui, depuis un immeuble de 12 étages à Shanghai, a volé les secrets industriels de 141 entreprises pendant 7 ans. Je vous parle de centaines de téraoctets de données comprenant des plans de centrales nucléaires, des formules chimiques, des stratégies commerciales, des designs militaires… En gros, imaginez Ocean’s Eleven, mais avec des claviers à la place des perceuses, et tout ça multiplié par 1000. Et le plus dingue c’est qu’ils opèrent au grand jour, avec des horaires de bureau, des badges d’employés, et même une cantine.
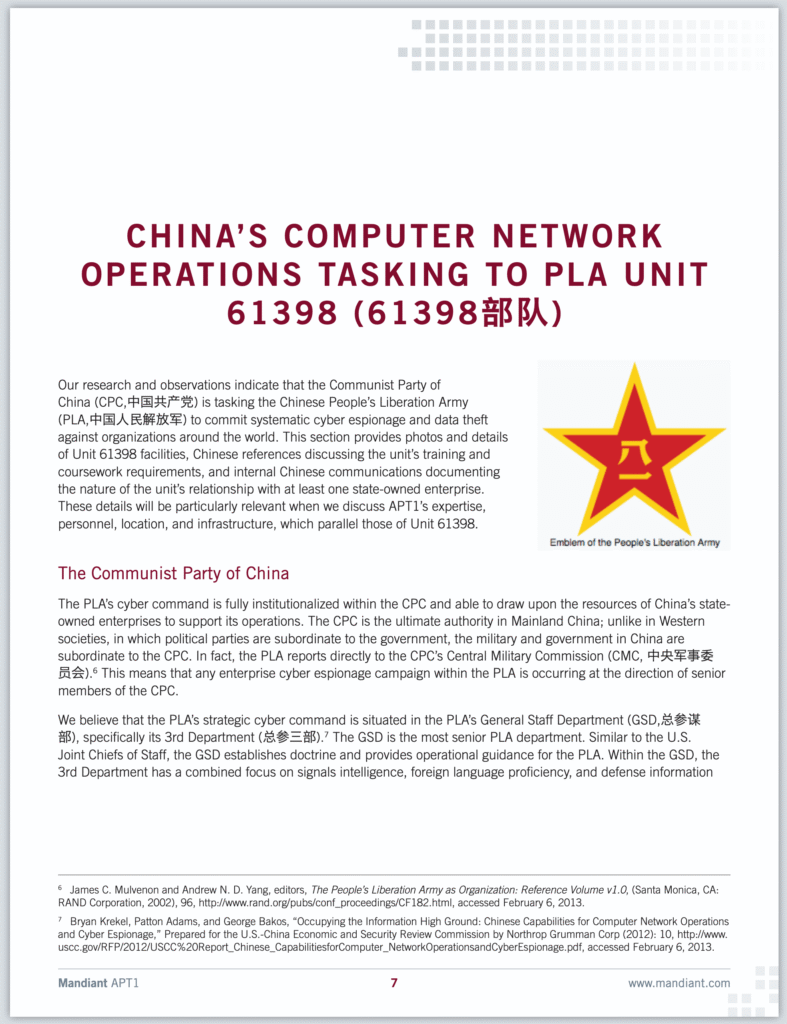
C’est tellement énorme que quand la boite de sécu Mandiant publie son rapport en 2013 pour les démasquer, personne ne veut y croire. Pourtant, les preuves sont accablantes : adresses IP, malwares signés, et même les vrais noms des hackers…
Cette histoire, c’est donc celle de Wang Dong et ses collègues, les premiers cyber-soldats de l’histoire à être inculpés pour espionnage.
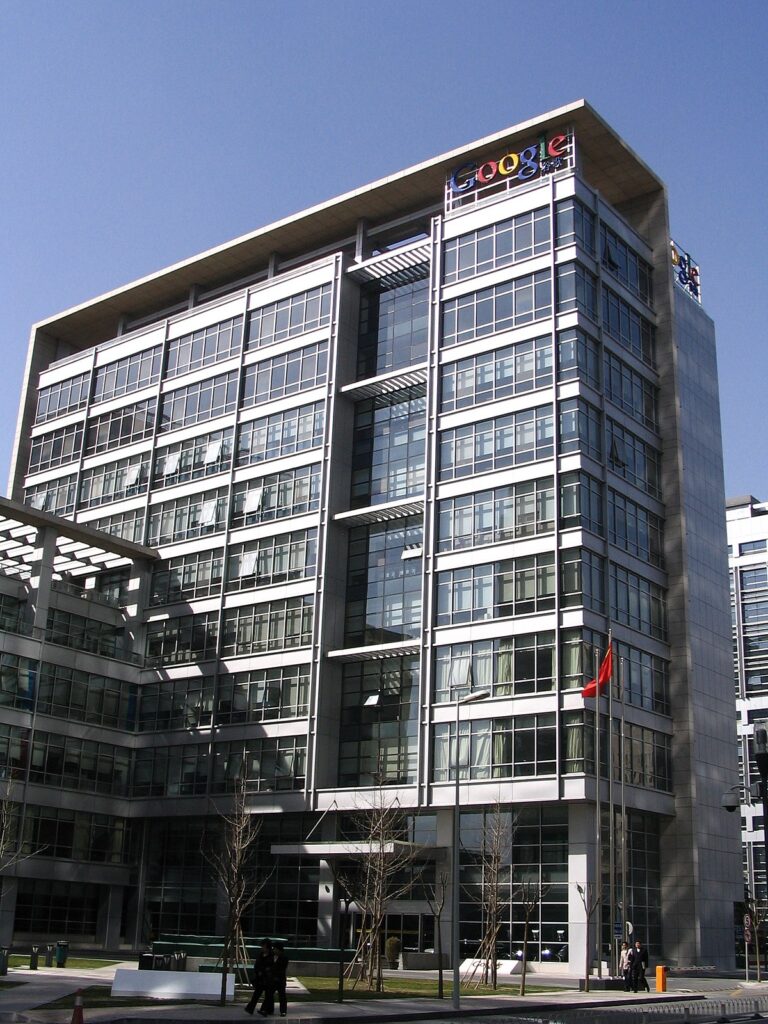
L’histoire commence en 2004, dans le district de Pudong à Shanghai. C’est le nouveau quartier d’affaires, celui avec les gratte-ciels futuristes qu’on voit sur toutes les cartes postales. Mais au milieu de cette skyline de science-fiction, il y a un bâtiment qui ne paie pas de mine. Un immeuble blanc de 12 étages au 50 Datong Road, dans le quartier de Gaoqiaozhen. De l’extérieur, rien de spécial : des restaurants, des salons de massage, un importateur de vin. Mais à l’intérieur, c’est le QG de l’unité 61398 de l’Armée Populaire de Libération chinoise.
Le district de Pudong à Shanghai, théâtre du plus grand braquage numérique de l’histoire
L’unité 61398 fait partie du 2e Bureau du 3e département de l’État-major général de l’APL, leur équivalent de la NSA. Officiellement, c’est juste un bureau militaire parmi d’autres. Officieusement, c’est le centre névralgique du cyber-espionnage chinois. Le bâtiment, construit en 2007, fait plus de 12 000 mètres carrés ce qui est assez grand pour accueillir entre 500 et 2000 personnes selon les estimations.
D’ailleurs, quand CNN a tenté de s’approcher de l’immeuble en 2014, les journalistes ont été chassés par des gardes de sécurité. Ça sent bon l’installation militaire secrète.
L’immeuble qui abrite l’unité 61398, dissimulé au milieu du quartier d’affaires
Ce qui rend l’unité 61398 unique, c’est son approche industrielle du hacking. Alors que les hackers occidentaux travaillent souvent seuls ou en petits groupes, ici on est face à une véritable usine à cyber-espionnage avec des employés.
Le recrutement est ultra-sélectif car l’unité cherche des diplômés en informatique et en sécurité réseau, mais avec une compétence supplémentaire cruciale : ils doivent parler couramment anglais. Pas juste le lire hein, mais vraiment le maîtriser. Pourquoi ? Hé bien parce que pour s’infiltrer dans les réseaux américains, il faut comprendre les manuels techniques, lire les emails internes, et parfois même se faire passer pour des employés. Wang Dong, alias “UglyGorilla”, maîtrise tellement bien l’anglais qu’il se présente même sous le nom de “Jack Wang” dans les forums internationaux.
Les cyber-soldats de l’unité 61398 : des employés modèles qui hackent en horaires de bureau
On sait même que China Telecom a installé une connexion fibre optique spéciale pour l’unité, officiellement pour “la défense nationale” puisque dans un memo interne de 2008 retrouvé en ligne, on peut y lire que China Telecom espère “accomplir cette tâche pour l’armée sur la base du principe que la construction de la défense nationale est importante”. En réalité, c’est leur autoroute pour piller l’Occident. Avec cette bande passante, ils peuvent exfiltrer des téraoctets de données sans que personne ne remarque rien.
Les premiers signes d’activité d’APT1 remontent à 2006, mais des preuves suggèrent qu’ils opèrent depuis 2004. Au début, c’est discret, quelques intrusions par-ci par-là. Mais rapidement, ça devient systématique. Leur méthode est toujours la même : du spear-phishing ultra-ciblé. Ils étudient leur cible, identifient les employés clés, et leur envoient des emails parfaitement crédibles. Le taux de réussite est terrifiant : même des experts en sécurité tombent dans le panneau.
Par exemple, si vous êtes ingénieur chez Westinghouse et que vous travaillez sur les turbines, vous pourriez recevoir un email d’un “collègue” avec en pièce jointe un document intitulé “Révisions techniques turbine GT-2023.pdf”. Sauf que ce PDF contient un exploit zero-day qui installe silencieusement une backdoor sur votre machine. Et là, c’est le drame.
Les emails de spear-phishing d’APT1 sont si crédibles que même les experts s’y laissent prendre
Le nom “Comment Crew” vient également de leur technique favorite d’infection qui est d’utiliser les commentaires HTML pour cacher leurs commandes. Leur malware WEBC2, développé depuis 2004, récupère des pages web où les instructions sont dissimulées dans les balises de commentaires HTML.
La technique signature d’APT1 : Cacher des commandes chiffrées malveillantes dans les commentaires HTML
Une fois dans le réseau, APT1 déploie alors tout un arsenal de malwares custom et contrairement à ce qu’on pourrait penser, ils n’utilisent pas toujours des outils sophistiqués. Parfois, c’est du Poison Ivy ou du Gh0st RAT, des trojans disponibles publiquement. Mais la plupart du temps, ils utilisent leurs propres créations. Mandiant a ainsi identifié 42 familles de malwares différentes utilisées par APT1, un arsenal qui s’étend sur plus de 39 catégories d’outils.
Leur philosophie c’est la redondance. Ils installent plusieurs backdoors différentes sur chaque système compromis, comme ça, si les admins en trouvent une et la suppriment, ils ont encore 3 ou 4 autres accès. C’est comme un cambrioleur qui ferait des doubles de toutes les clés de la maison, au cas où. Et ils sont patients. Très patients. Mandiant a documenté des intrusions qui ont duré 4 ans et 10 mois. Quatre ans ! Pendant tout ce temps, ils observent, ils collectent, ils exfiltrent.
L’approche redondante d’APT1. Plusieurs portes dérobées sur chaque système compromis
L’opération Aurora en 2010 marque un tournant. C’est l’attaque qui va faire sortir APT1 de l’ombre. La cible principale est Google, mais pas seulement. Adobe, Yahoo, Morgan Stanley, Dow Chemical… Au total, plus de 30 entreprises se font pirater simultanément. Les attaques commencent en avril 2009, soit quatre mois complets avant que Microsoft découvre la vulnérabilité utilisée.
Chez Google, les hackers visent spécifiquement les comptes Gmail d’activistes chinois des droits de l’homme. Mais ils ne s’arrêtent pas là. Ils volent aussi du code source, des algorithmes, des secrets commerciaux. Ils exploitent même les backdoors que Google a créées pour le gouvernement américain dans le cadre des écoutes légales. Google est tellement choqué qu’ils font quelque chose d’inédit : ils rendent l’attaque publique.
Google Chine, victime emblématique d’Aurora et point de départ de la guerre cyber sino-américaine (
source
)
Le 12 janvier 2010, le blog officiel de Google publie donc un post qui fait l’effet d’une bombe : “A new approach to China”. Ils révèlent l’attaque, accusent implicitement le gouvernement chinois, et menacent de quitter le marché chinois. C’est du jamais vu. Une entreprise privée qui défie publiquement la Chine sur la cybersécurité. Et les preuves techniques sont accablantes : adresses IP, domaines, signatures de malwares, tout pointe vers deux écoles chinoises, la Lanxiang Vocational School et l’université Shanghai Jiao Tong.
L’impact d’Aurora est énorme car pour la première fois, le grand public réalise l’ampleur du cyber-espionnage chinois, mais pour APT1, c’est juste un jour de travail comme un autre, et ils continuent leurs opérations comme d’habitude.
Les cibles d’APT1 sont soigneusement choisies. Ce n’est pas du hacking aléatoire, c’est de l’espionnage économique stratégique. Ils visent les secteurs clés où la Chine veut rattraper son retard : énergie, télécoms, métallurgie, technologies militaires. Leurs 141 victimes confirmées couvrent 20 industries différentes, mais l’obsession reste la propriété intellectuelle américaine.
Prenons Westinghouse Electric. Cette entreprise américaine conçoit des réacteurs nucléaires AP1000, la référence mondiale. APT1 s’infiltre dans leurs systèmes entre 2010 et 2011 et vole les “spécifications techniques et de design propriétaires” selon l’acte d’accusation du ministère de la Justice. Des années de R&D, des milliards de dollars d’investissement, tout ça téléchargé tranquillement depuis Shanghai. Le plus ironique c’est que Westinghouse partageait déjà volontairement sa technologie avec la Chine, mais visiblement ça ne suffisait pas.
Les plans des réacteurs nucléaires Westinghouse, le butin de guerre de la cyber-espionnage chinoise
US Steel, le géant de l’acier américain, se fait aussi pirater. APT1 vole leurs formules métallurgiques propriétaires, leurs processus de fabrication, leurs stratégies commerciales. Et le timing est parfait puisque US Steel est en procès contre des entreprises chinoises pour dumping. APT1 vole même leurs documents juridiques pour aider la défense chinoise ! Et devinez quoi ? Peu après, des producteurs chinois commencent à exporter des aciers haute résistance qu’ils n’arrivaient pas à commercialiser avant.
Mais le plus choquant, c’est le piratage du syndicat United Steelworkers. Oui, un syndicat. Pourquoi ? Parce qu’ils négociaient avec des entreprises chinoises. APT1 vole leurs stratégies de négociation, leurs positions de repli, leurs communications internes sensibles. C’est comme jouer au poker en voyant les cartes de l’adversaire. Les hackers récupèrent des “informations de prix” et des “documents technologiques” qui donnent aux entreprises chinoises un avantage déloyal dans les contrats et les litiges commerciaux.
Les techniques d’APT1 évoluent constamment. Au début, c’est surtout du spear-phishing basique. Mais avec le temps, ils deviennent plus sophistiqués. Ils utilisent des certificats SSL volés pour faire croire que leurs serveurs de commande sont légitimes et chiffrent leurs communications avec “des niveaux de chiffrement sans précédent” selon McAfee, rendant la détection quasi impossible.
Une de leurs techniques favorites est le “living off the land”. Au lieu d’uploader des outils de hacking qui pourraient être détectés, ils utilisent les outils déjà présents sur les systèmes Windows tels que PowerShell, WMI, les tâches planifiées. C’est malin, et surtout invisible aux systèmes de détection traditionnels.
C’est donc Mandiant, donc je vous parlais en intro, qui en 2012, commence à remarquer des patterns. Kevin Mandia, ancien officier de l’US Air Force et fondateur de la société, voit les mêmes techniques, les mêmes outils, les mêmes serveurs de commande, utilisés contre des dizaines de leurs clients. Ils observent cette persistance incroyable avec en moyenne 356 jours de présence sur les réseaux victimes, avec notamment ce record de 4 ans et 10 mois “d’observation” dans le réseau d’un de leurs clients.
Kevin Mandia prend alors une décision historique qui va changer la cybersécurité pour toujours. Il va faire ce que personne n’a jamais osé faire à savoir identifier publiquement les hackers et prouver leur lien avec le gouvernement chinois. La décision est “déchirante” selon ses propres mots car publier ces informations, c’est risquer de perdre leurs capacités de collecte de renseignements sur APT1.
Mais la frustration du secteur privé atteint ses limites.
Kevin Mandia, l’homme qui a osé défier la Chine en révélant APT1 au grand jour
Ses équipes passent des mois à collecter des preuves et la découverte clé arrive quand ils tracent les adresses IP utilisées par les attaquants. Elles pointent toutes vers un petit quartier de Shanghai : Pudong, district de Gaoqiaozhen. Plus précisément, vers un bloc d’adresses attribué à China Telecom, pour un client “défense nationale”. Bingo.
Mandiant pousse quand même l’enquête plus loin. Ils analysent les horaires d’activité des hackers en traçant 1 905 connexions sur deux ans et surprise, ils travaillent du lundi au vendredi, de 8h à 17h, heure de Shanghai et prennent même des pauses déjeuner ! C’est clairement une opération étatique avec des employés salariés, et pas des hackers indépendants qui opèrent de nuit.
Alors le 18 février 2013, Mandiant publie son rapport. 74 pages qui font l’effet d’une bombe atomique dans le monde de la cybersécurité car pour la première fois, une entreprise privée accuse directement l’armée chinoise de cyber-espionnage à grande échelle. Le rapport est d’une précision chirurgicale : adresse exacte du bâtiment, estimation du nombre d’employés, liste des victimes, détail des techniques.
Mais le plus fort, c’est l’annexe technique. Mandiant balance tout : 3000 indicateurs de compromission, les hashs MD5 de 40 familles de malwares, 13 certificats SSL utilisés par APT1, des centaines de domaines et d’adresses IP. C’est open bar pour les défenseurs du monde entier. Une véritable déclaration de guerre informationnelle.
Le rapport Mandiant de 2013 : 74 pages qui ont changé la cybersécurité mondiale
La réaction chinoise est totalement prévisible. Le ministère des Affaires étrangères dénonce des “accusations sans fondement” et rappelle que “la Chine est elle-même victime de cyberattaques”. Le porte-parole ajoute même que tracer des cyberattaques est “très complexe” et que les preuves de Mandiant sont “peu professionnelles”. Un bottage en touche tout à fait classique, donc.
Mais dans les coulisses, c’est la panique. APT1 doit abandonner toute son infrastructure. Les domaines sont grillés, les malwares détectés, les techniques connues. Des années de travail réduites à néant par un simple PDF. Le groupe doit se réinventer complètement.
Les révélations de Mandiant changent la donne car pour la première fois, le cyber-espionnage chinois a un visage, une adresse, une organisation. Ce ne sont plus des “hackers chinois” anonymes, c’est l’unité 61398, 2e Bureau du 3e Département de l’État-major général de l’APL. L’administration Obama est sous pression pour réagir, mais que faire ? Des sanctions économiques ? Une riposte cyber ? Des inculpations ? Personne n’a jamais inculpé des hackers d’État étrangers…
Une année passe puis le 19 mai 2014, le ministère de la Justice américain fait quelque chose d’historique. Un grand jury de Pennsylvanie inculpe cinq officiers de l’unité 61398 : Wang Dong, Sun Kailiang, Wen Xinyu, Huang Zhenyu, et Gu Chunhui. C’est la première fois dans l’histoire qu’un pays inculpe des militaires étrangers pour cyber-espionnage.
L’avis de recherche du FBI
Wang Dong, alias “UglyGorilla”, est la star du groupe. Actif depuis octobre 2004, c’est lui qui a mené l’attaque contre Westinghouse et SolarWorld. C’est son ego surdimensionné qui le trahit. En effet, en 2007, il signe un de ses malwares MANITSME avec la phrase “v1.0 No Doubt to Hack You, Writed by UglyGorilla, 06/29/2007”. Il laisse même ses initiales “UG” dans les logs de milliers d’ordinateurs compromis. Le FBI publie sa photo, offre une récompense pour son arrestation, et le place sur sa liste des cyber-criminels les plus recherchés.
Wang Dong alias “UglyGorilla” : le premier cyber-soldat de l’histoire recherché par le FBI
Sun Kailiang et Wen Xinyu sont les experts techniques. Ils développent les malwares, maintiennent l’infrastructure, s’assurent que les opérations restent furtives. Huang Zhenyu et Gu Chunhui gèrent les domaines, les serveurs, toute la logistique derrière les attaques. Une équipe complète de cyber-soldats professionnels.
L’inculpation américaine est bien sûr symbolique car la Chine n’extradera jamais ses officiers, mais le message est clair. Les États-Unis ne toléreront plus le cyber-espionnage économique. Et les charges sont lourdes… conspiration, fraude informatique, vol de secrets commerciaux, espionnage économique. Au total, 31 chefs d’accusation. Si ils étaient jugés, ils risqueraient des décennies de prison.
L’impact des révélations de Mandiant et des inculpations est énorme. APT1 doit cesser ses opérations, au moins temporairement. Les entreprises américaines renforcent leur sécurité. Les firewalls sont mis à jour, les employés formés contre le phishing, les réseaux segmentés et le coût de la cybersécurité explose ! Mais c’est le prix à payer pour protéger la propriété intellectuelle.
Justice américaine : une réponse judiciaire inédite au cyber-espionnage d’État
Mais APT1 n’est que la partie émergée de l’iceberg. D’autres unités chinoises prennent le relais : APT2, APT3, APT10… La Chine a des dizaines de groupes similaires, chacun avec ses spécialités et ses cibles. Le cyber-espionnage chinois est comme une hydre, vous coupez une tête, et deux repoussent.
Les experts estiment que le vol de propriété intellectuelle par la Chine coûte entre 200 et 600 milliards de dollars par an à l’économie américaine. C’est le plus grand transfert de richesse de l’histoire, et il se fait en silence, octet par octet. APT1 à lui seul a volé des centaines de téraoctets sur 7 ans d’opérations.
Aujourd’hui, l’unité 61398 existe toujours, probablement sous un autre nom. Le bâtiment de Shanghai est toujours là. Wang Dong et ses collègues n’ont jamais été arrêtés. Ils ont peut-être changé d’identité, de poste, mais ils continuent sûrement leur travail quelque part. Et surtout le cyber-espionnage chinois a évolué. Il est plus discret, plus sophistiqué, et ils utilisent même l’IA et le machine learning.
L’affaire APT1 a aussi changé les relations sino-américaines. En 2015, Xi Jinping et Obama signent un accord stipulant qu’il n’y aura plus de cyber-espionnage économique entre les deux puissances. La Chine s’engage ainsi à ne plus voler de secrets commerciaux.
J’sais pas si vous savez, mais en Chine, des milliers de personnes paient quotidiennement pour s’asseoir dans un bureau et faire croire qu’elles bossent. C’est fou ça, de payer pour aller au bureau. Alors, non, pas pour travailler, non, non. Juste pour faire semblant, exactement comme n’importe quel créateur de contenu sur Internet (oui, je m’auto-clash).
C’est exactement ce qui cartonne en Chine actuellement, et ça en dit long sur notre rapport complètement pété au travail. Des entreprises facturent en ce moment même des chômeurs pour qu’ils viennent s’asseoir dans de faux bureaux et taper sur des claviers qui servent à rien. Hé oui, le capitalisme a fond la caisse !
Nous voici dans le 67ième épisode de Quantum, le podcast de l’actualité quantique. Dans cet épisode, où je suis toujours en compagnie de Fanny Bouton d’OVHcloud, nous allons revenir sur le centenaire du quantique à l’Unesco, sur deux voyages de Fanny au Canada puis aux Émirats Arabes Unis, sur diverses annonces, dont celles de Quandela, […]
Cette revue de presse sur Internet fait partie du travail de veille mené par l’April dans le cadre de son action de défense et de promotion du logiciel libre. Les positions exposées dans les articles sont celles de leurs auteurs et ne rejoignent pas forcément celles de l’April.
Le groupe SNCF, qui réalise et collabore à plusieurs logiciels libres dont son jumeau numérique Open Source Railway Designer (OSRD), présente l’association Open Rail, née en 2024.
✍ Hugo Bernard & Nicolas Lellouche, le jeudi 9 janvier 2025.
VLC va intégrer de l’IA générative dans son lecteur vidéo open-source. Le plus célèbre des logiciels français prépare un générateur automatique de sous-titres capable de parler plusieurs dizaines de langues.
En octobre dernier, l’Open Source Initiative a publié la version 1.0 de sa définition de l’IA ouverte, mais des acteurs du milieu du logiciel libre n’en sont pas satisfaits. Ils s’organisent autour de Sam Johnston pour peser sur la définition qui sera utilisée en Europe lors du AI Action Summit organisé par l’Élysée les 10 et 11 février.
Here is Understanding Quantum technologies 2024, the 7th edition of this book and the fourth in English. It is always a free to download book, without any questions asked (no email, no profiling). It reaches 1,554 pages, split in five volumes for e-readers and a paperback edition is available since November 10th on many Amazon sites. […]
Si vous êtes passionnés de science-fiction, laissez-moi vous parler de la dernière sensation qui agite la toile : l’adaptation par Netflix du monument de la SF chinoise, Le Problème à Trois Corps de Liu Cixin.
Autant vous dire que ça fait des vagues, surtout en Chine où les fans sont en ébullition !
Bon, déjà, petit rappel pour ceux qui vivraient dans une grotte (ou qui n’auraient pas encore eu la chance de découvrir cette pépite) : Le Problème à Trois Corps, c’est LE roman de hard SF qui a propulsé Liu Cixin au rang de légende vivante. Il s’agit d’une fresque épique qui nous embarque dans une histoire de premier contact avec une civilisation extraterrestre, le tout saupoudré de physique quantique, de sociologie et de réflexions sur la nature humaine. Bref, du lourd comme j’aime.
Donc forcément, quand Netflix a annoncé qu’ils allaient adapter ce mastodonte en série, il y a eu de l’excitation dans l’air. Sauf que voilà, en Chine, Netflix n’est pas vraiment le bienvenu. Mais vous croyez que ça arrête les fans ? Que nenni ! VPN, sites de streaming illégaux… ils ont plus d’un tour dans leur sac pour mettre la main sur les épisodes. Et là, c’est le drame…
Déjà, il faut savoir que les Chinois vouent un culte quasi religieux à l’œuvre de Liu Cixin. Chaque détail, chaque virgule est sacré. Alors forcément, quand ils ont vu que Netflix avait pris quelques libertés avec l’œuvre originale, ça a fait des étincelles ! Changements dans l’intrigue, personnages modifiés, voire carrément remplacés… Pour certains puristes, c’est un scandale, une hérésie, un crime de lèse-majesté !
Mais en même temps, il y a aussi pas mal de fans qui sont ravis de voir leur roman fétiche adapté par une grosse machine hollywoodienne et propulsé sur le devant de la scène internationale. Faut dire que les adaptations chinoises précédentes, bien que plus fidèles, n’avaient pas vraiment le même impact.
Et puis il y a ceux qui s’interrogent sur la façon dont la Chine est représentée dans la série. Parce que mine de rien, Le Problème à Trois Corps a une sacrée portée politique et historique. Ça parle de la Révolution Culturelle, des relations sino-américaines, de la place de la science dans la société… Pas vraiment des sujets anodins. Alors quand ils voient que les gentils sont joués par des acteurs occidentaux et les méchants par des chinois, certains crient au complot et à la propagande anti-chinoise. Faut les comprendre aussi…
Mais pour moi, l’essentiel est ailleurs.
OK, la série de Netflix n’est pas une adaptation littérale du bouquin. Mais est-ce vraiment un problème ? L’important, c’est que ça permet à un public encore plus large de découvrir l’univers fascinant de Liu Cixin et les questionnements vertigineux qu’il soulève sur notre place dans le cosmos. Et ça, c’est quand même sacrément excitant !
Après, je ne vais pas vous mentir, je viens de découvrir la version chinoise sortie l’année dernière et à ce qu’il parait, elle est incroyablement fidèle au bouquin. D’ailleurs, je ne remercierai jamais assez P5Lawrence de m’avoir fait découvrir cette pépite ! Figurez-vous que tous les épisodes sont dispos gratuitement sur Viki, la plateforme de streaming de Rakuten, avec des sous-titres en français s’il vous plaît.
Donc je vais faire confiance à mes followers Twitter et stopper immédiatement mon visionnage sur Netflix et je vais basculer sur cette version. Ensuite, on verra, mais je pense que je me ferais quand même celle de Netflix juste pour pouvoir comparer.
Allez, je vous laisse, j’ai un rendez-vous ce marathon de SF chinoise (30 épisodes quand même…).
Et n’oubliez pas de toujours garder un œil sur le ciel, on ne sait jamais qui pourrait nous rendre visite ! D’ailleurs, je crois que c’est prévu pour cette année ^^.

 Connexion


 Le menu système après upgrade : 62 Go de RAM, mais toujours 8 Go de VRAM


 Screenshot